La protection web de base utilise un ensemble intégré de règles pour défendre automatiquement votre site contre les attaques web courantes. Ces attaques incluent l'injection SQL, le cross-site scripting (XSS), les uploads de WebShell, l'injection de commande, l'isolation de backdoors, les requêtes de fichiers illégaux, le path traversal et l'exploitation de vulnérabilités applicatives fréquentes.
Prérequis
Le service Edge WAF est activé. Pour plus d'informations, consultez Activer Edge WAF.
Vous avez ajouté un nom de domaine à Edge WAF. Pour plus d'informations, consultez Ajouter un nom de domaine protégé.
Règles de protection par défaut
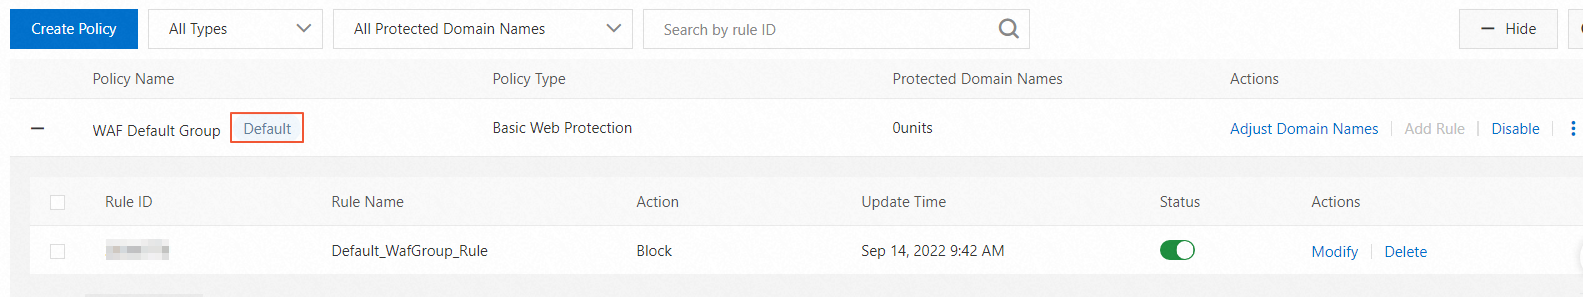
La protection web de base comprend un jeu de règles par défaut contenant le groupe de règles de protection de base Edge WAF (Default_WafGroup_Rule). Ce groupe rassemble de nombreuses règles conçues pour contrer les attaques courantes visant les applications web.
Par défaut, ces règles sont activées et utilisent le mode blocage. Tous les nouveaux noms de domaine ajoutés à Edge WAF sont protégés par ces règles par défaut. Si une requête correspond à une règle de protection de base, le système la bloque et renvoie une page de blocage au client.
Créer une politique de protection web de base
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, choisissez .
Sur la page Protection Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, configurez les informations de protection.
Module
Paramètre
Description
Policy Information
Policy Type
Sélectionnez Basic Web Protection.
Policy Name
Nom personnalisé de la politique. Le nom peut contenir jusqu'à 64 caractères, incluant des caractères chinois, des lettres, des chiffres et des traits de soulignement (_).
Make Default
Définit cette politique comme valeur par défaut pour son type.
RemarqueVous ne pouvez définir qu'une seule politique par défaut par type de politique. Une fois créée, cette politique ne peut plus être modifiée.
Si une politique par défaut existe déjà pour ce type de politique, cette option n'est pas disponible.
Rule Information
Rule Group Type
Spécifie la source des règles de protection.
Default : utilise le groupe de règles de protection intégré fourni par Alibaba Cloud Security.
Custom : utilise un groupe de règles de protection personnalisé que vous configurez.
Rules
Spécifie l'action à exécuter lorsqu'une requête correspond à une règle.
Block : bloque les requêtes correspondant à la règle et renvoie une page de blocage au client.
Monitor : journalise les requêtes correspondant à la règle sans les bloquer.
Le mode surveillance permet de tester une nouvelle configuration de règle. Après avoir confirmé que la règle ne génère pas de faux positifs, basculez l'action sur Block.
Protected Domain Names
Protected Domain Names
Sélectionnez les noms de domaine auxquels appliquer cette politique de protection.
RemarqueUn nom de domaine protégé ne peut être associé qu'à une seule politique de protection du même type.
L'application de cette politique à un nom de domaine remplace toute politique existante du même type.
-
Cliquez sur Create Policy.
La nouvelle politique de protection est activée par défaut.
Gérer les politiques de protection web de base
Une fois que vous avez créé une politique de protection web de base, gérez-la depuis la liste des politiques. Vous pouvez par exemple modifier l'action d'une règle (passer de Block à Monitor) ou supprimer la politique. Pour cela, localisez la politique dans la liste et utilisez les commandes de la colonne Actions.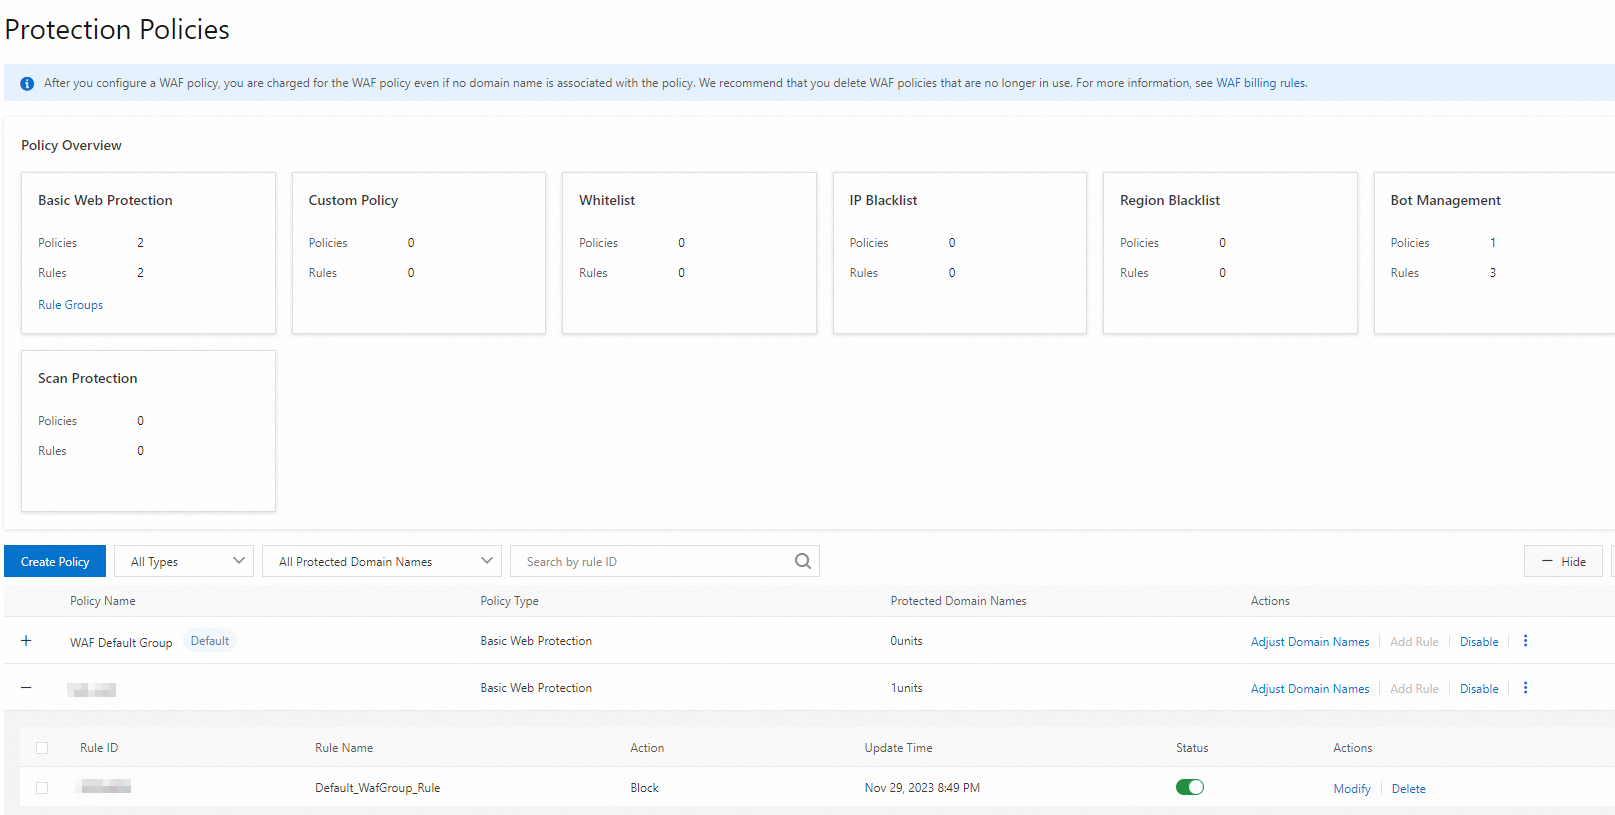
Vérifier la protection de base
La protection web de base utilise un ensemble intégré de règles pour défendre automatiquement votre site contre les attaques web courantes. Ces attaques incluent l'injection SQL, le cross-site scripting (XSS), les uploads de WebShell, l'injection de commande, l'isolation de backdoors, les requêtes de fichiers illégaux, le path traversal et l'exploitation de vulnérabilités applicatives fréquentes.
Simuler une injection SQL
Assurez-vous que le nom de domaine accéléré à tester est bien protégé par la protection web de base.
-
Dans un navigateur, saisissez l'URL suivante pour simuler une attaque par injection SQL. Remplacez
your-domain-namepar le nom de domaine protégé.http://{your-domain-name}/?p=123' or 1 = 1 Si le navigateur renvoie une erreur 405, la requête a été bloquée. Cela confirme le bon fonctionnement de la politique de protection.
-
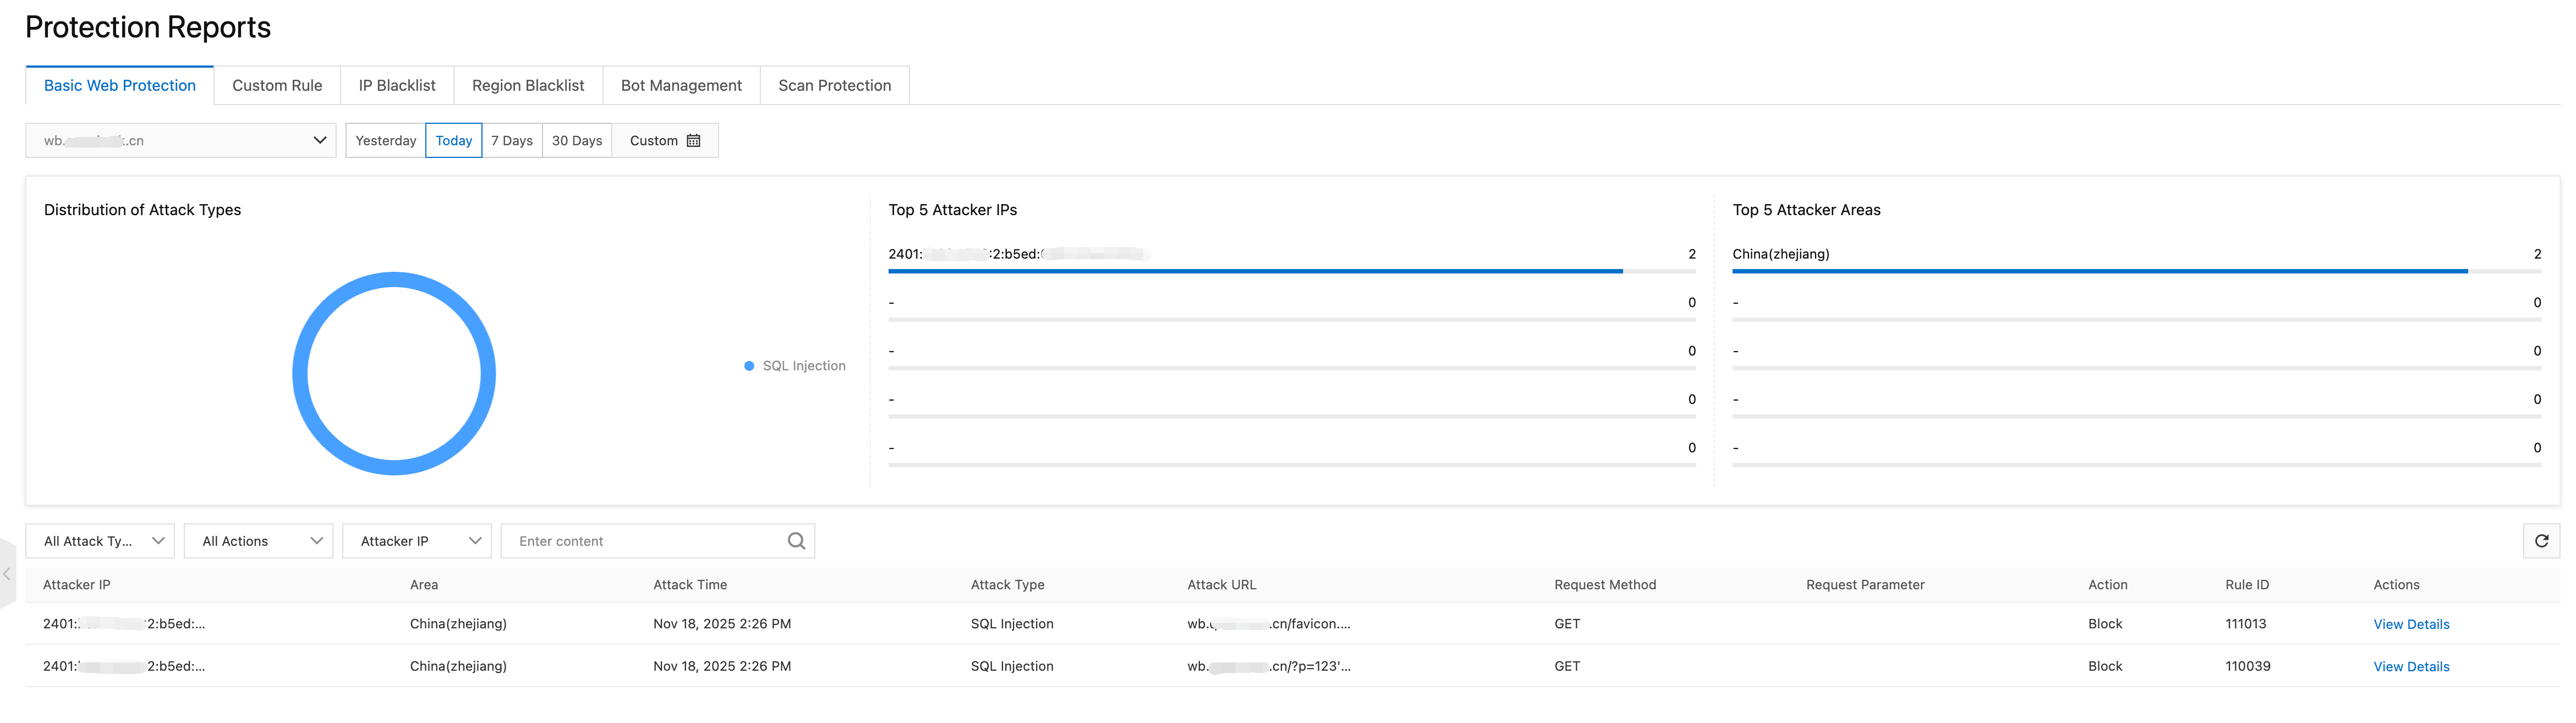
Dans la console DCDN, accédez à WAF > Protection Report. Sélectionnez Basic Web Protection ainsi que le nom de domaine accéléré testé. Consultez ensuite les détails de la requête bloquée.