Les politiques de protection par liste blanche exemptent les requêtes approuvées de tout ou partie des modules de protection, tels que les règles de protection de base et les règles personnalisées.
Prérequis
Le service Edge WAF est activé. Pour plus d'informations, consultez la rubrique Activer Edge WAF.
Vous avez ajouté un nom de domaine à Edge WAF. Pour plus d'informations, consultez la rubrique Ajouter un nom de domaine protégé.
Créer une politique de liste blanche
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, choisissez .
Sur la page Protection Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, configurez les paramètres suivants.
Section
Parameter
Description
Policy information
Policy type
Sélectionnez Whitelist.
Policy name
Saisissez un nom personnalisé pour la politique. Le nom peut comporter jusqu'à 64 caractères et contenir des caractères chinois, des lettres majuscules et minuscules, des chiffres (0-9) et des traits de soulignement (_).
Make default
Indique si cette politique doit être utilisée comme politique de liste blanche par défaut.
Remarque-
Une fois qu'une politique est définie comme valeur par défaut, cette désignation ne peut plus être modifiée.
-
Si une politique par défaut existe déjà pour ce type de politique, ce commutateur est désactivé.
Rule information
Rule
Définissez les règles de cette politique de protection par liste blanche. Pour plus de détails sur la configuration, consultez la section Paramètres des règles de liste blanche.
RemarqueVous pouvez ajouter jusqu'à 10 règles. Pour augmenter ce quota, contactez votre gestionnaire de compte Alibaba Cloud ou soumettez un ticket.
Protected domain names
Select Association Mode
Vous pouvez associer un nom de domaine à plusieurs politiques du même type. Si le nom de domaine est déjà associé à une autre politique de ce type, vous pouvez ajouter la nouvelle politique ou remplacer celle qui existe. Pour les noms de domaine associés à une politique par défaut, vous ne pouvez que remplacer la politique. Valeurs valides :
Add and replace original policy : dissocie la politique existante et la remplace par la politique actuelle.
Add and retain original policy : les deux politiques coexistent sans s'affecter mutuellement.
Protected domain names
Sélectionnez les noms de domaine à protéger avec cette politique.
-
-
Cliquez sur Create Policy.
Par défaut, la nouvelle politique de protection est activée.
Paramètres des règles de liste blanche
Vous pouvez créer une règle de liste blanche lors de la création d'une politique de protection par liste blanche, ou ajouter une règle à une politique existante.
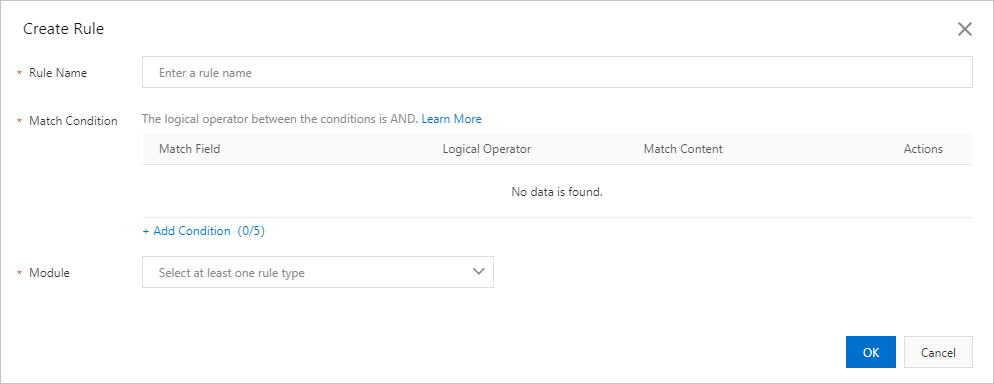
|
Parameter |
Description |
|
Rule name |
Un nom personnalisé pour la règle. Le nom peut comporter jusqu'à 64 caractères et contenir des caractères chinois, des lettres majuscules et minuscules, des chiffres (0-9) et des traits de soulignement (_). |
|
Match condition |
Les caractéristiques de la requête qui déclenchent cette règle. Cliquez sur Add Condition pour ajouter une condition. Vous pouvez ajouter jusqu'à cinq conditions à une seule règle. Si vous définissez plusieurs conditions, la règle ne se déclenche que lorsque toutes les conditions sont remplies. Chaque condition se compose d'un champ de correspondance, d'un opérateur logique et d'un contenu de correspondance. Pour des exemples de configuration, consultez la rubrique Exemples de configuration des conditions de correspondance. Pour plus d'informations sur les champs de correspondance et les opérateurs logiques, consultez la rubrique Conditions de correspondance. |
|
Module |
Les modules de protection à contourner pour les requêtes qui correspondent aux conditions. Valeurs valides :
|
API associées
CreateDcdnWafPolicy — Crée une politique de protection personnalisée.
BatchCreateDcdnWafRules — Crée plusieurs règles personnalisées par lot.
DescribeDcdnWafPolicies — Interroge les politiques de protection personnalisées.
DescribeDcdnWafDefaultRules — Interroge l'ensemble de règles par défaut.
DescribeDcdnWafPolicies — Interroge les politiques de protection personnalisées.
DescribeDcdnWafPolicyValidDomains — Interroge les domaines valides pour une politique de protection personnalisée.