Les politiques de protection basées sur une liste noire d'adresses IP bloquent les requêtes provenant d'adresses IPv4, d'adresses IPv6 ou de blocs CIDR spécifiques. Spécifiez les adresses IP ou les blocs CIDR selon vos besoins métier.
Prérequis
Web Application Firewall (WAF) est activé. Pour plus d'informations, consultez la rubrique Prise en main de WAF (nouvelle édition).
Le nom de domaine à protéger est ajouté à WAF. Pour plus d'informations, consultez la rubrique Ajouter un nom de domaine pour la protection.
Créer une politique de protection basée sur une liste noire d'adresses IP
Connectez-vous à la console DCDN.
Dans le volet de navigation de gauche, sélectionnez .
Sur la page Protection Policies, cliquez sur Create Policy.
-
Sur la page Create Policy, configurez les paramètres. Le tableau suivant les décrit.
Section
Parameter
Description
Policy Information
Policy Type
Sélectionnez IP Blacklist.
Policy Name
Nom de la politique de protection. Il peut contenir jusqu'à 64 caractères, notamment des lettres, des chiffres et des traits de soulignement (_).
Make Default
Indique si la politique actuelle est la politique par défaut du type de politique concerné.
RemarqueVous ne pouvez définir qu'une seule politique par défaut pour chaque type de politique. Une fois la politique par défaut spécifiée, vous ne pourrez plus la modifier.
Si vous avez déjà défini une politique par défaut pour le type de politique actuel, cette option est indisponible.
Rule Information
Rule
Informations relatives à la règle de liste noire actuelle. Pour plus de détails, consultez la section Paramètres d'une règle de liste noire d'adresses IP.
RemarquePour augmenter le quota de règles, soumettez un ticket.
Protected Domain Names
Select Association Mode
Vous pouvez associer un nom de domaine protégé à plusieurs politiques du même type. Si un nom de domaine est déjà associé à une politique du même type, vous pouvez ajouter la politique actuelle ou remplacer la politique existante par celle-ci. Le remplacement de la politique existante par la politique actuelle n'est possible que pour les noms de domaine associés à la politique par défaut. Valeurs possibles :
-
Add and replace original policy : dissocie la politique existante et la remplace par la politique actuelle.
-
Add and retain original policy : les deux politiques coexistent sans s'affecter mutuellement.
Protected Domain Names
Noms de domaine que vous souhaitez associer à la politique de protection actuelle.
-
Cliquez sur Create Policy.
Par défaut, la politique de protection créée est activée.
Paramètres d'une règle de liste noire d'adresses IP
Vous pouvez créer une règle de liste noire d'adresses IP lors de la création de la liste noire elle-même. Il est également possible d'ajouter une règle à une liste noire existante. Le tableau suivant décrit les paramètres disponibles.
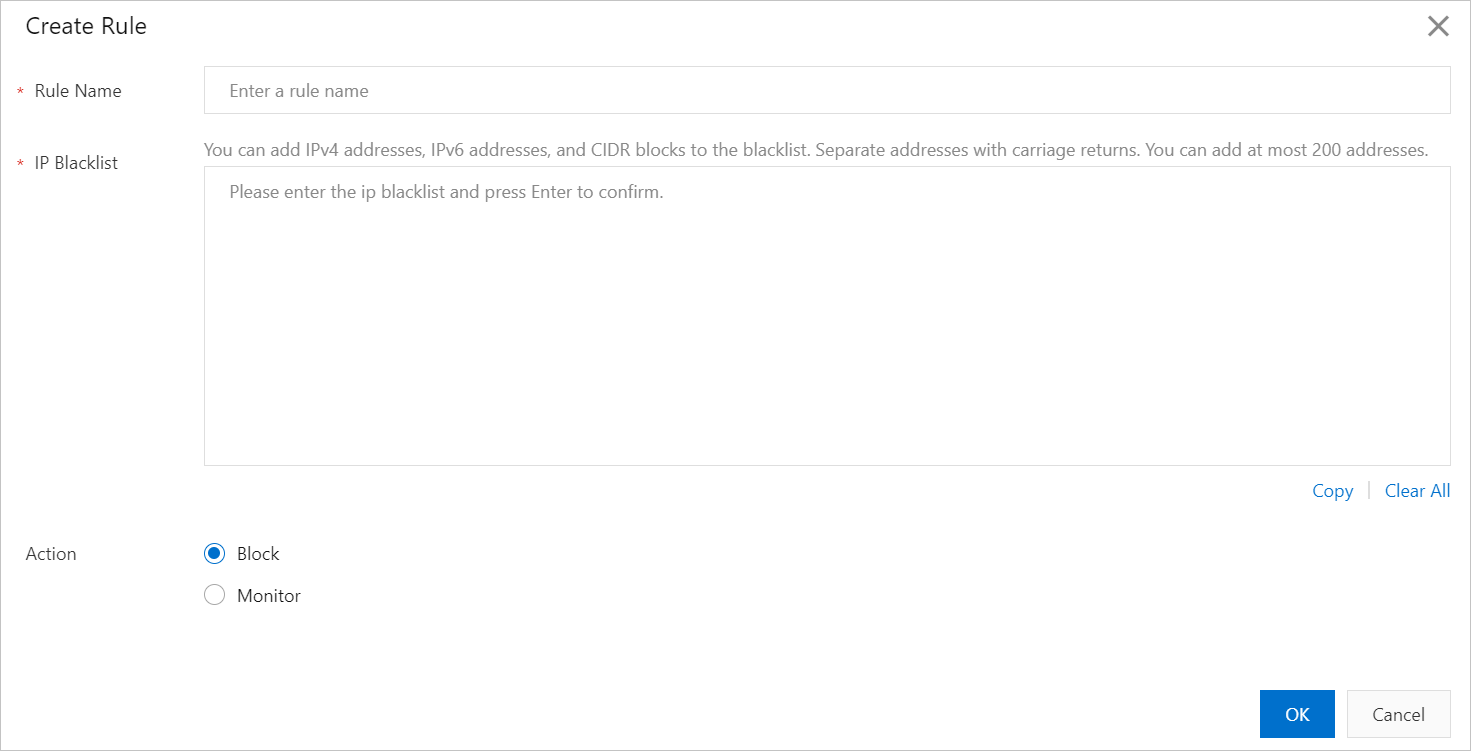
Parameter | Description |
Rule Name | Nom de la règle personnalisée. Il peut contenir jusqu'à 64 caractères, notamment des lettres, des chiffres et des traits de soulignement (_). |
IP Address Blacklist | Saisissez les adresses IP. Toute requête envoyée depuis l'une des adresses IP spécifiées correspondra à la règle de protection. Vous pouvez saisir une adresse IP selon les modalités suivantes :
|
Action | Sélectionnez l'action que WAF doit effectuer lorsqu'une requête correspond à une règle. Valeurs possibles :
En mode Monitor, vous pouvez consulter les performances de protection de la règle et vérifier qu'elle ne bloque pas les requêtes légitimes. Vous pourrez ainsi déterminer s'il convient de définir le paramètre Action sur Block. |