Tous les produits
Search
Centre de documentation

Container Service for Kubernetes:ACK clusters

Dernière mise à jour :Sep 17, 2026

Container Service for Kubernetes propose plusieurs types de clusters. Ces clusters offrent des fonctionnalités, des exigences d'exploitation et de maintenance (O&M) ainsi que des accords de niveau de service (SLA) différents, ce qui les rend adaptés à divers scénarios. Cette rubrique compare les types de clusters pour vous aider à choisir celui qui correspond le mieux à vos besoins métier.

Types de clusters

ACK propose deux types de clusters, distingués selon qu'Alibaba Cloud gère ou non le plan de contrôle :

  • ACK managed clusters : Alibaba Cloud gère entièrement le plan de contrôle d'un ACK managed cluster. Ils sont disponibles en éditions Pro et Basic, qui diffèrent par la disponibilité du plan de contrôle et les fonctionnalités de personnalisation avancées. L'édition Pro prend en charge la fonctionnalité reserved control plane (Pro XL / Pro 2XL / Pro 4XL), qui vous permet de pré-allouer et de réserver des ressources du plan de contrôle afin de garantir des performances prévisibles.

  • ACK dedicated clusters : Vous devez créer et maintenir le plan de contrôle d'un ACK dedicated cluster.

    Important

    ACK dedicated clusters ne peuvent plus être créés. Pour plus d'informations, consultez l'Product Announcement: Discontinuation of New ACK Dedicated Clusters.

Le tableau suivant décrit les différences entre les types de clusters.

Élément

ACK managed cluster

ACK dedicated cluster

Pro

Basic

Échelle du cluster

Jusqu'à 100 clusters par compte.

Par défaut, chaque cluster prend en charge jusqu'à 5 000 nœuds de travail. Vous pouvez demander une augmentation de quota dans le Quota Center.

Jusqu'à 2 clusters par compte.

Par défaut, chaque cluster prend en charge jusqu'à 10 nœuds de travail. Les augmentations de quota ne sont pas prises en charge.

Jusqu'à 100 clusters par compte.

Par défaut, chaque cluster prend en charge jusqu'à 5 000 nœuds de travail. Vous pouvez demander une augmentation de quota dans le Quota Center.

Périmètre de gestion

  • Prend en charge le mode automatique :

    • Activé : Une planification et une configuration simples suffisent pour créer le cluster. Le plan de contrôle du cluster et les composants clés sont entièrement gérés, et un pool de nœuds avec le mode automatique activé est créé par défaut.

    • Désactivé : Le plan de contrôle du cluster est entièrement géré et vous êtes responsable de la maintenance des nœuds de travail.

  • Prend en charge le reserved control plane :

    En réservant les ressources du plan de contrôle et les configurations de référence de l'API Server, cette fonctionnalité offre des performances prévisibles par conception et élimine l'incertitude liée au scaling réactif. Vous pouvez effectuer des mises à niveau ou des rétrogradations entre les éditions Pro, Pro XL, Pro 2XL et Pro 4XL.

Le plan de contrôle du cluster est entièrement géré. Vous êtes responsable de la maintenance des nœuds de travail.

Le plan de contrôle du cluster n'est pas géré. Vous êtes responsable de la maintenance des nœuds maîtres et des nœuds de travail.

Scénarios

  • Environnements de production et de test en entreprise.

  • Scénarios où la réduction des coûts est une priorité.

  • Scénarios où vous souhaitez vous concentrer sur les applications métier et réduire l'investissement dans l'O&M des clusters.

Adapté à l'apprentissage personnel et aux tests en raison de la petite échelle du cluster.

  • Idéal pour les utilisateurs disposant de l'expertise Kubernetes nécessaire pour planifier, gérer et maintenir indépendamment les clusters, en particulier lorsque le coût n'est pas une préoccupation majeure.

  • Scénarios nécessitant une recherche et une personnalisation approfondie de Kubernetes, tels que des exigences personnalisées pour le plan de contrôle du cluster (nœuds maîtres).

Facturation

Des frais de gestion de cluster vous sont facturés en fonction du nombre de clusters. Vous êtes également facturé pour les autres services Alibaba Cloud utilisés par les nœuds de travail et certains composants, tels que Simple Log Service (SLS).

La gestion du cluster est gratuite. Vous êtes facturé pour les autres services Alibaba Cloud utilisés par les nœuds de travail et certains composants, tels que Simple Log Service (SLS).

La gestion du cluster est gratuite. Vous êtes facturé pour les nœuds maîtres, les nœuds de travail et les autres services Alibaba Cloud utilisés par certains composants, tels que Simple Log Service (SLS).

SLA

Une disponibilité de service de 99,95 % est garantie pour les clusters régionaux et de 99,50 % pour les clusters zonaux. Pour plus d'informations, consultez Container Service for Kubernetes Service Level Agreement.

Aucun SLA n'est fourni.

Avantages des ACK managed Pro cluster

Le tableau suivant compare les capacités des ACK managed Pro clusters et des ACK managed Basic clusters.

Remarque

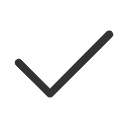
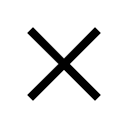
Dans le tableau suivant, 对 indique qu'une fonctionnalité est prise en charge, et 错 indique qu'elle ne l'est pas.
Fonctionnalité

ACK managed Pro

ACK managed Basic

Custom parameter settings for control plane components

对

错

API Server monitoring metrics

对

错

Sauvegardes chaudes et froides à haute fréquence avec reprise après sinistre géographique pour etcd

对

错

etcd observability monitoring metrics

对

错

Gang scheduling policy

对

错

CPU topology-aware scheduling

对

错

GPU topology-aware scheduling

对

错

GPU sharing with fine-grained scheduling

对

错

At-rest encryption for Secrets by using KMS

对

错

Managed node pool

对

对

Migration à chaud

Les ACK managed Basic clusters et les ACK dedicated clusters prennent tous deux en charge la migration à chaud vers des ACK managed Pro clusters. Pour plus d'informations, consultez les rubriques suivantes :

Mode automatique

Lorsque vous créez un ACK managed cluster, vous pouvez activer le mode automatique. Une fois ce mode activé, vous pouvez rapidement créer un cluster Kubernetes conforme aux meilleures pratiques, en nécessitant uniquement une planification réseau simple. Le mode automatique offre les fonctionnalités suivantes :

  • O&M entièrement gérée : Le plan de contrôle du cluster et les composants clés sont entièrement gérés. Par défaut, un pool de nœuds avec le mode automatique activé, appelé auto mode node pool, est créé. Ce pool de nœuds s'adapte dynamiquement (scale in/out) en fonction de la demande de charge de travail, et ACK gère les tâches d'O&M telles que les mises à niveau du système d'exploitation et l'application des correctifs de sécurité.

  • Approvisionnement intelligent des ressources : Les types d'instance optimaux sont automatiquement recommandés, éliminant le besoin de configuration manuelle.

  • Pile logicielle de base optimisée : Le système de fichiers racine immuable de ContainerOS améliore la sécurité. Un système et une configuration simplifiés accélèrent le démarrage des nœuds, tandis qu'un noyau optimisé maximise les performances matérielles.

Utilisez le mode automatique dans les scénarios suivants :

  • Ordonnancement dynamique et élastique des ressources : Dans les scénarios où la demande de charge de travail fluctue considérablement, le mode automatique peut répondre rapidement aux changements en adaptant automatiquement les ressources de calcul, ce qui réduit les coûts des ressources du cluster.

  • Pipelines DevOps et CI/CD : Dans les environnements d'intégration et de déploiement continus (CI/CD), le mode automatique peut ajuster automatiquement les ressources en fonction des exigences de build et de test pour améliorer l'efficacité du développement et réduire les coûts.

Le mode automatique est conçu sur la base des concepts de capacité élastique, d'infrastructure immuable et de zéro O&M. Si votre activité dépend fortement de la personnalisation de l'environnement des nœuds ou du stockage persistant local aux nœuds, effectuez une évaluation complète des applications pour identifier les risques de compatibilité potentiels avant la migration.

Important

Le mode automatique est conçu pour fournir une O&M automatisée et intelligente pour les clusters Kubernetes. Cependant, vous conservez certaines responsabilités dans certains scénarios. Pour plus d'informations, consultez le Shared responsibility model.

Fonctionnalités

Fonctionnalité

Description

Gestion des clusters

  • Création de cluster : Vous pouvez créer différents types de clusters en fonction de vos besoins métier. ACK vous permet de configurer des paramètres de cluster personnalisés et de sélectionner différents types d'instances Elastic Compute Service (ECS) comme nœuds de travail. Pour plus d'informations, consultez Create an ACK managed cluster et Create an ACK dedicated cluster (discontinued).

  • Mise à niveau du cluster : Vous pouvez mettre à niveau manuellement ou automatiquement la version Kubernetes de votre cluster. ACK vous permet de mettre à jour vos composants système de manière centralisée. Pour plus d'informations, consultez Manually upgrade an ACK cluster et Automatically upgrade a cluster.

  • Auto scaling : Vous pouvez effectuer un scaling vertical de vos clusters dans la console pour gérer les fluctuations imprévues de l'activité. Vous pouvez également configurer des règles d'affinité au niveau du service et des paramètres de scaling horizontal pour votre activité.

  • Scheduling : ACK prend en charge l'ordonnancement hybride de différentes ressources élastiques, l'ordonnancement fin des ressources hétérogènes et l'ordonnancement des tâches de calcul par lots. Cela améliore les performances des applications et l'utilisation globale des ressources des clusters.

  • Multi-cluster management : Vous pouvez enregistrer de manière centralisée les clusters déployés dans les centres de données et les clusters sur plusieurs clouds ou régions.

  • Gestion des autorisations : ACK intègre Resource Access Management (RAM) et le contrôle d'accès basé sur les rôles (RBAC) pour la gestion des autorisations.

Nœuds et pools de nœuds

Vous pouvez gérer le cycle de vie des pools de nœuds et configurer des pools de nœuds avec différentes spécifications au sein du même cluster, tels que les vSwitches, les environnements d'exécution de conteneurs, les systèmes d'exploitation et les groupes de sécurité. Pour plus d'informations, consultez les Nodes et les Node pools.

Gestion des applications

  • Création d'applications : Vous pouvez créer différents types d'applications à partir d'images ou de modèles. ACK vous permet de configurer des paramètres d'application personnalisés, tels que les variables d'environnement, les contrôles de santé, le montage de disques et la journalisation.

  • Gestion du cycle de vie : Vous pouvez utiliser ACK pour gérer le cycle de vie des applications. Par exemple, vous pouvez afficher, mettre à jour, remplacer et supprimer des applications, revenir à des versions antérieures, afficher les événements d'application, effectuer des mises à jour progressives et utiliser des déclencheurs pour redéployer des applications.

  • Ordonnancement des pods : ACK prend en charge l'ordonnancement des pods basé sur l'affinité des pods, l'affinité des nœuds et l'anti-affinité des pods.

  • Scaling des pods d'application : Vous pouvez augmenter ou réduire le nombre de pods d'application manuellement ou en utilisant le Horizontal Pod Autoscaler (HPA).

  • Publication d'applications : ACK prend en charge les déploiements canary et blue-green. Vous pouvez utiliser ces fonctionnalités pour gérer le cycle de vie de publication des applications de manière plus efficace.

  • Catalogue d'applications : ACK fournit la fonctionnalité de catalogue d'applications pour faciliter le déploiement des applications et l'intégration des services cloud.

  • Application center : L'application center fournit un panneau de gestion centralisé pour le déploiement des applications et la surveillance de la topologie de vos applications. Vous pouvez utiliser l'application center pour faciliter la gestion centralisée des versions et le retour arrière dans les scénarios de déploiement continu.

  • Sauvegarde et restauration des applications : Vous pouvez sauvegarder des applications et les restaurer à partir des données de sauvegarde. Pour plus d'informations, consultez la section Back up and restore applications.

Stockage

  • Le plug-in Container Storage Interface (CSI) est pris en charge. Pour plus d'informations, consultez la section Storage.

  • Opérations sur les volumes et les Persistent Volume Claims (PVC) :

    • Vous pouvez créer les types de volumes suivants : Block Storage, Apsara File Storage NAS (NAS), Object Storage Service (OSS) et Cloud Paralleled File System (CPFS).

    • Vous pouvez monter un volume sur un PVC.

    • Vous pouvez créer et migrer des volumes de manière dynamique.

    • Vous pouvez exécuter des scripts pour afficher et mettre à jour les volumes et les PVC.

Réseau

  • Flannel et Terway sont pris en charge. Pour plus d'informations, consultez la section Network.

  • Vous pouvez spécifier des blocs CIDR pour les services et les pods.

  • Vous pouvez utiliser la fonctionnalité de politique réseau. Pour plus d'informations, consultez la section Use network policies in ACK clusters.

  • Vous pouvez utiliser des Ingresses. Pour plus d'informations, consultez la section Ingress management.

  • Vous pouvez effectuer une découverte de service basée sur DNS. Pour plus d'informations, consultez la section DNS-based service discovery.

Auto scaling

ACK ajuste automatiquement les ressources de calcul élastiques en fonction des besoins métier et des politiques. Cela inclut :

  • Workload scaling (élasticité au niveau de la couche d'ordonnancement) : Modifie la capacité d'ordonnancement pour les charges de travail.

  • Node scaling (élasticité au niveau de la couche de ressources) : Augmente les ressources des nœuds pour fournir plus de capacité lorsque la capacité actuelle du cluster ne peut pas répondre aux demandes d'ordonnancement.

Pour plus d'informations, consultez la section Auto scaling.

Ordonnancement

ACK fournit diverses politiques d'ordonnancement pour différentes charges de travail, telles que l'ordonnancement des tâches, l'ordonnancement conscient de la QoS et le réordonnancement, afin d'améliorer les performances des applications et l'utilisation globale des ressources du cluster. Pour plus d'informations, consultez la section Scheduling.

O&M et sécurité

  • Observability :

    • Surveillance : ACK intègre Managed Service for Prometheus (Prometheus) pour surveiller les clusters, les nœuds, les applications et les pods.

    • Journalisation : ACK intègre Simple Log Service (SLS) pour collecter et stocker les journaux des clusters et des conteneurs.

    • Alertes : ACK prend en charge les alertes basées sur les événements du cluster et les métriques des conteneurs. Pour plus d'informations, consultez la section ACK alert management.

  • Inspections et diagnostics des clusters

    • Cluster check : Vous pouvez utiliser cette fonctionnalité pour vérifier si votre cluster ACK répond aux exigences avant d'effectuer une opération, telle que la mise à niveau ou la migration d'un cluster.

    • Cluster inspection : Vous pouvez utiliser cette fonctionnalité pour afficher l'état des clusters ACK et identifier les risques potentiels dans les clusters, tels que des quotas insuffisants de ressources cloud ou une utilisation élevée des ressources clés dans les clusters ACK. Vous pouvez résoudre les risques et corriger les problèmes en suivant les solutions recommandées.

    • Cluster diagnostics : Vous pouvez utiliser cette fonctionnalité pour diagnostiquer les nœuds, les pods, les Services, les Ingresses, la mémoire et les réseaux en quelques clics afin d'identifier les problèmes dans vos clusters ACK.

  • Cost suite : ACK visualise l'utilisation des ressources et la répartition des coûts de vos clusters et améliore l'utilisation des ressources.

  • Security center : ACK inspecte activement vos applications pour détecter les risques de sécurité et fournit des politiques de sécurité pour la surveillance et les alertes en temps d'exécution.

  • Sandboxed containers : Sandboxed-Container est un environnement d'exécution de conteneurs développé par ACK pour renforcer la sécurité des conteneurs. Vous pouvez utiliser Sandboxed-Container pour exécuter une application dans une machine virtuelle légère et isolée (sandbox), disposant d'un noyau dédié. Sandboxed-Container convient à l'isolation des applications non fiables, des applications défaillantes, des applications à faibles performances et des charges de travail entre utilisateurs.

  • ACK-TEE confidential computing : ACK fournit une solution cloud-native tout-en-un pour le calcul confidentiel basée sur Intel Software Guard Extensions (Intel SGX). Cette solution garantit la sécurité, l'intégrité et la confidentialité des données lors du développement, de la gestion et de la livraison d'applications fiables et de tâches de calcul confidentiel. Les capacités de calcul confidentiel fournies par ACK vous permettent d'isoler les données et le code sensibles en utilisant un environnement d'exécution de confiance.

Calcul hétérogène

  • GPU : Vous pouvez créer des clusters avec des instances GPU comme nœuds de travail et utiliser des fonctionnalités telles que l'ordonnancement GPU, la surveillance GPU, l'auto scaling GPU et l'O&M GPU. Pour plus d'informations, consultez la section Add GPU nodes to a cluster.

  • Partage GPU : Vous pouvez utiliser un framework de partage et d'ordonnancement GPU pour exécuter plusieurs conteneurs sur le même dispositif GPU dans des clusters sur le cloud ou dans vos centres de données. Pour plus d'informations, consultez la section GPU sharing.

  • IA cloud-native : ACK fournit des capacités d'IA cloud-native pour prendre en charge l'orchestration et la gestion des tâches de calcul de données. Pour plus d'informations, consultez la section Overview of the cloud-native AI suite.

Outils de développement