Sütun düzeyinde izinler, kuruluşunuz genelinde belirli alanlara erişimi kontrol etmenizi sağlar. Telefon numaraları ve kimlik kartı gibi hassas alanları gizlemek veya veri maskeleme uygulamak için bu izinleri kullanın.
Senaryolar
Telefon numaraları ve kimlik kartı gibi hassas verileri korumak amacıyla kuruluş düzeyinde sütun düzeyindeki izinler altında Veri Maskeleme veya Görüntüleme kurallarını yapılandırın. Kurallar yürürlüğe girdikten sonra kullanıcılar yalnızca izin verilen alan değerlerini görüntüleyebilir.
Sınırlamalar
Kuruluş düzeyinde sütun düzeyi izinleri yalnızca kuruluş yöneticileri ve kurumsal güvenlik özelliğine sahip özel rol kullanıcıları tarafından yapılandırılabilir.
Bu özellik satır ve sütun izinlerinin güncel sürümünü gerektirir. Önceki sürümü kullanıyorsanız yeni sürüme yükseltin.
En fazla 10 sütun düzeyi izin kuralı oluşturabilirsiniz.
Yordam
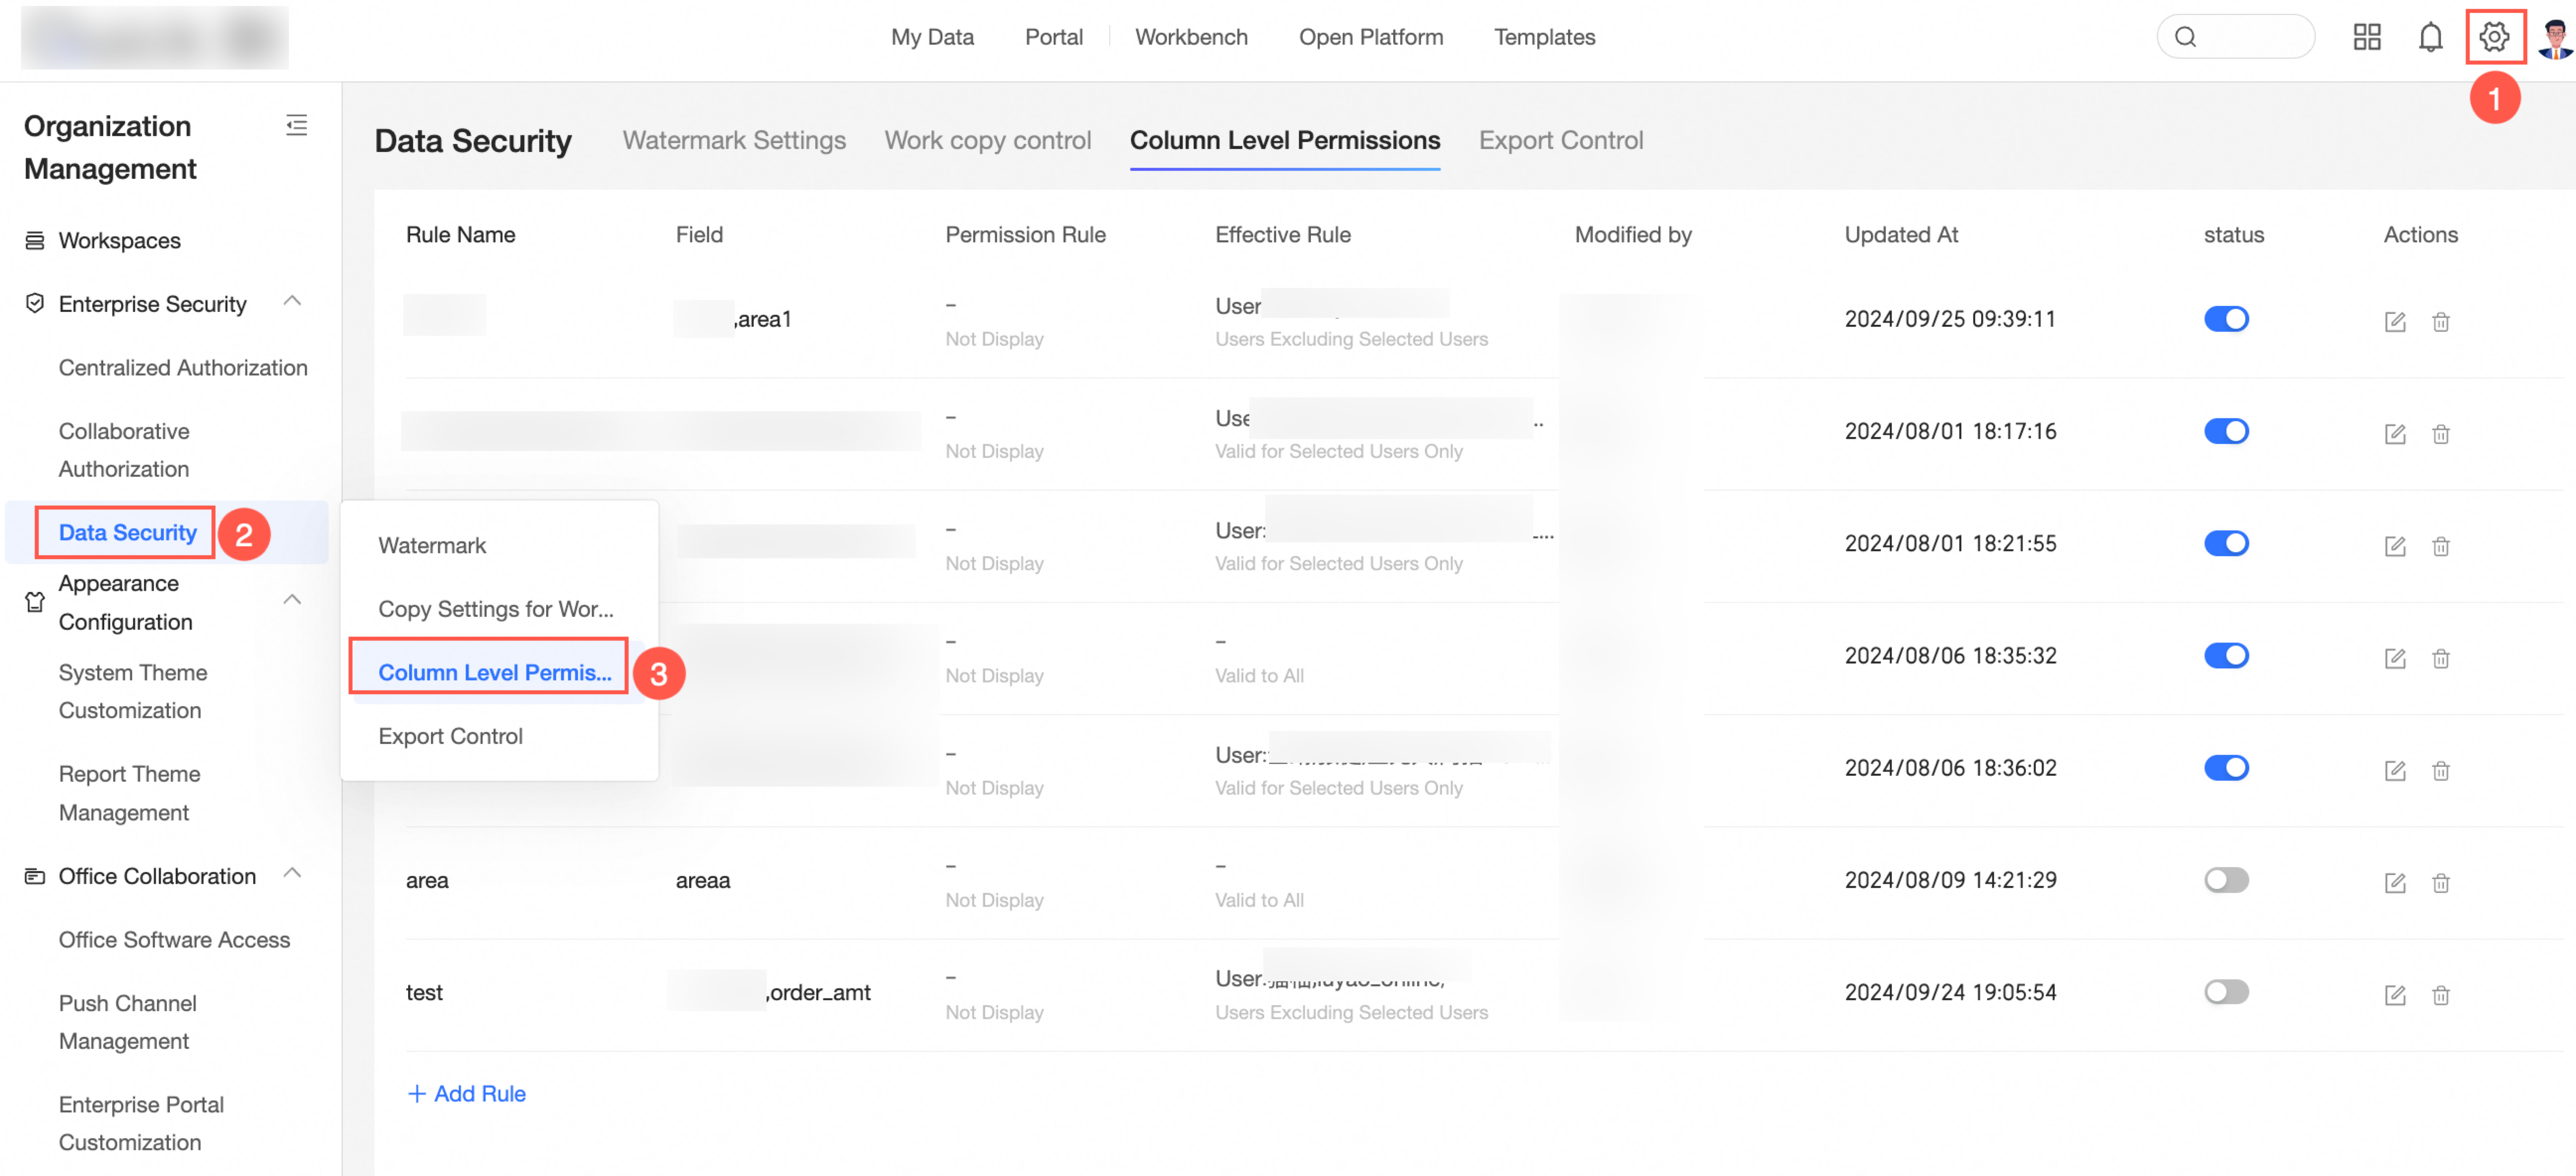
veya uluslararası Quick BI konsoluna giriş yapın.
-
Sütun düzeyi izinleri ayarları sayfasına gidin.
-
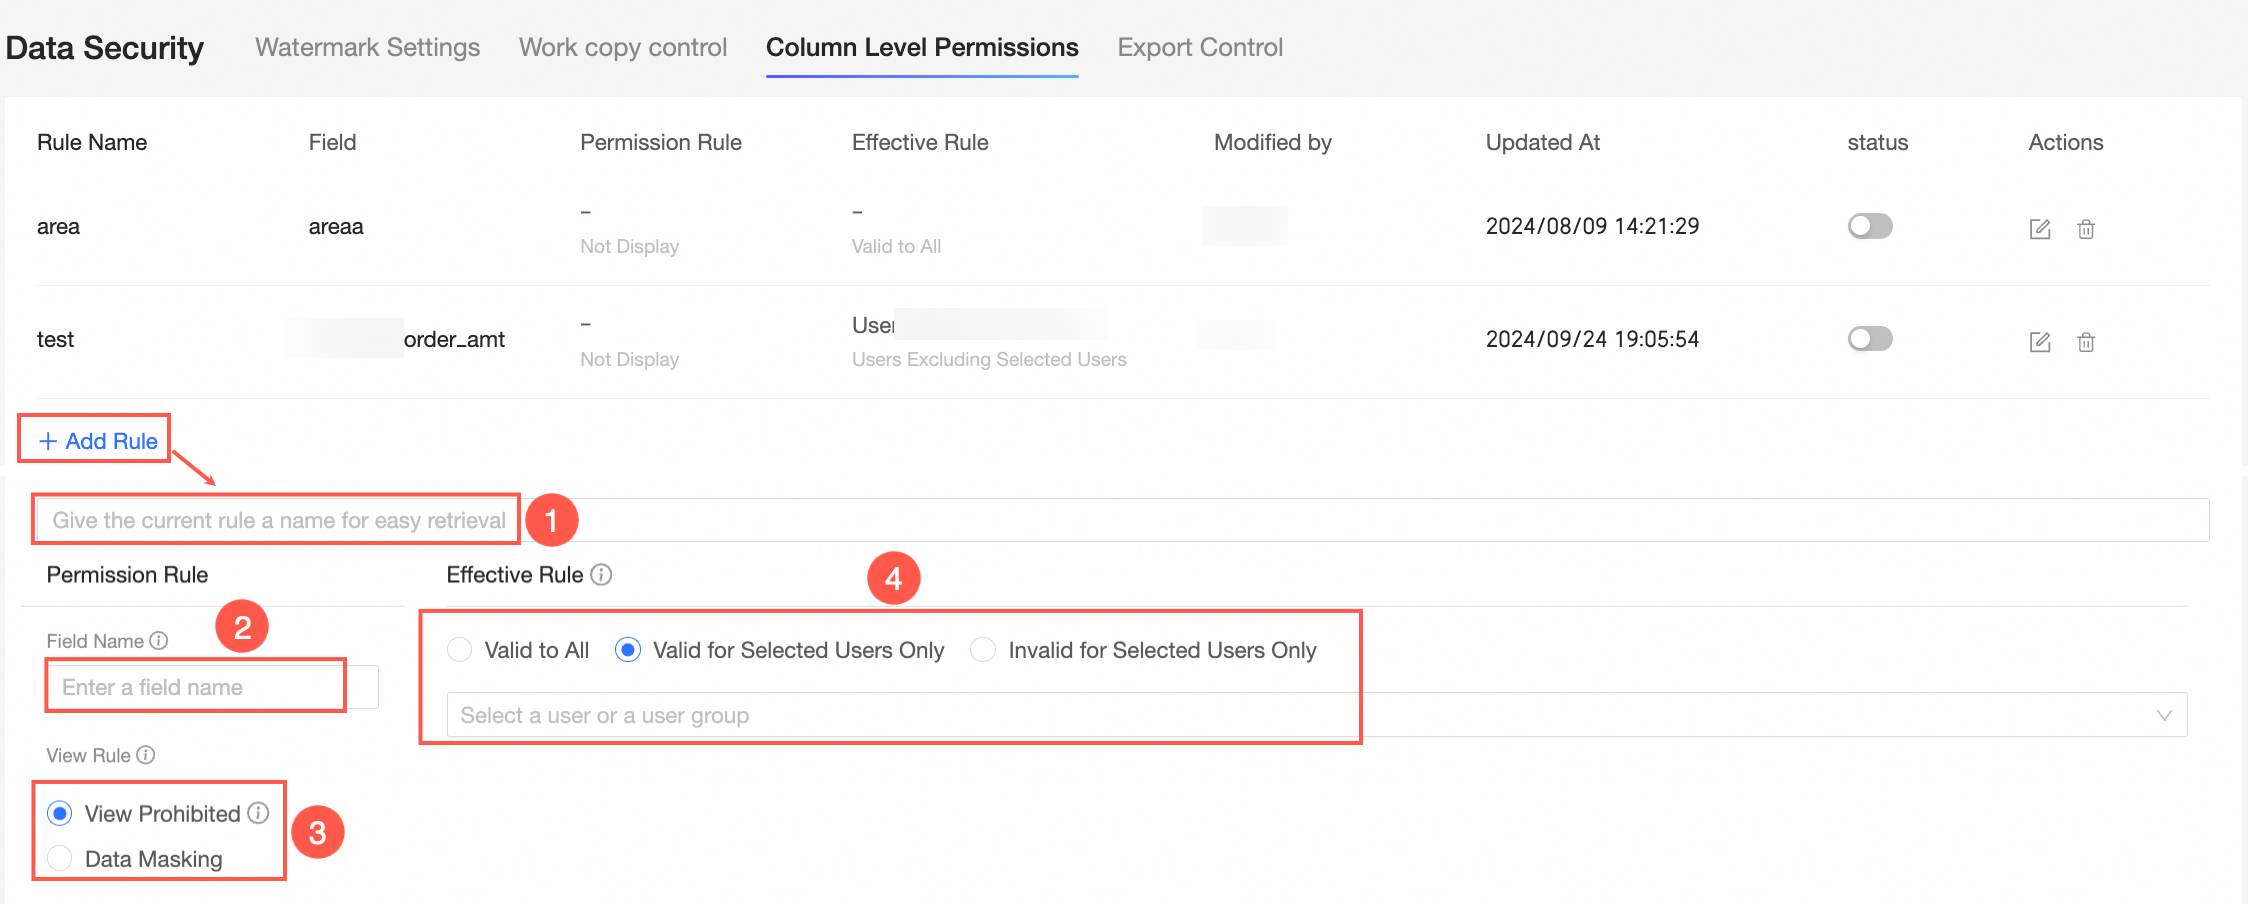
Kural Ekle seçeneğini tıklayın ve aşağıdaki ayarları yapılandırın.
Yapılandırma öğesi
Açıklama
① Kural Adı
Özel bir kural adı girin. Yinelenen adlara izin verilmez.
② Alan Adı
Belirtilen adla eşleşen alanlar maskelenir. Birden çok alan adını virgülle ayırın. Yinelenenlere izin verilmez.
③ Kural Ayarla
-
Görüntüleme
Görüntüleme olarak ayarlanan alanlar çapraz tablolarda "- -" olarak gösterilir ve diğer grafiklerde gizlenir.
-
Veri Maskeleme
Maskelenecek alanları belirtin. Sistem hassas verileri bulanıklaştırır ve maskelenmiş değerleri panolarda, çalışma kitaplarında ve indirmelerde görüntüler.
④ Kimler için geçerli
Tüm Kullanıcılar İçin Geçerli, Yalnızca Seçili Kullanıcılar İçin Geçerli veya Yalnızca Seçili Kullanıcılar İçin Geçersiz seçeneklerinden birini seçin.
Kullanıcıların verileri görüntüleyebilmesi için hem veri kümesi hem de kuruluş düzeyi izinlerine sahip olması gerekir.
Her kapsam için kurallar Etki Gösterimi ve Kural Açıklaması bölümünde açıklanmıştır.
-
Tamamla seçeneğini tıklayın.
Etki gösterimi ve kural açıklaması
Görüntüleme
-
Kural Ayarla
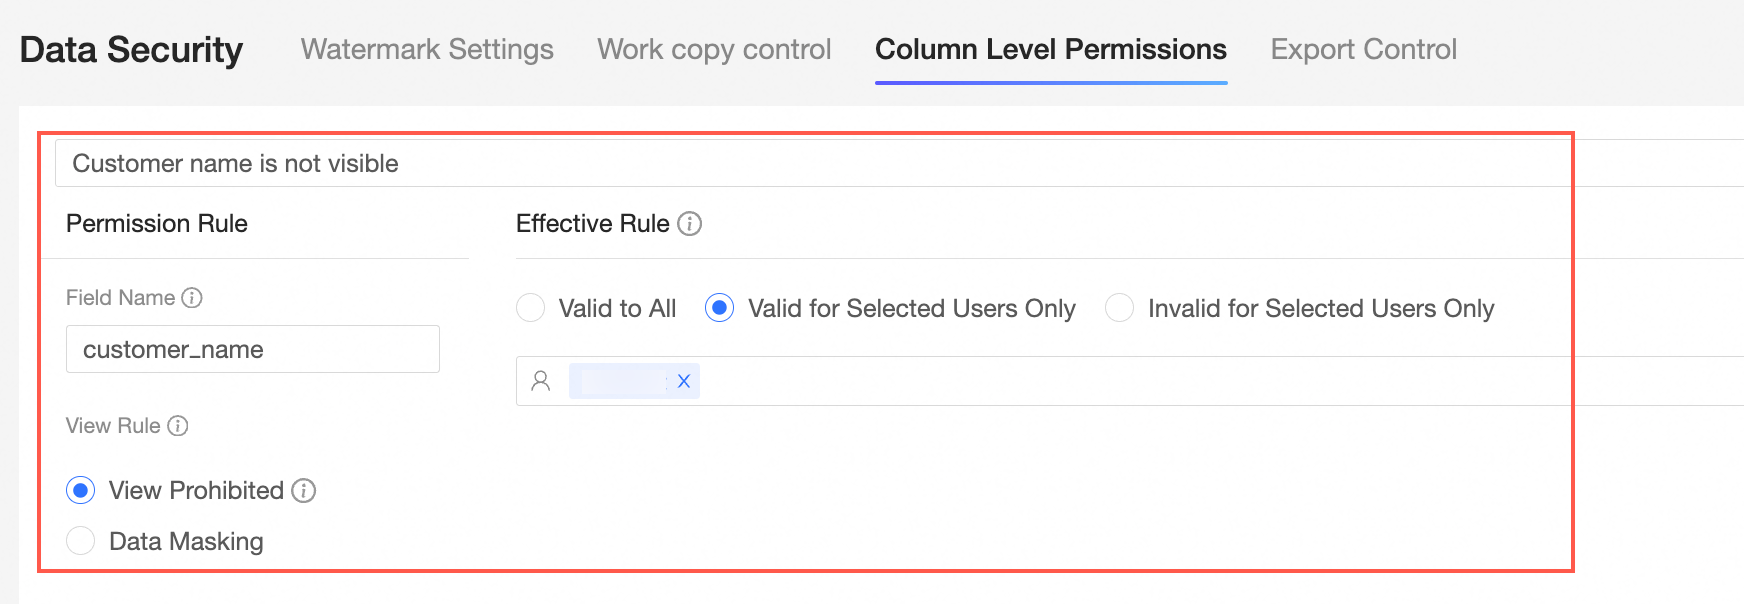
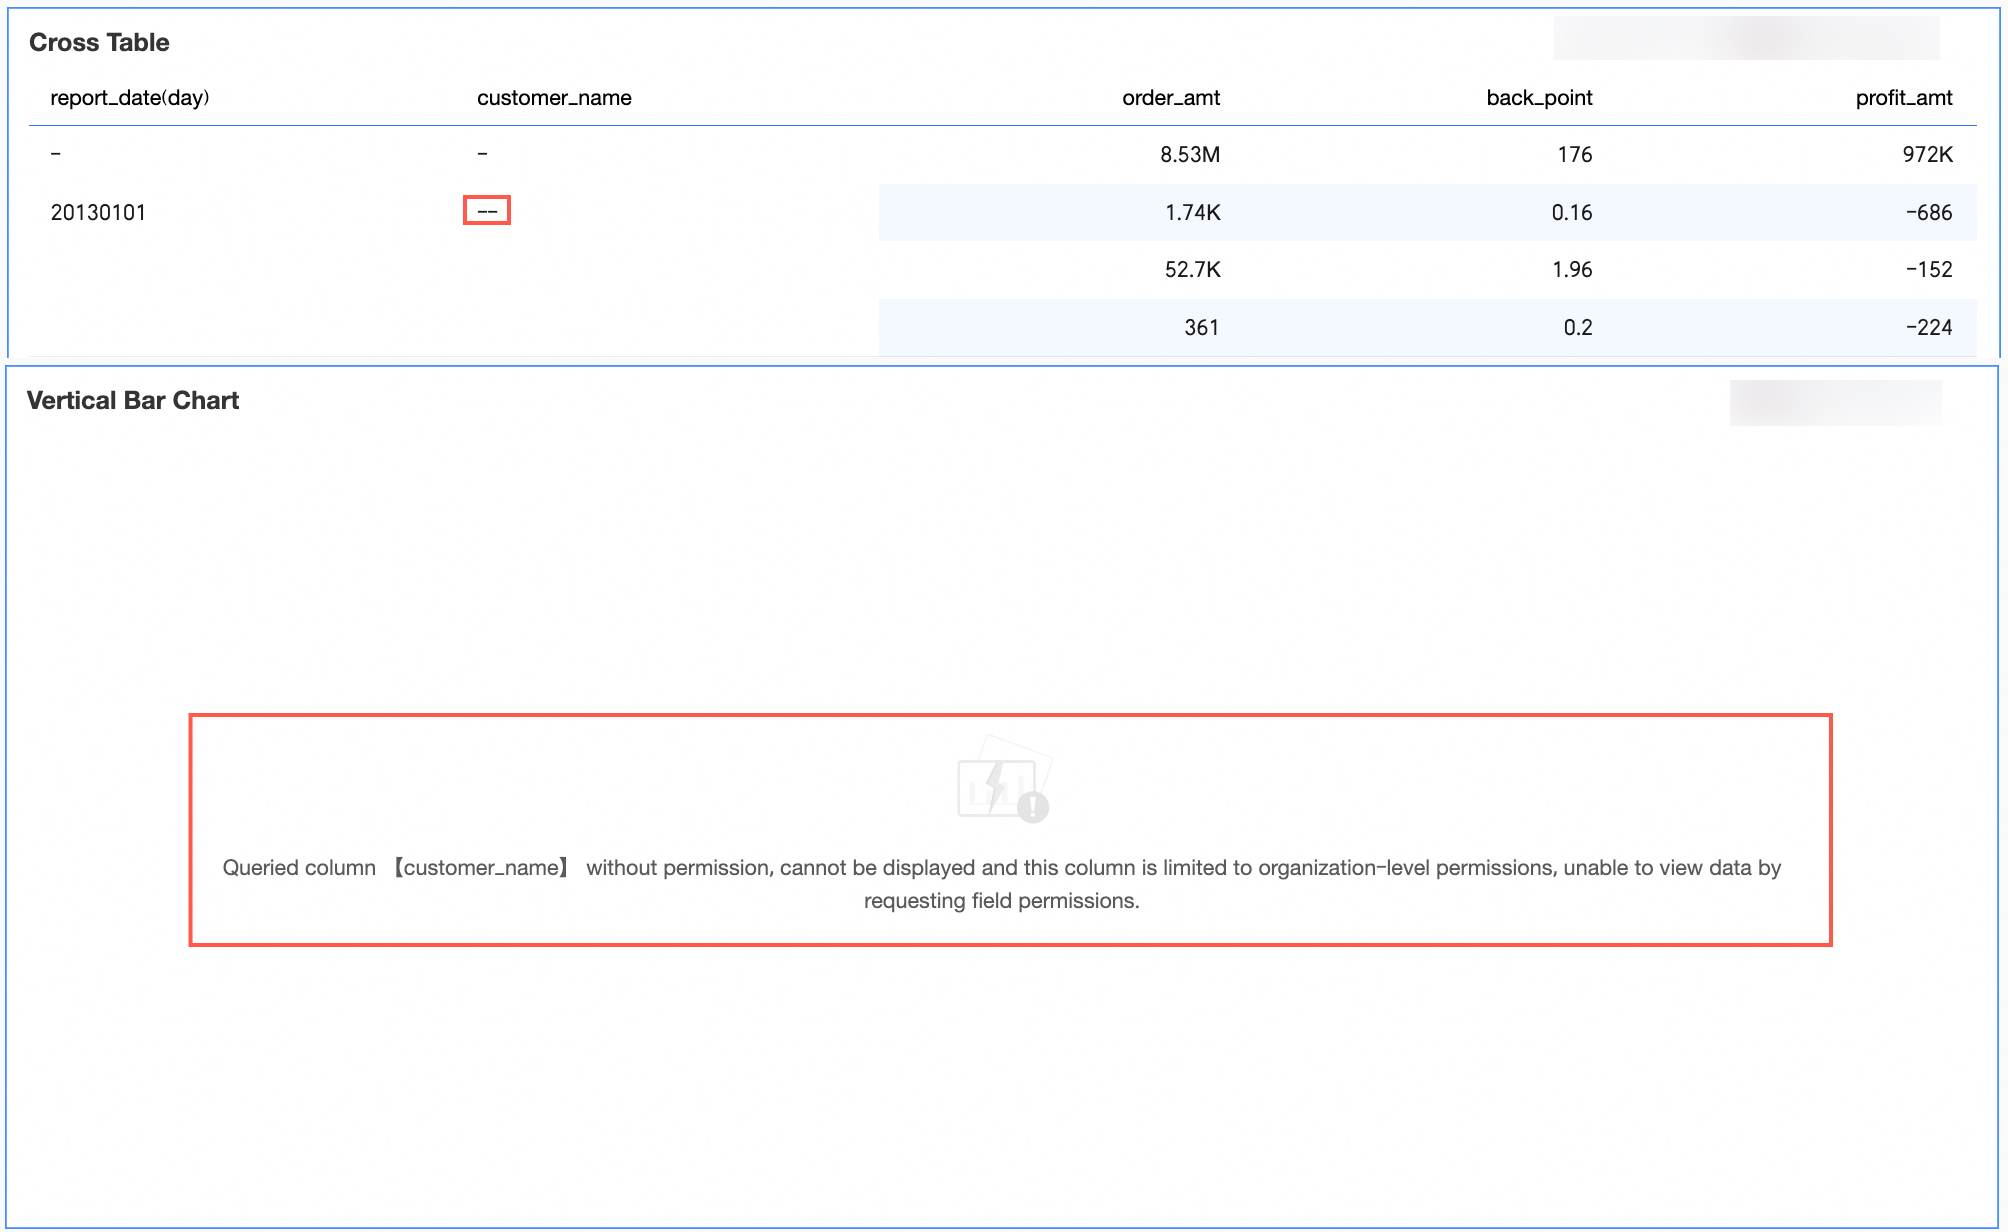
Örnek: Müşteri adı alanını gizleyen bir kural oluşturun.
-
Etki Gösterimi
Kural yürürlüğe girdikten sonra alan çapraz tablolarda "- -" olarak görünür ve sütun grafikleri gibi diğer grafiklerde gizlenir.
Veri Maskeleme
-
Kural Ayarla
Örnek: Tüm kullanıcılar için telefon numaralarını maskeleyen bir kural oluşturun.
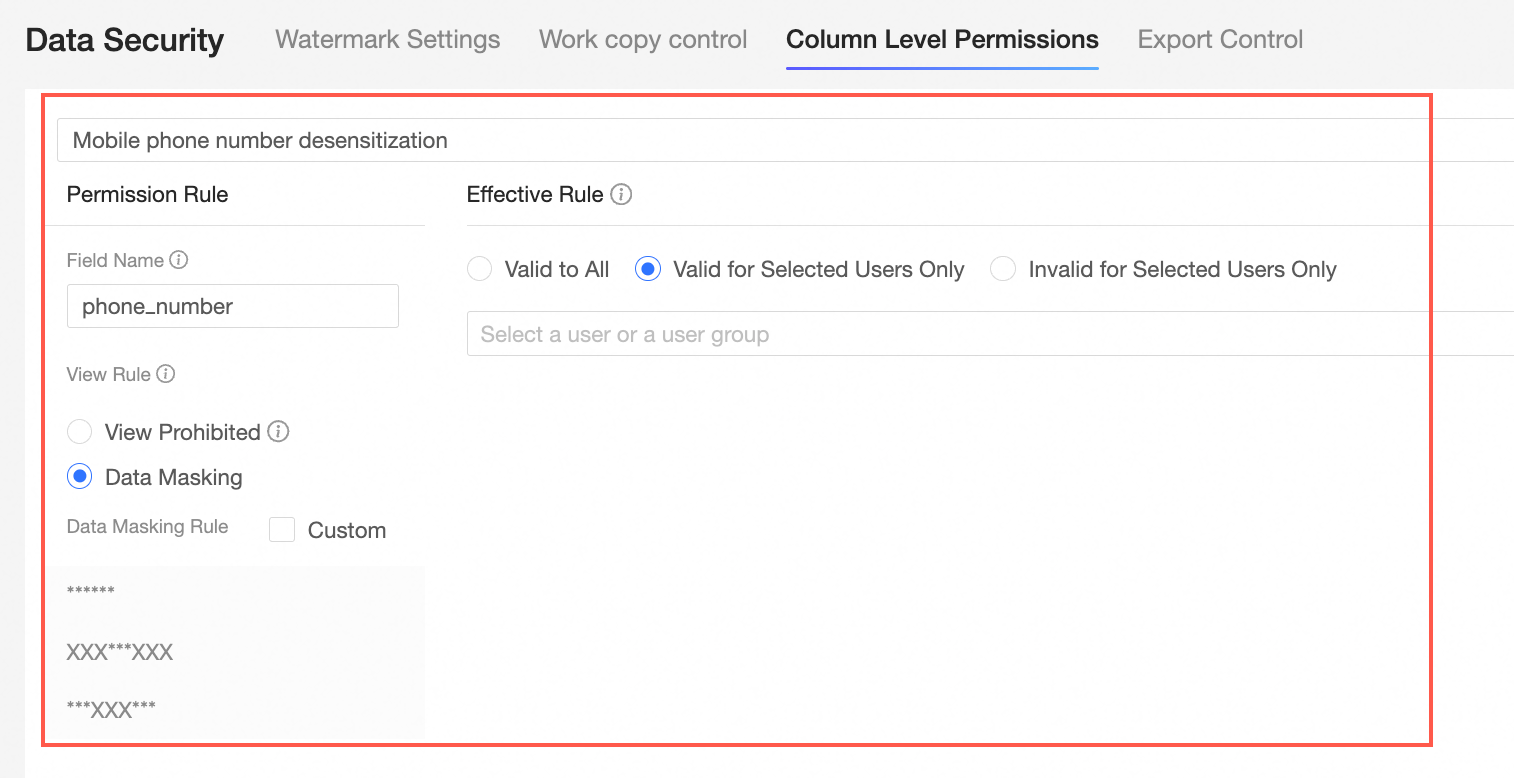
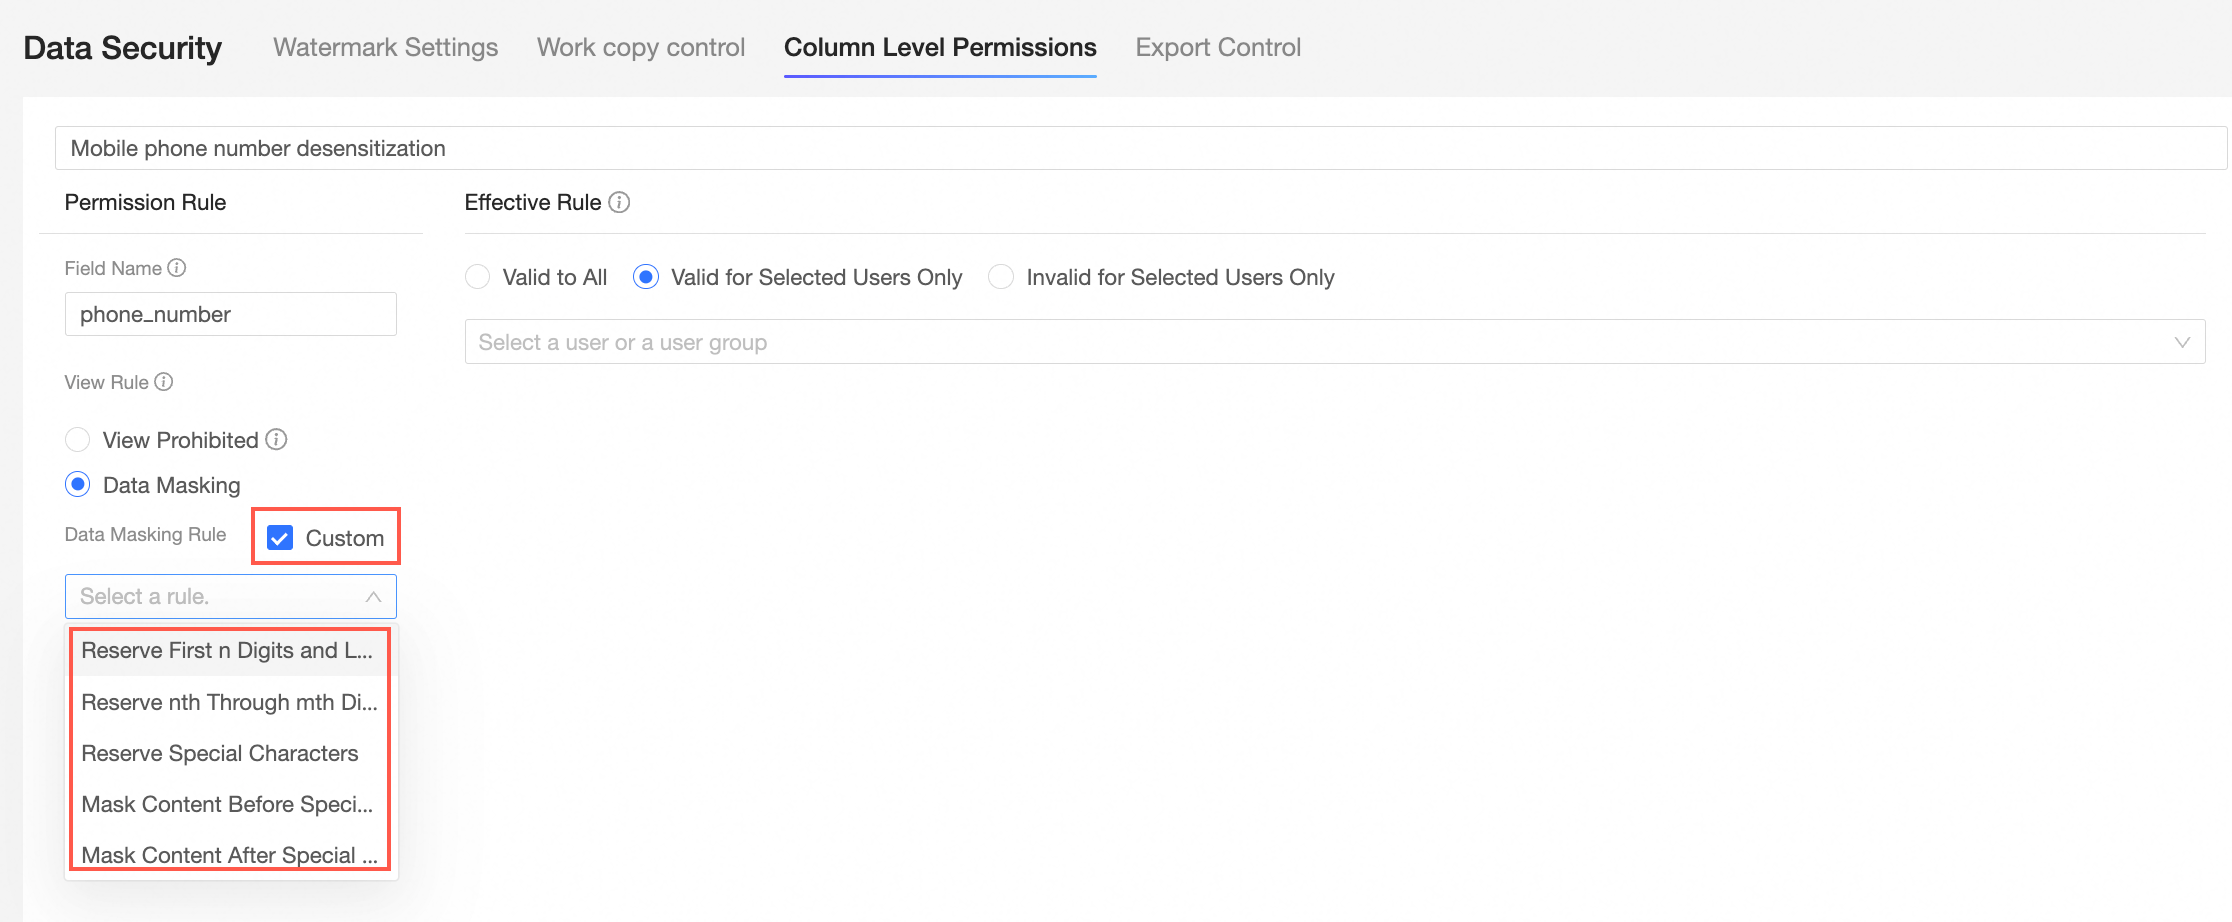
Veri Maskeleme içinde özel maskeleme kuralları da oluşturabilirsiniz.
-
Etki Gösterimi
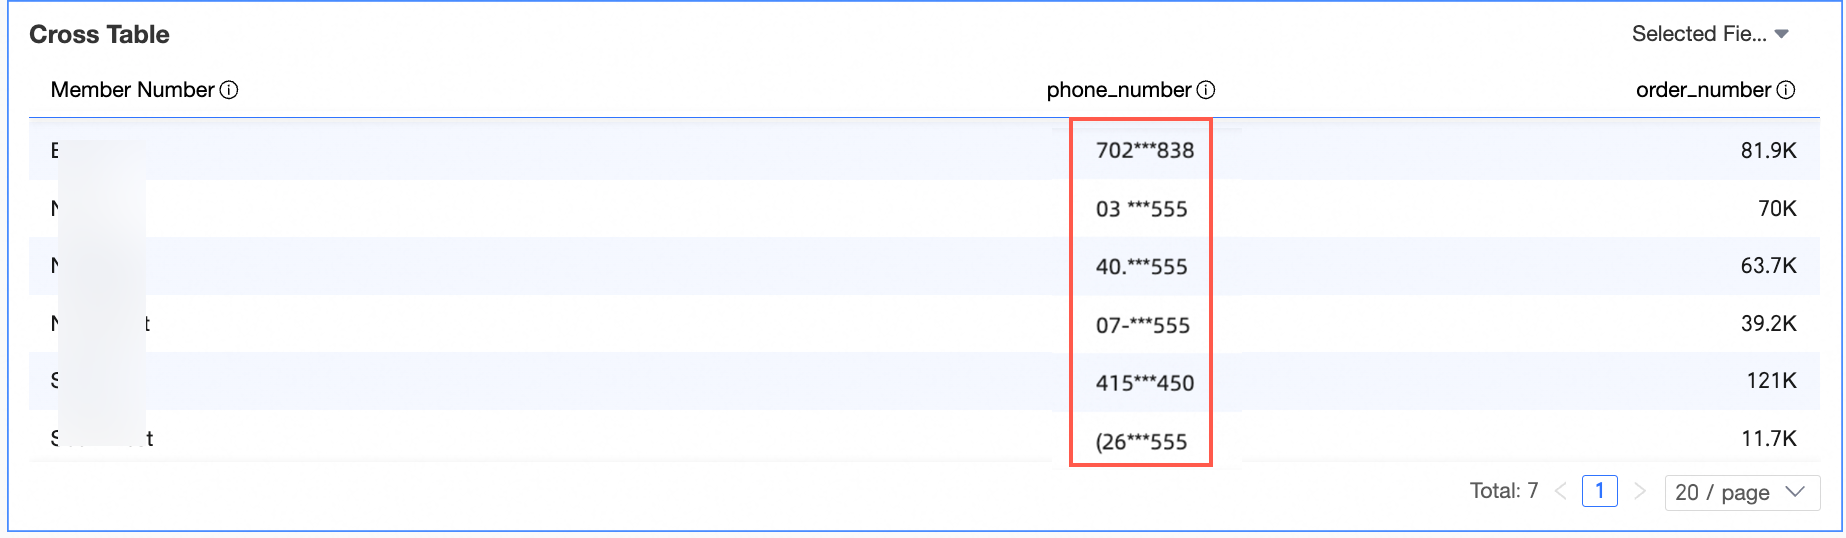
Kural yürürlüğe girdikten sonra tüm kullanıcılar yalnızca maskelenmiş telefon numaralarını görür.
Etki açıklaması
|
Kapsam |
Davranış |
|
Tüm Kullanıcılar İçin Geçerli |
Belirtilen alanlar için:
|
|
Yalnızca Seçili Kullanıcılar İçin Geçerli |
Belirtilen alanlar için:
|
|
Yalnızca Seçili Kullanıcılar İçin Geçersiz |
Belirtilen alanlar için:
|
Kullanım notları
Kullanıcıların verileri görüntüleyebilmesi için hem veri kümesi hem de kuruluş düzeyi izinlerine sahip olması gerekir.
Kuruluş düzeyindeki sütun düzeyi izinler veri kümesi izinlerine göre önceliklidir. Alanlar kuruluş düzeyi kuralları tarafından yönetildiğinde veri kümesi düzeyi ayarlarından bağımsız olarak maskeleme uygulanır.
Bir veri kümesindeki sütun düzeyi izinlerin açıklaması için Sütun Düzeyinde İzinler konusuna bakın.
Sütun düzeyi izinleri yönetme
-
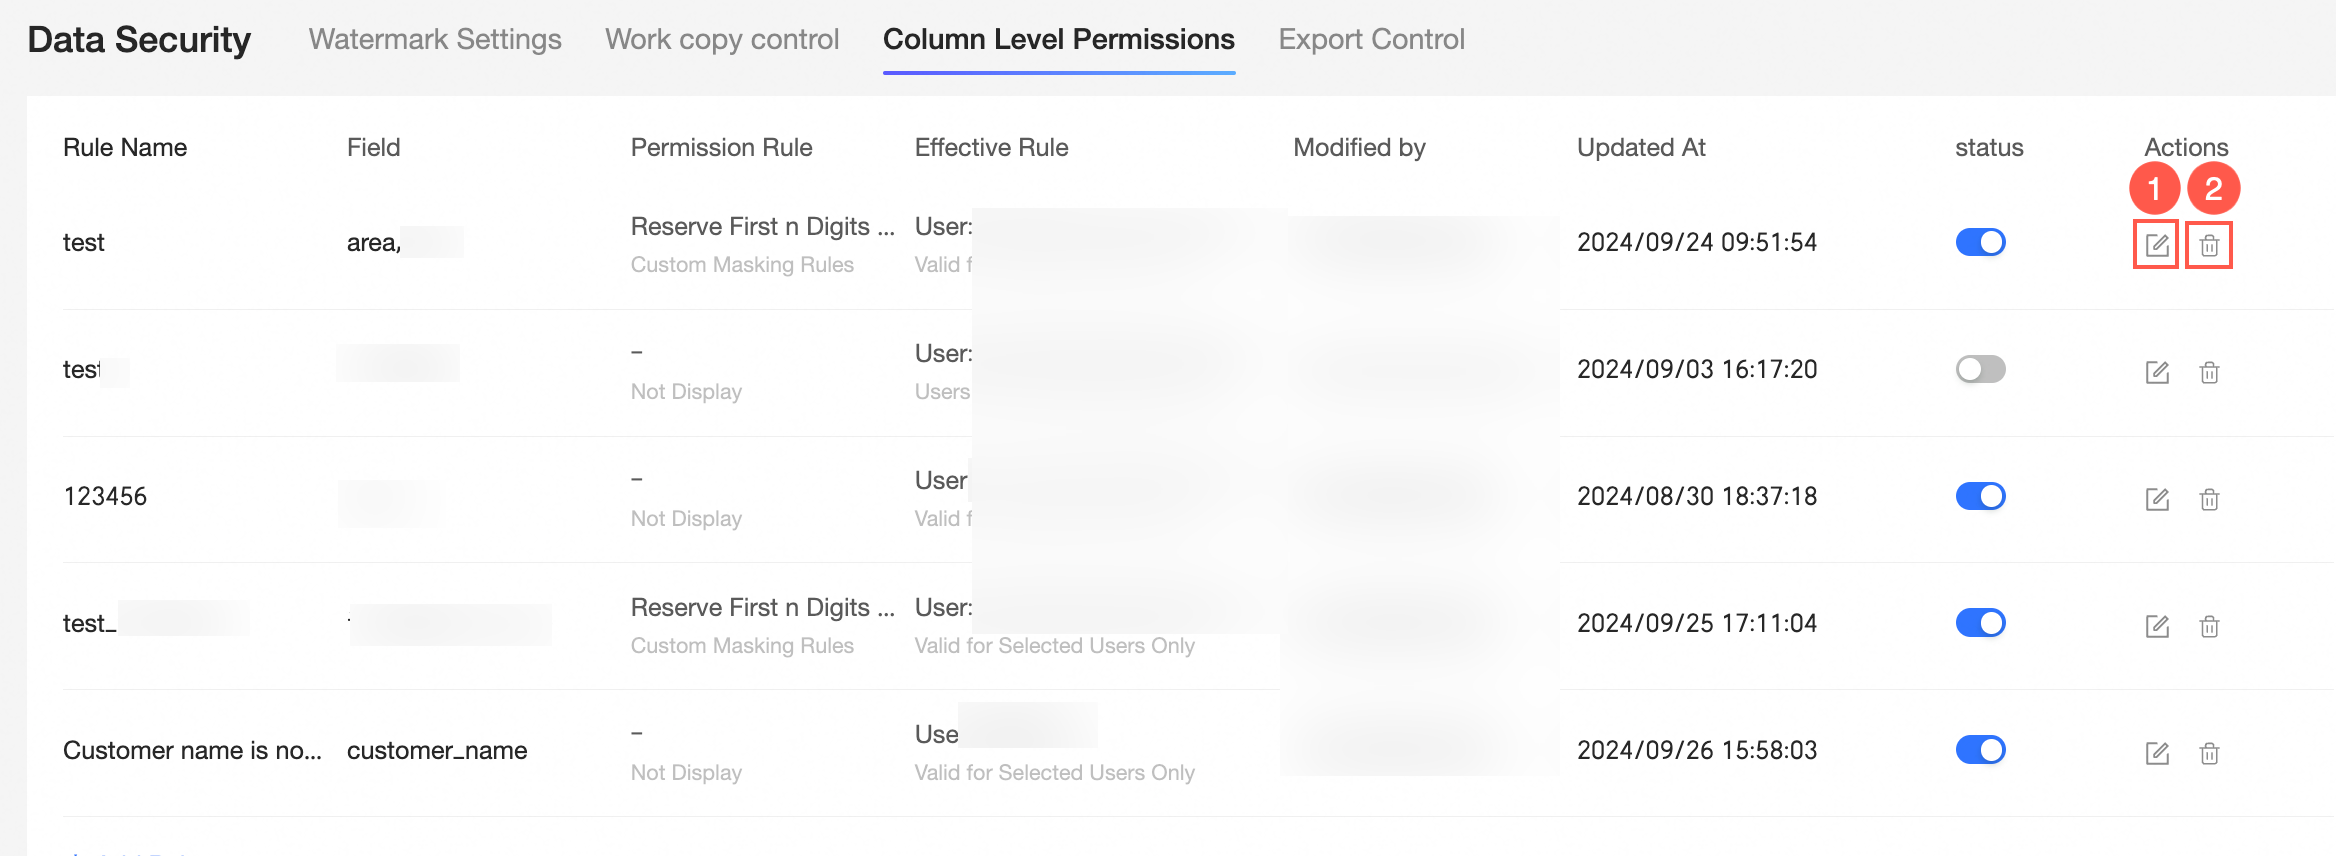
Sütun düzeyi izinleri ayarları sayfasına erişin.
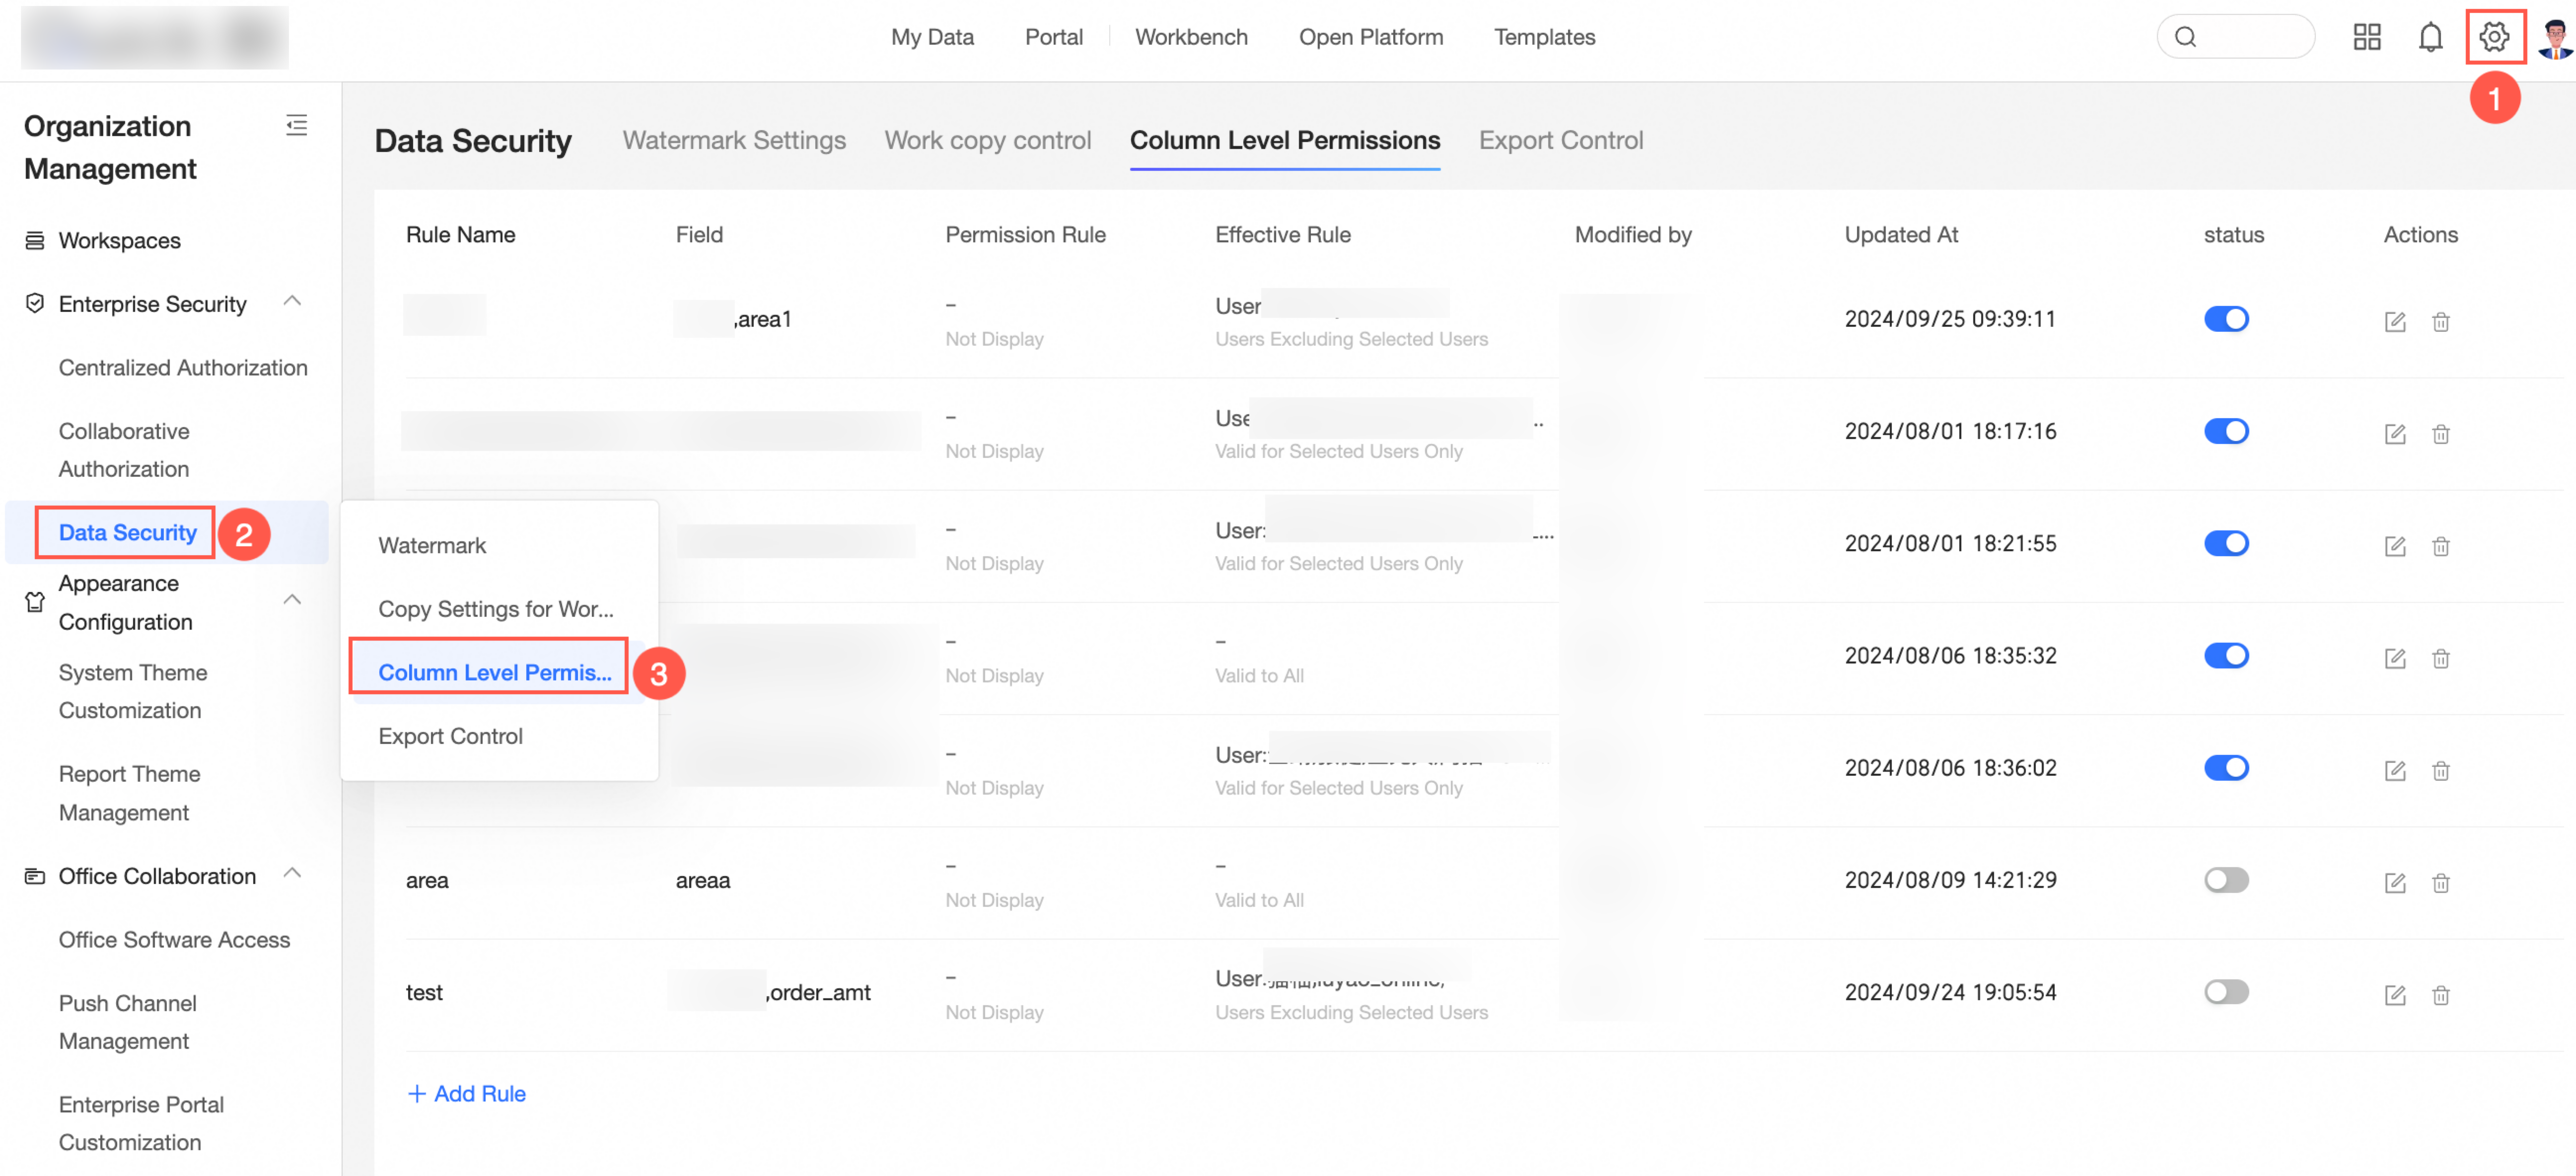
Yönetim sayfasında mevcut izin kurallarını düzenleyin (①) veya silin (②).