O Web Application Firewall (WAF) oferece suporte aos métodos de faturamento por assinatura e pagamento conforme o uso. As edições disponíveis variam de acordo com o método de faturamento. Este tópico descreve as escalas de negócios e os recursos de proteção oferecidos pelas diferentes edições. O WAF oferece suporte ao método de faturamento por assinatura. Este tópico descreve as escalas de negócios e os recursos de proteção oferecidos pelas diferentes edições.
Oferece suporte aos métodos de faturamento por assinatura e pagamento conforme o uso. As edições disponíveis variam de acordo com o método de faturamento. Este tópico descreve as escalas de negócios e os recursos de proteção oferecidos pelas diferentes edições.
Planos e edições do WAF
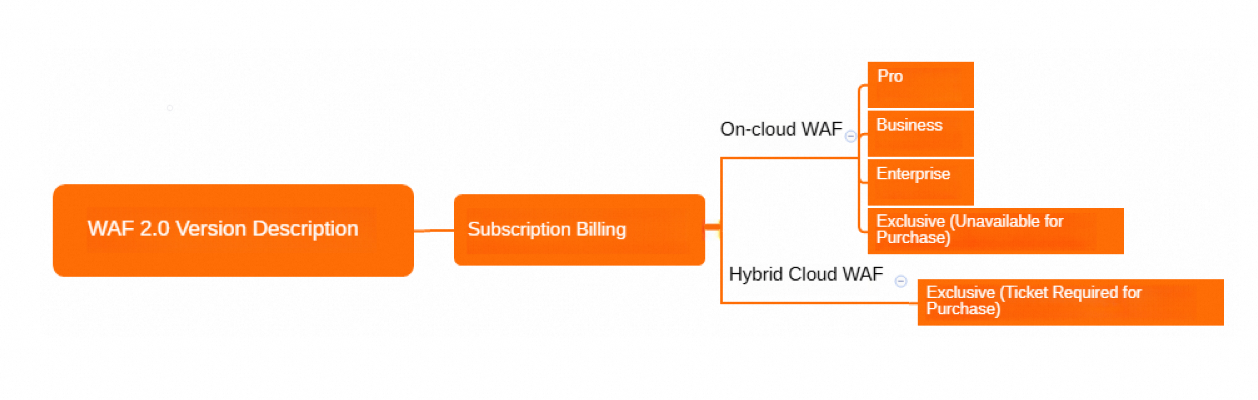
O WAF oferece dois planos de implantação por assinatura: On-cloud WAF e Hybrid Cloud WAF. As instâncias do On-cloud WAF estão disponíveis nas edições Pro, Enterprise, Ultimate e Exclusive (vendas suspensas), que variam de acordo com a escala do negócio e os recursos de proteção. As instâncias do Hybrid Cloud WAF estão disponíveis apenas na edição Exclusive.
Documentos relacionados:
Especificações das edições e casos de uso
A tabela a seguir descreve os casos de uso recomendados e as especificações de cada edição do WAF. Para sites de empresas de médio porte, recomendamos a edição On-cloud WAF Business ou On-cloud WAF Enterprise.
Especificação | On-cloud WAF Pro | On-cloud WAF Business | On-cloud WAF Enterprise | On-cloud WAF Exclusive (Não está mais disponível para compra) | Hybrid Cloud WAF Exclusive |
Escala do site | Projetado para sites de pequeno e médio porte com necessidades básicas de segurança. | Ideal para sites de empresas de médio porte e serviços públicos que exigem altos padrões de segurança de dados. | Indicado para sites de empresas de médio e grande porte ou aqueles com requisitos de segurança personalizados. | Desenvolvido para sites de grandes empresas que exigem configurações de segurança altamente personalizadas para atender a necessidades específicas de negócios. | Para empresas de médio e grande porte com serviços locais ou tráfego web que não pode ser protegido pelo On-cloud WAF. Esta edição oferece o mesmo alto padrão de segurança web que o On-cloud WAF. |
Pico de consultas por segundo (QPS) | 2.000 QPS | 5.000 QPS | Mais de 10.000 QPS | 5.000 QPS | 0 QPS (escalável) |
Número de nós em um cluster de proteção local e pico de QPS | Não suportado | Disponível mediante taxa adicional. | Pode ser contratado por uma taxa extra. | Oferecido como um recurso pago à parte. | 2 nós, 10.000 QPS |
Largura de banda máxima (Mbit/s) para servidores de origem na Alibaba Cloud | 50 Mbps | 100 Mbps | 200 Mbps | 100 Mbps | 0 Mbps (escalável) |
Largura de banda máxima (Mbit/s) para servidores de origem fora da Alibaba Cloud | 10 Mbps | 30 Mbps | 50 Mbps | 30 Mbps | |
Número padrão de domínios de segundo nível protegidos | 1 | 1 | 1 | 1.000 | 200 domínios (de qualquer nível). O limite aumenta em 100 para cada nó adicional. |
Total de domínios protegidos (inclui domínios curinga) | 10 | 10 | 10 | 1.000 |
Recursos por edição (China continental)
A tabela a seguir lista os recursos suportados por diferentes edições de instâncias WAF por assinatura. Ao adquirir uma instância, você deve selecionar a região China continental.
Legenda:
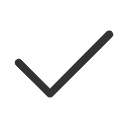 : Suportado na versão atual.
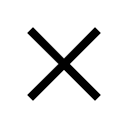 : Não suportado na versão atual.
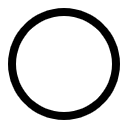
 : Um service de valor agregado que requer uma taxa adicional. Você pode ativar esse service ao adquirir uma instância WAF ou posteriormente usando o recurso de upgrade.
Módulo de recursos | Descrição | On-cloud WAF Pro | On-cloud WAF Business | On-cloud WAF Enterprise | On-cloud WAF Exclusive (Não mais disponível para compra) | Hybrid Cloud WAF Exclusive |
Acesso a sites | ||||||
Ativa a proteção HTTPS em todo o site com um único clique. |
|
|
|
|
| |
Descobre e gerencia ativos de sites, permitindo adicioná-los ao WAF para proteção com um único clique. |
|
|
|
|
| |
Direciona o tráfego do seu servidor de origem, como uma instância SLB ou uma instância ECS, para o WAF para proteção. |
|
|
|
|
| |
Protege sites que usam o protocolo HTTP/2. |
|
|
|
|
| |
Protege services em portas diferentes das padrão 80, 8080, 443 e 8443. |
|
|
|
|
| |
Detecta e protege contra ameaças no tráfego IPv6. |
|
|
|
|
| |
Fornece recursos de acesso e proteção personalizados com base nos requisitos do seu negócio. |
|
|
|
|
| |
Protege o tráfego web que não é roteado pela Alibaba Cloud. Você pode implantar um cluster de proteção WAF no seu data center, em outra |
|
|
|
|
| |
Fornece agendamento e recuperação de desastres automáticos, multi-nó e multi-linha para o seu servidor de origem. |
|
|
|
|
| |
Permite ativar a proteção de IP exclusivo para os seus nomes de domínio. |
|
|
|
|
| |
Website Protection | ||||||
Defende contra ataques web comuns, como injeção SQL e Cross-Site Scripting (XSS). |
|
|
|
|
| |
Atualiza automaticamente as regras de proteção para vulnerabilidades de dia zero. |
|
|
|
|
| |
Bloqueia páginas de sites para evitar adulterações maliciosas. |
|
|
|
|
| |
Previne o vazamento de dados sensíveis, incluindo informações de identificação pessoal (PII), como números de telefone, números de documentos de identidade e números de cartões bancários. |
|
|
|
|
| |
Defende contra ataques comuns de flood HTTP e fornece proteção integrada e um modo de emergência. |
|
|
|
|
| |
Protege endpoints relacionados a contas, como páginas de login e registro, contra riscos que incluem ataques de dicionário, ataques de força bruta, registro de spam, sniffing de credenciais e abuso de SMS. |
|
|
|
|
| |
Bloqueia o acesso de endereços IP e blocos CIDR especificados. |
|
|
|
|
| |
Suporta bloqueio por endereço IP, bloco CIDR e região geográfica. |
|
|
|
|
| |
Bloqueia ataques web de alta frequência e tentativas de path traversal usando regras padrão. Também suporta bloqueio de scanners e defesa colaborativa. |
|
|
|
|
| |
Suporta regras padrão e personalizadas para bloquear ataques web de alta frequência e tentativas de path traversal. Também suporta bloqueio de scanners e defesa colaborativa. |
|
|
|
|
| |
Suporta regras de lista de controle de acesso (ACL) com base em campos básicos como IP, URL, Referer, User-Agent e Params. |
|
|
|
|
| |
Suporta regras de ACL com base em campos básicos e avançados. Os campos avançados incluem Cookie, Content-Type, Header e Http-Method. |
|
|
|
|
| |
Suporta limitação de taxa com base em endereços IP e sessões para criar regras personalizadas de proteção contra flood HTTP. Você pode definir condições de correspondência precisas e limites de taxa para filtrar solicitações maliciosas com precisão. |
|
|
|
|
| |
Suporta limitação de taxa com base em campos personalizados, além de endereços IP e sessões. |
|
|
|
|
| |
Mitigação de ataques DDoS | Fornece mitigação gratuita de ataques DDoS. Para mais informações sobre os recursos de mitigação, consulte Blackhole thresholds of Anti-DDoS Basic. |
|
|
|
|
|
Suporta grupos de regras de proteção personalizados. |
|
|
|
|
| |
Constrói um modelo de segurança positivo analisando o tráfego do seu site com deep learning. |
|
|
|
|
| |
Defende contra fraudes impulsionadas por bots em endpoints de negócios críticos, como páginas de registro, login, promoção e fóruns. |
|
|
|
|
| |
Adiciona crawlers de mecanismos de busca legítimos à lista de permissões para conceder acesso a eles. |
|
|
|
|
| |
Fornece regras de inteligência de ameaças de bots multidimensionais com base em endereços IP de acesso discado, endereços IP de data centers, endereços IP de scanners maliciosos e uma biblioteca de bots maliciosos em tempo real gerada por um modelo baseado em cloud. Você pode usar essas regras para bloquear solicitações de bots maliciosos para um domínio inteiro ou caminhos específicos. |
|
|
|
|
| |
Protege aplicativos nativos ativando a comunicação confiável e bloqueando scripts de bots maliciosos. Também identifica solicitações de proxies, emuladores e aplicativos assinados ilegalmente. |
|
|
|
|
| |
Análise e suporte de segurança | ||||||
Permite configurar o monitoramento de eventos do WAF e regras de alerta baseadas em limiares usando o CloudMonitor. |
|
|
|
|
| |
Coleta e armazena todos os logs do WAF no Log Service, que fornece consultas, análises e relatórios online quase em tempo real. |
|
|
|
|
| |
Edições e recursos (fora da China continental)
A tabela a seguir descreve os recursos suportados por diferentes edições de instâncias WAF por assinatura em regiões fora da China continental.
Legenda:
- : Suportado na versão atual.
- : Não suportado na versão atual.
- : Um service de valor agregado que requer uma taxa adicional. Você pode ativar este service ao comprar uma instância WAF ou posteriormente usando o recurso de upgrade.
Módulo de recurso | Descrição | On-cloud WAF Pro | On-cloud WAF Business | On-cloud WAF Enterprise | On-cloud WAF Exclusive (Não mais disponível) | Hybrid Cloud WAF Exclusive |
Acesso ao site | ||||||
Ativa a proteção HTTPS em todo o site com um único clique. |
|
|
|
|
| |
Direciona o tráfego do seu servidor de origem, como uma instância SLB ou ECS, para o WAF para proteção. |
|
|
|
|
| |
Protege sites que usam o protocolo HTTP/2. |
|
|
|
|
| |
Protege serviços em portas diferentes de 80, 8080, 443 e 8443. |
|
|
|
|
| |
Oferece recursos de acesso e proteção personalizados com base nos requisitos do seu negócio. |
|
|
|
|
| |
Detecta e protege contra ameaças no tráfego IPv6. |
|
|
|
|
| |
Oferece agendamento automático e recuperação de desastres para o seu servidor de origem, distribuindo o tráfego por vários nós e linhas de rede. |
|
|
|
|
| |
Protege o tráfego não roteado pelo service público do Alibaba Cloud WAF, permitindo implantar um cluster de proteção no seu data center local |
|
|
|
|
| |
Ativa a proteção para um nome de domínio usando um endereço IP exclusivo. |
|
|
|
|
| |
Website Protection | ||||||
Detecta riscos de segurança em endpoints relacionados a contas, como páginas de registro e login. Esses riscos incluem credential stuffing, ataques de força bruta, registro de spam, sniffing de senhas fracas e abuso de códigos de verificação por SMS. |
|
|
|
|
| |
Defende contra ataques web comuns, como injeção SQL e XSS. |
|
|
|
|
| |
Atualiza automaticamente as regras de proteção para vulnerabilidades web de dia zero. |
|
|
|
|
| |
Defende contra ataques comuns de flood HTTP com um modo de proteção integrado e um modo de emergência. |
|
|
|
|
| |
Bloqueia o acesso de endereços IP e blocos CIDR especificados. |
|
|
|
|
| |
Também bloqueia o acesso de locais geográficos especificados. |
|
|
|
|
| |
Bloqueia ataques web de alta frequência e tentativas de path traversal usando regras padrão. Também suporta bloqueio de scanners e defesa colaborativa. |
|
|
|
|
| |
Permite criar regras personalizadas para bloquear ataques web de alta frequência e path traversal. |
|
|
|
|
| |
Controle de acesso básico: Cria regras de lista de controle de acesso (ACL) com base em campos básicos como IP, URL, Referer, User-Agent e Params. |
|
|
|
|
| |
Controle de acesso avançado: Inclui campos básicos e suporta campos avançados como Cookie, Content-Type, Header e Http-Method. |
|
|
|
|
| |
Permite configurar políticas de limitação de taxa (regras personalizadas de proteção contra flood HTTP) para filtrar solicitações anormais com base em condições de correspondência precisas, com limites de taxa aplicados por endereço IP ou sessão. |
|
|
|
|
| |
Estende a limitação de taxa para incluir políticas baseadas em campos personalizados, além de endereços IP e sessões. |
|
|
|
|
| |
Bloqueia páginas do site para evitar adulteração maliciosa de conteúdo. |
|
|
|
|
| |
Previne o vazamento de dados sensíveis, como números de telefone, números de ID e números de cartões bancários. |
|
|
|
|
| |
Permite criar e gerenciar grupos de regras de proteção personalizadas. |
|
|
|
|
| |
Usa deep learning para analisar o tráfego do seu site e defender proativamente contra ameaças. |
|
|
|
|
| |
Defende contra fraudes impulsionadas por bots em endpoints críticos de negócios, como páginas de registro, login, promoção e fóruns. |
|
|
|
|
| |
Mitigação de ataques DDoS | Oferece mitigação gratuita de ataques DDoS. Para mais informações sobre os recursos de proteção, consulte Anti-DDoS Basic blackhole filtering thresholds. |
|
|
|
|
|
Mantém uma lista de permissões de rastreadores legítimos de mecanismos de busca para garantir que eles possam acessar seu domínio. |
|
|
|
|
| |
Bloqueia bots maliciosos usando regras de inteligência de ameaças derivadas de fontes como pools de IP discado, data centers e scanners maliciosos. Essas regras podem ser aplicadas a um domínio inteiro ou caminhos específicos. |
|
|
|
|
| |
Protege aplicativos nativos com recursos como comunicação confiável e scripts anti-bot. Identifica e bloqueia solicitações de proxies, emuladores e aplicativos assinados ilegalmente. |
|
|
|
|
| |
Análise e suporte de segurança | ||||||
Suporta a configuração de monitoramento de eventos do WAF e regras de alerta baseadas em limiares via CloudMonitor. |
|
|
|
|
| |
Suporta a coleta de todos os logs do WAF e o armazenamento no Log Service, fornecendo consulta e análise quase em tempo real, além de relatórios de painel online. |
|
|
|
|
| |