O mecanismo de regras de proteção usa um conjunto integrado de regras para defender automaticamente seu site contra ataques web comuns, como injeção SQL, cross-site scripting (XSS), uploads de webshell, injeção de comandos, isolamento de backdoor, solicitações ilegais de arquivos, path traversal e ataques que exploram vulnerabilidades comuns em aplicativos.
Pré-requisitos
Uma instância do Web Application Firewall ativada.
Site adicionado ao WAF. Para mais informações, consulte Tutorials.
Contexto
O mecanismo de regras de proteção no WAF vem ativado por padrão. Ele inspeciona e protege automaticamente todos os sites adicionados ao WAF.
O mecanismo de regras de proteção usa um vasto conjunto de regras básicas da equipe de segurança da Alibaba Cloud para defender contra diversos ataques comuns a aplicações web. Defina quais regras o mecanismo utiliza selecionando um grupo de regras de proteção conforme suas necessidades de negócio. O WAF oferece três grupos de regras integrados com diferentes níveis de rigor:
Medium Rule Group: selecionado por padrão.
Loose Rule Group: projetado para reduzir falsos positivos.
Strict Rule Group: indicado para aumentar a taxa de detecção de ataques.
Também é possível criar um grupo de regras de proteção personalizado. Para mais informações, consulte custom protection rule groups.
O Mecanismo de Regras de Proteção mitiga ameaças de ataques web comuns, mas não garante uma taxa de bloqueio de 100%. Caso um ataque não seja bloqueado, analise primeiro as características da solicitação e os registros de regras acionadas. Em seguida, use políticas de mitigação personalizadas para configurar regras de proteção específicas. Para mais informações, consulte Configure a custom protection policy.
Hospedagem Inteligente de Regras
A Intelligent Rule Hosting vem ativada por padrão no mecanismo de regras de proteção para evitar falsos positivos que possam afetar o tráfego legítimo.
A Hospedagem Inteligente de Regras aprende os padrões históricos de tráfego do seu site. Com base na inteligência de ameaças da Alibaba Cloud, ela identifica regras que poderiam causar falsos positivos nos seus cenários de negócio ou endpoints de API. O recurso adiciona automaticamente regras refinadas de Web Intrusion Prevention whitelist. Essas regras geralmente têm como alvo uma URL de endpoint de API específica e ignoram um ID de regra específico, minimizando falsos positivos sem expandir a superfície de ataque. Assim que o risco de falso positivo é eliminado, o mecanismo exclui essas regras automaticamente.
Procedimento
Faça login no console do Web Application Firewall.
Na barra de menus superior, selecione o grupo de recursos e a região da sua instância do Web Application Firewall (Chinese Mainland ou Outside Chinese Mainland).
No painel de navegação à esquerda, escolha .
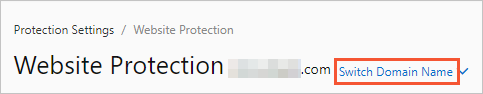
Na página Website Protection, alterne para o nome de domínio a ser configurado.
-
Clique na aba Web Security, vá até a seção Protection Rules Engine e configure os parâmetros a seguir.
Parâmetro
Descrição
Status
Ativa ou desativa o mecanismo de regras de proteção. Por padrão, o mecanismo vem ativado para defender todos os sites adicionados ao WAF contra ataques comuns a aplicações web.
Na página Security Report, visualize os logs de ataque do mecanismo de regras de proteção no relatório . Se identificar que uma regra bloqueia incorretamente tráfego legítimo de service, use o recurso Ignore False Positives para suprimir a regra especificada. Para mais informações, consulte Web Security reports.
Mode
Ação executada em solicitações identificadas como ataques. Valores válidos:
Block: bloqueia solicitações de ataque.
Alert: gera alertas para solicitações de ataque, mas não as bloqueia.
Intelligent Rule Hosting
Ativa ou desativa a Intelligent Rule Hosting. Por padrão, este recurso está ativado para gerenciar dinamicamente a lista de permissões de Web Intrusion Prevention e reduzir falsos positivos.
Na seção Protection Rules Engine, aparece uma mensagem informando: "XX rules have been intelligently optimized". Clique em Click para acessar a página Web Intrusion Prevention - Whitelist, que lista as regras de lista de permissões adicionadas automaticamente pelo mecanismo. Para essas regras, a Rule Source está definida como Intelligent Rule Hosting. É possível editar ou excluir essas regras de lista de permissões adicionadas automaticamente.
O mecanismo exclui automaticamente essas regras assim que o risco de falsos positivos for eliminado.
ImportanteMesmo que você edite manualmente uma regra adicionada automaticamente, o mecanismo ainda a excluirá após a eliminação do risco de falsos positivos.
O mecanismo não exclui automaticamente as regras de lista de permissões criadas manualmente por você.
Protection Rule Group
Selecione o grupo de regras de proteção a ser aplicado. Aplique um grupo de regras integrado ou um grupo de regras de proteção personalizado. Os grupos de regras integrados incluem:
Medium Rule Group: detecta ataques comuns a aplicações web com base em um nível de proteção padrão. Este grupo de regras é aplicado por padrão.
Strict Rule Group: detecta ataques a aplicações web, como path traversal, injeção SQL e injeção de comandos, com base em um nível de proteção rigoroso.
Loose Rule Group: detecta ataques comuns a aplicações web com base em um nível de proteção flexível. Recomendamos selecionar este grupo de regras se você enfrentar um alto número de falsos positivos com o grupo Medium, ou se o seu negócio envolver grandes volumes de entrada de usuário incontrolável, como em editores de rich text ou fóruns técnicos.
Clique em Configure Now para acessar a página de configuração do Protection Rule Group. Nesta página, crie um grupo de regras de proteção personalizado e selecione as regras de proteção a serem aplicadas conforme suas necessidades de negócio. Para mais informações, consulte custom protection rule groups.
Decoding Settings
Especifique os formatos de conteúdo que o mecanismo de regras de proteção deve decodificar para análise.
Por padrão, o mecanismo decodifica e analisa conteúdos em todos os formatos para garantir uma proteção eficaz. Se o mecanismo bloquear frequentemente solicitações legítimas contendo um formato específico, desmarque esse formato para reduzir falsos positivos.
Expanda o menu Decoding Settings e selecione ou desmarque os formatos a serem decodificados.
ImportanteNão é possível desmarcar os seguintes formatos de decodificação: URL Decoding, JavaScript Unicode Decoding, Hex Decoding, Comment Processing e Space Compression.
Os formatos opcionais de decodificação que podem ser desmarcados incluem: Multipart Parsing, JSON Parsing, XML Parsing, PHP Deserialization, HTML Entity Decoding, UTF-7 Decoding, Base64 Decoding e Form Parsing. Por padrão, todos os 13 métodos de decodificação vêm selecionados.
Consultar regras de proteção
Use os métodos a seguir para consultar o mecanismo de regras de proteção do WAF em busca das regras mais recentes e de todas as regras atuais:
-
Consultar as regras de proteção mais recentes
Na página Overview do console do WAF, a lista Urgent Vulnerability exibe as regras de proteção mais recentes adicionadas ao mecanismo.
A seção Urgent Vulnerability mostra as atualizações de regras de proteção do WAF para vulnerabilidades de segurança recém-divulgadas.
Clique em um registro de vulnerabilidade emergencial para visualizar o painel Details. Este painel mostra os nomes de domínio afetados, detalhes da vulnerabilidade e as regras de proteção relacionadas do WAF.
A caixa de diálogo Urgent Vulnerability Protection Details contém os seguintes campos: Protected Assets, Emergency Start Time, Rule Release Time, Vulnerability Name, Vulnerability ID (incluindo um link para o CVE ID), Rule Name, Rule ID, Application Type, Protection Type e Rule Description.
-
Consultar todas as regras de proteção
Na página do console do WAF, consulte todas as regras de proteção no mecanismo de regras do WAF.
Para consultar as regras, execute as etapas a seguir:
-
Na aba Web Intrusion Protection, localize o Strict Rule Group e clique no link numérico na coluna Built-in Rules.
O Strict Rule Group é um grupo padrão definido pelo sistema no mecanismo de regras de proteção. Ele contém todas as regras de proteção do mecanismo e não pode ser modificado.
NotaComo as regras de proteção no mecanismo são atualizadas dinamicamente, o número na coluna Built-in Rules pode não refletir a contagem exata atual.
-
No painel Number of Built-in Rules, localize a regra de proteção a ser visualizada.
Filtre as regras de proteção por Severity, Protection Type ou Application Type. Também é possível pesquisar uma regra específica pelo seu Rule ID ou CVE ID. Por exemplo, pesquise por um Rule ID encontrado na página Overview ou Security Report.
A lista de regras fornece as seguintes informações: Severity/Rule Name, Rule ID, Updated At, Application Type, CVE ID, Protection Type e Rule Description.
Clique em um CVE ID específico para ver os detalhes da vulnerabilidade correspondente.
-
Perguntas frequentes
Contra quais vulnerabilidades comuns de framework o WAF protege e como encontro seus IDs de regra?
As regras de proteção do Mecanismo de Regras de Proteção são atualizadas contínua e dinamicamente. Este tópico não lista os mapeamentos específicos entre vulnerabilidades e IDs de regra. Para obter as informações mais precisas, consulte o conjunto de regras atual do WAF. Verifique essas informações usando o método descrito na seção Query protection rules.
O que fazer se o Mecanismo de Regras de Proteção bloquear tráfego normal de service?
Se o Mecanismo de Regras de Proteção bloquear tráfego normal de service, solucione o problema da seguinte forma:
Localize a regra causadora do falso positivo: Na página Security Report, acesse Web Security > Web Intrusion Prevention. Consulte os registros de acertos de ataque do Mecanismo de Regras de Proteção para encontrar a regra específica que causa o falso positivo.
-
Trate o falso positivo:
Para um único falso positivo: Se confirmar que uma regra bloqueia tráfego normal de service, use o recurso Ignore False Positives para neutralizar a regra.
Para múltiplos falsos positivos: Se ocorrerem muitos falsos positivos, alterne para um grupo de regras integrado com nível de proteção mais flexível, como o Loose Rule Group, nas configurações de Protection Rule Group.
O recurso de regra gerenciada inteligente representa um risco de segurança que atacantes possam explorar?
O recurso de regra gerenciada inteligente não representa um risco de segurança explorável por atacantes.
Este recurso é alimentado pelo Mecanismo de Regras de Proteção. O mecanismo usa algoritmos inteligentes para aprender com os padrões históricos de tráfego do seu site e combina essas informações com a inteligência de ameaças de segurança da Alibaba Cloud. Esse processo detecta automaticamente regras que podem causar falsos positivos por não se aplicarem aos seus cenários de negócio ou interfaces atuais. O sistema então adiciona automaticamente uma Web Intrusion Protection whitelist rule com a menor granularidade possível. Essa regra geralmente tem como alvo uma URL de interface de service específica e ignora um ID de regra específico.
Portanto, o recurso de regra gerenciada inteligente não permite incondicionalmente todo o tráfego nem expande o escopo de impacto do ataque. Após a resolução do risco de falsos positivos, o Mecanismo de Regras de Proteção exclui automaticamente a regra de lista de permissões adicionada anteriormente.