As políticas de proteção personalizada permitem criar regras de controle de acesso e limitação de taxa adaptadas às suas necessidades, com base em condições de correspondência precisas. Use essas políticas em cenários como proteção contra hotlinking ou segurança do backend administrativo do seu site. Este tópico explica como configurar uma política de proteção personalizada.
Contexto
As políticas de proteção personalizada utilizam regras personalizadas, divididas em duas categorias:
Regras de ACL: filtram solicitações com base em condições de correspondência exata definidas por você para campos como endereço IP do cliente, URL da solicitação e cabeçalhos comuns de solicitação.
Regras de proteção contra flood HTTP: filtram solicitações maliciosas ao definir condições de limitação de taxa além das condições de correspondência exata.
Limitações
A quantidade e as especificações das regras personalizadas configuráveis dependem da edição da sua instância do Web Application Firewall (WAF) por assinatura.
|
Especificação |
Descrição |
Pro edition |
Business edition |
Enterprise e posteriores |
|
Número de regras personalizadas |
Quantidade máxima de regras personalizadas permitidas. |
200 por nome de domínio |
200 por nome de domínio |
200 por nome de domínio |
|
Campos de correspondência avançada |
Permite usar campos de correspondência avançada, além de IP e URL, nas condições de correspondência de uma regra. |
Não suportado |
Suportado |
Suportado |
|
Limitação de taxa |
Permite ativar a limitação de taxa em uma regra personalizada, criando uma regra de proteção contra flood HTTP. |
Não suportado |
Suportado |
Suportado |
|
Objetos estatísticos personalizados |
Permite usar objetos estatísticos personalizados, além de IP e Session, para limitação de taxa. |
Não suportado |
Suportado |
Suportado |
Pré-requisitos
Você ativou uma instância do Web Application Firewall.
Seu site foi adicionado ao WAF. Para mais informações, consulte Tutorials.
Procedimento
Faça login no console do Web Application Firewall.
Na barra de menu superior, selecione o grupo de recursos e a região da sua instância do Web Application Firewall (Chinese Mainland ou Outside Chinese Mainland).
No painel de navegação à esquerda, escolha .
Na página Website Protection, alterne para o nome de domínio que deseja configurar.
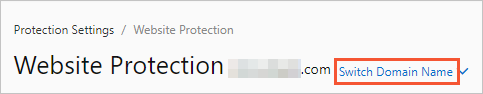
-
Clique na aba Access Control/Throttling, localize a seção Custom Protection Policy, ative a chave Status e clique em Configure Now.
NotaAo ativar a política de proteção personalizada, ela inspeciona todas as solicitações enviadas ao seu site por padrão. Configure uma lista de permissões para controle de acesso e limitação de taxa para permitir que solicitações específicas ignorem essa inspeção. Para mais informações, consulte Configure a whitelist for access control and throttling.
-
Crie uma regra personalizada.
Na página Custom Protection Policy, clique em Create.
-
Na caixa de diálogo Create Rule, configure os seguintes parâmetros: Rule Name, Match Conditions (defina o campo de correspondência, o operador lógico e o conteúdo de correspondência. O operador AND combina até cinco condições.), Rate Limiting (ative este recurso usando a chave. A limitação de taxa é acionada quando uma condição exata é atendida.), Action (como Monitor) e Protection Type (HTTP Flood Protection ou ACL).
Parâmetro
Descrição
Rule Name
Especifique um nome para a regra.
Match Condition
Define a lógica de detecção da regra. Somente solicitações que atendem às condições de correspondência acionam a regra. Clique em Add Condition para configurar até cinco condições. Se houver múltiplas condições, todas devem ser atendidas para que uma solicitação seja considerada correspondente.
Para mais informações sobre os campos, consulte Match condition fields.
Rate Limiting
Ativa ou desativa a limitação de taxa. A verificação de taxa ocorre após a solicitação atender às condições de correspondência. Ao ativar este recurso, configure os parâmetros de limitação de taxa. O painel Rate Limiting inclui as seguintes configurações: Statistical Object (como IP), Interval (Seconds), Threshold (Times), Status Code (opcional, pode ser definido por quantidade ou porcentagem), Effective Scope (escopo de correspondência do recurso atual ou escopo de domínio da regra atual), Action (como Monitor), Timeout (Seconds) e Protection Type (proteção contra flood HTTP ou ACL).
Para mais informações, consulte Rate limiting parameters.
Action
Especifica a ação a ser executada nas solicitações que acionam a regra. Valores válidos:
Monitor: registra o alerta, mas permite a solicitação.
Block: bloqueia a solicitação.
Run Slider CAPTCHA: redireciona a solicitação para uma página de verificação CAPTCHA.
Run Strict Slider CAPTCHA: redireciona a solicitação para uma página de verificação CAPTCHA rigorosa.
Run JavaScript Validation: aciona a validação JavaScript.
Se você ativar o Rate Limiting, também deverá especificar o Timeout Period (Seconds), que corresponde à duração durante a qual a ação permanece em vigor.
NotaComo o WAF agrega dados de vários servidores em um cluster para calcular a taxa de solicitações, pode ocorrer um pequeno atraso no processo estatístico. Consequentemente, a ação pode entrar em vigor com uma breve latência.
As ações de validação JS e CAPTCHA em uma política de proteção personalizada aplicam-se apenas a páginas estáticas. Para suportar solicitações assíncronas, como as iniciadas por XMLHttpRequest ou Fetch, ative a validação JS e o CAPTCHA no módulo Bot Management. Para mais informações, consulte Configure scenario-based bot protection rules for web browsers.
Protection Type
O tipo de regra personalizada. Este parâmetro é definido automaticamente com base na ativação ou não do Rate Limiting.
Se a limitação de taxa estiver ativada, o valor será HTTP Flood Protection.
Se a limitação de taxa estiver desativada, o valor será ACL.
A tabela a seguir descreve os parâmetros para limitação de taxa.
Parâmetro
Descrição
Statistical Object
A base para contagem de solicitações. Valores válidos:
IP: conta solicitações de um único endereço IP de origem. Se você usar um registro CNAME para adicionar seu service ao WAF e um proxy de camada 7, como um CDN, estiver implantado na frente do WAF, ative a opção "Is a Layer 7 proxy (such as Anti-DDoS or CDN) deployed in front of WAF?". Caso contrário, o WAF não conseguirá obter os endereços IP reais dos clientes.
Session: conta solicitações de uma única sessão.
Custom Header: conta solicitações que possuem o mesmo conteúdo de cabeçalho personalizado.
Custom Parameters: conta solicitações que possuem o mesmo conteúdo de parâmetro personalizado.
Custom Cookie: conta solicitações que possuem o mesmo conteúdo de cookie personalizado.
Interval (Seconds)
O intervalo de tempo, em segundos, para contagem de solicitações.
Threshold (Occurrences)
O número máximo de solicitações permitidas de um objeto estatístico dentro do intervalo especificado. Se o número de solicitações exceder esse limiar, a limitação de taxa será acionada.
Status Code
Esta verificação ocorre após a lógica de detecção principal. Ela valida a quantidade ou porcentagem de um Status Code específico nas respostas dentro do intervalo. É possível definir o limite por quantidade ou porcentagem.
Quantity: o número máximo de vezes que o código de status especificado é permitido.
Percentage (%): a porcentagem máxima de respostas que podem ter o código de status especificado.
Effective Scope
O escopo no qual a verificação de limitação de taxa é efetiva. Valores válidos:
Feature Matching Objects: conta apenas as solicitações que atendem à Match Condition da regra atual.
Applied Domain Names: conta todas as solicitações para o nome de domínio atual.
Clique em Save.
Após adicionar com sucesso uma regra de política de proteção personalizada, ela é ativada por padrão. Visualize a nova regra na lista de regras e desative-a, edite-a ou exclua-a conforme necessário.
Perguntas frequentes
Falsos positivos com a lógica 'contains'
Causa: Ao selecionar Include como operador lógico em uma Match Condition, qualquer URL de solicitação que contenha a string especificada corresponderá à regra. Se a string de correspondência for muito curta, ela poderá corresponder involuntariamente a outros caminhos que a contenham como substring, causando falsos positivos.
Solução: Altere o operador lógico para Equal To ou Prefix Match para restringir o escopo de correspondência. Também é possível adicionar outros campos, como Match Condition ou Header, à match condition para tornar os critérios mais específicos e melhorar a precisão.
Recomendação: Antes de implantar a regra, defina a Action como Monitor. Revise os logs de proteção para confirmar se a regra corresponde apenas às solicitações desejadas. Após a verificação, altere a ação para Block.
Bloquear uma URL específica
Crie uma nova política de proteção personalizada. Defina a Match Condition para a URL de destino (recomendamos usar o operador Equal To ou Prefix Match) e defina a Action como Block. Solicitações que não correspondem a esta regra são permitidas por padrão.
Operações relacionadas
Após configurar uma política de proteção, configure alertas com o CloudMonitor ou Log Service. Assim, o WAF envia notificações quando o tráfego do site corresponder a uma regra de proteção, mantendo você informado sobre o status de segurança dos seus services. Para mais informações, consulte Configure alerts.