Se você encontrar problemas de conectividade de rede após configurar uma conexão IPsec-VPN, consulte este documento para solucionar o problema.
1. Lista de verificação rápida (verificação de 5 minutos)
Antes de analisar logs, conclua a lista de verificação a seguir para descartar erros comuns de configuração. Muitos problemas são resolvidos nesta etapa.
-
Conectividade de rede: O dispositivo de gateway local consegue executar
pingno endereço IP público do VPN gateway da Alibaba Cloud?Ação: Execute o comando
pingno dispositivo de gateway local. Se falhar, verifique sua conexão com a internet e quaisquer firewalls intermediários.
-
Firewalls e políticas de segurança: As portas necessárias estão abertas?
Ação: Certifique-se de que o firewall e as políticas de controle de acesso no dispositivo de gateway local (e nos grupos de segurança da Alibaba Cloud, se aplicável) permitam tráfego de entrada e saída na porta UDP 500 e na porta UDP 4500 (para travessia de NAT).
-
Consistência das configurações de parâmetros: Os parâmetros de criptografia são consistentes entre o lado da nuvem (VPN Gateway da Alibaba Cloud) e o lado local (dispositivo de gateway local)?
Ação: Verifique cuidadosamente os parâmetros de configuração IKE em ambos os lados (versão, algoritmo de criptografia, algoritmo de autenticação, grupo DH, chave pré-compartilhada) para garantir que sejam consistentes.
-
Endereço IP do customer gateway: O endereço IP está correto, especialmente se o dispositivo de gateway local estiver atrás de um dispositivo NAT?
-
Ação: No Alibaba Cloud Management Console, verifique o endereço IP do customer gateway associado à conexão IPsec-VPN.
Se o dispositivo de gateway local tiver um endereço IP público, esse valor deve ser exatamente esse endereço IP público.
Se o dispositivo de gateway local estiver atrás de um dispositivo NAT, esse valor deve ser o endereço IP público do dispositivo NAT. Um endereço IP incorreto é uma causa comum do erro "no response from peer".
-
-
Configuração de rotas: As rotas apontam para a VPN?
-
Ação:
Lado da Alibaba Cloud: Verifique a tabela de rotas da VPC para garantir que o tráfego destinado ao bloco CIDR do data center seja roteado para o VPN gateway.
Lado do data center: Verifique seu roteador local para garantir que o tráfego destinado ao bloco CIDR da VPC seja roteado para o túnel IPsec.
-
-
Blocos CIDR privados não RFC no lado do IDC: O IDC local usa blocos CIDR privados não RFC (como 30.0.0.0/xx, que não são os blocos CIDR privados padrão 10.0.0.0/8, 172.16.0.0/12 ou 192.168.0.0/16)?
Ação: Se existirem tais blocos CIDR privados não RFC no lado do IDC, ative o recurso de bloco CIDR público de uso privado para a VPC. Para obter mais informações, consulte How do I implement private use of public IP addresses in a VPC?.
Configuração para interconexão entre múltiplos blocos CIDR: Para cenários com múltiplos blocos CIDR no tráfego de interesse, consulte Configuration recommendations and FAQ for interconnection between multiple CIDR blocks.
-
Conflito de bloco CIDR privado: O bloco CIDR privado usado pelo data center local se sobrepõe aos blocos CIDR da VPC e de seus vSwitches?
Ação: Compare os blocos CIDR privados do data center local com os blocos CIDR da VPC e de seus vSwitches, um por um, para garantir que não haja sobreposição entre os blocos de ambos os lados. Além do bloco CIDR onde os servidores residem, verifique também os blocos CIDR usados por plataformas de contêineres, como o bloco CIDR de bridge padrão do docker
172.17.0.0/16, bem como o bloco CIDR de Pod e o bloco CIDR de service do Kubernetes. Esses blocos CIDR são alocados automaticamente pelas plataformas e geralmente não constam na lista de verificação de planejamento de rede, sendo portanto os mais propensos a serem negligenciados. O tráfego cujo endereço de destino cai dentro do intervalo de sobreposição é preferencialmente correspondido à interface local pelo roteamento local e não entra no túnel IPsec. Como resultado, a negociação da conexão IPsec-VPN é bem-sucedida, mas o cliente local não consegue se comunicar com instâncias ECS na VPC, ou opingfalha. Se houver sobreposição, ajuste o planejamento do bloco CIDR no lado do data center local ou na plataforma de contêineres para evitar sobreposição com o bloco CIDR da VPC.
-
Rotas CEN em cenários cross-VPC (CEN e VPN trabalhando juntos): A instância ECS que você deseja acessar está localizada em uma VPC diferente daquela associada à conexão IPsec?
Ação: Se a conexão IPsec estiver associada à VPC A, mas a instância ECS alvo estiver localizada na VPC B, que se comunica com a VPC A através de uma Cloud Enterprise Network (CEN), configurar apenas as rotas no lado da VPN não basta para garantir conectividade ponta a ponta. Verifique também a propagação de rotas no CEN: confirme se as rotas necessárias para a comunicação entre o bloco CIDR do data center local e o bloco CIDR da VPC B já existem na tabela de rotas do CEN e foram propagadas, para que o tráfego de retorno da VPC B possa voltar à VPC A via CEN e entrar no túnel IPsec. Quando as rotas relevantes estão ausentes ou não foram propagadas, a negociação da conexão IPsec-VPN é bem-sucedida e o data center local se comunica normalmente com instâncias ECS na VPC A, mas não consegue se comunicar com instâncias ECS na VPC B, ou o
pingfalha.
2. Visualizar informações de erro
Se a lista de verificação rápida não resolver o problema, visualize os códigos de erro específicos ou informações de log para identificar a causa.
2,1 Visualizar códigos de erro
Os códigos de erro fornecem pistas diretas para a solução de problemas.
Para obter o status de erro mais recente, acione uma nova negociação. Um método simples é modificar a conexão IPsec, alternar o valor de Effective Immediately , salvá-lo e, em seguida, alterá-lo de volta para o valor original.
VPN gateways criados antes de 21 de março de 2019 devem ser upgraded antes que você possa visualizar os códigos de erro.
console
Visualize o código de erro na coluna Connection Status do túnel alvo.
Para o modo de túnel único: Visualize o código de erro na coluna Connection Status da conexão IPsec-VPN alvo.
API
Chame a operação DiagnoseVpnConnections para recuperar o código de erro.
2,2 Visualizar logs
Para uma análise mais detalhada, especialmente quando nenhum código de erro é exibido, visualize até 180 dias de logs IPsec-VPN. Filtre os logs por um intervalo de tempo específico (mínimo de 10 minutos).
console
Clique em View Logs na coluna Actions do túnel alvo.
Para o modo de túnel único: Clique em View Logs na coluna Actions da conexão IPsec alvo.
API
Chame a operação DescribeVpnConnectionLogs para recuperar os logs.
3. Encontre uma solução para o seu cenário
Localize seu problema específico nas categorias a seguir e consulte a solução correspondente.
a. Falha ou tempo esgotado na negociação da Fase 1
Este é o problema mais comum. Significa que o VPN gateway da Alibaba Cloud enviou uma solicitação de negociação, mas não recebeu resposta do dispositivo de gateway local.
Possível causa | Método de solução de problemas |
1. Problemas de conectividade de rede | Verificação: Execute os comandos Solução: Se houver perda de pacotes, existe um problema de rede entre seu data center e a Alibaba Cloud. Verifique sua conexão com a internet, o provedor de serviços de internet (ISP) e quaisquer firewalls intermediários. O VPN Gateway não suporta conexões IPsec-VPN transfronteiriças. Para criar uma conexão transfronteiriça, use Cloud Enterprise Network (CEN). |
2. Endereço IP do customer gateway incorreto | Verificação: Confirme o endereço IP do customer gateway no Alibaba Cloud Management Console. Solução: Este endereço IP deve ser o endereço IP público que o dispositivo de gateway local usa para se conectar à internet. Se o dispositivo de gateway local estiver atrás de um dispositivo NAT, este endereço IP deve ser o endereço IP público do dispositivo NAT. Nota: Para alterar o endereço IP de um customer gateway, crie um novo customer gateway e reassocie-o à conexão IPsec-VPN. Esta operação causa interrupção do service. |
3. Firewall do par está bloqueando pacotes | Verificação: Verifique as políticas de controle de acesso do dispositivo de gateway local e de seu firewall upstream. Solução: Certifique-se de que o tráfego de ida e volta para o endereço IP público do VPN gateway da Alibaba Cloud seja permitido na porta UDP 500 (para IKE) e na porta UDP 4500 (para travessia de NAT). |
4. Incompatibilidade de política IKE (Fase 1) | Verificação: Compare as configurações IKE em ambas as extremidades. Solução: Certifique-se de que os seguintes parâmetros sejam idênticos: - IKE Version ( - Negotiation Mode ( - Encryption Algorithm (como - Authentication Algorithm (como - DH Group (como - SA Lifetime (seconds). Recomendamos manter este valor consistente para evitar instabilidade. |
5. Problemas no dispositivo de gateway local | Verificação: Verifique o status e os logs do dispositivo de gateway local em busca de erros ou reinicializações inesperadas. Solução: Certifique-se de que o dispositivo esteja funcionando corretamente e que o service IPsec esteja em execução. Para exemplos de configuração, consulte Configure on-premises devices. Alguns dispositivos exigem tráfego de dados para acionar a negociação do protocolo IPsec. Entre em contato com o fornecedor do dispositivo para saber como acioná-la. |
6. Diversos | Para obter mais informações, consulte Appendix: Error codes and log keywords. |
b. Falha ou tempo esgotado na negociação da Fase 2
Referência rápida:
Previously "Phase 2 negotiation successful," now always "Phase 2 negotiation failed"?
Does the negotiation status intermittently change to failed?
A negociação sempre falha?
Possível causa | Método de solução de problemas |
1. Incompatibilidade de política IPsec (Fase 2) | Verificação: Compare as configurações IPsec em ambas as extremidades. Solução: Certifique-se de que os seguintes parâmetros sejam idênticos: - Encryption Algorithm (como - Authentication Algorithm (como - DH Group (Perfect Forward Secrecy - PFS): Se uma extremidade ativar o PFS, a outra também deverá ativá-lo e usar o mesmo grupo DH. Se uma extremidade estiver definida como |
2. O seletor de tráfego está configurado corretamente, mas a negociação ainda falha | Verificação: Verifique a configuração do seletor de tráfego do dispositivo par e confirme se o seu bloco CIDR local corresponde ao bloco CIDR remoto da conexão IPsec no lado da Alibaba Cloud, e se o seu bloco CIDR remoto corresponde ao bloco CIDR local da conexão IPsec no lado da Alibaba Cloud. Solução: Após confirmar que os seletores de tráfego em ambas as extremidades correspondem aos blocos CIDR remotos um do outro, verifique se as configurações de rota em ambos os lados estão corretas e teste a conectividade. |
3. Outros | Para obter mais informações, consulte Appendix: Error codes and log keywords. |
Anteriormente "Negociação da Fase 2 bem-sucedida", agora sempre "Falha na negociação da Fase 2"?
Categoria da causa | Causa | Solução |
Gateway anormal | A instância do VPN gateway da Alibaba Cloud possui pagamento pendente. | Adicione fundos à sua conta ou adicione um novo método de pagamento. Para obter mais informações, consulte Payment methods. |
O dispositivo de gateway local está anormal. | Solucione problemas no dispositivo de gateway local. Para obter mais informações, entre em contato com o fornecedor do dispositivo. | |
A política de controle de acesso do dispositivo de gateway local foi alterada. | Verifique a política de controle de acesso do dispositivo de gateway local para garantir que o tráfego entre o data center e a VPC seja permitido. | |
Configuração IPsec-VPN alterada | A configuração IPsec-VPN foi excluída do dispositivo de gateway local. | Adicione novamente a configuração IPsec-VPN ao dispositivo de gateway local. Certifique-se de que a configuração do dispositivo de gateway local seja consistente com a configuração da conexão IPsec-VPN. Para alguns exemplos, consulte Configure on-premises devices. |
A configuração IPsec-VPN no dispositivo de gateway local foi modificada e agora está inconsistente com as definições de parâmetros da conexão IPsec-VPN. | Modifique a configuração do dispositivo de gateway local para torná-la consistente com a configuração da conexão IPsec. | |
Na configuração IPsec-VPN do dispositivo de gateway local, um parâmetro foi especificado com múltiplos valores. Por exemplo, ao configurar o dispositivo de gateway local, o algoritmo de criptografia na fase de configuração IKE foi especificado como aes e aes192. | Ao configurar uma conexão IPsec no lado da Alibaba Cloud, cada parâmetro suporta apenas um valor. Verifique a configuração IPsec-VPN do dispositivo de gateway local para garantir que cada parâmetro também seja especificado com apenas um valor, e que seja igual ao valor da conexão IPsec. | |
A configuração da conexão IPsec foi modificada e está inconsistente com o dispositivo de gateway local. | Verifique a configuração da conexão IPsec para torná-la consistente com a configuração do dispositivo de gateway local. Para obter mais informações, consulte IPsec connection. | |
Um gateway IPv4 e uma ACL de rede foram recém-configurados para a instância VPC associada à conexão IPsec. | Verifique as configurações do gateway IPv4 e da ACL de rede aplicadas à instância VPC para permitir o tráfego entre o data center local e a instância VPC. Para obter mais informações, consulte IPv4 gateway e Network ACLs. | |
O endereço IP do dispositivo de gateway local mudou | O endereço IP usado pelo dispositivo de gateway local para estabelecer a conexão IPsec-VPN mudou, fazendo com que o endereço IP da instância do customer gateway no lado da Alibaba Cloud fique inconsistente com o endereço IP usado pelo dispositivo de gateway local. | Garanta que o endereço IP usado pelo dispositivo de gateway local para estabelecer a conexão IPsec-VPN seja o mesmo endereço IP configurado para a instância do customer gateway no lado da Alibaba Cloud. |
O dispositivo de gateway local possui múltiplos endereços IP, e o endereço IP da instância do customer gateway no lado da Alibaba Cloud está inconsistente com o endereço IP usado pelo dispositivo de gateway local para estabelecer a conexão IPsec-VPN. | Garanta que o endereço IP usado pelo dispositivo de gateway local para estabelecer a conexão IPsec-VPN seja o mesmo endereço IP configurado para a instância do customer gateway no lado da Alibaba Cloud. | |
O dispositivo de gateway local usa um endereço IP dinâmico, e o endereço IP da instância do customer gateway no lado da Alibaba Cloud está inconsistente com o endereço IP usado pelo dispositivo de gateway local para estabelecer a conexão IPsec-VPN. | O dispositivo de gateway local deve usar um endereço IP estático para estabelecer a conexão IPsec-VPN. Garanta que o endereço IP estático usado pelo dispositivo de gateway local seja o mesmo endereço IP configurado para a instância do customer gateway no lado da Alibaba Cloud. |
O status da negociação muda intermitentemente para falha?
Categoria da causa | Causa | Solução |
Alteração na configuração IPsec-VPN | A configuração do parâmetro DH group (chamado PFS em alguns dispositivos de gateway locais) na fase de configuração IPsec está inconsistente entre a conexão IPsec e seu dispositivo de gateway local. | Verifique a configuração do parâmetro DH group (PFS) na fase de configuração IPsec da conexão IPsec ou do dispositivo de gateway local, para que os valores do parâmetro DH group (PFS) em ambas as extremidades sejam configurados igualmente. Para o método de configuração, consulte IPsec connection. |
Na configuração IPsec-VPN do dispositivo de gateway local, um parâmetro foi especificado com múltiplos valores. Por exemplo, ao configurar o dispositivo de gateway local, o algoritmo de criptografia na fase de configuração IKE foi especificado como aes e aes192. | Ao configurar uma conexão IPsec no lado da Alibaba Cloud:
| |
O dispositivo de gateway local está configurado com um tempo de vida de SA baseado em tráfego. | A conexão IPsec no lado da Alibaba Cloud não suporta a configuração de um tempo de vida de SA baseado em tráfego; ela suporta apenas a configuração de um tempo de vida de SA baseado em tempo. Recomendamos que o dispositivo de gateway local não configure um tempo de vida de SA baseado em tráfego, ou defina o tempo de vida de SA baseado em tráfego como 0 bytes. | |
Baixa qualidade de rede | Devido à baixa qualidade de rede entre a conexão IPsec e o dispositivo de gateway local, pacotes do protocolo DPD, pacotes de sonda de verificação de integridade ou pacotes do protocolo IPsec são perdidos e expiram, causando a interrupção da conexão IPsec-VPN. | Verifique a conectividade de rede no momento em que a conexão IPsec-VPN foi interrompida. |
Limitação do lado do par da conexão IPsec | O fornecedor do par da conexão IPsec possui uma limitação onde a negociação do protocolo IPsec só pode ser acionada quando há tráfego de dados. | Confirme se o VPN gateway par da conexão IPsec possui essa limitação de uso. Se essa limitação existir, consulte o fornecedor do par sobre como acionar a negociação do protocolo IPsec. |
Ao estabelecer uma conexão IPsec-VPN em modo de túnel duplo, a conexão IPsec no lado da Alibaba Cloud usa o modo de seletor de tráfego, e os seletores de tráfego dos dois túneis são iguais por padrão. O dispositivo de gateway local da conexão IPsec pode ter uma limitação relevante (por exemplo, um dispositivo de firewall Cisco ASA). Quando os seletores de tráfego dos dois túneis são iguais, apenas um túnel consegue negociar com sucesso, e os dois túneis negociam com sucesso alternadamente. | Confirme com o fornecedor relevante se o dispositivo de gateway local da conexão IPsec possui essa limitação. Se essa limitação existir, consulte Configure on-premises devices para modificar a configuração IPsec-VPN do dispositivo de gateway local da conexão IPsec. |
c. Negociação da Fase 2 bem-sucedida, mas existe uma exceção
Tabela de referência rápida:
Is the negotiation status of the BGP routing protocol "Abnormal"?
Cannot ECS instances in the VPC access servers in the on-premises data center?
Cannot servers in the on-premises data center access ECS instances in the VPC?
In a multiple-CIDR-block scenario, some CIDR blocks communicate normally while others do not?
Can ping succeed but service access fails, or access to some port numbers fails?
Packet loss occurs during private network access, and connectivity is intermittent?
Private network access is normal but forwarding latency is high?
O status de negociação do protocolo de roteamento BGP está "Anormal"?
Categoria da causa | Causa | Solução |
Configuração BGP incorreta | O dispositivo de gateway local não está configurado com o endereço IP BGP correto. | Verifique as configurações BGP da conexão IPsec e de seu dispositivo de gateway local para garantir que o endereço IP BGP da conexão IPsec e o endereço IP BGP do dispositivo de gateway local estejam no mesmo bloco CIDR e não entrem em conflito entre si. O bloco CIDR ao qual os endereços IP BGP pertencem deve ser um bloco CIDR dentro de 169.254.0.0/16 com comprimento de máscara de sub-rede de 30. |
Problemas relacionados à conexão IPsec-VPN | Devido à conectividade anormal da conexão IPsec-VPN, o lado da conexão IPsec não consegue receber os pacotes do protocolo BGP do dispositivo de gateway local. | Verifique a conectividade da conexão IPsec-VPN e confirme se o lado da conexão IPsec recebeu os pacotes do protocolo BGP do dispositivo de gateway local. Você pode visualizar os dados de monitoramento de tráfego na conexão IPsec. Se o sistema atual não tiver monitorado nenhum registro de tráfego de entrada, isso indica que o lado da conexão IPsec não recebeu os pacotes do protocolo BGP do dispositivo de gateway local. |
O status de negociação da conexão IPsec está interrompido. | Com base nos logs da conexão IPsec, verifique se a conexão IPsec está sempre no status "Negociação da Fase 2 bem-sucedida". Se o status de negociação da conexão IPsec for instável, solucione o problema da conexão IPsec com base em Error codes and log keywords. |
Instâncias ECS na VPC não conseguem acessar servidores no data center local?
Causa: A configuração de rotas da VPC, as regras do grupo de segurança ou a configuração de rotas e políticas de controle de acesso do data center local não permitem que instâncias ECS na VPC acessem servidores no data center local.
Solução: Consulte as informações a seguir para solucionar problemas na configuração relevante.
-
VPC
Verifique a configuração de rotas na tabela de rotas da VPC. Garanta que as rotas relevantes estejam configuradas na tabela de rotas da VPC para que as instâncias ECS possam acessar os servidores no data center local.
Verifique as regras do grupo de segurança aplicadas à VPC. Garanta que as regras do grupo de segurança permitam acesso mútuo entre instâncias ECS e servidores.
-
Data center local
Verifique a configuração de rotas do data center local. Garanta que as rotas relevantes estejam configuradas no data center local para que os servidores possam responder às instâncias ECS.
Verifique as políticas de controle de acesso do data center local. Garanta que o data center local permita acesso mútuo entre instâncias ECS e servidores.
Se endereços IP públicos forem usados como endereços IP privados dentro do data center local, defina o bloco CIDR dos endereços IP públicos como o customer CIDR block da VPC para garantir que a VPC possa acessar o bloco CIDR público.
Servidores no data center local não conseguem acessar instâncias ECS na VPC?
Causa: A configuração de rotas da VPC, as regras do grupo de segurança ou a configuração de rotas e políticas de controle de acesso do data center local não permitem que servidores no data center local acessem instâncias ECS na VPC.
Solução: Consulte as informações a seguir para solucionar problemas na configuração relevante.
-
VPC
Verifique a configuração de rotas na tabela de rotas da VPC. Garanta que as rotas relevantes estejam configuradas na tabela de rotas da VPC para que as instâncias ECS possam responder ao acesso dos servidores.
Verifique as regras do grupo de segurança aplicadas à VPC. Garanta que as regras do grupo de segurança permitam acesso mútuo entre instâncias ECS e servidores.
-
Data center local
Verifique a configuração de rotas do data center local. Garanta que as rotas relevantes estejam configuradas no data center local para que os servidores possam acessar instâncias ECS através da conexão IPsec-VPN.
Verifique as políticas de controle de acesso do data center local. Garanta que o data center local permita acesso mútuo entre instâncias ECS e servidores.
Em um cenário de múltiplos blocos CIDR, alguns blocos CIDR se comunicam normalmente enquanto outros não?
Causa: Em um cenário onde uma conexão IPsec-VPN é usada para conectar um data center local e uma VPC, se o VPN gateway se interconectar com dispositivos de fornecedores tradicionais como Cisco, H3C e Huawei, e a conexão IPsec usar o modo de roteamento de seletor de tráfego com múltiplos blocos CIDR configurados, apenas um bloco CIDR conseguirá se comunicar, enquanto os outros blocos CIDR não conseguirão.
Esse fenômeno é causado pela incompatibilidade do protocolo IPsec entre as duas extremidades quando o VPN gateway da Alibaba Cloud se interconecta com dispositivos de fornecedores tradicionais como Cisco, H3C e Huawei. Quando múltiplos blocos CIDR são configurados para a conexão IPsec, o VPN gateway da Alibaba Cloud usa uma SA (Security Association) para negociar com o dispositivo de gateway par, enquanto o dispositivo de gateway par usa múltiplas SAs para negociar com o VPN gateway no caso de múltiplos blocos CIDR.
Solução: Consulte Recommended configuration solutions for multiple CIDR blocks.
O ping é bem-sucedido, mas o acesso ao service falha, ou o acesso a alguns números de porta falha?
Causa: As regras do grupo de segurança aplicadas à VPC ou as políticas de controle de acesso aplicadas ao data center local não permitem os endereços IP, tipos de protocolo e números de porta correspondentes.
Solução: Consulte as informações a seguir para solucionar problemas na configuração relevante.
Verifique as regras do grupo de segurança aplicadas à VPC. Garanta que as regras do grupo de segurança permitam os endereços IP, tipos de protocolo e números de porta que precisam se comunicar entre o data center local e a VPC.
-
Verifique as políticas de controle de acesso aplicadas ao data center local. Garanta que as políticas de controle de acesso permitam os endereços IP, tipos de protocolo e números de porta que precisam se comunicar entre o data center local e a VPC.
Se o lado do data center local tiver configurações como políticas de service e resolução de nome de domínio, recomendamos verificá-las em conjunto. Garanta que os endereços IP, tipos de protocolo e números de porta que precisam se comunicar entre o data center local e a VPC sejam permitidos.
Por que o traceroute local não alcança a nuvem, mas o ping é bem-sucedido?
Causa
O traceroute e o ping usam tipos diferentes de pacotes ICMP, e dispositivos de rede intermediários podem aplicar políticas de processamento diferentes a eles:
O ping usa ICMP Echo Request/Echo Reply para testar diretamente a acessibilidade ponta a ponta do alvo.
O traceroute depende de mensagens ICMP Time Exceeded (a notificação de tempo esgotado retornada por dispositivos intermediários quando o TTL do pacote diminui para 0) para rastrear o caminho salto a salto.
Se o firewall de saída local ou roteador estiver configurado com uma política de segurança que proíbe mensagens ICMP Time Exceeded (ou a porta UDP usada pelo traceroute), o rastreamento de caminho será interrompido nesse nó, mas os pacotes ICMP Echo do ping não serão bloqueados, então o ping pode ser bem-sucedido. Isso é uma diferença de política de dispositivos intermediários e não indica que o túnel VPN ou o host alvo tenha um problema.
Sugestões de solução de problemas
Verifique a política de segurança do dispositivo de saída local para confirmar se ela restringe mensagens ICMP Time Exceeded ou portas UDP (o traceroute começa na porta UDP 33434 por padrão; algumas ferramentas suportam a mudança para o modo ICMP).
-
Verifique a conectividade de rede em segmentos:
No dispositivo local, execute ping no endereço IP público do VPN gateway da Alibaba Cloud (para verificar a conectividade da saída de internet até o VPN gateway).
No dispositivo local, execute ping no endereço IP privado dentro da VPC da Alibaba Cloud (para verificar a conectividade do canal interno do túnel VPN).
Se precisar confirmar a disponibilidade da ferramenta de rastreamento de caminho, execute o traceroute reversamente em uma instância ECS na nuvem para rastrear até o IP local e compare os resultados bidirecionais.
Ocorre perda de pacotes durante o acesso à rede privada e a conectividade é intermitente?
Categoria da causa | Causa | Solução |
Problema de especificação do VPN gateway | Durante a comunicação de tráfego, um pico de tráfego excede a especificação de largura de banda da instância do VPN gateway. Visualize as informações de monitoramento de tráfego da instância do VPN gateway no console de gerenciamento do VPN Gateway para confirmar se ocorreu um pico de tráfego. | Faça upgrade da instância do VPN gateway ou realize um upgrade temporário. Para obter mais informações, consulte Resize and renewalResize (Standard VPNGW only). |
Problemas relacionados à conexão IPsec-VPN | O status de negociação da conexão IPsec está interrompido. | Com base nas informações de log da conexão IPsec, verifique se a conexão IPsec está sempre no status "Negociação da Fase 2 bem-sucedida". Se o status de negociação da conexão IPsec for instável e o túnel renegociar frequentemente, causando interrupções intermitentes de rede, solucione o problema da conexão IPsec com base em Error codes and log keywords. |
Problemas relacionados ao MTU | O MTU do usuário do data center local está configurado para exceder 1300 bytes (excluindo 1300 bytes). | Para VPN gateways criados antes de 1º de abril de 2021, se o MTU do usuário do data center local estiver configurado para ser maior que 1300 bytes (excluindo 1300 bytes), a conexão IPsec-VPN pode não funcionar. Recomendamos fazer upgrade do VPN gateway para a versão mais recente para evitar esse problema. |
Durante a transmissão de tráfego, o pacote de tráfego é muito grande e excede o valor MTU no caminho de transmissão, fazendo com que o pacote seja fragmentado para transmissão. | O VPN gateway suporta apenas a transmissão de pacotes já fragmentados e não suporta a fragmentação de pacotes ou a remontagem de fragmentos de pacotes. Recomendamos definir o MTU do usuário como 1399 bytes. Para obter mais informações, consulte Configure MTUs. |
O acesso à rede privada está normal, mas a latência de encaminhamento está alta?
|
Categoria da causa |
Causa |
Solução |
|
Problema de especificação do VPN gateway |
Durante a comunicação de tráfego, um pico de tráfego excede a especificação de largura de banda da instância do VPN gateway. Visualize as informações de monitoramento de tráfego da instância do VPN gateway no console de gerenciamento do VPN Gateway para confirmar se ocorreu um pico de tráfego. |
Faça upgrade da instância do VPN gateway ou realize um upgrade temporário. Para obter mais informações, consulte Resize and renewalResize (Standard VPNGW only). |
|
Baixa qualidade de rede |
Devido à baixa qualidade de rede entre a conexão IPsec e o dispositivo de gateway local, ocorrem alta latência de rede e perda de pacotes durante a comunicação de tráfego. |
Use os comandos |
Os seletores de tráfego configurados na nuvem e localmente são diferentes, mas a conexão IPsec-VPN ainda consegue negociar com sucesso?
Causa:
Conforme mostrado na figura a seguir, se o bloco CIDR do seletor de tráfego configurado no dispositivo de gateway local e o bloco CIDR do seletor de tráfego configurado na conexão IPsec tiverem uma relação de inclusão, e ambas as extremidades usarem a versão IKEv2, então durante a negociação IPsec, o VPN gateway da Alibaba Cloud considera que os seletores de tráfego de ambas as extremidades correspondem. Se o dispositivo de gateway local também suportar a relação de inclusão (ou seja, considerar que seletores de tráfego com uma relação de inclusão correspondem um ao outro), ocorre o fenômeno onde os seletores de tráfego configurados na nuvem e localmente são diferentes, mas a conexão IPsec-VPN ainda consegue negociar com sucesso.
Por exemplo, o dispositivo de gateway local 1 suporta a relação de inclusão. Quando o dispositivo de gateway local 1 negocia com a conexão IPsec 1 e a conexão IPsec 2, o bloco CIDR local 10.55.0.0/16 no dispositivo de gateway local 1 inclui o bloco CIDR remoto 10.55.193.0/24 da conexão IPsec 1 e o bloco CIDR remoto 10.55.0.0/16 da conexão IPsec 2; o bloco CIDR remoto 10.66.88.0/22 do dispositivo de gateway local 1 inclui o bloco CIDR local 10.66.90.0/24 da conexão IPsec 1 e o bloco CIDR local 10.66.89.0/24 da conexão IPsec 2. Portanto, tanto o dispositivo de gateway local 1 quanto o VPN gateway da Alibaba Cloud consideram que os seletores de tráfego correspondem um ao outro, e o dispositivo de gateway local 1 consegue negociar com sucesso tanto com a conexão IPsec 1 quanto com a conexão IPsec 2.
Se o dispositivo de gateway local não suportar a relação de inclusão (ou seja, considerar que seletores de tráfego com uma relação de inclusão não correspondem um ao outro), a conexão IPsec-VPN não conseguirá negociar com sucesso. Confirme com o fornecedor do dispositivo de gateway local se o dispositivo de gateway local suporta a relação de inclusão.
Se tanto o dispositivo de gateway local quanto a conexão IPsec usarem a versão IKEv1, os seletores de tráfego de ambas as extremidades devem ser exatamente iguais (nenhuma relação de inclusão é permitida) para que a conexão IPsec-VPN negocie com sucesso.
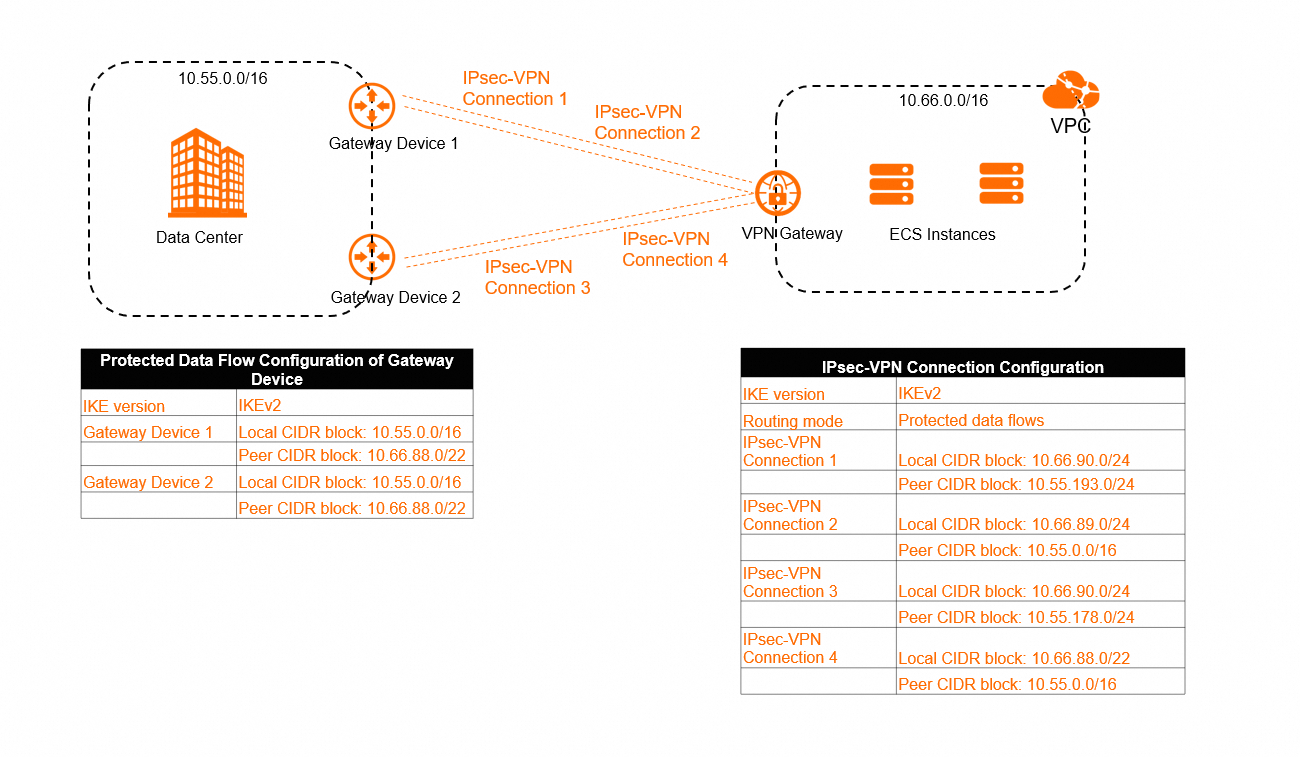
Possível impacto:
Conforme mostrado na figura anterior, se houver múltiplas conexões IPsec sob uma instância de VPN gateway, e os blocos CIDR dos seletores de tráfego das múltiplas conexões IPsec tiverem uma relação de inclusão, o tráfego pode não ser encaminhado pelo caminho esperado.
Para uma conexão IPsec configurada com o modo de seletor de tráfego, após a criação da conexão IPsec, o sistema adiciona rotas relevantes à tabela de rotas baseada em políticas da instância do VPN gateway por padrão, e cada rota tem a mesma prioridade de política. No cenário mostrado na figura anterior, o sistema adiciona as seguintes rotas à tabela de rotas baseada em políticas da instância do VPN gateway por padrão:
|
Nome da entrada de rota |
Bloco CIDR de origem |
Bloco CIDR de destino |
Próximo salto |
Peso |
Prioridade da política |
|
Entrada de rota 1 |
10.66.90.0/24 |
10.55.193.0/24 |
Conexão IPsec 1 |
100 |
10 |
|
Entrada de rota 2 |
10.66.89.0/24 |
10.55.0.0/16 |
Conexão IPsec 2 |
100 |
10 |
|
Entrada de rota 3 |
10.66.90.0/24 |
10.55.178.0/24 |
Conexão IPsec 3 |
100 |
10 |
|
Entrada de rota 4 |
10.66.88.0/24 |
10.55.0.0/16 |
Conexão IPsec 4 |
100 |
10 |
De acordo com Policy-based route matching rules, em um cenário onde as prioridades das políticas são iguais, o sistema corresponde às rotas uma a uma na ordem das rotas baseadas em políticas. Uma vez que uma rota baseada em política é correspondida, o tráfego é imediatamente encaminhado de acordo com a rota baseada em política atual. A ordem das rotas baseadas em políticas é determinada pelo momento em que as rotas baseadas em políticas são entregues ao sistema. Normalmente, a rota baseada em política configurada primeiro é entregue preferencialmente ao sistema, mas isso não pode ser totalmente garantido na situação atual. Portanto, uma rota baseada em política configurada posteriormente pode ser entregue preferencialmente ao sistema, fazendo com que a prioridade da rota baseada em política configurada posteriormente seja maior do que a da rota baseada em política configurada primeiro.
No cenário mostrado na figura anterior, é possível que o data center local envie pacotes de solicitação para a VPC através da conexão IPsec-VPN 1, enquanto a VPC envia pacotes de resposta para o data center local através da conexão IPsec-VPN 4, porque a entrada de rota 4 pode ser entregue preferencialmente ao sistema, fazendo com que a prioridade da entrada de rota 4 seja maior do que a da entrada de rota 1.
Solução:
Evite adicionar blocos CIDR de seletor de tráfego com uma relação de inclusão para o dispositivo de gateway local e a conexão IPsec. Recomendamos adicionar blocos CIDR de seletor de tráfego que correspondam exatamente para ambas as extremidades. Este método pode melhorar a estabilidade da conexão IPsec-VPN.
Ao criar uma conexão IPsec, adicione blocos CIDR de seletor de tráfego precisos tanto quanto possível para garantir que os blocos CIDR de seletor de tráfego de múltiplas conexões IPsec sob a instância do VPN gateway não se sobreponham.
-
Configure uma prioridade de política e um valor de peso diferentes para cada rota baseada em política para garantir que o tráfego possa corresponder apenas a uma rota baseada em política.
Se sua instância de VPN gateway não suportar a configuração de prioridade de política, faça upgrade da instância do VPN gateway. Após o upgrade, a instância do VPN gateway suporta a configuração de prioridade de política para rotas baseadas em políticas por padrão.
O que devo fazer se o AD Connector ou a resolução DNS falhar após a conexão do túnel IPsec?
Causa: Quando o teste de ping do túnel IPsec está normal e a configuração de resolução de nome de domínio está correta, a falha pode não estar na camada do túnel. Se a porta UDP 53 subjacente for bloqueada por um firewall local ou política de segurança, a comunicação DNS será bloqueada, o que pode, por sua vez, causar falha na conexão do AD Connector ou tempo esgotado de RPC (Erro 1818).
Solução:
Verifique e permita a porta UDP 53 do servidor DNS do IDC local (com base no IP do servidor DNS no ambiente real) para garantir que os recursos da nuvem possam se comunicar com o DNS local através desta porta.
Ao sincronizar um controlador de domínio AD Windows em um ambiente CEN+VPN cross-cloud, solucione problemas na taxa de perda de pacotes e latência de pings longos bidirecionais e capture pacotes tanto no lado da nuvem quanto no lado local simultaneamente para análise, se necessário.
O que faz com que o failover do túnel IPsec demore muito tempo?
Causa: O tempo total consumido pelo failover do túnel depende não apenas da velocidade de switchover da instância do VPN gateway da Alibaba Cloud, mas também do mecanismo de detecção de falhas e switchover do dispositivo VPN local. Mesmo que o túnel de backup no lado da Alibaba Cloud tenha entrado em vigor, o dispositivo local pode não ter concluído o switchover devido a configurações como o tempo de timeout de heartbeat e intervalo de sonda, o que se manifesta como um tempo de recuperação ponta a ponta significativamente maior do que o esperado (por exemplo, a recuperação leva cerca de 10 minutos).
Sugestões de solução de problemas:
Verifique o status e os logs da instância do VPN gateway da Alibaba Cloud e do dispositivo VPN local separadamente.
Confirme o ponto exato no tempo em que o túnel de backup entrou em vigor e o ponto no tempo em que o caminho de tráfego completou o switchover.
Compare os dois pontos no tempo para avaliar se o consumo adicional de tempo foi causado pela política de sonda e switchover do dispositivo local.
Falha na verificação de integridade (apenas para modo de túnel único)?
Categoria da causa | Causa | Solução |
Problema com o endereço IP alvo da verificação de integridade | O endereço IP alvo da verificação de integridade não pode ser acessado. | No host associado ao endereço IP alvo, use o endereço IP alvo para acessar o endereço IP de source da verificação de integridade através do comando |
O host associado ao endereço IP alvo da verificação de integridade está funcionando anormalmente e não consegue responder a tempo aos pacotes de sonda (pacotes ICMP) enviados pela conexão IPsec. | Verifique se o host associado ao endereço IP alvo está normal. Para obter mais informações, consulte o fornecedor do dispositivo de gateway. | |
A configuração de rota e a política de segurança associadas ao endereço IP alvo da verificação de integridade mudaram. Por exemplo, a política de segurança não permite pacotes do endereço IP de source da verificação de integridade, endereço IP alvo ou tipo de protocolo ICMP. | No lado do dispositivo de gateway local, verifique a configuração de rota e a política de segurança associadas ao endereço IP alvo para garantir que:
| |
O endereço IP alvo da verificação de integridade não responde aos pacotes de sonda da verificação de integridade vindos do caminho original (o caminho pelo qual o endereço IP alvo recebe os pacotes de sonda). | Use o comando | |
Problemas relacionados à conexão IPsec-VPN | O status de negociação da conexão IPsec está interrompido. | Com base nos logs da conexão IPsec, verifique se a conexão IPsec está sempre no status "Negociação da Fase 2 bem-sucedida". Se o status de negociação da conexão IPsec for instável, solucione o problema da conexão IPsec com base em Error codes and log keywords. Nota: Após a falha na verificação de integridade da conexão IPsec, o sistema redefine o túnel IPsec. Em cenários de aplicação diferentes de conexões IPsec-VPN ativo/standby, não recomendamos configurar a verificação de integridade para a conexão IPsec. |
Apêndice: Códigos de erro e palavras-chave de log
Use Ctrl+F (Windows) ou Cmd+F (Mac) para encontrar o código de erro correspondente ou corresponder à palavra-chave de log na tabela a seguir e encontrar o método de solução de problemas correspondente.
Código de erro (apenas console) | Código de erro (apenas API) | Mensagem de erro | Palavra-chave de log | Método de solução de problemas |
The peer does not match. | PeerMismatch | O pacote de protocolo recebido não corresponde às informações do customer gateway |
|
|
The algorithm does not match. | AlgorithmMismatch | O algoritmo de criptografia, algoritmo de autenticação ou parâmetro do grupo DH não corresponde |
|
|
The encryption algorithm does not match. | EncryptionAlgorithmMismatch | O algoritmo de criptografia IPsec não corresponde |
|
|
Check whether the authentication algorithm matches. | AuthenticationAlgorithmMismatch | O algoritmo de autenticação IKE não corresponde |
|
|
The DH groups do not match. | DhGroupMismatch | O parâmetro do grupo DH da fase 1 IKE não corresponde |
|
|
The pre-shared key does not match. | PskMismatch | O parâmetro da chave pré-compartilhada não corresponde |
|
|
PeerID does not match. | PeerIdMismatch | LocalID ou RemoteID não corresponde ou é incompatível |
|
|
DPD payload sequence is incompatible. | DpdHashNotifyCompatibility | Compatibilidade da ordem do payload DPD |
| Quando a função DPD está ativada para a conexão IPsec, a ordem do payload DPD da conexão IPsec é |
DPD timed out. | DpdTimeout | Tempo esgotado do pacote DPD |
|
|
The IKE version does not match. | IkeVersionMismatch | O parâmetro do número da versão IKE não corresponde ou o modo de negociação não corresponde |
|
|
The negotiation mode does not match. | NegotiationModeMismatch | O modo de negociação não corresponde |
|
|
NAT-T does not match. | NatTMismatch | A travessia de NAT não corresponde |
| Verifique se o status da função de travessia de NAT da conexão IPsec e de seu dispositivo de gateway local é igual. Se for diferente, modifique-o para garantir que as configurações em ambas as extremidades sejam iguais. Se o dispositivo de gateway local estiver atrás de um NAT Gateway, recomendamos que tanto a conexão IPsec quanto seu dispositivo de gateway local ativem a função de travessia de NAT. |
SA Lifetime does not match. | LifetimeMismatch | O parâmetro Lifetime não corresponde |
| Verifique se o tempo de vida da SA (segundos) configurado na fase de configuração IKE e fase de configuração IPsec da conexão IPsec e de seu dispositivo de gateway local é igual. Se for diferente, modifique-o para garantir que as configurações em ambas as extremidades sejam iguais. O tempo de vida da SA (segundos) configurado para a conexão IPsec e seu dispositivo de gateway local não precisa ser obrigatoriamente igual, mas como diferentes dispositivos de gateway pertencem a diferentes fornecedores, para garantir a estabilidade da conexão IPsec-VPN, recomendamos que ambas as extremidades sejam configuradas com o mesmo tempo de vida da SA (segundos). |
The security protocol does not match. | SecurityProtocolMismatch | O parâmetro do protocolo de segurança não corresponde |
| Verifique se o protocolo de segurança usado pelo dispositivo de gateway local é ESP (Encapsulating Security Payload). Caso contrário, altere para ESP. Para o protocolo de segurança usado pela conexão IPsec-VPN, o VPN gateway da Alibaba Cloud suporta apenas ESP e não suporta AH (Authentication Header). |
The encapsulation mode does not match. | EncapsulationModeMismatch | O modo de encapsulamento não corresponde |
| Verifique se o modo de encapsulamento usado pelo dispositivo de gateway local é o modo túnel. Caso contrário, altere para o modo túnel. Para o modo de encapsulamento usado pela conexão IPsec-VPN, o VPN gateway da Alibaba Cloud suporta apenas o modo túnel e não suporta o modo transporte. |
The algorithm is incompatible. | AlgorithmCompatibility | Incompatibilidade de algoritmo | Nenhum | O algoritmo de autenticação configurado na fase de configuração IKE e fase de configuração IPsec da conexão IPsec e de seu dispositivo de gateway local são incompatíveis. Recomendamos que ambas as extremidades usem outro algoritmo de autenticação, como md5. |
Protected Data Flow does not match. | TrafficSelectorMismatch | O parâmetro do bloco CIDR do seletor de tráfego não corresponde |
|
|
PFS does not match. | PfsMismatch | O parâmetro do grupo DH da fase 2 IPsec não corresponde |
| Verifique se o status de configuração da função PFS na fase de configuração IPsec da conexão IPsec e de seu dispositivo de gateway local é igual. Se for diferente, modifique-o para garantir que as configurações em ambas as extremidades sejam iguais.
|
The commit bit does not match. | CommitMismatch | O bit de commit não corresponde | Nenhum | Verifique se o bit de commit do dispositivo de gateway local está ativado. Se estiver, desative o bit de commit. O bit de commit é usado para garantir que a negociação do protocolo IPsec seja concluída antes que os dados protegidos sejam enviados. O VPN gateway da Alibaba Cloud não suporta a configuração do bit de commit. |
The proposal does not match. | ProposalMismatch | A proposta não corresponde |
|
|
Negotiations failed. | NegotiationFailed | Falha na negociação do protocolo |
| Redefina a conexão IPsec-VPN para acionar a renegociação do protocolo IPsec, e o sistema verificará novamente. |
Phase 1 negotiations timed out. | Phase1NegotiationTimeout | Falha ao receber pacotes de protocolo da fase 1 e a negociação falhou devido a tempo esgotado |
|
|
Check whether Phase 2 negotiations timed out. | Phase2NegotiationTimeout | Falha ao receber pacotes da fase 2 e a negociação falhou devido a tempo esgotado | Nenhum |
|
Response packets cannot be received from the peer. | NoResponse | O gateway par não responde |
|
|
The delete packet is received from the peer. | ReceiveDeleteNotify | Recebido um pacote de exclusão do par |
| O lado da conexão IPsec recebeu o pacote |
The reason for the negotiation exception is not found. | NoExceptionFound | A causa da exceção de negociação não foi diagnosticada | Nenhum | O resultado atual pode ser causado pelo fato de a conexão IPsec-VPN não ter iniciado a negociação. Redefina a conexão IPsec-VPN no lado da Alibaba Cloud ou no lado do dispositivo de rede par. No lado da Alibaba Cloud, modifique o valor de Effective Immediately na conexão IPsec, salve-o e, em seguida, altere Effective Immediately de volta para o valor de configuração original para acionar o início da negociação do protocolo IPsec. Em seguida, atualize a página atual para visualizar o resultado da verificação. |