O IPsec-VPN criptografa os pacotes antes da transmissão, o que aumenta o tamanho deles. Se esse aumento exceder a unidade máxima de transmissão (MTU) de qualquer dispositivo de rede no caminho, a transmissão falhará. Este tópico explica como os valores de MTU interagem em uma configuração de IPsec-VPN e como configurá-los para garantir a entrega confiável de pacotes.
As conexões IPsec-VPN podem transportar pacotes fragmentados, mas não conseguem fragmentar ou remontar pacotes por conta própria.
Como funciona
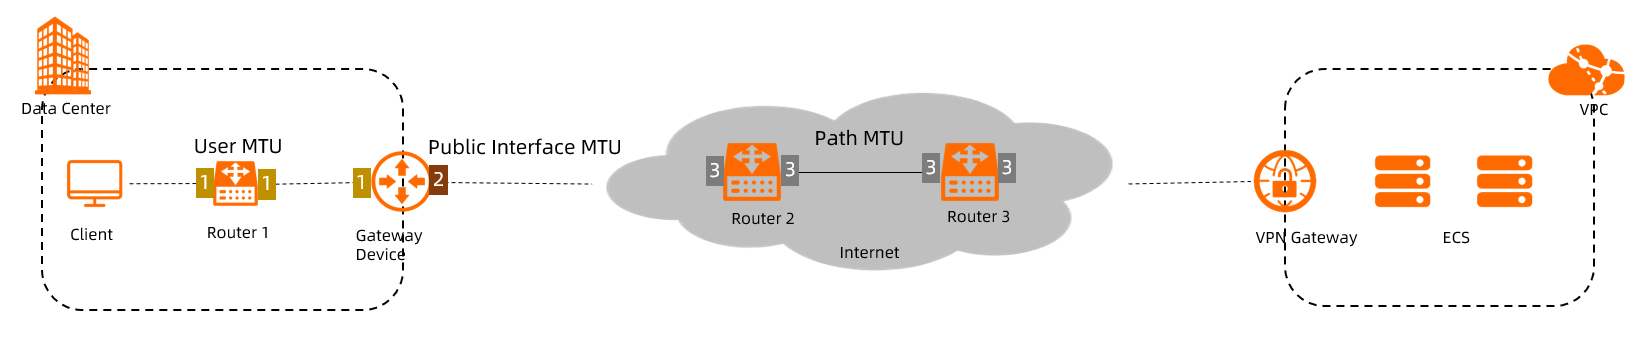
O diagrama acima ilustra uma configuração típica de IPsec-VPN na qual um data center se conecta a uma virtual private cloud (VPC) por meio de IPsec-VPN. O cliente envia pacotes pelo dispositivo de gateway local, que os criptografa e os encaminha pela Internet até o VPN Gateway.
Três valores de MTU determinam o tamanho dos pacotes em diferentes pontos desse caminho.
User MTU
A User MTU corresponde à menor MTU entre todas as interfaces de dispositivos de rede situadas entre o cliente e o dispositivo de gateway local. Ela limita o tamanho dos pacotes enviados pelo cliente.
No diagrama, a User MTU é a menor MTU entre as interfaces identificadas como "1".
Public interface MTU
A Public interface MTU refere-se à MTU da interface pública do dispositivo de gateway local, ou seja, a interface conectada ao VPN Gateway. Esse valor limita o tamanho dos pacotes criptografados que saem do data center.
No diagrama, a Public interface MTU é a MTU da interface identificada como "2".
Path MTU
A Path MTU é a menor MTU entre todas as interfaces de dispositivos de rede voltadas para a Internet e localizadas entre o dispositivo de gateway local e o VPN Gateway. Esse parâmetro também limita o tamanho dos pacotes criptografados.
No diagrama, a Path MTU é a menor MTU entre as interfaces identificadas como "3". Entre em contato com seu provedor de serviços de Internet (ISP) para obter o valor da Path MTU. Em redes Ethernet padrão, a Path MTU é de 1.500 bytes.
Fórmula da MTU
Para garantir a transmissão de pacotes sem erros, configure a User MTU no data center de modo que ela atenda à seguinte condição:
Maximum user MTU = Min{public interface MTU, path MTU} − 101O valor 101 representa o número máximo de bytes adicionados a um pacote criptografado pelo IPsec.
Se o seu VPN Gateway foi criado antes de 1º de abril de 2021 e a User MTU no data center for superior a 1.300 bytes, as conexões IPsec-VPN poderão falhar. Atualize seu VPN Gateway para a versão mais recente. Para mais informações, consulte Atualizar um VPN gateway.
Exemplo
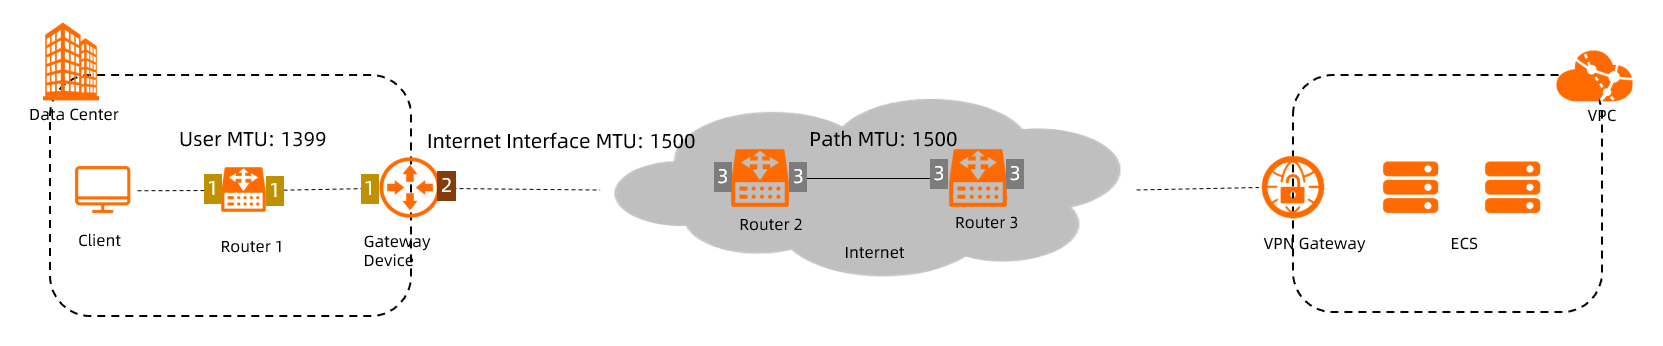
Neste exemplo, tanto a Path MTU quanto a Public interface MTU são de 1.500 bytes:
Maximum user MTU = min{1,500, 1,500} − 101 = 1,399 bytesConfigure o cliente para enviar pacotes com tamanho máximo de 1.399 bytes. Pacotes maiores que esse limite podem apresentar falhas na transmissão.
Configuração de MSS
Caso seja necessário que o tráfego TCP flua pela conexão IPsec-VPN sem segmentação, defina o tamanho máximo de segmento (MSS) utilizando a seguinte fórmula:
MSS = User MTU − IP header size − TCP header sizeConsiderando o exemplo anterior, em que a User MTU é de 1.399 bytes e os cabeçalhos IP e TCP possuem 20 bytes cada:
MSS = 1,399 − 20 − 20 = 1,359 bytesDefina o MSS com um valor máximo de 1.359 bytes para evitar a segmentação TCP.