Se o seu data center on-premises, ambiente de VMs ou host na nuvem consegue acessar uma Virtual Private Cloud (VPC) do Alibaba Cloud, use o recurso de transferência privada do Server Migration Center (SMC) para uma migração mais rápida e estável do que pela rede pública.
Cenários
-
Cenário 1: O servidor de origem não tem acesso à rede pública, mas o data center possui um egresso público.
Conecte o servidor de origem a uma VPC por meio do VPN Gateway, Express Connect ou Smart Access Gateway. Em seguida, configure um servidor proxy para que o servidor de origem acesse o SMC e migre por uma rede privada.
-
Cenário 2: O servidor de origem tem acesso à rede pública, mas a velocidade de migração é limitada.
Conecte o servidor de origem a uma VPC por meio do VPN Gateway, Express Connect ou Smart Access Gateway e selecione a transferência privada ao criar o job de migração do SMC.
Processo de migração
A figura a seguir mostra o processo de migração por transferência privada.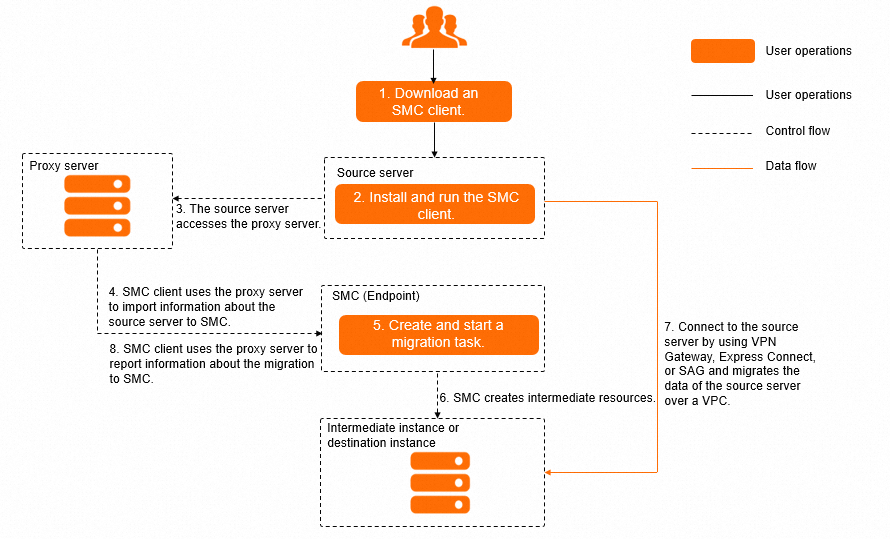
Baixe o cliente do SMC e instale-o no servidor de origem.
Execute o cliente do SMC no servidor de origem e use um servidor proxy (Proxies diretos) para importar a origem da migração para o console do SMC.
No console do SMC, crie e inicie um job de migração que use a transferência privada.
O SMC cria recursos com base no job de migração e usa a VPC conectada via Express Connect para migrar dados do servidor de origem para o Alibaba Cloud.
Durante a migração, o servidor proxy retransmite instruções do SMC para o cliente. Se ocorrer um erro, o SMC interrompe a migração e envia o log de erros para o cliente por meio do servidor proxy.
Proxies diretos
Um proxy direto fica entre um cliente e um servidor. Quando um cliente não tem acesso à rede pública, ele envia solicitações por meio do proxy, que as encaminha para o servidor de destino e retorna as respostas.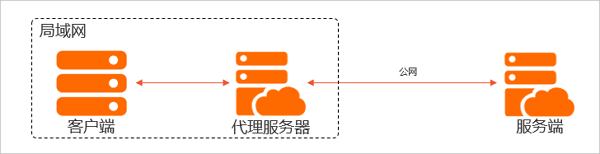
Benefícios de um proxy direto:
Permite que os clientes acessem recursos na rede pública.
Armazena em cache dados públicos acessados com frequência para acelerar solicitações subsequentes.
Autoriza o acesso do cliente para aumentar a segurança.
Oculta informações do cliente ao acessar recursos públicos e registra o acesso do cliente.
Pré-requisitos
Seu data center on-premises está conectado a uma VPC do Alibaba Cloud por meio do VPN Gateway, Express Connect ou Smart Access Gateway. Conectar uma VPC a um data center ou outra nuvem.
As portas 8703 e 8080 estão abertas no firewall do seu data center para transferência de dados entre a origem da migração e a instância intermediária.
O servidor de origem e o servidor proxy podem se comunicar entre si, e o servidor proxy pode acessar a rede pública.
Procedimento
-
Crie um servidor proxy e abra a porta 3128.
-
(Recomendado) Crie uma instância ECS com CentOS 7 ou posterior. Criar uma instância usando o assistente de inicialização personalizada.
Por padrão, as instâncias ECS podem acessar os endpoints privados do SMC. Verifique se os seguintes endpoints estão acessíveis:
https://<region-id>.axt.aliyun.com. Por exemplo, o endpoint da região China (Hangzhou) é https://cn-hangzhou.axt.aliyun.com.
https://smc.vpc-proxy.aliyuncs.com.
-
Crie um servidor fora do Alibaba Cloud para usar como servidor proxy.
Certifique-se de que o servidor proxy possa acessar os seguintes endpoints públicos do SMC: https://smc.aliyuncs.com.
-
-
Instale o Squid em um servidor na VPC com conexão privada.
-
Conecte-se ao servidor Linux usando uma ferramenta de conexão remota, como o WinSCP.
Este exemplo usa um servidor com CentOS 7.9.
-
Execute os seguintes comandos para desativar o firewall.
systemctl stop firewalld setenforce 0 -
Execute o seguinte comando para instalar o Squid.
yum -y install squid -
Verifique se
/etc/squid/squid.confcontém uma regra que permite o acesso do bloco CIDR do servidor de origem.cat /etc/squid/squid.conf# Example rule allowing access from your local networks. # Adapt to list your (internal) IP networks from where browsing # should_be_allowed acl localnet src 0.0.xxx 255.255.255 # RFC 1122 "this" network (LAN) acl localnet src 10.0.xxx # RFC 1918 local private network (LAN) acl localnet src 100.xxx /10 # RFC 6598 shared address space (CGN) acl localnet src 169.xxx 0/16 # RFC 3927 link-local (directly plugged) machines acl localnet src 172.xxx 0/16 # RFC 1918 local private network (LAN) acl localnet src 192.xxx 0/16 # RFC 1918 local private network (LAN) acl localnet src fc00::/7 # RFC 4193 local private network range acl localnet src fe80::/10 # RFC 4291 link-local (directly plugged) machines acl SSL_ports port 443 acl Safe_ports port 80 # http acl Safe_ports port 21 # ftp acl Safe_ports port 443 # httpsSe contiver, prossiga para a próxima etapa.
-
Se não contiver, execute as seguintes etapas:
-
Execute o seguinte comando para editar o arquivo de configuração do Squid:
vim /etc/squid/squid.conf -
Pressione
ie adicione o bloco CIDR necessário. Por exemplo, adicioneacl localnet src 0.0.0.0/0para permitir todos os endereços IP.Adicione
acl localnet src 0.0.0.0/0à seção ACL do arquivo de configuração do Squid. A seguir está uma configuração de exemplo:# Example rule allowing access from your local networks. # Adapt to list your (internal) IP networks from where browsing # should be allowed acl localnet src 0.0.0.0/0 acl localnet src 0.0.xxx.xxx.255.255 # RFC 1122 "this" network (LAN) acl localnet src 10.xxx # RFC 1918 local private network (LAN) acl localnet src 100.xxx # RFC 6598 shared address space (CGN) acl localnet src 169.xxx # RFC 3927 link-local (directly plugged) machines acl localnet src 192.xxx # RFC 1918 local private network (LAN) acl localnet src fc00::/7 # RFC 4193 local private network range acl localnet src fe80::/10 # RFC 4291 link-local (directly plugged) machines acl SSL_ports port 443 acl Safe_ports port 80 # http acl Safe_ports port 21 # ftp acl Safe_ports port 443 # https acl Safe_ports port 210 # xxxImportanteO Squid usa a porta 3128 por padrão. Para alterar a porta, modifique
http_port 3128na configuração. Pressione
Esc, insira:wqe pressione Enter para salvar e sair.
-
-
Inicie e ative o Squid.
systemctl start squid
systemctl enable squid
-
-
Importe uma origem de migração usando o cliente do SMC. Importar uma origem de migração usando o cliente do SMC.
Após baixar e descompactar o cliente do SMC, configure o servidor proxy no arquivo de configuração do cliente antes de importar a origem da migração. Para configurar o proxy em um sistema Linux:
-
No diretório
go2aliyun_client(ou/root/smcpara o conector agentless da VMware), abra o arquivoclient_data.Este exemplo usa um cliente do SMC para uma distribuição Linux genérica de 64 bits.
cd go2aliyun_client_linux_x86_64 # If you use the VMware agentless connector, switch to the /root/smc directory. vim client_data -
Localize o item de configuração
proxy."net": { "net_mode": 0, "no_libcurl": false, "proxy": { "ip_port": "", "user_pwd": "" } }, -
Defina
ip_portcomo o endereço IP e a porta do servidor proxy.Configuração de exemplo:
"proxy": {
    "ip_port": "172.168.XX.XX:3128",
    "user_pwd": ""
}
Pressione Esc, insira
:wqe pressione Enter para salvar e sair. -
(Opcional) Se o servidor proxy for uma instância ECS sem endereço IP público, especifique o endpoint privado do SMC.
./go2aliyun_client --rerun --useaxt=cn-hangzhouSubstitua
cn-hangzhoupelo ID da região do servidor proxy.
-
-
Crie e inicie um job de migração no console do SMC. Etapa 2: Configurar um job de migração.
Ao configurar o job de migração, defina Network Type como VPC e configure a VPC e o vSwitch que tenham conexão privada.