O Resource Directory, o Resource Group e as tags atendem a diferentes necessidades de gerenciamento de recursos. Entenda como eles diferem em escopo, nível de isolamento e método de autenticação para que você possa escolha a combinação adequada.
Principais diferenças
|
Serviço |
Cenário |
Isolamento de recursos |
Nível de gerenciamento |
Multi-conta |
|
Resource Directory |
Ideal para ambientes com múltiplas contas. O Resource Directory permite criar uma hierarquia corporativa e gerencie centralmente contas e recursos em várias contas da Alibaba Cloud. |
Isola recursos no nível da conta. |
Nível de conta. |
Grupos de recursos e tags criados em um membro não podem ser usados por outros membros. |
|
Resource Group |
Recomendado para ambientes de conta única. Quando uma única conta da Alibaba Cloud atende a várias equipes ou projetos com usuários do RAM, os grupos de recursos permitem isolar recursos e gerencie permissões:
|
Isola recursos usando identidades do RAM e políticas de permissão. |
Nível de recurso. |
Grupos de recursos criados em uma conta da Alibaba Cloud não podem ser usados por outras contas. |
|
tag |
Mais indicado para ambientes de conta única. Se uma única conta da Alibaba Cloud atende a várias equipes com usuários do RAM, as tags ajudam a gerencie recursos de forma eficiente:
|
Nível de recurso. |
Tags criadas em uma conta da Alibaba Cloud não podem ser usadas por outras contas. |
Como funcionam em conjunto
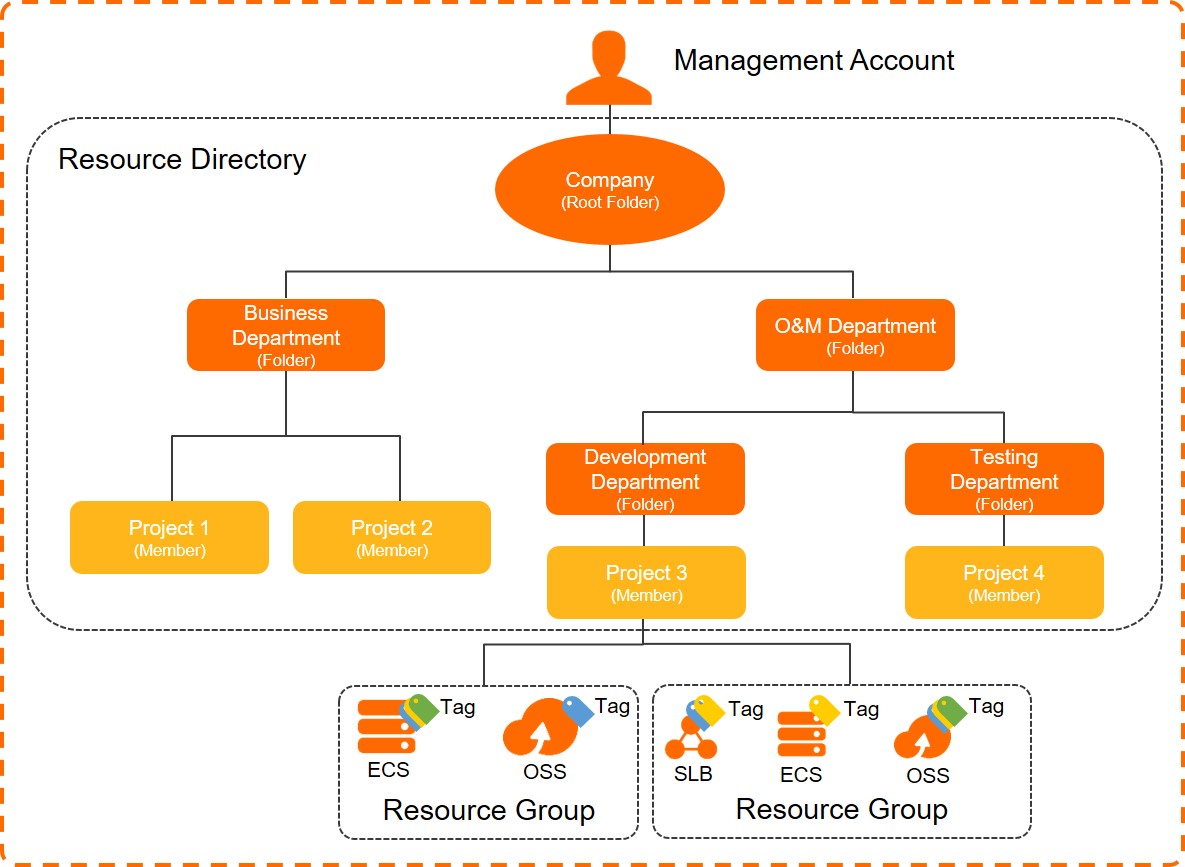
Esses três serviços são complementares. Imagine sua empresa como uma árvore: o Resource Directory forma o tronco e os galhos (hierarquia organizacional), enquanto o Resource Group e as tags organizam as folhas (recursos individuais).
Autenticação via Resource Group versus tag
Tanto o Resource Group quanto as tags oferecem controle de acesso mais granular do que as permissões no nível da conta.
|
Método de autenticação |
Cenário |
Serviços suportados |
Exemplo |
|
Resource Group |
Adicione recursos a um grupo de recursos e conceda permissões com base nesse grupo. Use políticas do sistema para simplificar ou políticas personalizadas para um controle mais refinado. |
||
|
tag |
Anexe tags aos recursos e conceda permissões com base nessas tags. É necessário especifique as tags autorizadas no elemento Condition de uma política personalizada. Essa abordagem é mais flexível, mas exige maior curva de aprendizado. |
Acesse a página Tag-related capabilities no console de Tags. Na coluna Tag-based authorization da aba Tag-related Capability Items, localize os tipos de recurso marcados como Supported. |
|