Utilize grupos de recursos para organizar os recursos da Alibaba Cloud por projeto ou equipe e conceda permissões aos usuários do Resource Access Management (RAM) com escopo definido para cada grupo. Dessa forma, cada equipe gerencia apenas seus próprios recursos.
Quando usar grupos de recursos
Uma empresa de jogos executa três projetos independentes, cada um exigindo seus próprios recursos de cloud, equipe de administradores e faturamento separado. A empresa possui dois requisitos principais:
Gestão independente de projetos: cada gerente de projeto controla os membros de sua própria equipe e as permissões de acesso necessárias para eles.
Faturamento segregado: cada projeto recebe sua própria fatura.
A empresa avaliou três abordagens:
-
Solução com múltiplas contas
Suporta gestão independente de projetos — cada projeto obtém uma conta dedicada da Alibaba Cloud com seu próprio gerente.
Permite faturamento segregado — cada conta é faturada independentemente, e o recurso de faturamento consolidado pode unificar as faturas entre as contas.
-
Solução de conta única com recursos marcados por tags
Não suporta gestão independente de projetos — os gerentes não conseguem controlar as permissões de acesso de suas próprias equipes.
Permite faturamento segregado — os recursos são identificados por tags de projeto, possibilitando o faturamento individualizado.
-
Solução de conta única baseada em grupos de recursos
Suporta gestão independente de projetos — cada grupo de recursos possui seu próprio administrador, que gerencia os membros do grupo e seus acessos.
Permite faturamento segregado — o recurso de faturamento consolidado da Alibaba Cloud gera faturas separadas por grupo de recursos.
Adote a solução com múltiplas contas quando os projetos forem totalmente isolados e gerenciados por equipes distintas, com uma equipe central supervisionando a consistência entre as contas. Opte pela solução de conta única baseada em grupos de recursos quando uma equipe central de TI e O&M operar a infraestrutura, enquanto cada equipe de projeto gerencia os recursos dentro de seu próprio grupo.
A empresa de jogos escolheu a solução de conta única baseada em grupos de recursos. Este tópico detalha a implementação dessa abordagem.
Visão geral da solução
Um grupo de recursos é um contêiner dentro de uma conta da Alibaba Cloud que permite gerenciar recursos por equipe ou projeto. A concessão de acesso envolve três elementos: o usuário RAM (quem obtém acesso), a política (o que ele pode fazer) e o grupo de recursos (onde essas permissões se aplicam).
Com uma única conta, a empresa cria três grupos de recursos e três usuários RAM — um para cada projeto de jogo — e designa cada usuário RAM como administrador do grupo de recursos correspondente. Para mais informações, consulte Resource Group overview.
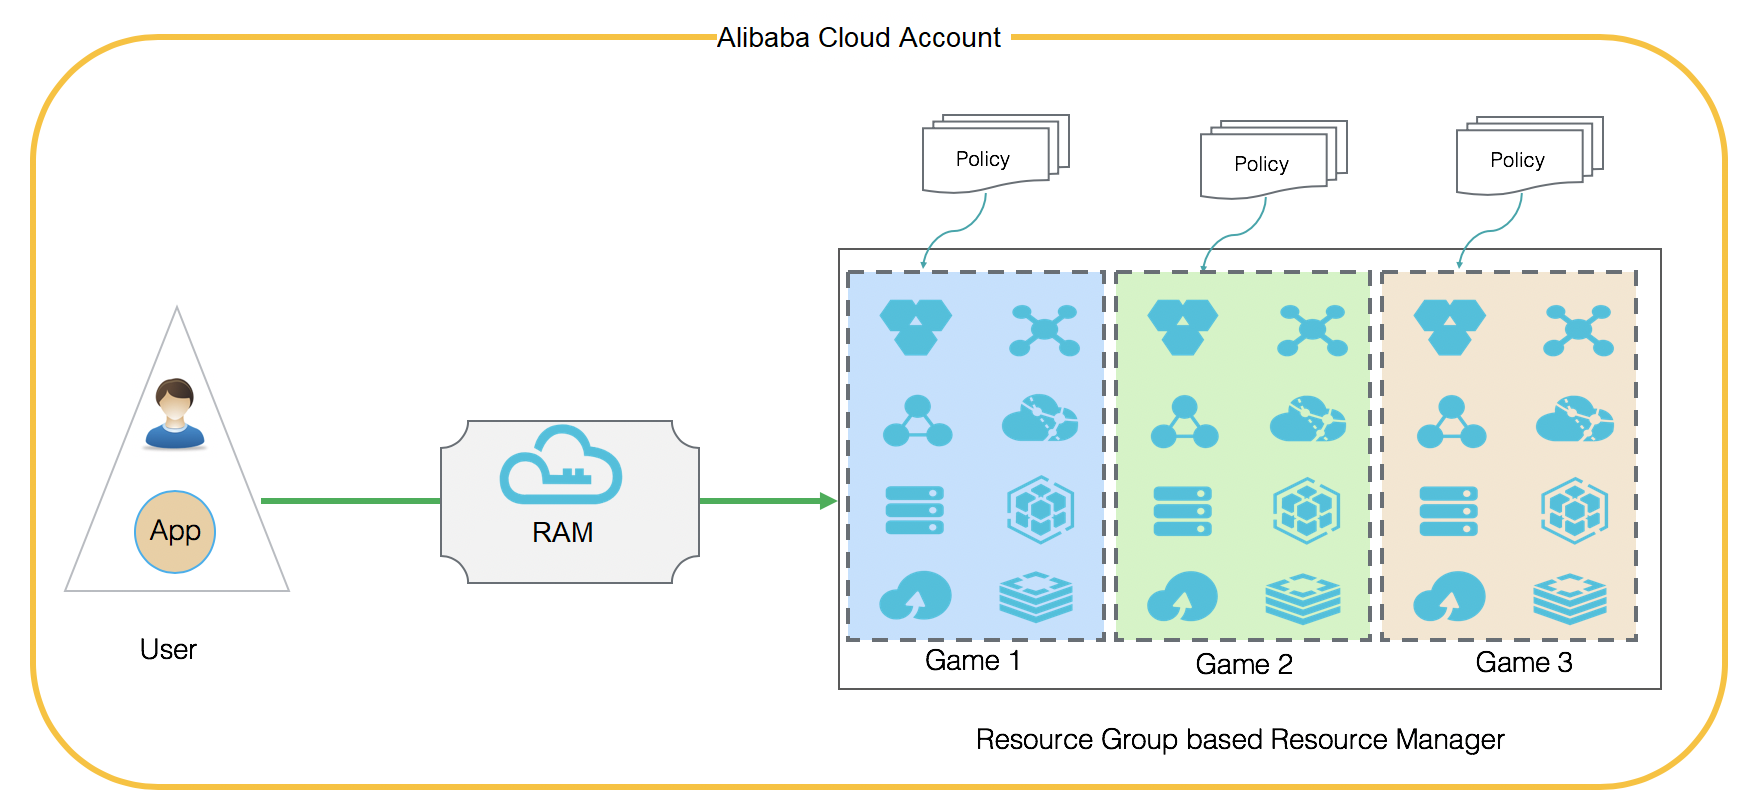
A autorização por grupo de recursos aplica-se apenas a services de cloud e recursos compatíveis com essa funcionalidade. Para mais informações, consulte Services that work with Resource Group.
Defina permissões baseadas em grupos de recursos
O administrador da conta deve executar as etapas a seguir.
Pré-requisitos: O administrador da conta precisa ter acesso total de gerenciamento à conta da Alibaba Cloud — especificamente, permissões para criar usuários RAM, criar grupos de recursos e atribuir políticas.
-
Crie usuários RAM no RAM console.
Para este exemplo, crie três usuários RAM. Para mais informações, consulte Create a RAM user.
Usuário RAM
Alice: administrador do Projeto de Jogo 1.Usuário RAM
Bob: administrador do Projeto de Jogo 2.Usuário RAM
Charlie: administrador do Projeto de Jogo 3.
-
Crie grupos de recursos no Resource Management console.
Para este exemplo, crie três grupos de recursos. Para mais informações, consulte Create a resource group.
Grupo de recursos
Game1: recursos do Projeto de Jogo 1.Grupo de recursos
Game2: recursos do Projeto de Jogo 2.Grupo de recursos
Game3: recursos do Projeto de Jogo 3.
-
Adicione recursos aos grupos de recursos.
Novos recursos: selecione o grupo de recursos desejado ao adquirir ou criar um recurso. Para mais informações, consulte Purchase resources for a resource group.
Recursos existentes: mova-os para o grupo de recursos alvo. Para mais informações, consulte Transfer resources across resource groups.
-
Conceda permissões em cada grupo de recursos ao usuário RAM correspondente.
Neste exemplo, cada usuário RAM atua como administrador de um grupo de recursos. Anexe a política
AdministratorAccesspara conceder permissões totais de gerenciamento no grupo de recursos alvo. Por exemplo, anexeAdministratorAccessao usuário RAMAlicepara dar a ela controle total sobre o grupo de recursosGame1.Em ambientes de produção, siga o princípio do menor privilégio e conceda apenas as permissões estritamente necessárias para cada usuário RAM. Permissões excessivamente amplas aumentam a exposição a riscos de segurança.
Uma política de acesso total com escopo limitado a um grupo de recursos, como
AdministratorAccess, pode entrar em conflito com a autorização de alguns services de cloud. Por exemplo, após um usuário RAM receberAdministratorAccessem um grupo de recursos, operações em grupos de segurança no ECS console podem falhar com o erroForbidden.RAM. Caso esse problema ocorra, desanexe a política de acesso total com escopo de grupo de recursos, conceda permissões no escopo da conta da Alibaba Cloud e anexe uma política granular no nível do service, comoAliyunECSFullAccess.Conceda permissões utilizando um destes métodos:
Pelo Resource Management console. Para mais informações, consulte Add RAM authorization.
-
Pelo RAM console. Para mais informações, consulte Manage RAM user permissions.
ImportanteDefina o parâmetro Resource Scope como Resource Group.
Resultado
Após concluir a configuração, Alice, Bob e Charlie tornam-se administradores dos grupos de recursos Game1, Game2 e Game3, respectivamente. Cada administrador pode:
-
Visualize, gerencie e crie recursos dentro de seu grupo de recursos nos consoles dos services de cloud relacionados.
ImportantePara visualizar os recursos de um grupo, o administrador deve primeiro selecionar esse grupo de recursos no console.
Gerencie usuários RAM, grupos de usuários RAM e funções RAM que possuem permissões em seu grupo de recursos diretamente pelo Resource Management console.
Referências
Para restringir um usuário RAM apenas às instâncias ECS sobre as quais ele possui permissão, consulte Control RAM user access to specific ECS instances.