ESA oferece configuração de SSL/TLS para criptografar seu tráfego de rede e evitar roubo ou adulteração de dados.
Conceitos principais
Protocolo e certificados SSL/TLS
O SSL é um protocolo de segurança entre as camadas TCP/IP e de aplicação que autentica servidores e criptografa dados. Sua versão padronizada pelo IETF é o TLS. Ambos são comumente chamados de SSL/TLS.
Um certificado SSL/TLS é um certificado digital emitido por uma AC que verifica a identidade do site e criptografa os dados em trânsito.
O HTTPS utiliza um certificado SSL/TLS para estabelecer uma conexão HTTP criptografada, autenticando o site e protegendo os dados durante a transmissão.
Por que usar criptografia HTTPS?
Maior segurança: O HTTPS impede espionagem, adulteração e sequestro de dados sensíveis, como IDs de sessão e cookies.
Melhoria na experiência do usuário: Navegadores exibem avisos de "inseguro" para sites HTTP, o que reduz a confiança dos usuários.
Otimização de SEO: Os principais mecanismos de busca priorizam sites HTTPS, melhorando sua posição nos resultados de pesquisa.
Criptografia HTTPS de ponta a ponta
A configuração de SSL/TLS abrange dois segmentos: o link de acesso e o link de busca na origem.
Link de acesso
O link de acesso criptografa o tráfego entre um cliente e um POP do ESA. Configure-o com as definições de edge certificate e client certificate.
-
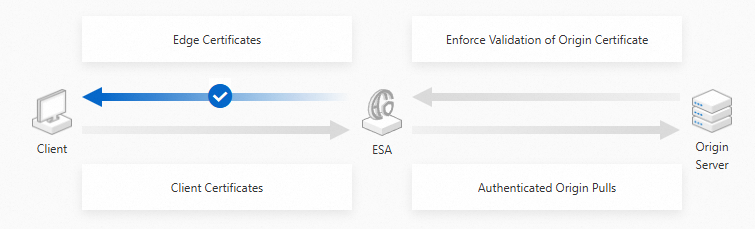
Edge certificate: Habilita a autenticação unidirecional, na qual o cliente verifica a identidade do POP do ESA. Após configurar essa opção no POP do ESA com SSL/TLS ativado, a comunicação entre cliente e POP passa a usar HTTPS.
Edge Certificates Fluxo de criptografia:
-
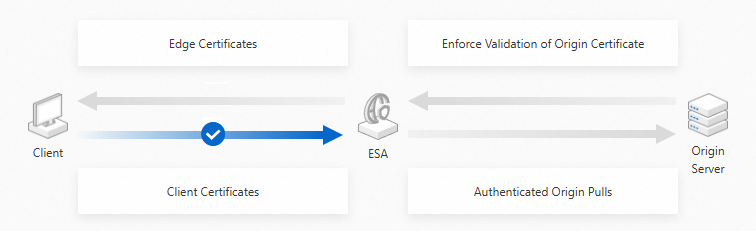
Client certificate: Habilita a autenticação mútua (mTLS). Instale um certificado emitido pelo ESA no cliente e ative a verificação. O ESA valida então os certificados do cliente para autenticar mutuamente a identidade.
Client Certificates Fluxo de criptografia:
Link de busca na origem
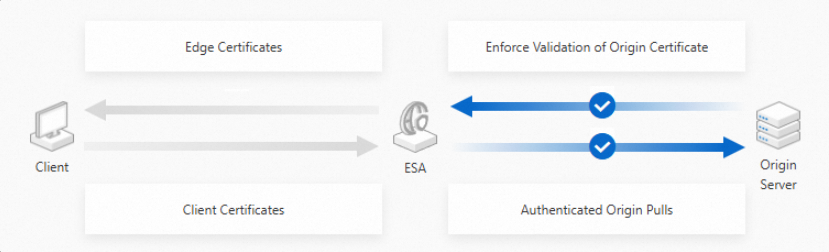
O link de busca na origem criptografa o tráfego entre o servidor de origem e o nó do ESA. Configure origin fetch protocol and port, origin certificate verification e mutual authentication for origin fetch.
Origin protocol and port: Defina o protocolo (HTTP ou HTTPS) e a porta para conexões do ESA à origem.
Origin Certificate Verification: Quando ativado, o ESA valida o certificado da origem (validade e confiança da AC) e encerra conexões inválidas.
Mutual authentication for origin fetch: Quando ativado, o ESA envia seu certificado ao servidor de origem, que verifica a identidade do ESA.
Fluxo de criptografia da busca na origem:
Recursos
|
Recurso |
Descrição |
|
|
Edge Certificate |
Adicione um registro CNAME ao DNS autoritativo do seu site para delegar a verificação DCV das solicitações de certificado gratuito ao ESA. O ESA emite e renova automaticamente os certificados gratuitos. |
|
|
Força o redirecionamento para HTTPS das requisições HTTP enviadas aos POPs do Edge Security Acceleration (ESA). |
||
|
Quando um cliente envia uma requisição HTTPS a um POP do Edge Security Acceleration (ESA), ambos negociam um conjunto de cifras TLS e uma versão de protocolo por meio de um handshake TLS. Configure essas definições para equilibrar segurança e compatibilidade. |
||
|
O OCSP stapling permite que o Edge Security Acceleration (ESA) armazene previamente em cache os resultados de validação de certificados e os entregue aos clientes, eliminando consultas diretas à AC e reduzindo o tempo de validação. |
||
|
A criptografia oportunista permite que navegadores acessem links HTTP por meio de uma conexão TLS criptografada, aumentando a segurança de sites que ainda não migraram totalmente para HTTPS. |
||
|
Ative o HTTP Strict Transport Security (HSTS) para forçar clientes, como navegadores, a se conectarem aos POPs do Edge Security Acceleration (ESA) via HTTPS. |
||
|
Client Certificate |
Utilize a AC fornecida pelo ESA para crie certificados de cliente e implantá-los em seus aplicativos móveis. O ESA gera uma AC exclusiva por conta, e todos os certificados dessa AC são automaticamente confiáveis pelos POPs do ESA. |
|
|
Vincule um certificado de cliente a nomes de host para habilitar o mTLS. Somente clientes com um certificado válido podem acessar os nomes de host vinculados. |
||
|
Configure uma regra do Web Application Firewall (WAF) para bloquear requisições que falhem na autenticação por certificado de cliente. |
||
|
Origin Certificate |
Configure qual protocolo e porta os POPs do ESA usam ao buscar recursos no servidor de origem. |
|
|
Por padrão, o ESA não valida certificados de origem durante a busca na origem via HTTPS. Para cenários de alta segurança, ative Enforce Validation of Origin Certificate para evitar sequestro de tráfego de origem. Quando ativado, o ESA valida a data de expiração do certificado de origem, a correspondência do nome de domínio e a AC raiz. Se a verificação falhar, o handshake TLS falha e um código de status 502 é retornado. |
||
|
O TLS Mútuo (mTLS) exige que tanto o cliente quanto o servidor autentiquem um ao outro. |
Disponibilidade por edição
Categoria de recurso | Recurso | Entrance (0 USD/mês) | Pro (15 USD/mês) | Premium (249 USD/mês) | Empresarial (Preços personalizados) |
10 certificados | 50 certificados | 70 certificados | 100 certificados | ||
10 certificados | 20 certificados | 50 certificados | |||
5 certificados | 10 certificados | 20 certificados | 50 certificados | ||
Verificação de disponibilidade de certificado | |||||
Edge certificate - TLS cipher suite and protocol version configuration | |||||