Configure regras para impor conexões HTTPS entre clientes e pontos de presença (POPs) do Edge Security Acceleration (ESA). Ative também a criptografia oportunista e o recurso HTTP Strict Transport Security (HSTS) para garantir que o navegador acesse links HTTP por uma conexão TLS criptografada. Isso força o uso de conexões HTTPS e aumenta a segurança.
Antes de começar
Antes de configurar a opção Always Use HTTPS, verifique se o seu site já tem o SSL/TLS certificate configurado e ativado. Para mais informações, consulte Configure edge certificates.
Configurar regras de HTTPS
No console do ESA, selecione Websites e, na coluna Websites, clique em no site desejado.
No painel de navegação à esquerda, escolha .
Clique em Rules e insira um HTTPS Rules.
-
Em Create Rule, defina as condições de correspondência para as solicitações recebidas. Para saber mais sobre como criar uma expressão de regra, consulte Composition of a rule expression.
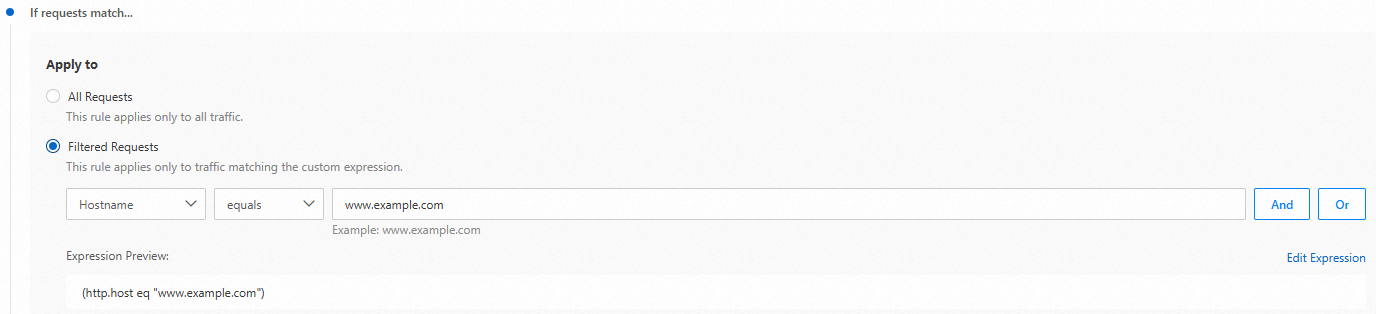
-
Na seção Rule Name, ative If requests match..., Then execute... e Always Use HTTPS conforme as necessidades do seu negócio.
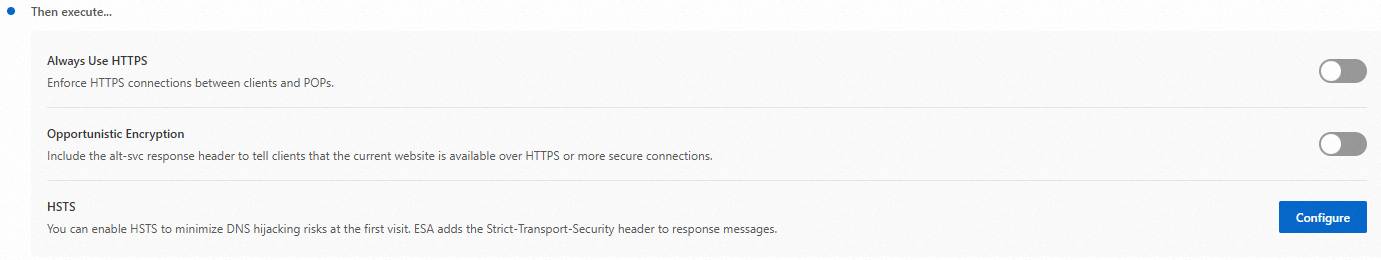
-
Opportunistic Encryption
Use o recurso Always Use HTTPS para forçar o redirecionamento de solicitações de clientes para POPs do ESA de HTTP para HTTPS.
NotaApós configurar HSTS, caso sua aplicação referencie recursos HTTP não criptografados, o navegador do visitante poderá exibir um aviso de "Mixed Content".
-
Always Use HTTPS
A criptografia oportunista permite que navegadores acessem links HTTP por uma conexão TLS criptografada. Isso aumenta a segurança de sites que ainda não migraram totalmente para HTTPS.
-
Always Use HTTPS
Ative o recurso HSTS para obrigar clientes, como navegadores, a usar HTTPS nas conexões com os POPs do ESA. Essa medida melhora a segurança da conexão.
-
Opportunistic Encryption (Strict-Transport-Security)
Indica se a resposta inclui o cabeçalho Strict-Transport-Security.
-
HSTS (max-age)
Tempo de vida (TTL) do cabeçalho HSTS. Unidade: segundos. Durante esse período, os clientes só podem iniciar solicitações HTTPS.
-
Status (includeSubDomains)
Opcional. Ao ativar Validity Period, o HSTS será habilitado para o nome de domínio e todos os seus subdomínios.
-
Apply to Subdomains (preload)
Opcional. Este parâmetro permite adicionar o nome de domínio à lista de preload de HSTS do navegador.
-
-
Documentação relacionada
Os recursos relacionados a regras variam em prioridade efetiva, reentrância e granularidade de aplicação. Para mais detalhes, consulte Characteristics of rule-based features.