A largura de banda de rede é a quantidade máxima de dados transferíveis pela rede em um período específico. Quanto maior a largura de banda, maior o volume de dados transmitido no mesmo intervalo de tempo. Ela se divide em largura de banda pública e largura de banda interna.
Largura de banda pública
A largura de banda pública transfere dados entre instâncias do Elastic Compute Service (ECS) e a Internet. Ela se classifica em largura de banda pública de saída e largura de banda pública de entrada. A largura de banda adquirida refere-se à largura de banda pública de saída. A figura a seguir ilustra as direções dos fluxos de dados.
O fluxo de dados é apresentado sob a perspectiva do Elastic Compute Service.

Tipo de largura de banda | Largura de banda pública de entrada | Largura de banda pública de saída |
Definição | O tráfego de entrada (downstream) consiste nos dados que fluem de uma rede externa para sua instância ECS e consomem largura de banda pública. Exemplos:
| O tráfego de saída (upstream) corresponde aos dados que fluem de uma instância ECS para uma rede externa pela largura de banda pública. Exemplos:
|
Faturamento | Gratuito. A Alibaba Cloud impõe um limite à largura de banda pública de entrada. No entanto, o valor máximo dessa largura varia conforme a largura de banda pública de saída contratada.
| Pago. A cobrança recai sobre a largura de banda pública de saída. Adquira um volume adequado conforme as necessidades do seu negócio. Os preços e limites variam de acordo com o método de medição (também conhecido como método de faturamento de uso de rede). A largura de banda pública suporta os métodos de medição por largura de banda fixa e por tráfego. Geralmente, a largura de banda pública de saída máxima para um endereço IP público estático é de 200 Mbit/s. Prevalece o valor exibido na página de compra do ECS. Se esse limite não atender às suas demandas, considere utilizar endereços IP elásticos (EIPs) ou instâncias de Internet Shared Bandwidth. Para mais detalhes, consulte What is an elastic IP address? e What is Internet Shared Bandwidth? Importante Ao utilizar o método de medição pay-by-traffic, as larguras de banda máximas de entrada e saída funcionam como tetos operacionais, e não como especificações de desempenho garantido. Em cenários de alta demanda por recursos, esses valores máximos podem não ser atingidos. Para garantir a largura de banda das suas instâncias, opte pelo método de medição pay-by-bandwidth. |
No console do ECS, a unidade de medida utilizada para largura de banda é Mbps. Converta manualmente o valor exibido para a unidade desejada. Por exemplo, se o console indicar que sua instância ECS possui 5 Mbps de largura de banda, calcule a largura de banda de saída (upstream) em KB/s da seguinte forma: 5 Mbps = 5 Mbit/s = 0,625 MB/s = 640 KB/s.
Ativar largura de banda pública
Para permitir que uma instância ECS se comunique com a Internet, ative a largura de banda pública atribuindo automaticamente um endereço IP público à instância. Esse endereço atribuído automaticamente é denominado endereço IP público estático. Para realizar essa atribuição durante a criação da instância, selecione Assign Public IPv4 Address ou aumente a largura de banda pública para um valor superior a 0 Mbit/s após a criação. Para mais informações, consulte a seção Static public IP addresses do tópico "Static public IP address" e Modify public bandwidthModify for subscription instance.
Também é possível habilitar a largura de banda pública por outros meios, como associar um EIP à instância ou criar um gateway NAT da Internet. Para detalhes, veja Associate an EIP do tópico "EIP" e Internet NAT gateway. Além disso, atribua um endereço IPv6 à instância ECS e ative a largura de banda pública IPv6 correspondente. Consulte Step 4: Enable internet bandwidth for IPv6 para saber mais.
Faturamento de largura de banda
As larguras de banda públicas de endereços IP públicos estáticos suportam os métodos de medição por largura de banda fixa e por tráfego. Para entender esses métodos, consulte Public bandwidth billing.
Caso utilize EIPs nas instâncias ECS, verifique as regras de faturamento em Billing. Se optar por gateways NAT da Internet, as regras estão disponíveis em Billing of Internet NAT gateway.
Para compartilhar e reutilizar a largura de banda de rede em uma região, crie uma instância de Internet Shared Bandwidth nessa localidade. Para informações sobre o Internet Shared Bandwidth, consulte What is Internet Shared Bandwidth?. Associe EIPs a uma instância de Internet Shared Bandwidth residente na mesma região para reutilizar a largura de banda e reduzir custos. Planos de transferência de dados também ajudam a diminuir os gastos com uso de largura de banda pública em recursos elegíveis, como endereços IP públicos estáticos, EIPs, instâncias de Classic Load Balancer (CLB) e instâncias de Internet Shared Bandwidth que utilizam o método de medição por tráfego (pay-by-data-transfer). Esses planos não se aplicam a EIPs BGP (Multi-ISP) Pro. Saiba mais sobre planos de transferência de dados em What is a data transfer plan?.
Segurança da largura de banda
Por padrão, o Alibaba Cloud Security Center oferece gratuitamente uma capacidade básica de mitigação de DDoS para cada instância ECS. Essa capacidade varia conforme o tipo de instância, podendo chegar a 5 Gbit/s. Para mais detalhes, consulte View the thresholds that trigger blackhole filtering in Anti-DDoS Basic.
Após ativar o Anti-DDoS Basic, o Alibaba Cloud Security Center monitora o tráfego de entrada das instâncias ECS em tempo real. Ao detectar volumes excessivos ou padrões suspeitos, como ataques DDoS, o sistema redireciona o fluxo para um dispositivo de limpeza. Esse equipamento identifica e remove o tráfego malicioso, devolvendo apenas o legítimo aos caminhos originais em direção às instâncias ECS. Consulte What is Anti-DDoS Native? para mais informações.
Quando uma instância ECS sofre um ataque DDoS, você recebe notificações de eventos push que permitem adotar medidas defensivas o mais rápido possível. Veja Instance security events para detalhes.
Limites
Desde 27 de novembro de 2020, os valores máximos de largura de banda disponíveis para instâncias ECS novas ou atualizadas variam conforme as políticas de limitação da sua conta. Para solicitar aumento nas cotas de largura de banda, envie um ticket.
As seguintes políticas de limitação se aplicam:
Em cada região, a largura de banda máxima total de todas as instâncias ECS que utilizam o método de medição pay-by-traffic não pode exceder 5 Gbit/s.
Em cada região, a largura de banda máxima total de todas as instâncias ECS que utilizam o método de medição pay-by-bandwidth não pode ultrapassar 50 Gbit/s.
A largura de banda pública máxima de uma instância ECS depende do tipo de instância escolhido. Para verificar o suporte de cada tipo, consulte as colunas "Network baseline bandwidth (Gbit/s)" ou "Network baseline/burst bandwidth (Gbit/s)" em Instance family overview. O consumo total de largura de banda pública de uma instância ECS não deve superar o limite máximo definido para aquele tipo específico.
Para mais detalhes, consulte Limits.
Largura de banda interna
A largura de banda interna transfere dados entre instâncias ECS pela rede interna, dentro da mesma virtual private cloud (VPC) e região. Conecte instâncias ECS a instâncias do ApsaraDB RDS, instâncias do Server Load Balancer (SLB) e buckets do Object Storage Service (OSS) via rede interna sem custos de transferência de dados na mesma região. Os valores de largura de banda interna variam conforme o tipo de instância ECS. Para verificar o valor suportado por cada tipo, consulte as colunas "Network baseline bandwidth (Gbit/s)" ou "Network baseline/burst bandwidth (Gbit/s)" em Instance family overview. A largura de banda interna é alocada a cada instância ECS individualmente. Caso múltiplas interfaces de rede estejam vinculadas a uma instância, a soma da largura de banda interna utilizada por elas não pode exceder o limite da própria instância.
A largura de banda interna entre zonas varia conforme as especificações de cada tipo de instância. A latência de rede aumenta proporcionalmente à distância entre as zonas.
A largura de banda interna dentro de um conjunto de implantação ou entre conjuntos distintos também depende das especificações de largura de banda dos tipos de instância.
Normalmente, o desempenho de largura de banda de rede de um tipo de instância ECS é definido com base na transmissão de pacotes de dados de 1.514 bytes. Se os pacotes transmitidos forem menores que 1.514 bytes, o desempenho efetivo de largura de banda diminui.
Ao utilizar a largura de banda interna, observe os seguintes pontos:
A largura de banda da rede física é compartilhada entre as instâncias ECS. O uso interno de outras instâncias pode afetar a largura de banda disponível para a sua. Na maioria dos casos, a instância atinge a largura de banda interna prevista para o seu tipo. Para testar o desempenho da largura de banda interna, consulte Test instance network performance.
Se o seu negócio demandar ocasionalmente uma largura de banda superior à linha de base das suas instâncias ECS, escolha um tipo de instância que suporte burst bandwidth.
Para cenários como computação de alto desempenho, processamento de big data e treinamento de IA, selecione um tipo de instância Elastic Remote Direct Memory Access (eRDMA)-capable visando serviços de rede com baixa latência e alto throughput. O RDMA transfere dados diretamente de programas em modo usuário para Host Channel Adapters (HCAs), evitando a pilha do kernel. Isso reduz significativamente a carga da CPU e a latência.
Para atingir 100 Gbit/s ou mais de largura de banda interna por instância ECS, escolha um tipo que suporte mapeamento de placas de rede e especifique índices de placa para vincular elastic network interfaces (ENIs) a diferentes placas físicas subjacentes. Essa estratégia maximiza a utilização da largura de banda. Para detalhes sobre mapeamento de placas de rede, consulte a seção Overview do tópico "Overview".
Caso seu negócio exija transmissão e recepção simultâneas de dados pela rede interna, recomenda-se usar tipos de instância ECS de sétima geração ou posteriores para obter largura de banda full-duplex. Nesse cenário, as taxas de envio e recebimento são calculadas separadamente, permitindo operação plena em ambas as direções sem interferência mútua, o que melhora a eficiência da comunicação. Por exemplo, uma instância com 1 Gbit/s de largura de banda interna pode receber e transmitir dados simultaneamente a 1 Gbit/s cada.
Largura de banda burst
Tipos específicos de instância em famílias de sexta geração ou posteriores suportam largura de banda burst de rede. Quando uma instância desses tipos dispõe de recursos de largura de banda suficientes e créditos de burst disponíveis, ela consome esses créditos para ultrapassar temporariamente a linha de base de rede, alcançando velocidades maiores durante picos de tráfego. A largura de banda burst representa uma forma de aproveitar recursos ociosos, sem garantias de acordo de nível de serviço (SLA). Se precisar de uma largura de banda específica garantida, escolha um tipo de instância adequado com base nas capacidades de linha de base e defina o valor desejado durante a criação.
Para informações sobre as capacidades de largura de banda burst e o valor máximo suportado por cada tipo de instância ECS, consulte Instance family overview.
A largura de banda burst aplica-se exclusivamente a redes internas, não sendo válida para a Internet.
Créditos de burst de rede
Uma instância ECS acumula créditos quando utiliza uma largura de banda de rede interna inferior à sua linha de base. O limite máximo de créditos acumuláveis varia conforme o tipo de instância. Sempre que a demanda por largura de banda superar a linha de base, a instância consome créditos para elevar temporariamente o desempenho acima desse patamar. Uma vez esgotados os créditos, a instância retorna à sua largura de banda de linha de base. Além da disponibilidade de créditos, existem outros pré-requisitos para ativar a largura de banda burst. Não há compromissos de SLA para esses créditos, nem função de consulta de saldo.
Regras detalhadas para créditos de burst de rede
-
Créditos
Os créditos determinam por quanto tempo uma instância ECS consegue manter a largura de banda acima da linha de base. A duração do burst é inversamente proporcional à sua intensidade: quanto maior a largura de banda burst, menor o tempo sustentado. A quantidade total de largura de banda fornecida por um crédito é fixa. Por exemplo, uma instância ECS do tipo ecs.g8i.large suporta até 15 Gbit/s de largura de banda burst e pode consumir um crédito para:
Utilizar 15 Gbit/s de largura de banda por 1 segundo.
Utilizar 7,5 Gbit/s de largura de banda por 2 segundos.
Utilizar 5 Gbit/s de largura de banda por 3 segundos.
-
Créditos iniciais
Ao criar e iniciar uma instância ECS, ela recebe o número máximo de créditos como créditos iniciais.
-
Limite de acúmulo de créditos
Representa a quantidade máxima de créditos que uma instância ECS pode acumular. Tipos de instância com especificações superiores permitem acumular um volume maior de créditos.
-
Ganho de créditos
Uma instância ECS ganha créditos continuamente enquanto estiver em execução sem gerar tráfego de rede. A velocidade de ganho varia conforme o tipo de instância e segue a fórmula: (Largura de banda de linha de base / Largura de banda burst máxima) × 60 segundos. Por exemplo, uma instância ECS do tipo ecs.g8i.large ganha 10 créditos por minuto, calculados assim:
(2,5 Gbit/s / 15 Gbit/s) × 60 segundos = 10.
-
Acúmulo de créditos
Uma instância ECS em execução acumula créditos quando utiliza menos largura de banda de rede do que sua linha de base, até atingir o limite de acúmulo. A velocidade de acúmulo depende do uso da largura de banda: quanto maior o uso, mais lento o acúmulo.
A quantidade de créditos acumulados por minuto segue a fórmula: (Largura de banda de linha de base - Largura de banda utilizada) / Largura de banda burst máxima × 60 segundos. Por exemplo, uma instância ECS do tipo ecs.g8i.large possui linha de base de 2,5 Gbit/s e pode atingir até 15 Gbit/s em burst.
Se a instância utilizar 2,0 Gbit/s de largura de banda por minuto, acumulará 2 créditos: (2,5 Gbit/s - 2,0 Gbit/s) / 15 Gbit/s × 60 segundos = 2.
Se a instância utilizar 1,5 Gbit/s de largura de banda por minuto, acumulará 4 créditos: (2,5 Gbit/s - 1,5 Gbit/s) / 15 Gbit/s × 60 segundos = 4.
-
Consumo de créditos
A instância ECS consome créditos sempre que a largura de banda utilizada superar a linha de base. Ao esgotar os créditos, a largura de banda é limitada ao valor da linha de base. A velocidade de consumo varia conforme o uso: quanto maior a largura de banda utilizada, mais rápido o consumo.
O consumo de créditos por minuto segue a fórmula: (Largura de banda utilizada / Largura de banda burst máxima) × 60 segundos. Por exemplo, uma instância ECS do tipo ecs.g8i.large pode atingir até 15 Gbit/s em burst.
Se a instância utilizar 15 Gbit/s de largura de banda por minuto, consumirá 60 créditos, calculados assim: 15 Gbit/s / 15 Gbit/s × 60 segundos = 60.
Se a instância utilizar 10 Gbit/s de largura de banda por minuto, consumirá 40 créditos, calculados assim: 10 Gbit/s / 15 Gbit/s × 60 segundos = 40.
Acesse Console do ECS - Instâncias.
No canto superior esquerdo da página, selecione uma região e um grupo de recursos.
Localize a instância ECS cujo uso de largura de banda deseja visualizar e clique em no ID da instância para acessar a página de detalhes.
Clique em na aba Monitoring.
-
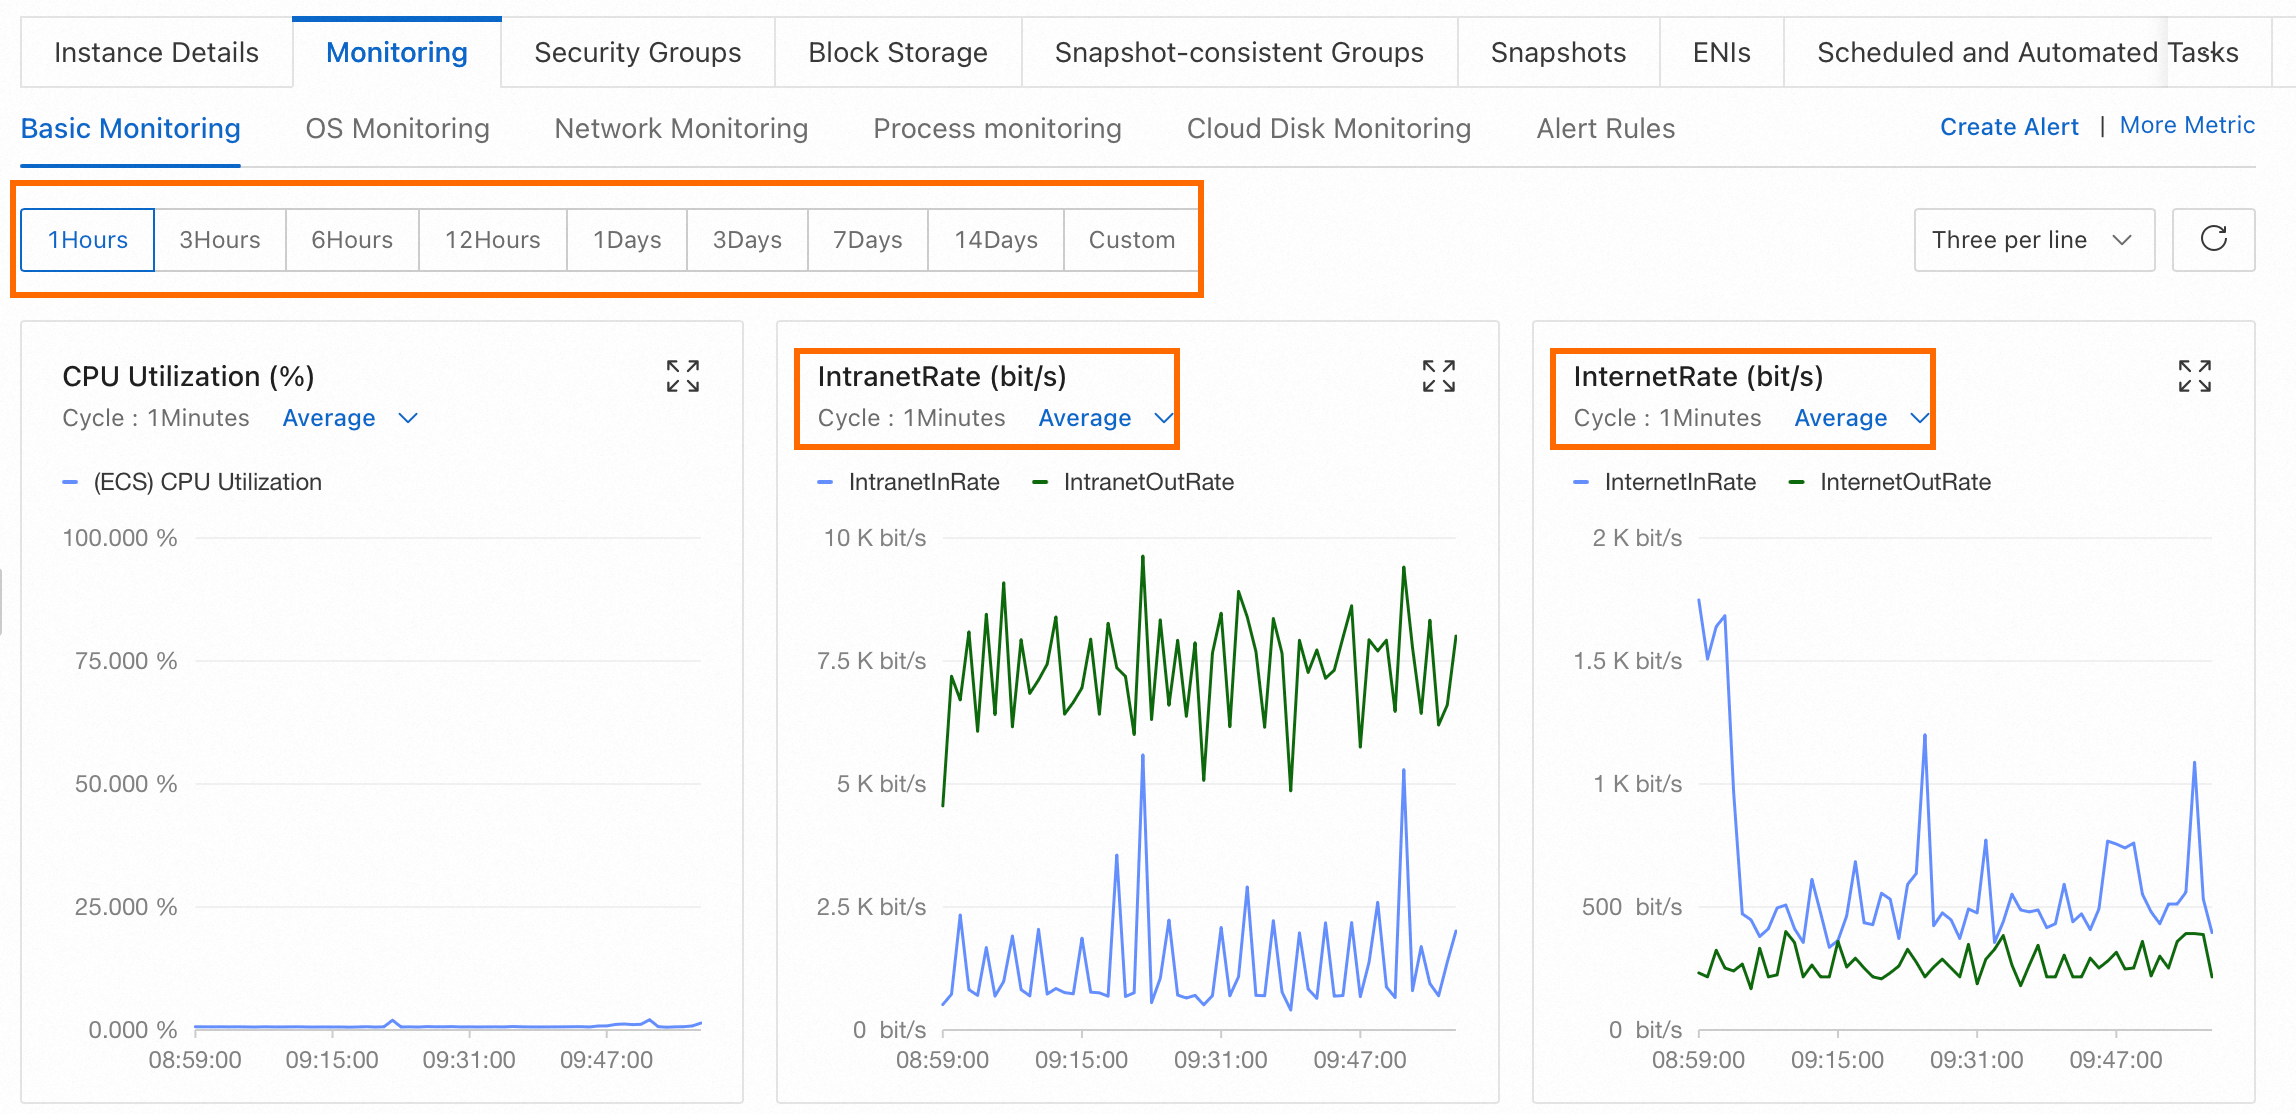
Especifique o intervalo de tempo para visualizar as informações de largura de banda interna e pública.
A granularidade dos dados exibidos varia conforme a extensão do intervalo selecionado. Intervalos menores resultam em maior granularidade. Por exemplo, o intervalo de agregação difere entre períodos de 1 hora e 6 horas, gerando valores médios distintos. Defina o intervalo de acordo com as necessidades do seu negócio.
Por exemplo, se você adquiriu 1 Mbit/s de largura de banda pública para uma instância ECS, ela estará totalmente utilizada quando a largura de banda pública de saída atingir 1.024 Kbit/s. Caso o uso de largura de banda de uma instância exceda ou fique abaixo da configuração de linha de base rotineiramente, modifique as configurações de largura de banda da instância. Para mais informações, consulte Modify bandwidth configurations.
 Nota
Se nenhum dado aparecer na página Monitoring, é possível que o agente do CloudMonitor não esteja instalado na instância ECS ou apresente status anormal. Tente reinstalar o agente. Para mais informações, consulte Install and uninstall the Cloud Monitor agent.
Para alterar o método de medição de uma instância ECS, consulte Change bandwidth billing for a static public IP.
Se a largura de banda pública de uma instância ECS não atender às necessidades do seu negócio ou for excessiva, modifique as configurações de largura de banda pública da instância. Para mais detalhes, consulte Modify the public bandwidth configurations of an instance associated with a static public IP address.
Para alterar a largura de banda e o método de faturamento de um EIP, consulte Modify the bandwidth of an EIP.
O BGP (Multi-ISP) é adequado para acesso à Internet na região China (Hong Kong) e entre essa região e outras fora da China continental. Ao usar linhas BGP (Multi-ISP) para conectar instâncias na região China (Hong Kong) a instâncias em regiões da China continental, serviços de ISP internacional são utilizados. Para reduzir a latência de rede nesse cenário, selecione BGP (Multi-ISP) Pro.
Utilize Anycast EIPs para melhorar o acesso à Internet com base em linhas BGP estáveis e na rede de transmissão global da Alibaba Cloud. Para informações sobre Anycast EIPs, consulte Anycast EIP.
Monitorar largura de banda de rede
Para monitorar o uso de largura de banda interna e pública das instâncias ECS no console do ECS, execute os seguintes passos:
Você também pode utilizar CloudMonitor para monitorar a largura de banda de rede.