Visão geral
Resumo
Conectar redes locais à Alibaba Cloud geralmente é a primeira etapa da migração empresarial para a nuvem.
Este tópico apresenta princípios de design e melhores práticas para conectar redes de filiais à Alibaba Cloud por meio de IPsec-VPN, abordando estabilidade, segurança, desempenho, escalabilidade, observabilidade e recursos de autosserviço.
Termos
VPN Gateway: Conecta data centers empresariais, redes corporativas e clientes da Internet à Alibaba Cloud por meio de túneis criptografados.
IPsec-VPN: Protocolo da camada de rede que criptografa e autentica pacotes de dados para estabelecer conexões site a site seguras entre redes de filiais e a nuvem. Exige configuração no dispositivo ou gateway local.

SSL-VPN: Conecta terminais móveis à nuvem usando SSL/TLS na camada de sessão. Não requer instalação de software cliente; os usuários acessam recursos da nuvem diretamente pelo navegador. Compatível com clientes Windows, Linux, macOS e Android.

Cloud Enterprise Network (CEN): Rede de alta disponibilidade baseada no backbone global da Alibaba Cloud. O CEN usa transit routers para estabelecer conexões VPC entre regiões e permitir a comunicação entre VPCs e data centers.
O método de conexão depende do recurso associado, conforme ilustrado abaixo.
Associar a um VPN gateway: É possível associar VPN gateways diretamente a virtual private clouds (VPCs) para conectá-las a outras redes.

Associar a um transit router: É possível anexar conexões IPsec diretamente aos transit routers, que conectam VPCs a outras redes.

Comparação entre VPN gateways e transit routers
|
Item |
VPN gateway |
Transit router |
|
Recursos associados |
Para criar uma conexão IPsec-VPN, adquira um VPN gateway e associe-o a uma VPC. Seu data center ou rede de filial pode se comunicar com a VPC associada ou com outras redes por meio dessa VPC. |
Para criar uma conexão IPsec-VPN, não é necessário adquirir um VPN gateway nem associá-lo a uma VPC. Basta criar uma instância CEN e provisionar um transit router nessa instância. Seu data center ou rede de filial pode se comunicar com todas as VPCs conectadas ao transit router ou com outras redes por meio dele. |
|
[Escalabilidade] Métodos de faturamento |
Assinatura Permite assinar recursos mensalmente. O pagamento ocorre antes da utilização. Ideal para clientes com orçamento restrito |
Pagamento conforme o uso A cobrança ocorre conforme o consumo. É possível utilizar os recursos antes do pagamento. Recomendado para empresas com grandes flutuações de tráfego. |
|
[Segurança] Algoritmos de criptografia suportados |
|
|
|
[Estabilidade] Modos de túnel IPsec-VPN suportados |
|
Use múltiplas conexões IPsec para implementar alta disponibilidade. |
|
[Escalabilidade] Largura de banda máxima por conexão IPsec-VPN |
Máximo: 1.000 Mbit/s |
Máximo (padrão): 1.000 Mbit/s Use múltiplas conexões IPsec para aumentar a capacidade de largura de banda. Indicado para clientes que necessitam de alta largura de banda. |
|
[Desempenho] Número máximo de pacotes transmitidos por segundo em cada conexão IPsec-VPN |
120.000 |
120.000 |
|
Tipos de rede suportados |
Os túneis criptografados são estabelecidos pela Internet.
Os túneis criptografados usam conexões privadas via circuitos Express Connect. |
Os túneis criptografados são estabelecidos pela Internet.
Os túneis criptografados usam conexões privadas via circuitos Express Connect. |
|
Modos de acesso suportados |
|
|
|
[Estabilidade] Métodos de alta disponibilidade |
Conexões ativa/standby |
Roteamento Equal-cost multipath (ECMP) |
Princípios de design
O VPN Gateway estabelece conexões criptografadas entre data centers empresariais ou redes de filiais e as VPCs da Alibaba Cloud. O IPsec-VPN opera baseado em rotas, oferecendo roteamento flexível de tráfego e gerenciamento eficiente de políticas para conexões entre VPCs, data centers, redes de filiais e clientes.

Estabilidade: A confiabilidade da rede de nuvem híbrida depende diretamente da estabilidade das conexões IPsec-VPN. Avalie os requisitos de alta disponibilidade desde o início do projeto.
Segurança: A criptografia é fundamental na comunicação entre data center e nuvem. Certos setores exigem algoritmos específicos, como ShangMi (SM). Defina os requisitos de criptografia durante a fase de design.
Escalabilidade: Provisione largura de banda adequada para horários de pico e evite desperdícios nos períodos de baixa demanda. Adote o modelo de pagamento conforme o uso para otimizar custos e escale a capacidade de banda para níveis próximos aos de linhas dedicadas.
Design principal
Estabilidade
Alta disponibilidade de dispositivos: Usa arquitetura hot-standby para executar failover em segundos, mantendo a persistência de sessões e tempo de inatividade zero.
Alta disponibilidade de conexões: Todos os VPN gateways suportam o modo de túnel duplo por padrão, garantindo failover em segundos. Conexões IPsec anexadas a transit routers podem usar roteamento ECMP para assegurar alta disponibilidade.
É possível atualizar conexões IPsec-VPN de túnel único para o modo de túnel duplo. Para mais informações, consulte Atualizar uma conexão IPsec-VPN para o modo de túnel duplo. No modo de túnel duplo, caso o túnel ativo falhe, o túnel standby assume automaticamente. Durante a atualização, o VPN gateway fica indisponível e as conexões existentes são interrompidas. Execute a atualização durante uma janela de manutenção.
Alta disponibilidade no nível do usuário: Implante múltiplos dispositivos de gateway on-premises no lado do cliente para garantir failover.
Conexões ativa/standby usando IPsec-VPN e circuito Express Connect: Combine conexões IPsec-VPN com um circuito Express Connect para melhorar a estabilidade da arquitetura. Use rotas estáticas ou roteamento dinâmico BGP para conectar gateways locais aos VPN gateways. Para conexão com VBRs, ative o roteamento dinâmico BGP.
Segurança e conformidade
O VPN Gateway usa os protocolos IKE e IPsec para criptografar dados em trânsito.
-
Versões do IKE:
Gateways VPN SM suportam apenas IKEv1. Gateways VPN padrão suportam tanto IKEv1 quanto IKEv2.
O IKEv2 simplifica as negociações SA e oferece melhor suporte a cenários multi-CIDR. Sempre que possível, use IKEv2 (padrão).
-
Algoritmos de criptografia:
Gateways VPN padrão suportam Advanced Encryption Standard (AES)-128, AES-192, AES-256, Data Encryption Standard (DES) e Triple DES.
-
Gateways VPN SM suportam SM4, que é o algoritmo de criptografia padrão.
NotaPara VPN gateways com largura de banda igual ou superior a 200 Mbit/s, use AES-128, AES-192 ou AES-256. Evite Triple DES, pois exige alto poder computacional e reduz o desempenho de encaminhamento.
-
Algoritmos de autenticação:
Gateways VPN padrão suportam Secure Hash Algorithm 1 (SA-1), MD5, SHA-256, SHA-384 e SHA-512. O algoritmo de autenticação padrão é SA-1.
Gateways VPN SM suportam apenas SM3, que é o algoritmo de autenticação padrão.
Conformidade: O VPN Gateway da Alibaba Cloud está em conformidade com as políticas e regulamentações da China continental. O serviço suporta apenas conexões dentro das fronteiras nacionais. Para comunicação transfronteiriça, use linhas cross-border do CEN.
Desempenho
Alta largura de banda: Cada conexão IPsec suporta até 1.000 Mbit/s. Para aumentar a capacidade, anexe múltiplas conexões IPsec aos transit routers.
Alta taxa de pacotes por segundo: Cada conexão IPsec processa até 120.000 pacotes por segundo, considerando pacotes de 256 bytes.
Cada transit router suporta 16 conexões IPsec-VPN de túnel único com ECMP ativado.
Escalabilidade
As conexões IPsec-VPN ficam prontas para uso imediatamente após a ativação. Anexe várias conexões IPsec a um transit router para escalar a capacidade de largura de banda.
Cada transit router suporta 16 conexões IPsec-VPN de túnel único com ECMP ativado.
Observabilidade
Use o CloudMonitor e o Network Intelligence Service (NIS) para monitorar VPN gateways e conexões IPsec. Configure regras de alerta baseadas em limiares para detectar anomalias na transferência de dados precocemente.

Recursos de autosserviço
Diagnóstico e solução de problemas
O VPN Gateway oferece diversas ferramentas de diagnóstico.
Visualize logs de conexões IPsec-VPN e SSL-VPN, além de códigos de erro, diretamente no console do VPN Gateway. Após ativar o NIS, use o diagnóstico de VPN gateway e o analisador de alcançabilidade para resolver incidentes.
A tabela a seguir lista as ferramentas de diagnóstico disponíveis.
|
Ferramenta de diagnóstico e referências |
Descrição |
|
Resolve problemas no VPN gateway, como falhas na negociação IPsec, configurações incorretas de rota e status anormal do gateway. Fornece sugestões de correção. |
|
|
Verifica a conectividade entre recursos que usam um VPN gateway, auxiliando na resolução de problemas de transferência de dados. |
|
|
Apresenta perguntas frequentes sobre conexões IPsec-VPN. Solucione problemas com base em códigos de erro e dados de log no console do VPN Gateway. |
|
|
Aborda questões comuns de negociação e conectividade em conexões IPsec-VPN, incluindo soluções. |
|
|
Oferece orientações para solução de problemas em conexões IPsec-VPN. |
Melhores práticas
Conectar à VPC DMZ por meio de um VPN gateway (túneis ativo/standby)
Cenário: Conectar filiais ou colaboradores a recursos na nuvem por meio de um VPN gateway em uma VPC DMZ. Múltiplas VPCs de serviço usam esse gateway DMZ para acesso criptografado.
Design principal da VPC DMZ: Implante um VPN gateway na VPC DMZ para conectar redes de filiais. Ao conectar a VPC DMZ ao transit router regional, ela passa a acessar VPCs, VBRs e VPN gateways em qualquer região.
-
Design principal dos VPN gateways
Tipo de VPN gateway: Escolha entre gateway padrão ou SM. Não é possível alterar o tipo após a criação do gateway. Planeje essa escolha com cuidado.
Modo de túnel: Recomendamos selecionar o modo de túnel duplo, que oferece túneis ativo-standby, zonas duplas e vSwitches duplos. Um VPN gateway de túnel duplo garante recuperação de desastres baseada em dois endereços IP públicos e duas zonas.
-
Serviços de acesso:
Para conectar redes de filiais à nuvem, ative o recurso IPsec-VPN e crie um túnel IPsec.
Para conectar clientes não iOS à nuvem, ative o recurso SSL-VPN e configure um servidor SSL-VPN.
Para conectar clientes iOS à nuvem, ative o recurso SSL-VPN e configure um servidor IPsec.

Conectar a um transit router via túnel IPsec (roteamento ECMP)
Cenário: Conectar redes de filiais a recursos na nuvem por meio de túneis IPsec anexados a um transit router. Múltiplas conexões IPsec equilibram o tráfego e fornecem maior largura de banda para conectividade privada.
-
Design principal do roteamento ECMP baseado em múltiplas conexões IPsec:
Alibaba Cloud: Configure várias conexões IPsec-VPN anexadas a um transit router. Adicione rotas ECMP à tabela de rotas do transit router para distribuir o tráfego entre as conexões. Isso proporciona redundância entre zonas e aumenta a largura de banda total (1 Gbit/s por túnel × número de túneis).
-
Redes de filiais: Prepare múltiplos dispositivos de gateway, crie um túnel em cada um e configure o roteamento ECMP definindo os gateways como next hops. Essa abordagem permite recuperação de desastres entre dispositivos e amplia a largura de banda total (1 Gbit/s por túnel × número de túneis).
NotaTambém é possível criar vários túneis IPsec em um único dispositivo, mas isso introduz um ponto único de falha (SPOF).

Criptografar conexões sobre um circuito Express Connect usando um VPN gateway privado
Cenário: O Express Connect não oferece criptografia nativa. Use uma conexão IPsec-VPN para criptografar o tráfego que trafega por um circuito Express Connect entre um data center e uma VPC.
Criptografia de conexão privada: Após estabelecer uma conexão privada via circuito Express Connect e CEN, crie um túnel criptografado entre um VPN gateway privado e um dispositivo de gateway local. Roteie o tráfego por esse túnel para garantir a criptografia de todos os dados em trânsito.
Design principal de roteamento: VBRs e VPN gateways usam protocolos diferentes. Adote uma das seguintes estratégias: rotas estáticas para VBR e VPN gateway, rotas estáticas para VBR combinadas com roteamento dinâmico BGP para VPN gateway, ou roteamento dinâmico BGP tanto para VBR quanto para VPN gateway.

Cenários
Trabalho remoto: Colaboradores acessam redes internas da empresa por conexões criptografadas a partir de terminais remotos. Os VPN gateways permitem acesso seguro a arquivos e aplicações como se estivessem no escritório.
Transmissão segura de dados: Os VPN gateways estabelecem túneis criptografados que protegem os dados trafegados pela Internet contra interceptação. Essencial para organizações que lidam com informações sensíveis, como instituições financeiras e escritórios jurídicos.
Recuperação de desastres para conexões com a nuvem: Crie simultaneamente uma conexão IPsec-VPN e um circuito Express Connect para implementar recuperação de desastres. Juntos, eles fornecem conexões ativa/standby entre seu data center e a Alibaba Cloud.
Virtualizar a arquitetura no CADT
Conectar a VPCs usando conexões IPsec-VPN
|
Cenário |
Item |
Referências |
|
Conectar a VPCs usando conexões IPsec-VPN |
ID do modelo |
MXQCLVXC1E3J9GOZ |
|
Modelo de implantação virtualizada |
||
|
Exemplos de API do CADT |
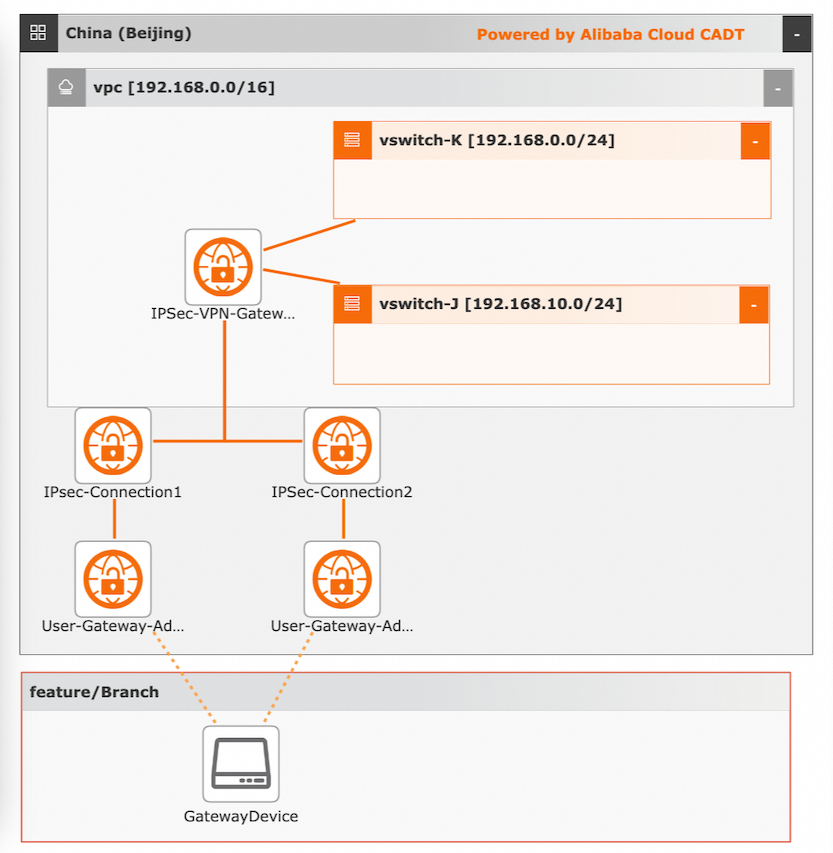
Arquitetura de implantação visualizada:
Procedimentos:
Implantação visualizada
Crie os recursos de nuvem necessários, incluindo uma VPC, dois vSwitches, um VPN gateway, duas conexões IPsec-VPN e dois gateways do lado do cliente com endereços específicos.
Crie uma aplicação com base em um modelo. A região padrão é China (Beijing). Crie novos recursos de nuvem em vez de usar recursos existentes.
Salve e verifique a aplicação, depois calcule as taxas. Neste exemplo, os recursos de nuvem usam o método de faturamento pagamento conforme o uso.
Confirme as configurações, selecione um protocolo e inicie a implantação de todos os recursos.
Chamadas de API
Chame as operações de API correspondentes para implantar e usar os recursos de nuvem.
Consulte a documentação para inicializar as configurações usando uma interface de linha de comando (CLI).
Consulte o arquivo YAML de exemplo para implantar e gerar a saída da arquitetura.
Para modificar configurações, como VPC e vSwitch, altere o valor do campo ID do recurso específico.
Conectar a transit routers via túneis IPsec
|
Cenário |
Item |
Referências |
|
Conectar a transit routers via túneis IPsec |
ID do modelo |
PDKTO11YPWOW43CY |
|
Modelo de implantação virtualizada |
||
|
Exemplos de API do CADT |
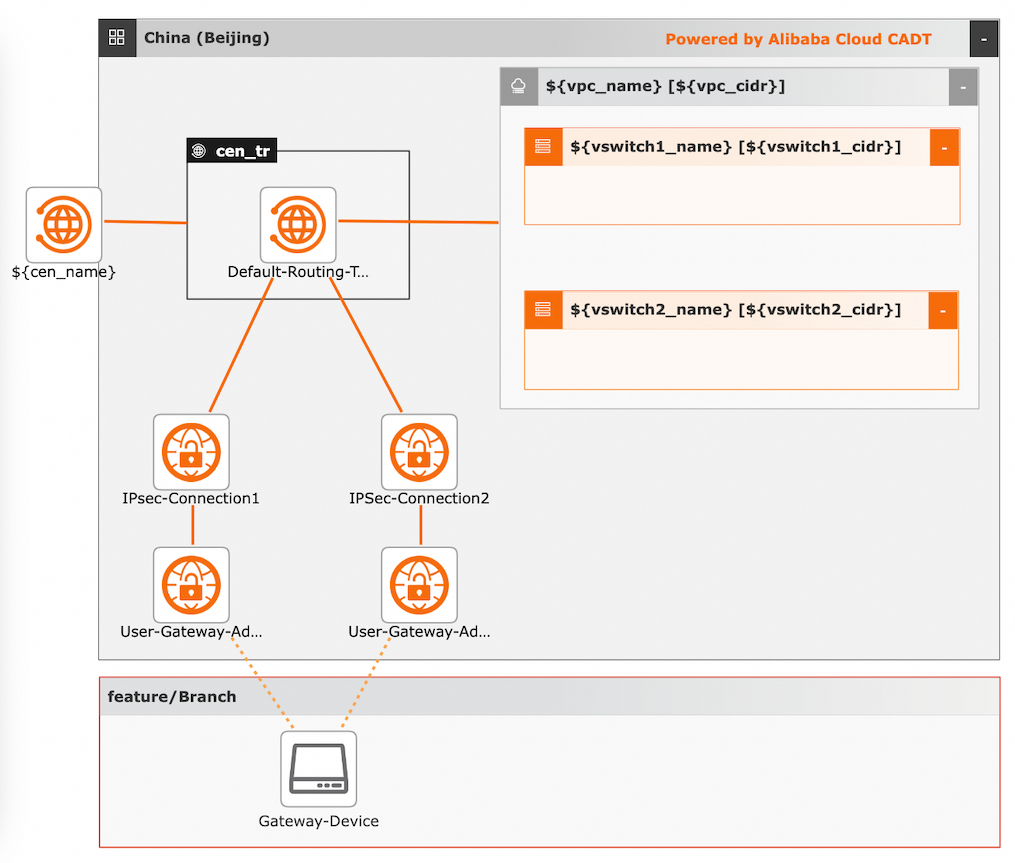
Arquitetura de implantação visualizada:
Procedimentos:
Implantação visualizada
Crie os recursos de nuvem necessários, incluindo uma VPC, dois vSwitches, duas conexões IPsec-VPN, dois gateways do lado do cliente com endereços específicos, uma instância CEN e um transit router.
Crie uma aplicação com base em um modelo. A região padrão é China (Beijing). Crie novos recursos de nuvem em vez de usar recursos existentes.
Salve e verifique a aplicação, depois calcule as taxas. Neste exemplo, os recursos de nuvem usam o método de faturamento pagamento conforme o uso.
Confirme as configurações, selecione um protocolo e inicie a implantação de todos os recursos.
Chamadas de API
Chame as operações de API correspondentes para implantar e usar os recursos de nuvem.
Consulte a documentação para inicializar as configurações usando uma interface de linha de comando (CLI).
Consulte o arquivo YAML de exemplo para implantar e gerar a saída da arquitetura.
Para modificar configurações, como VPC e vSwitch, altere o valor do campo ID do recurso específico.