A consulta e a análise de dados de log em tempo real ajudam a compreender a atividade da rede e identificar anomalias de tráfego. Esse recurso aprimora o monitoramento de segurança e melhora a resposta a incidentes. Este tópico descreve como usar instruções de consulta e análise para examinar logs, além de explicar como visualizar e interpretar os resultados.
Sintaxe das instruções
Instruções de consulta e instruções de análise
As instruções para análise de logs consistem em uma instrução de consulta e uma instrução de análise, separadas por uma barra vertical (|).
query statement|analytic statement-
Uma instrução de consulta utiliza a sintaxe do Simple Log Service para localizar logs que atendem a condições específicas. Ela pode ser usada de forma independente. Uma instrução de consulta pode conter palavras-chave, valores numéricos, intervalos de valores, espaços ou asteriscos (). Um espaço ou um asterisco () indica que nenhuma condição de filtro foi aplicada.
Dependendo da configuração dos índices, as consultas são classificadas como pesquisa de texto completo ou pesquisa por campo. Para obter mais informações, consulte Query syntax and functions.
Uma instrução de análise calcula e gera estatísticas a partir dos resultados da consulta ou do conjunto completo de dados. Seu uso deve ser combinado com uma instrução de consulta. Se a instrução de análise estiver vazia, apenas os resultados da consulta serão retornados, sem execução de análise. Para obter mais informações sobre a sintaxe e as funções das instruções de análise, consulte Overview of query and analysis.
Instruções de consulta comuns
Esta seção apresenta a sintaxe de consulta comum e exemplos aplicáveis aos logs do Cloud Firewall.
Consultas de volume de tráfego
-
Consulte registros de acesso à rede da internet para o ativo interno
1.2.*.*e calcule o volume total de tráfego de entrada e o número total de pacotes.log_type:internet_log and direction:"in" and dst_ip:1.2.*.* | select sum(in_packet_bytes) as flow, sum(in_packet_count) as packet -
Consulte o tráfego do firewall NAT, agrupe os resultados por IP de origem, IP de destino e porta de destino e analise os 10 principais ativos por volume total de tráfego de entrada e saída.
log_type:nat_firewall_log | select src_ip, dst_ip, dst_port, sum(in_packet_bytes) as in_bytes, sum(out_packet_bytes) as out_bytes, sum(total_packet_bytes) as total_bytes group by src_ip, dst_ip, dst_port order by total_bytes desc limit 10
Controle de acesso
-
Pesquise logs de tráfego referentes ao acesso da internet a ativos internos que correspondam a uma política de controle de acesso.
log_type:internet_log and direction:"in" and not acl_rule_id:00000000-0000-0000-0000-000000000000A condição
not acl_rule_id:00000000-0000-0000-0000-000000000000filtra logs nos quais uma política de controle de acesso foi correspondida. Um valoracl_rule_idcomposto apenas por zeros indica que nenhuma política foi correspondida. -
Consulte logs de tráfego de acesso de saída de ativos internos para a internet bloqueados por uma política de controle de acesso e analise a distribuição dos 10 principais endereços IP de destino e portas de destino.
log_type:internet_log and direction:out and not acl_rule_id:00000000-0000-0000-0000-000000000000 and rule_result:drop | select dst_ip, dst_port, count(*) as cnt group by dst_ip, dst_port order by cnt desc limit 10 -
Consulte logs de tráfego de acesso de saída de ativos internos para a internet em que a porta de destino seja 443, a contagem de pacotes seja maior que 3 (indicando um handshake TCP de três vias completo) e o nome de domínio não tenha sido identificado. Os resultados são agrupados pelo segmento de IP de destino e pelo aplicativo para analisar os 10 principais IPs de origem, IPs de destino e aplicativos.
log_type:internet_log and direction:out and dst_port:443 and total_packet_count>3 and domain:""| select array_agg(distinct src_ip) as srcip, array_agg(distinct dst_ip) as dstip, slice(split(dst_ip,'.' ,4),1,3) as dstip_c, app_name, COUNT(1) as cnt GROUP by dstip_c,app_name order by cnt desc limit 10 -
Liste os 10 principais IPs de origem para conexões de camada 4 de entrada no firewall da Internet, classificados por contagem de conexões em ordem decrescente.
log_type:internet_log and direction:"in" | select src_ip, count(*) as cnt group by src_ip order by cnt desc limit 10
Prevenção de ataques
-
Pesquise logs de tráfego referentes ao acesso da internet a ativos internos que correspondam a uma política de prevenção de ataques.
log_type:internet_log and direction:"in" and not ips_rule_id:00000000-0000-0000-0000-000000000000A condição
not ips_rule_id:00000000-0000-0000-0000-000000000000filtra logs nos quais uma política de prevenção de ataques foi correspondida. Um valorips_rule_idcomposto apenas por zeros indica que nenhuma política foi correspondida. -
Consulte logs de tráfego de acesso de saída de ativos internos para a internet que correspondam a uma política de prevenção de ataques e visualize informações como endereços IP, portas, aplicativo, domínio e resultados da política IPS.
log_type:internet_log and direction:out and not ips_rule_id:00000000-0000-0000-0000-000000000000 | select src_ip, dst_ip, dst_port,app_name, domain,ips_rule_id, ips_rule_name, rule_result
Procedimento
Faça login no console do Cloud Firewall.
No painel de navegação à esquerda, escolha e clique em aba Logs.
(Opcional) Por padrão, o sistema executa automaticamente uma consulta e exibe os resultados ao abrir a página Logs. Clique em ícone
 no canto superior direito da página. Na aba Query Settings, desative esse recurso ou defina o horário da consulta.
-
Na caixa de pesquisa, insira uma instrução de consulta e uma instrução de análise.
Uma instrução de consulta serve para visualizar, pesquisar e filtrar dados de log. Utilize uma instrução de consulta com condições específicas, como intervalo de tempo, tipo de solicitação e palavras-chave, para filtrar os dados desejados. É possível usar uma instrução de consulta isoladamente. Para obter mais informações sobre a sintaxe, consulte Query syntax and features.
Uma instrução de análise realiza operações nos dados de log, como filtragem, transformação, análise estatística e agregação. Por exemplo, calcule o valor médio dos dados durante um período ou obtenha resultados comparativos anuais e mensais. Uma instrução de análise deve ser usada em conjunto com uma instrução de consulta no formato
query statement|analytic statement. Para obter mais informações sobre a sintaxe, consulte Aggregate functions.
-
Defina o intervalo de tempo para consulta/análise de logs de uma das três maneiras a seguir. Caso um intervalo de tempo esteja definido na instrução de análise, os resultados da consulta e da análise basear-se-ão nesse intervalo.
No seletor de intervalo de tempo na parte superior da página, selecione um intervalo, como 15 Minutes.
-
Em uma instrução de análise, use o campo
__time__para especificar um intervalo de tempo. Exemplo:* | SELECT * FROM log WHERE __time__ > 1731297600 AND __time__ < 1731310038 -
Em uma instrução de análise, utilize from_unixtime function ou to_unixtime function para converter formatos de hora. Exemplos:
-
* | SELECT * FROM log WHERE from_unixtime(__time__) > from_unixtime(1731297600) AND from_unixtime(__time__) < now() -
* | SELECT * FROM log WHERE __time__ > to_unixtime(date_parse('2024-10-19 15:46:05', '%Y-%m-%d %H:%i:%s')) AND __time__ < to_unixtime(now())
-
Clique em Query/Analysis para visualizar os resultados da consulta e da análise. Para obter mais informações, consulte View query and analysis results.
Visualizar resultados de consulta e análise
Os módulos de histograma e logs brutos exibem os resultados da consulta e análise.
Se o parâmetro limit não for definido em uma instrução de análise, 100 entradas serão retornadas por padrão. Para retornar mais entradas, defina manualmente o parâmetro limit.
Esta seção descreve os dados exibidos no histograma e nos logs brutos. Para obter informações sobre outros recursos, consulte Quick start for Log Query and Analysis.
Histograma
O histograma mostra a distribuição temporal dos logs consultados.
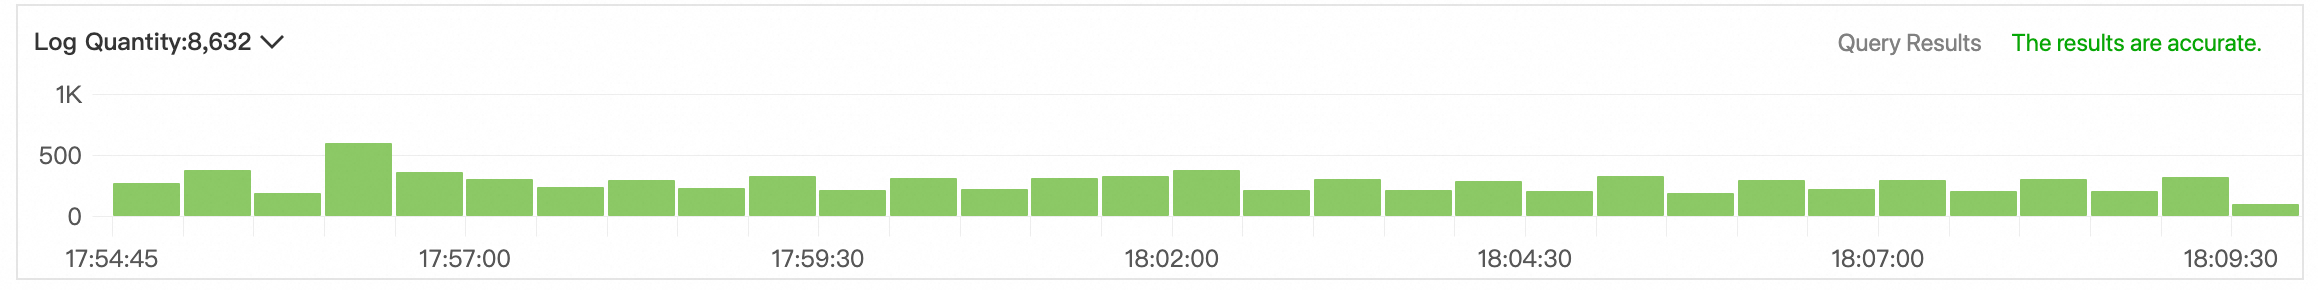
Passe o ponteiro do mouse sobre um bloco de dados verde para visualizar seu intervalo de tempo e o número de ocorrências de log.
Clique duas vezes em um bloco de dados verde para ver a distribuição de logs com uma granularidade de tempo mais refinada. Os resultados da consulta para o intervalo de tempo especificado também aparecem na aba Raw Logs.
Logs brutos
A aba Raw Logs exibe os resultados da consulta e análise de logs.
Nº | Descrição |
① | Altere o formato de exibição do log, a ordem de classificação e outras configurações. |
② | Clique em ícone |
③ |
|
④ | Exibe os campos de exibição, campos indexados e campos de sistema dos logs.
|
⑤ |
|
⑥ | Exibe os detalhes do log. Para obter uma descrição detalhada dos campos de log, consulte Log fields.
|
 para baixar logs para sua máquina local ou visualizar o histórico de downloads. Para obter mais informações, consulte
 e selecione JSON Configuration para definir o tipo e o nível de expansão JSON.
 ao lado de um campo para adicioná-lo aos campos de exibição. O campo será então mostrado nos detalhes do log à direita.
 ao lado de um campo para removê-lo dos campos de exibição. O campo deixará de ser mostrado nos detalhes do log à direita.
 ao lado de um campo para visualizar sua Basic Distribution, Statistical Metrics e outras informações. Para obter mais informações, consulte
 para salvar a lista de campos de exibição como uma visualização. Isso permite alternar rapidamente entre visualizações para exibir os dados de interesse.
 e selecione Tag Settings para definir um campo como uma tag de sistema. A tag será então exibida acima dos detalhes do log à direita.
 para copiar o conteúdo do log.
 para usar o SLS Copilot para resumir informações, encontrar erros e executar outras tarefas com base no conteúdo do log.
 para visualizar os detalhes da tag.
Perguntas frequentes
Por que minha fatura mostra um uso de logs maior do que o console para o Cloud Firewall com pagamento conforme o uso?
Essa discrepância é esperada e ocorre devido a diferenças nas unidades de faturamento e nos métodos de cálculo.
: O console de Log Analysis do Cloud Firewall exibe a capacidade de armazenamento real usada pelos seus logs. Por exemplo, pode exibir 1 TB.
Faturamento: Para o Cloud Firewall com pagamento conforme o uso, a unidade de faturamento para análise de logs é TB/hora. O sistema calcula o uso total faturável multiplicando a capacidade de armazenamento real pelo número de horas em um dia (24).
Exemplo: Se o console mostrar que sua capacidade real de armazenamento de logs é de 1 TB, o uso diário de armazenamento faturável será calculado da seguinte forma: 1 TB × 24 horas = 24 TB.