O ACK protege as cargas de trabalho em três camadas: tempo de execução, cadeia de suprimentos confiável e infraestrutura.
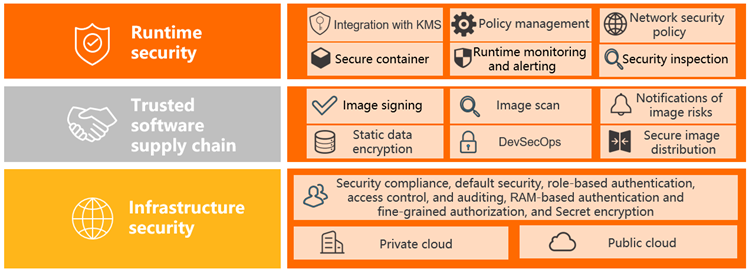
Responsabilidade compartilhada
O ACK protege o plano de controle, incluindo o servidor de API, o etcd e os certificados dos componentes do sistema. Você deve proteger suas cargas de trabalho, imagens e configurações de acesso.
|
Camada |
Gerenciado pelo ACK |
Configurado por você |
|
Plano de controle |
Renovação de certificados TLS, proteção do servidor de API, certificados de componentes do sistema |
— |
|
Nós |
Padrões de grupo de segurança, roteamento do NAT Gateway, proteção do SO |
Acesso SSH, permissões de função do RAM |
|
Cargas de trabalho |
— |
Políticas de segurança de Pod, RBAC, monitoramento em tempo de execução |
|
Imagens |
— |
Verificação de imagens, assinatura, políticas da cadeia de entrega |
Segurança em tempo de execução
Inspeção de segurança
O ACK verifica as configurações das cargas de trabalho em execução em tempo real para detectar violações do princípio de menor privilégio. Essas violações representam o ponto de entrada mais comum para escapes de contêiner.
Os resultados da inspeção aparecem como relatórios em um Logstore especificado do Simple Log Service (SLS), com descrições item a item e sugestões de correção. Agende inspeções periódicas para manter a visibilidade. Consulte Use configuration inspection to check for security risks in cluster workloads.
Gerenciamento de políticas
O ACK integra o Gatekeeper, um controlador de admissão baseado no Open Policy Agent (OPA), para bloquear cargas de trabalho não conformes durante a implantação, antes que cheguem ao cluster.
Principais recursos:
Biblioteca integrada de regras de política específicas para Kubernetes que cobrem cenários comuns de segurança
Configuração visual de políticas no console do ACK, sem necessidade de usar a linguagem de política do OPA
Estatísticas de governança de políticas e recuperação de logs para auditoria
O gerenciamento de políticas do ACK bloqueia automaticamente cargas de trabalho não conformes durante a implantação. Esse recurso eleva a linha de base de segurança em tempo de execução das aplicações do cluster e reduz a sobrecarga de comunicação e aprendizado entre as equipes de desenvolvimento e operações.
Monitoramento e alertas em tempo de execução
O controle de admissão sozinho é insuficiente, pois a confiança zero exige monitoramento contínuo em tempo de execução. O ACK se integra ao Security Center para detectar ameaças no nível do contêiner.
Ameaças detectadas:
Inicialização de imagens maliciosas
Vírus e programas maliciosos
Intrusões internas no contêiner
Escapes de contêiner e operações de alto risco
Visualize e trate os alertas na página Security > Security Monitoring. Consulte Use security monitoring.
Modelos de isolamento
Quando os requisitos de isolamento de carga de trabalho vão além da segurança padrão de Pod do Kubernetes, o ACK oferece duas opções mais robustas:
|
Cenário |
Solução |
Como funciona |
|
Cargas de trabalho não confiáveis, isolamento de falhas, isolamento multilocatário |
Contêineres em sandbox |
Executa cada contêiner em uma VM leve com kernel independente. Oferece isolamento mais forte com sobrecarga mínima de desempenho, mantendo a mesma observabilidade e elasticidade dos contêineres padrão. |
|
Cargas de trabalho financeiras, governamentais e de alta conformidade |
Computação confidencial ACK-TEE |
Coloca código e dados em um Ambiente de Execução Confiável (TEE) respaldado por hardware. Impede o acesso por outras aplicações, SO, kernel, BIOS, administradores, engenheiros de O&M, fornecedores de cloud e hardware (exceto a CPU). Apenas a CPU pode acessar os dados. |
Para contêineres em sandbox, consulte Sandboxed Container.
Para ACK-TEE, consulte ACK-TEE confidential computing.
Cadeia de suprimentos de software confiável
O ACK aplica segurança em todas as etapas do pipeline, desde a compilação até o registro e o cluster.
Compilação: verificação de imagens
O Container Registry verifica imagens de contêiner baseadas em Linux em busca de vulnerabilidades conhecidas, fornecendo avaliações de gravidade e sugestões de correção. O mecanismo, alimentado pelo Security Center, também detecta vulnerabilidades do sistema, vulnerabilidades de aplicações e amostras maliciosas nas imagens.
Registro: assinatura de imagens
Utilize a assinatura de imagens para garantir que apenas imagens confiáveis cheguem ao seu cluster. O criador assina as imagens digitalmente e as assinaturas ficam armazenadas no Container Registry. Durante a implantação, o ACK verifica as assinaturas antes de executar os contêineres e bloqueia imagens adulteradas ou inesperadas.
Consulte Use the kritis-validation-hook component to automatically verify container image signatures.
Implantação: cadeia de entrega
A cadeia de entrega do Container Registry permite definir um pipeline seguro, automatizado e de ponta a ponta. Configure tarefas como compilação de imagens, verificação, sincronização global e implantação, aplicando políticas de segurança granulares em cada etapa.
Um único commit aciona a distribuição segura em várias regiões e eleva seu pipeline de DevOps para DevSecOps. Consulte Create a delivery chain.
Segurança de infraestrutura
Segurança padrão
Todo novo cluster ACK recebe proteção reforçada no momento da criação:
Proteção de nós e plano de controle: As configurações seguem os padrões de proteção de segurança do Kubernetes da Alibaba Cloud. Todas as imagens de componentes do sistema estão livres de vulnerabilidades CVE de nível crítico.
Isolamento de rede: Cada cluster obtém um grupo de segurança dedicado que permite apenas ICMP de entrada proveniente da Internet. O acesso SSH pela Internet vem desativado por padrão. Os nós acessam a rede pública por meio do NAT Gateway.
Funções de nó com menor privilégio: As funções do RAM vinculadas aos nós de trabalho em clusters gerenciados possuem apenas as permissões mínimas necessárias. Consulte [[Product Change] Announcement on the convergence of RAM role permissions for managed cluster nodes](t1885958.dita#concept_2485733).
Para ativar o acesso SSH, consulte Connect to the master nodes of an ACK dedicated cluster using SSH.
Gerenciamento de identidade
O TLS protege toda a comunicação entre os componentes do cluster. O plano de controle do ACK gerencia a renovação automática de certificados.
Usuários e funções do RAM obtêm credenciais kubeconfig via console ou OpenAPI para se conectar ao servidor de API do cluster. O ACK rastreia a identidade nas credenciais emitidas. Caso um kubeconfig seja comprometido, revogue-o imediatamente.
O ACK suporta Service Account Token Volume Projection para reforçar a segurança do ServiceAccount. Consulte Deploy service account token volume projection.
Controle de acesso granular
O ACK implementa o Controle de Acesso Baseado em Função (RBAC) no nível de namespace, configurável na página Authorization management no console do ACK.
Recursos principais:
Modelos de função predefinidos: Modelos RBAC integrados para funções de administrador, engenheiro de O&M e desenvolvedor simplificam a configuração de permissões.
Autorização em lote: Autorize vários usuários do RAM em múltiplos clusters em uma única operação.
Suporte a funções do RAM: Conceda acesso a usuários que assumem uma função do RAM.
ClusterRoles personalizados: Vincule qualquer ClusterRole definida no cluster a um usuário.
Consulte Configure RBAC roles for a RAM user or RAM role.
Para controle de acesso baseado em políticas, instale o componente Gatekeeper via gerenciamento de componentes para aplicar regras do OPA em todo o cluster.
Auditoria
O ACK se integra ao SLS para coletar, consultar e visualizar três tipos de logs de auditoria:
|
Tipo de log |
O que cobre |
Onde visualizar |
|
Logs de auditoria do servidor de API do cluster |
Registra todas as operações nos recursos do cluster, essenciais para rastrear acessos e detectar atividades não autorizadas. Suporta alertas em tempo real para tipos de recursos especificados. |
Página Cluster Auditing |
|
Auditoria de tráfego de Ingress |
Monitora PV e UV de acesso ao serviço, taxas de sucesso e falha, e latência em todos os Ingresses do cluster. Utiliza algoritmos de machine learning do SLS para detectar anomalias. |
Configurado via análise de logs |
|
Auditoria de monitoramento de eventos |
Captura eventos do Kubernetes para diagnosticar anomalias do cluster e riscos de segurança em tempo real. |
Painel de monitoramento de eventos |
Referências:
Criptografia de Secrets em repouso
Por padrão, os Secrets do Kubernetes são codificados em Base64 no etcd, mas não são criptografados. Em clusters ACK Pro, utilize chaves do Key Management Service (KMS) para criptografar Secrets em repouso e proteger dados sensíveis no etcd.