Proteja dados e códigos sensíveis durante o processamento com ambientes de execução confiável (TEEs) baseados em hardware nos clusters ACK.
Conceitos básicos
A computação confidencial é uma plataforma de contêineres nativa da nuvem que usa criptografia de hardware para proteger a segurança, a integridade e a confidencialidade dos dados em uso. Essa tecnologia reduz os custos de desenvolvimento, entrega e gerenciamento de aplicações confiáveis.
Ela isola dados e códigos sensíveis em um ambiente de execução confiável (TEE), separado do restante do sistema. Nenhuma outra aplicação, BIOS, SO, kernel, administrador, equipe de operações, provedor de nuvem ou hardware — exceto a CPU — consegue acessar seus dados. Isso reduz significativamente o risco de vazamentos e oferece maior controle, transparência e confidencialidade.

Recursos principais
Protege e verifica a integridade de códigos e dados na nuvem.
Criptografa dados e códigos para impedir acessos não autorizados e roubos durante o processamento.
Garante controle sobre todo o ciclo de vida dos dados.
Casos de uso
-
Blockchain
Aumenta a privacidade e a segurança no processamento de transações, consenso, contratos inteligentes e armazenamento de chaves.
-
Key management
Executa funções de gerenciamento de chaves dentro de um enclave e oferece capacidades semelhantes às de um módulo de segurança de hardware (HSM).
-
Genetic computing
Oferece isolamento de privacidade para computação multipartidária em dados sensíveis.
-
Finance
Protege a segurança de pagamentos e transações.
-
AI
Protege a propriedade intelectual ao garantir a segurança de dados confidenciais, como modelos de IA.
-
Edge computing
Protege a comunicação e garante privacidade entre nuvem, borda e endpoints.
-
Data sharing and computing
Permite que usuários e organizações colaborem na análise de dados sem expor os dados brutos entre si.
Solução
A figura a seguir mostra a arquitetura da solução ACK-TEE 1.1.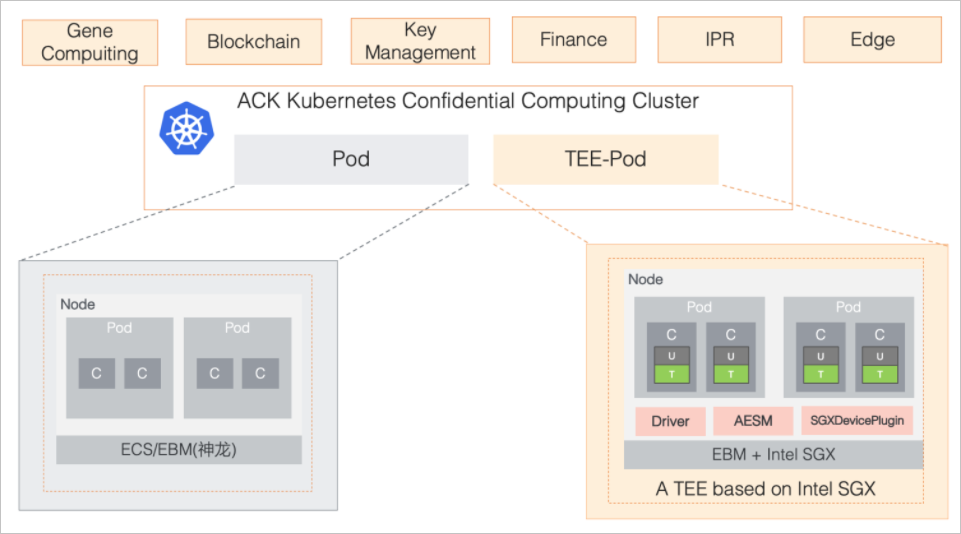
O ACK oferece um cluster gerenciado para computação confidencial baseado em Intel SGX 2.0, simplificando o gerenciamento e a entrega de aplicações confiáveis ou confidenciais. Quando dados e códigos são processados na nuvem pública, a base de computação confiável reduz a necessidade de confiar no provedor de nuvem e fortalece a segurança dos dados e do código. Consulte Crie um cluster gerenciado ACK para computação confidencial.
Ao criar um cluster de computação confidencial, observe o seguinte:
-
Os nós worker devem usar uma das seguintes instance families: security-enhanced compute-optimized c7t, security-enhanced general-purpose g7t ou security-enhanced memory-optimized r7t.
NotaOs processadores Intel Ice Lake suportam atestação remota apenas por meio do Intel SGX Data Center Attestation Primitives (DCAP). A atestação remota baseada em Intel Enhanced Privacy ID (EPID) não é suportada. Talvez seja necessário adaptar suas aplicações para usar a atestação baseada em DCAP. Para obter mais informações sobre atestação remota, consulte Intel® Software Guard Extensions Attestation Services.
Durante a inicialização do nó, o driver SGX 2.0 e o TEE SDK são instalados automaticamente. O TEE SDK é um kit de desenvolvimento da Alibaba Cloud para aplicações de computação confidencial, fornecendo um modelo de desenvolvimento e APIs consistentes com o Intel Linux SGX SDK.
Um DaemonSet AESM é instalado por padrão, permitindo que aplicações SGX 2.0 acessem o Intel SGX Architectural Enclave Service Manager (AESM).
O sgx-device-plugin descobre, gerencia e agenda recursos de memória Enclave Page Cache (EPC) em nós SGX.
Integração com contêineres em sandbox
Traditional OS container attack model
Contêineres tradicionais de SO (runc) compartilham o kernel do host. Se um invasor explorar uma vulnerabilidade no kernel, uma aplicação maliciosa pode escapar do contêiner e comprometer o host, afetando outras aplicações e todo o serviço.

Sandboxed containers isolate malicious applications and block attacks
Os contêineres em sandbox do ACK fornecem forte isolamento usando tecnologia de VM leve (Kangaroo). Cada pod possui seu próprio SO e kernel independentes, de modo que a superfície de ataque de uma aplicação maliciosa é reduzida do nível do host para o nível do pod, protegendo outras aplicações e o sistema de backend.

ACK-TEE confidential computing encrypts applications in use
O ACK-TEE é uma solução baseada em Kubernetes que protege códigos e dados sensíveis, como propriedade intelectual, chaves e comunicações privadas.
Apesar da conveniência da computação em nuvem, os riscos de violação de dados continuam sendo uma preocupação. As causas incluem:
Ataques de hackers
Provedores de nuvem não confiáveis
Falhas de segurança na infraestrutura de nuvem
Pessoal de O&M e administração

Combine sandboxed containers and ACK-TEE to isolate malicious apps and protect sensitive data
Contêineres em sandbox e ACK-TEE têm propósitos diferentes, mas se complementam — isolando aplicações maliciosas e protegendo as sensíveis para oferecer segurança em várias camadas.
