このトピックでは、VPN Gateway に関するよくある質問 (FAQ) をまとめています。
クイックリンク
製品に関するお問い合わせ
IPsec-VPN の機能
SSL-VPN の機能
非クロスボーダー接続とクロスボーダー接続とは何ですか?
Alibaba Cloud VPN Gateway は、中国の関連ポリシーおよび規制に準拠してサービスを提供しています。非クロスボーダー接続のみをサポートし、クロスボーダー接続はサポートしていません。VPN 接続を介してクロスボーダーリソースにアクセスする必要がある場合は、「VPN 接続を介してクロスボーダーリソースにアクセスする方法」をご参照ください。
非クロスボーダー接続
IPsec-VPN 接続は、オンプレミスデータセンターとピアリソースのリージョンが次のいずれかの条件を満たす場合、非クロスボーダーと見なされます。
オンプレミスデータセンターが中国本土リージョンにあり、ピアリソースが中国本土の Alibaba Cloud リージョンにある場合。
オンプレミスデータセンターが中国本土以外にあり、ピアリソースが中国本土以外の Alibaba Cloud リージョンにある場合。
SSL-VPN 接続は、クライアントとピアリソースのリージョンが次のいずれかの条件を満たす場合、非クロスボーダーと見なされます。
クライアントが中国本土にあり、ピアリソースが中国本土の Alibaba Cloud リージョンにある場合。
クライアントが中国本土以外にあり、ピアリソースが中国本土以外の Alibaba Cloud リージョンにある場合。
例 1 | 例 2 |
クロスボーダー接続
IPsec-VPN 接続は、オンプレミスデータセンターとピアリソースのリージョンが次のいずれかの条件を満たす場合、クロスボーダーと見なされます。
オンプレミスデータセンターが中国本土にあり、ピアリソースが中国本土以外の Alibaba Cloud リージョンにある場合。
オンプレミスデータセンターが中国本土以外にあり、ピアリソースが中国本土の Alibaba Cloud リージョンにある場合。
SSL-VPN 接続は、クライアントとピアリソースのリージョンが次のいずれかの条件を満たす場合、クロスボーダーと見なされます。
クライアントが中国本土にあり、ピアリソースが中国本土以外の Alibaba Cloud リージョンにある場合。
クライアントが中国本土以外にあり、ピアリソースが中国本土の Alibaba Cloud リージョンにある場合。
例 1 | 例 2 |
リージョンの分類
リージョンの分類 | 含まれるリージョン |
中国本土 | 中国 (青島)、中国 (北京)、中国 (張家口)、中国 (フフホト)、中国 (ウランチャブ)、中国 (深セン)、中国 (河源)、中国 (広州)、中国 (杭州)、中国 (上海)、中国 (南京-ローカルリージョン)、中国 (成都) |
中国本土以外 | 中国 (香港)、シンガポール、マレーシア (クアラルンプール)、日本 (東京)、インドネシア (ジャカルタ)、フィリピン (マニラ)、韓国 (ソウル)、タイ (バンコク)、ドイツ (フランクフルト)、イギリス (ロンドン)、UAE (ドバイ)、米国 (シリコンバレー)、米国 (バージニア)、サウジアラビア (リヤド - パートナー運営)、メキシコ |
VPN 接続を介してクロスボーダーリソースにアクセスする方法
VPN 接続を介してクロスボーダーリソースにアクセスするには、Transit Router (TR) を使用します。TR は、クロスボーダーを含むリージョン間のリソース間で、柔軟なプライベートネットワーク通信を可能にします。
ネットワークトポロジの例:
IPsec-VPN | SSL-VPN |
VPN Gateway を使用してインターネットにアクセスできますか?
いいえ。
VPN Gateway は、VPC へのプライベートネットワークアクセスを提供します。インターネットアクセスは提供しません。
IPsec-VPN 接続の前提条件
データセンターのゲートウェイデバイスは、IKEv1 および IKEv2 プロトコルをサポートしている必要があります。
IPsec-VPN は IKEv1 および IKEv2 プロトコルをサポートしています。いずれかのプロトコルをサポートするデバイスであれば、Alibaba Cloud VPN Gateway に接続できます。IKE バージョンの選択方法の詳細については、「IKE バージョンの選択」をご参照ください。
データセンターのゲートウェイデバイスには、固定のパブリック IP アドレスが割り当てられている必要があります。
IPsec-VPN は、動的なパブリック IP アドレスを使用した接続の確立をサポートしていません。オフィスネットワークや家庭用ブロードバンドなど、キャリアによってパブリック IP アドレスが動的に割り当てられるシナリオでは、パブリック IP アドレスが変更されるため、Alibaba Cloud VPN ゲートウェイとの IPsec-VPN トンネルを安定して確立することができません。安定したトンネルを確保するためには、ピア (オンプレミスゲートウェイデバイス) が固定のパブリック IP アドレスを持っている必要があります。
データセンターと VPC の CIDR ブロックは重複してはなりません。
データセンターが IPsec-VPN 接続を使用して VPC に接続する方法については、「標準 VPN ゲートウェイのクイックスタート」をご参照ください。
互換性のあるオンプレミスゲートウェイ
Alibaba Cloud VPN Gateway は、標準の IKEv1 および IKEv2 プロトコルをサポートしています。したがって、これらのプロトコルをサポートする任意のデバイスが Alibaba Cloud VPN Gateway に接続できます。例として、H3C、Hillstone、Sangfor、Cisco ASA、Juniper、SonicWall、Nokia、IBM、Ixia などのデバイスが挙げられます。詳細については、「オンプレミスデバイスの設定」をご参照ください。
異なるリージョンの VPC は VPN Gateway を介して通信できますか?
はい。
詳細については、「デュアルトンネルモードで 2 つの VPC を接続する」をご参照ください。
異なるリージョンの VPC 間で IPsec-VPN 接続を確立する場合、接続品質はパブリックネットワークの状態に依存します。異なるリージョンの VPC 間の接続には、Cloud Enterprise Network (CEN) を使用することを推奨します。詳細については、「アカウントをまたいで VPC を接続する」をご参照ください。
VPC 間のトラフィックはインターネットを経由しますか?
VPN Gateway を使用して VPC 間の通信を有効にする場合:
2 つの VPC が同じリージョンにある場合、トラフィックはインターネットではなく Alibaba Cloud ネットワークを介して送信されます。
2 つの VPC が異なるリージョンにある場合、トラフィックはインターネットを介して送信されます。
VPN Gateway を購入済みの場合、EIP のパブリック帯域幅も購入する必要がありますか?
いいえ。IPsec-VPN はプライベートネットワーク上に暗号化トンネルを確立し、トラフィックはプライベートネットワークを介して送信されます。したがって、VPC 内の Elastic Compute Service (ECS) インスタンスは、EIP (Elastic IP) やパブリック帯域幅を購入しなくても、VPN を介してデータセンターと通信できます。
作成後に VPN ゲートウェイの VPC を変更できますか?
いいえ。VPN ゲートウェイが作成された後、その VPC を変更することはできません。VPN ゲートウェイを別の VPC に関連付けるには、新しい VPN ゲートウェイを作成し、対象の VPC を選択する必要があります。
VPN ゲートウェイと ECS インスタンスが同じ VPC になく、VPN ゲートウェイを再作成したくない場合は、VPC Peering Connection を使用して 2 つの VPC のプライベートネットワークを接続し、VPC 間のリソース通信を可能にすることができます。
VPN Gateway はアカウント間の移行や VPC の変更をサポートしていますか?
いいえ。VPN Gateway が作成された後、アカウント間の移行や関連付けられた VPC の変更はサポートしていません。各シナリオの制限と対処方法は次のとおりです。
アカウント間の移行:VPN Gateway は、別のアカウントへの直接移行をサポートしていません (同一リージョン内のアカウント間シナリオを含む)。別のアカウントで VPN Gateway を使用するには、対象のアカウントで新しい VPN Gateway インスタンスを作成する必要があります。
VPC の変更:作成済みの VPN Gateway は、関連付けられた VPC の変更をサポートしていません。VPN Gateway を別の VPC に関連付けるには、既存の VPN 設定を削除し、インスタンスのサブスクリプションを解除してから、新しい VPN Gateway を購入する必要があります。
Elastic Network Interface を削除する際に「依存するクラウドサービスによって管理され、VPN によって作成されました」というメッセージが表示される場合:VPN Gateway にバインドされた Elastic Network Interface は直接削除できません。まず VPN Gateway インスタンスをリリースする必要があり、バインドされた Elastic Network Interface は自動的にリリースされます。リリース方法は次のとおりです。
従来型 VPN ゲートウェイ: インスタンスの有効期限が切れていない場合は、コンソールで対象の VPN ゲートウェイを見つけ、[返金申請] 列の [操作] を選択します。インスタンスの有効期限が切れている場合、システムによって自動的にリリースされます。
強化版 VPN ゲートウェイ:対象の VPN ゲートウェイの [操作] 列で、[削除] をクリックします。
異なる Alibaba Cloud アカウントに属する 2 つの VPC を VPN Gateway で接続できますか?
はい。次のいずれかの方法で、異なる Alibaba Cloud アカウントに属する 2 つの VPC を接続できます。
VPN Gateway を使用する:各アカウントで VPN Gateway インスタンスを作成し、各アカウントで IPsec-VPN 接続、カスタマーゲートウェイ、およびルートを設定して、2 つの VPC 間の接続を有効にします。
VPN Gateway を使用しない:代わりに VPC Peering Connection または Cloud Enterprise Network (CEN) を使用します。
VPN Gateway に関連付ける VPC はどのように選択すればよいですか?
VPN Gateway が作成された後、関連付けられた VPC を変更することはできません。作成前に、クラウド内のリソースのデプロイ状況に基づいて選択してください。
クラウドにまだリソースがデプロイされていない場合:まず VPC を作成し、VPN Gateway を作成する際にその VPC を関連付けます。
クラウドのリソース (ECS や RDS など) が単一の VPC にある場合:リソースが存在する VPC に VPN Gateway を関連付けます。
クラウドのリソースが複数の VPC に分散している場合:Transit Router (TR) に関連付けられた VPN Gateway を使用して、IPsec-VPN 接続を介して複数の VPC と通信することを推奨します。詳細については、「トランジットルーターへのバインド」をご参照ください。
VPN Gateway を作成すると、既存の ECS インスタンスのパブリック IP アドレスは変更されますか?
いいえ。VPN Gateway を作成しても、VPC 内の既存の ECS インスタンスのパブリック IP アドレスには影響しません。ECS インスタンスのパブリック IP アドレスは変更されません。
WireGuard プロトコルを使用してクラウドからオンプレミスのデータベースにアクセスすることをサポートしていますか?
現在、Alibaba Cloud の IPsec-VPN 接続は、標準の IPsec プロトコル (IKEv1 および IKEv2 バージョンを含む) のみをサポートしており、WireGuard プロトコルはサポートしていません。
クラウドのバックエンドアプリケーションがオンプレミスのデータベースにアクセスできるようにするには、IPsec-VPN を使用して暗号化トンネルを確立し、オンプレミスサーバーとクラウド VPC の間に仮想 LAN を形成して、安全な相互アクセスを可能にすることを推奨します。
Alibaba Cloud コンソールで VPN Gateway を作成し、IPsec 接続を設定して、ローカル CIDR ブロック (VPC が存在する CIDR ブロック) とリモート CIDR ブロック (オンプレミスのデータベースサーバーが存在する CIDR ブロック) を指定します。
オンプレミスのゲートウェイデバイスで対応する IPsec-VPN 設定を完了し、両側の IKE/IPsec パラメーターが一致していることを確認します。
クラウド VPC の CIDR ブロックとオンプレミスサーバーの CIDR ブロック間のトラフィックが正しく転送されるように、正しいルーティングルールを設定します。
上記の設定を完了し、IPsec 接続のステータスが「フェーズ 2 ネゴシエーション成功」であることを確認した後、クラウドサービスとオンプレミスデータベース間の安全な相互アクセスを実現できます。
IPsec サーバーと SSL サーバーの比較
|
項目 |
IPsec サーバー |
SSL サーバー |
|
利用シーン |
エンドツーサイト接続を提供します。 |
エンドツーサイト接続を提供します。 |
|
クライアントモード |
iOS モバイルクライアントは IPsec-VPN を介して接続します。 |
Android モバイルクライアントとコンピュータは SSL-VPN を介して接続します。 |
|
接続モード |
iOS の内蔵 VPN 機能を使用します。 |
OpenVPN を使用します。 |
|
暗号化方式 |
IPsec |
SSL 証明書 |
1 つの IPsec-VPN 接続で複数のリモートネットワークを設定できますか?
はい。
IPsec-VPN 接続に複数のリモートネットワークを設定する前に、複数 CIDR ブロックの設定に関する推奨事項を確認してください。詳細については、「複数 CIDR ブロックシナリオの設定に関する推奨事項」をご参照ください。
各 VPN Gateway で作成できる IPsec-VPN 接続の数はいくつですか?
デフォルトでは、各 VPN Gateway で最大 10 個の IPsec-VPN 接続を作成できます。クォータは Alibaba Cloud コンソールで調整できます。詳細については、「クォータの管理」をご参照ください。
複数の IPsec-VPN 接続が同じ VPN Gateway とカスタマーゲートウェイを使用する場合、オンプレミス側はどのように設定しますか?
Alibaba Cloud 側:複数の IPsec-VPN 接続が同じ VPN Gateway とカスタマーゲートウェイに関連付けられている場合、各接続の IPsec ネゴシエーションパラメーター (暗号化アルゴリズム、認証アルゴリズム、DH グループ、事前共有鍵など) は一致している必要があります。
オンプレミス側:IPsec-VPN 接続ごとに個別の物理接続や追加のインターフェイスを設定する必要はありません。オンプレミスのゲートウェイデバイス上の IPsec 設定が、Alibaba Cloud 側の対応する接続のネゴシエーションパラメーターと一致していることを確認するだけです。
デバイスの能力チェック:オンプレミスのゲートウェイデバイスが 1 対多の IPsec 接続モードをサポートしているかどうかを確認します。サポートしていない場合は、ネットワークアーキテクチャを調整するか、オンプレミスのゲートウェイデバイスを交換する必要があります。
ネットワーク ACL の設定方法
VPN Gateway のタイプ | 必要なルール |
IPsec-VPN | ネットワーク ACL で、アウトバウンドルールとインバウンドルールを設定して、次の CIDR ブロックと IP アドレスからのトラフィックを許可します。これにより、VPN Gateway が IPsec-VPN 接続を確立できるようになります。
|
SSL-VPN | ネットワーク ACL で、アウトバウンドルールとインバウンドルールを設定して、次の CIDR ブロックと IP アドレスからのトラフィックを許可し、SSL-VPN ポートを開きます。これにより、VPN Gateway が SSL-VPN 接続を確立できるようになります。
|
VPN Gateway のアップグレードまたはダウングレードは可能ですか?
はい。
VPN Gateway の帯域幅をアップグレードまたはダウングレードするには、「アップグレード」をご参照ください。
VPN Gateway の SSL 最大同時接続数をアップグレードまたはダウングレードするには、「SSL 同時接続数の変更」をご参照ください。
VPN Gateway の IPsec-VPN または SSL-VPN 機能を有効にするには、「IPsec-VPN の有効化」および「SSL-VPN 機能の有効化」をご参照ください。
SSL クライアント接続情報の表示
はい。
詳細については、「SSL クライアント接続の表示」をご参照ください。
2022 年 12 月 10 日以降に作成された VPN Gateway インスタンスは、デフォルトでこの機能をサポートしています。
2022 年 12 月 10 日より前に作成された VPN Gateway インスタンスは、デフォルトでは SSL クライアント接続情報の表示をサポートしていません。これを有効にするには、VPN Gateway インスタンスをアップグレードしてください。
レガシーインスタンスでの SSL-VPN
いいえ。
SSL-VPN 機能を使用するには、VPN Gateway を最新バージョンにアップグレードする必要があります。詳細については、「VPN ゲートウェイのアップグレード」をご参照ください。
IKE バージョンの選択
IPsec-VPN 接続を設定する際は、ピアゲートウェイデバイスがサポートする IKE バージョンと、複数の CIDR ブロック間で通信する必要があるかどうかに基づいて IKE バージョンを選択します。
複数 CIDR ブロック通信とは、IPsec 接続の設定時に複数の ローカルネットワーク または リモートネットワーク を設定したことを意味します。
ピアデバイスの IKE サポート | 複数 CIDR 通信 | 設定 |
IKEv1 のみ | はい |
|
いいえ | IPsec-VPN 接続とピアゲートウェイデバイスの両方で IKEv1 を使用します。 | |
IKEv2 のみ | はい |
|
いいえ | IPsec-VPN 接続とピアゲートウェイデバイスの両方で IKEv2 を使用します。 | |
IKEv1 と IKEv2 の両方 | はい |
|
いいえ | IPsec-VPN 接続とピアゲートウェイデバイスの両方で IKEv2 を使用します。 IKEv1 と比較して、IKEv2 はセキュリティアソシエーション (SA) のネゴシエーションプロセスを簡素化し、複数 CIDR ブロックのシナリオでより優れたサポートを提供します。IKEv2 を使用してください。 |
IPsec-VPN のネゴシエーションが有効になるのが遅いのはなぜですか?また、通常はどのくらい時間がかかりますか?
通常の有効化時間:IPsec-VPN 接続の両端 (Alibaba Cloud 側とオンプレミスゲートウェイデバイス側) の設定が正しく、互いに一致している場合、IPsec-VPN のネゴシエーションは基本的に数秒で有効になります。
有効化が遅い場合のトラブルシューティング:ネゴシエーションが有効になるのが遅い場合は、この期間中に両端の設定が調整されたかどうかを確認してください。例えば、IKE/IPsec ネゴシエーションパラメーター、ルート設定、またはセキュリティグループルールの変更などです。設定の変更は再ネゴシエーションをトリガーし、ネゴシエーション時間が増加する可能性があります。
IPsec-VPN 接続の再ネゴシエーションをトリガーするにはどうすればよいですか?
IPsec-VPN 接続は、直接的な再起動操作をサポートしていません。
トンネルの再ネゴシエーションを強制的にトリガーする必要がある場合 (例えば、設定変更が自動的に有効にならない場合)、任意の設定項目 (例えば、[事前共有鍵] や [SA 生存期間]) を変更して保存します。設定が有効になった後、設定項目を元の値に戻して再度保存することで、システムが IKE/IPsec ネゴシエーションを再開するようにトリガーできます。
NAT を使用した IPsec-VPN 接続
例えば、あるデータセンターが IP アドレス 42.XX.XX.1 を使用して Alibaba Cloud VPN Gateway と IPsec-VPN 接続を確立する計画だとします。しかし、そのデータセンターは SNAT を使用しており、送信元 IP アドレスを 42.XX.XX.1 から 47.XX.XX.21 に変換します。この場合、VPN Gateway コンソールでカスタマーゲートウェイを作成する際には、カスタマーゲートウェイの IP アドレスを 47.XX.XX.21 に設定する必要があります。これにより、Alibaba Cloud VPN Gateway はデータセンターと IPsec-VPN 接続を確立できます。
データセンターと VPN Gateway 間の IPsec-VPN 接続を確立するには、デフォルトの IPsec ポート (UDP 500 および 4500) を使用してください。ポート番号は変換しないでください。
Alibaba Cloud 側では、パブリック向け VPN Gateway が関連付けられている VPC に NAT Gateway も設定されている場合、NAT Gateway はパブリック向け VPN Gateway インスタンスの IP アドレスを変換しません。
IPsec-VPN 帯域幅の増加
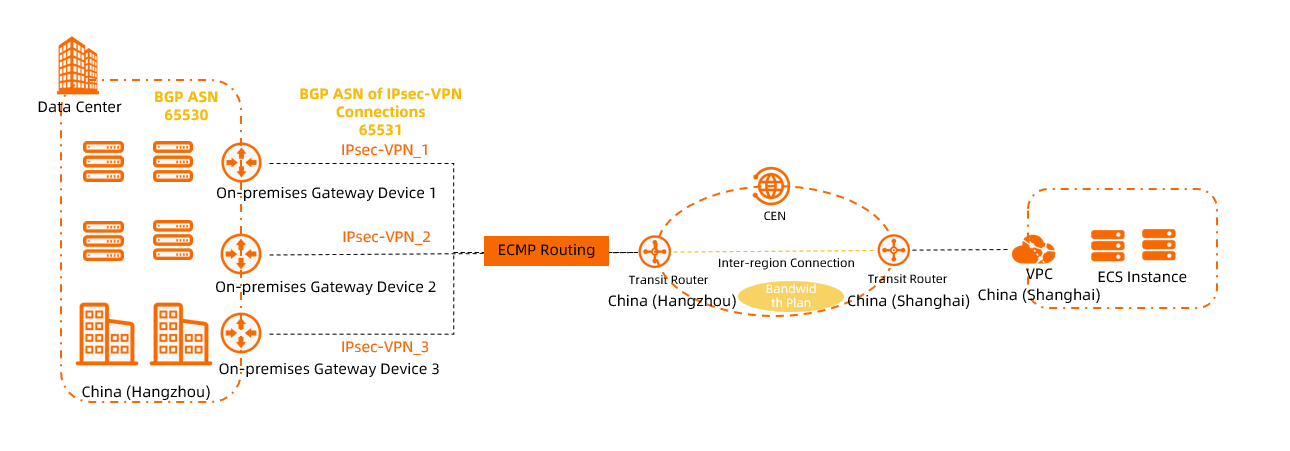
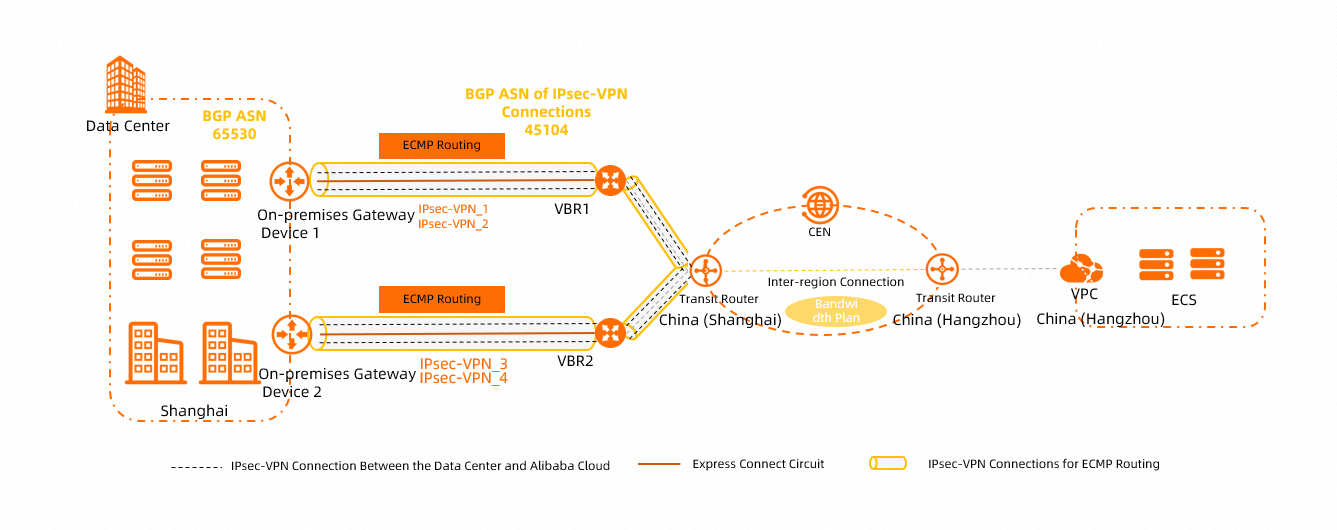
IPsec-VPN 接続が VPN Gateway インスタンスに関連付けられている場合、インスタンスの最大帯域幅は 1,000 Mbit/s (一部のリージョンでは 500 Mbit/s) です。IPsec-VPN 接続の帯域幅を増やすには、IPsec-VPN 接続を Transit Router (TR) インスタンスに関連付けて、データセンターを Alibaba Cloud に接続します。その後、TR を使用してデータセンターと VPC 間のネットワーク通信を有効にできます。
IPsec-VPN 接続が TR インスタンスに関連付けられている場合、単一の IPsec-VPN 接続の最大帯域幅は 1,000 Mbit/s です。合計帯域幅を増やすには、TR とデータセンター間に複数の IPsec-VPN 接続を確立できます。これにより、データセンターと Alibaba Cloud 間のトラフィックが、次の図に示すように、複数の IPsec-VPN 接続を介して同時に送信されるようになります。詳細については、「複数のパブリック IPsec-VPN 接続による負荷分散」および「複数のプライベート IPsec-VPN 接続を作成して負荷分散を実装する」をご参照ください。
パブリック IPsec-VPN 接続のシナリオ:
プライベート IPsec-VPN 接続のシナリオ:
ゾーンをまたいだトラフィック転送?
はい。
VPN Gateway インスタンスを作成する際には、vSwitch を指定する必要があります。システムは、指定された vSwitch が存在するゾーンに VPN Gateway をデプロイします。VPN Gateway インスタンスが作成された後、VPC のすべてのゾーンにある ECS インスタンスのトラフィックを転送できます。
設定によっては、VPN Gateway インスタンスが ECS インスタンスからのトラフィックを転送できるようにルートを追加する必要がある場合があります。例えば、一部のゾーンの vSwitch が VPC のカスタムルートテーブルに関連付けられている場合、そのカスタムルートテーブルに VPN Gateway インスタンスを指すカスタムルートを追加する必要があります。
ルート競合の解決
VPN Gateway インスタンスにルートを追加する際にエラーが報告された場合、このエラーは通常、次のいずれかの理由で発生します。
追加しようとしているルートの宛先 CIDR ブロックが、VPC 内の既存のルートの宛先 CIDR ブロックと同じです。VPC のルートテーブル内のルートを確認して、ルートの競合を解決してください。
追加しようとしているルートが、VPN Gateway インスタンスの既存のルートと競合しています。VPN Gateway インスタンスのポリシーベースルートと宛先ベースルートを確認して、ルートの競合を解決してください。
宛先 CIDR ブロックとネクストホップが VPN Gateway インスタンスの既存の宛先ベースルートと同じである宛先ベースルートを追加すると、ルートの競合が発生します。
送信元 CIDR ブロック、宛先 CIDR ブロック、およびネクストホップが VPN Gateway インスタンスの既存のポリシーベースルートと同じであるポリシーベースルートを追加すると、ルートの競合が発生します。
VPN 接続が購入した帯域幅に達しないのはなぜですか?
VPN Gateway は購入した帯域幅を提供しますが、実際のスループットには次の要因が影響します。
カスタマーゲートウェイに関連付けられているデバイスの機能、接続容量、平均パケットサイズ、およびプロトコル (TCP および UDP)。
カスタマーゲートウェイに関連付けられているデバイスと VPN Gateway 間のネットワーク遅延。
説明パブリック向け VPN Gateway インスタンスを購入した場合、またはパブリック向け IPsec-VPN 接続を使用した場合、パブリック帯域幅の容量とインターネットの遅延がスループットに影響を与える可能性があります。
VPN Gateway の帯域幅をテストする必要がある場合は、iPerf3 ツールを使用してください。FTP、SCP、CP などのコマンドの転送速度は、ディスク I/O 速度によって制限されるため、実際のネットワークスループットを反映しません。iPerf3 ツールの使用方法の詳細については、「iPerf3 を使用して Express Connect 回線の帯域幅をテストする」をご参照ください。
伝送品質に対する要件が高い場合は、Cloud Enterprise Network (CEN) を使用してください。
IPsec-VPN の伝送速度がインターネットより遅い、または遅延が専用線より高いのはなぜですか?
パフォーマンスオーバーヘッドの原因:IPsec-VPN は、元のデータパケットに加えて、暗号化と復号の処理オーバーヘッド、ヘッダーのカプセル化、およびセキュリティメカニズムを追加します。これにより、RTT 遅延が増加し、純粋なインターネットアクセスや物理的な専用線よりもスループットが低くなります。
専用線との比較:物理的な専用線は、インターネットのキャリアバックボーンネットワークを経由せず、暗号化オーバーヘッドもないため、RTT を最適化し、遅延を削減できます。
VPN Gateway は VPC とパブリック IP アドレス間のトラフィックを暗号化できますか?
はい。
VPN Gateway を使用して VPC 内のリソースからパブリック IP アドレスへのトラフィックを暗号化するには、次の条件を満たす必要があります。
パブリック IP アドレスが属する CIDR ブロックを VPN Gateway に追加します。
IPsec-VPN を使用する場合、IPsec 接続の リモートネットワーク にパブリック CIDR ブロックを追加する必要があります。
SSL-VPN を使用する場合、SSL サーバーの クライアント CIDR ブロック にパブリック CIDR ブロックを追加する必要があります。
VPC がパブリック CIDR ブロックにアクセスできるように、パブリック CIDR ブロックを VPC のユーザー定義 CIDR ブロックとして設定します。ユーザー定義 CIDR ブロックの詳細については、「VPC のよくある質問」および「VPC のよくある質問」をご参照ください。
ルートエントリのクォータ超過
ルートエントリのクォータが原因で新しいルートエントリを追加できない、または IPsec-VPN 接続が BGP ルートを学習できない場合:
ルートエントリのクォータを増やす。
ポリシーベースルートエントリ、宛先ベースルートエントリ、または BGP ルートエントリのクォータを増やすことができます。詳細については、「IPsec-VPN のクォータ」をご参照ください。
集約ルートを設定する。
ビジネスに影響を与えずに、設定されている複数のルートエントリを単一のルートエントリに集約します。
例えば、宛先 CIDR ブロックが 10.10.1.0/24、10.10.2.0/24、および 10.10.3.0/24 で、ネクストホップがすべて同じ IPsec 接続 (例えば、IPsec 接続 1) を指す 3 つの宛先ベースルートを設定している場合、宛先 CIDR ブロックが 10.10.0.0/22 でネクストホップが IPsec 接続 1 を指す宛先ベースルートを追加し、その後上記の 3 つの宛先ベースルートを削除することで、宛先ベースルートエントリのクォータを節約できます。
VPN の帯域幅が飽和状態または帯域幅使用率が高い場合、上位の送信元 IP と宛先 IP を見つけるにはどうすればよいですか?
VPC フローログを有効にして、VPN の Elastic Network Interface のトラフィックを収集および分析できます。詳細については、ENI フローログを使用して VPN Gateway のトラフィックを照会するをご参照ください。
大容量ファイルをアップロードする際、なぜ速度が徐々に 0 に低下するのですか?
帯域幅飽和の影響:VPN ゲートウェイの帯域幅が飽和状態になると、その VPN ゲートウェイ下の他の IPsec 接続や SSL 接続で速度低下やパケット損失が発生する可能性があります。VPN Gateway インスタンスのモニタリング を通じて帯域幅使用率を表示し、帯域幅が飽和しているかどうかを確認できます。
検証の提案:トラフィックが少ない時間帯に再度アップロードとダウンロードの速度をテストして、VPN ゲートウェイの実際の帯域幅能力を確認することを推奨します。
VPN ゲートウェイのパブリック IP アドレスのタイプは何ですか?
VPN ゲートウェイのパブリック IP アドレスのタイプは マルチライン BGP です。このタイプは、複数のキャリア回線に接続し、自動的に最適な経路を選択することで、ユーザーに高速で安定したアクセス体験を提供します。
シングルトンネルモードとデュアルトンネルモードの違いは何ですか?
新規に購入した VPN ゲートウェイインスタンスの IPsec 接続は、デフォルトでデュアルトンネルモードです。既存の VPN ゲートウェイインスタンスは、デフォルトでシングルトンネルモードの IPsec-VPN 接続のみを作成できます。より高い接続可用性を得るために、できるだけ早く VPN Gateway をデュアルトンネルモードにアップグレード することを推奨します。デュアルトンネルモードへのアップグレードは課金方法を変更せず、追加料金は発生しません。
違い | シングルトンネルモード | デュアルトンネルモード |
単一の IPsec-VPN 接続下のトンネル数 | 1 つ | 2 つ |
関連付けられた vSwitch の数 | VPN ゲートウェイインスタンスを作成する際に、1 つの vSwitch を指定するだけで済みます。 | VPN ゲートウェイインスタンスを作成する際に、異なるゾーンに分散された 2 つの vSwitch を指定する必要があります。 |
高可用性 | VPN ゲートウェイインスタンスの下に複数の IPsec-VPN 接続を作成するか、複数の VPN ゲートウェイインスタンスを作成することで高可用性を実現する必要があります。 | 単一の IPsec-VPN 接続下の 2 つのトンネルを通じて高可用性を実現できます。 |
ルートの重みの設定 | サポート | 非サポート |
ヘルスチェック機能 | サポート | 非サポート |
VPN ゲートウェイの IP アドレス | VPN ゲートウェイインスタンスが作成されると、システムは VPN ゲートウェイインスタンスに 1 つの IP アドレスのみを割り当てます。 VPN ゲートウェイはこの IP アドレスを使用して、ピアとの IPsec-VPN 接続または SSL-VPN 接続を確立します。 | VPN ゲートウェイインスタンスが作成されると、システムは VPN ゲートウェイインスタンスに最大 3 つの IP アドレスを割り当てます (VPN ゲートウェイインスタンスに IPsec-VPN と SSL-VPN の両方の機能が有効になっているシナリオ)。そのうち、IPsec-VPN 接続は 2 つの IP アドレスを使用して 2 つの暗号化トンネルを確立し、SSL-VPN 接続は 1 つの IP アドレスを使用してクライアントとの接続を確立します。3 つの IP アドレスは互いに異なります。 |
IPsec-VPN のセカンダリトンネルを削除するにはどうすればよいですか?
セカンダリトンネルは削除できません。Alibaba Cloud IPsec-VPN は、デフォルトでデュアルトンネル高可用性アーキテクチャを使用しています。2 つのトンネルが連携してリンクリダンダンシーとゾーンディザスタリカバリを確保するため、システムはセカンダリトンネルの削除を許可していません。
両方のトンネルが設定され、利用可能な状態であることを確認してください。トンネルの 1 つだけを設定または使用する場合:
リンクリダンダンシーを得ることができず、単一のトンネルの障害が直接ビジネスの中断を引き起こします。
ゾーンディザスタリカバリを得ることができません。
このシナリオでは、VPN ゲートウェイは SLA コミットメントを提供しません。
オンプレミスのゲートウェイデバイスベンダーの設定ドキュメントを参照し、両方のトンネルの設定を同時に完了して、VPN 接続の高可用性を確保することを推奨します。
デュアルトンネル VPN ゲートウェイを購入しましたが、シングルトンネルのみを使用したいです。どのように設定すればよいですか?
この方法はリンクリダンダンシーとゾーンディザスタリカバリを失うため、特別なテストや移行シナリオでのみ推奨されます。
IPsec 接続を作成する際、最初のトンネルのパラメーターが正しく設定されていることを確認します。2 番目のトンネルのカスタマーゲートウェイやその他のパラメーターは任意に指定できます。
オンプレミスの IDC 側では、トンネル 1 に対応する IPsec 接続のみを設定し、トンネル 2 のネゴシエーションパラメーターは設定しません。
VPN ゲートウェイのパブリック IP に対するアクセス制御はどのように行いますか?
VPN ゲートウェイ自体は、製品レベルでパブリック送信元 IP ホワイトリストを直接設定することをサポートしていません。IPsec-VPN と SSL-VPN の 2 つのシナリオでは、アクセス制御メカニズムは次のとおりです。
IPsec-VPN:IPsec-VPN 接続を作成する際、Alibaba Cloud 側でカスタマーゲートウェイのパブリック IP アドレスを設定する必要があります。VPN ゲートウェイは、このカスタマーゲートウェイの IP アドレスからの IKE/IPsec ネゴシエーションリクエストのみを受け入れます。他のソースからの IP アドレスは VPN ゲートウェイと IPsec トンネルを確立できないため、追加の送信元 IP アクセス制御は必要ありません。
SSL-VPN:SSL-VPN 接続はクライアントの送信元 IP アドレスを制限せず、アクセス制御はクライアント証明書の検証に依存します。アクセス制御を強化する必要がある場合は、IDaaS を使用して二要素認証を実装できます。
VPN ゲートウェイが存在するサブネットのネットワークトラフィックを送信元 IP でフィルタリングする必要がある場合は、VPC ネットワーク ACL 機能を使用できます。VPC コンソールでネットワーク ACL を作成し、送信元 IP を制限するインバウンドルールを設定してから、そのネットワーク ACL を VPN ゲートウェイが存在する vSwitch に関連付けます。詳細については、「ネットワーク ACL の設定方法」をご参照ください。
同じ優先度のセキュリティグループ ICMP ルールが競合して VPN 障害が発生する
現象:SSL-VPN 接続が確立された後、VPC 内のリソースに ping できません。
原因:セキュリティグループに優先度 1 の 2 つのインバウンド ICMP ルールが存在します。
すべてのソース (0.0.0.0/0) を拒否
VPN クライアントの CIDR ブロック (10.200.200.0/24) を許可
2 つのルールが同じ優先度を持つ場合、拒否ルールが優先され、ICMP トラフィックがブロックされます。
解決策:拒否ルールの優先度の値を大きくします (例:1 から 2 へ)。これにより、許可ルール (優先度 1) が先に照合され、有効になります。
セキュリティグループルールの優先度の値が小さいほど、優先度が高くなります。拒否ルールの優先度の値を大きくすると、許可ルールが先に照合されます。
VPN ゲートウェイの購入/請求方法
購入したい VPN ゲートウェイのタイプを確認する必要があります。
IPsec-VPN ゲートウェイ (IDC と VPC を接続):
拡張 IPsec-VPN ゲートウェイ:従量課金。現在、インターネットトラフィック料金のみが課金され (CDT による課金)、IPsec 接続料金は当面課金されません。
標準 IPsec-VPN ゲートウェイ:帯域幅仕様 (5 Mbps から、5/10/20/50/100/200/500/1000 Mbps をサポート) による課金、月額/年額前払い。
購入方法:「IPsec-VPN ゲートウェイの作成」。
SSL-VPN ゲートウェイ (クライアントと VPC を接続):最大同時接続数 (例:20/50/100/500/1000 ユーザーパッケージ) による課金で、証明書の数とは無関係です。パッケージ数 = 最大同時接続数であり、作成する証明書の数ではありません。購入方法:「SSL-VPN ゲートウェイの作成」
Transit Router (TR) にバインドされた IPsec-VPN は、切断後も課金され続けますか?課金を停止するにはどうすればよいですか?
VPN ゲートウェイは Savings Plans やリソースプランの割引をサポートしていますか?
いいえ。VPN Gateway は現在、Savings Plans やリソースプランなどのコスト削減オファリングをサポートしていません。すべての料金は、実際の課金項目 (サブスクリプションまたは従量課金) に基づいて独立して決済されます。
その中で、拡張 IPsec-VPN ゲートウェイは現在、IPsec 接続料金を課金していません。
IPsec-VPN / SSL-VPN を有効にするための設定プロセスはどのようなものですか?
2 つのタイプのプロセスは異なります。
IPsec-VPN (サイト間):① VPN ゲートウェイの作成 → ② カスタマーゲートウェイの作成 (ピアのパブリック IP を入力) → ③ IPsec 接続の作成 (事前共有鍵、ローカル/ピア CIDR ブロック、IKE バージョン、アルゴリズムを設定) → ④ ルーティングの設定 (VPC ルートテーブルに VPN ゲートウェイを指すルートを追加) → ⑤ オンプレミスデバイスで対応するパラメーターを設定。参考:「拡張 VPN ゲートウェイのクイックスタート」。
SSL-VPN (クライアントアクセス):① VPN ゲートウェイの作成 (SSL タイプ) → ② SSL サーバーの作成 (ローカル CIDR ブロックとクライアント CIDR ブロックを設定) → ③ クライアント証明書の作成 → ④ クライアント設定とクライアントソフトウェアのダウンロード → ⑤ 接続。参考:「SSL-VPN を介して PC/Android デバイスから VPC に接続する」。
VPN ゲートウェイの帯域幅/トラフィックのモニタリングを確認するにはどうすればよいですか?
2 つのエントリポイントがあります。
VPN ゲートウェイコンソール → インスタンスを選択 → モニタリングチャートを表示 (トンネルトラフィック、インバウンドおよびアウトバウンド帯域幅を含む)。
CloudMonitor コンソール → 「VPN ゲートウェイ」を検索 → リージョンとインスタンスを選択。参考:「VPN Gateway インスタンスのモニタリング」。