デフォルトでは、NAS ファイルシステムは、同じアカウント、リージョン、および Virtual Private Cloud (VPC) 内にある Elastic Compute Service (ECS) インスタンスにのみマウントできます。ECS インスタンスと NAS ファイルシステムが異なるアカウント、リージョン、または VPC にある場合、Cloud Enterprise Network (CEN) を使用して、それらの間にプライベート接続を確立できます。このトピックでは、Alibaba Cloud CEN を使用して、アカウント、リージョン、VPC をまたいでファイルシステムをマウントする方法について説明します。
機能
Cloud Enterprise Network (CEN) は、Alibaba Cloud のプライベートグローバルネットワーク上に構築された高可用性ネットワークです。CEN は、トランジットルーター (TR) を使用して、リージョンをまたいだ VPC 間、および VPC とオンプレミスデータセンター間のプライベート接続を確立します。これにより、柔軟で信頼性の高い、大規模なエンタープライズクラウドネットワークを構築できます。
TR には Basic Edition と Enterprise Edition があります。Enterprise Edition は Basic Edition のアップグレード版です。Basic Edition のすべての機能に加えて、Enterprise Edition は柔軟なルーティングポリシーをサポートしています。詳細については、「TR の仕組み」をご参照ください。各 TR エディションをサポートするリージョンについては、「TR をサポートするリージョンとアベイラビリティゾーン」をご参照ください。
シナリオ例
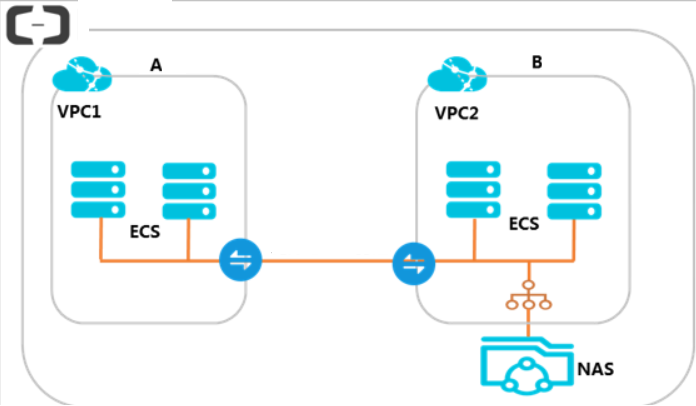
ある企業がアカウント A を使用して、中国 (広州) リージョンに VPC1 を、中国 (ウランチャブ) リージョンに VPC3 を作成します。この企業はアカウント B を使用して、中国 (広州) リージョンに VPC2 と NAS ファイルシステムを作成します。サービスは 3 つの VPC 内の ECS インスタンスにデプロイされていますが、VPC は互いに分離されています。ビジネスの成長により、アカウント A の ECS インスタンスは、NAS ファイルシステムをマウントしてアクセスする必要が生じました。
この企業は CEN を使用して、VPC1 と VPC2 を中国 (広州) リージョンのアカウント A に属する Basic Edition の TR インスタンスに接続し、VPC3 を中国 (ウランチャブ) リージョンのアカウント A に属する Basic Edition の TR インスタンスに接続できます。次に、帯域幅プランとリージョン間接続を使用して、アカウント A で中国 (広州) リージョンと中国 (ウランチャブ) リージョン間のネットワーク通信を有効にします。これにより、3 つすべての VPC が相互に通信できるようになり、ECS インスタンスは NAS ファイルシステムをマウントしてアクセスできるようになります。
次の表に、この例における 3 つの VPC のネットワーク計画の概要を示します。ネットワークを計画する際は、通信する必要がある VPC の CIDR ブロックが重複しないようにしてください。
項目 | VPC1 | VPC2 | VPC3 |
ネットワークインスタンスCIDRブロック |
|
|
|
ネットワークインスタンスのリージョン | 中国 (広州) | 中国 (広州) | 中国 (ウランチャブ) |
ネットワークインスタンス所有者アカウント | アカウント A | アカウント B | アカウント A |
ECSインスタンスのIPアドレス | 192.168.0.239 | 10.0.0.121 | 172.16.0.201 |
前提条件
アカウント A を使用して、中国 (広州) リージョンに 1 つ、中国 (ウランチャブ) リージョンにもう 1 つの VPC を作成済みであること。アカウント B を使用して、中国 (広州) リージョンに 1 つの VPC を作成済みであること。3 つの VPC すべてで、ECS インスタンスにサービスがデプロイ済みであること。詳細については、「IPv4 CIDR ブロックを持つ VPC の作成」をご参照ください。
3 つの VPC 内の ECS インスタンスに適用されるセキュリティグループルールに精通しており、そのルールが VPC 内のリソースの相互アクセスを許可していることを確認済みであること。詳細については、「セキュリティグループルールの表示」および「セキュリティグループルールの追加」をご参照ください。
アカウント A を使用して CEN インスタンスを作成済みであり、この CEN インスタンス用の Basic Edition の TR が中国 (広州) リージョンと中国 (ウランチャブ) リージョンに存在すること。アカウントに Basic Edition の TR インスタンスが存在しない場合は、このシナリオでは Enterprise Edition の TR を使用してください。詳細については、「アカウントをまたいだ VPC の接続」をご参照ください。
アカウント B を使用して、中国 (広州) リージョンにファイルシステムを作成済みであること。詳細については、「ファイルシステムの作成」をご参照ください。
ステップ 1:クロスアカウント VPC の認可
アカウントBに属するVPC2をアカウントAに属するトランジットルーターに接続する前に、アカウントAに必要な権限を付与する必要があります。
アカウントBでVPCコンソールにログインします。
上部のナビゲーションバーで、VPC2がデプロイされているリージョンを選択します。 この例では、中国 (広州) が選択されています。
[VPC] ページで、VPC2のIDを見つけてクリックします。
クロスアカウント権限付与 タブをクリックし、CEN クロスアカウント権限付与 をクリックします。
CEN にアタッチ ダイアログボックスで、次のパラメーターを設定し、OK をクリックします。
パラメーター
説明
[ピアリングアカウント UID]
TR インスタンスを所有する Alibaba Cloud アカウント (メインアカウント) の ID。
この例では、アカウント A の ID です。
[ピアリングアカウント CEN ID]
TR インスタンスが属する CEN インスタンスの ID。
この例では、アカウント A の CEN インスタンスの ID です。
[支払人]
料金を支払うアカウントを選択します。
[CEN の所有者] (デフォルト):TR インスタンスを所有するアカウントが、VPC インスタンスの接続料金とトラフィック処理料金を支払います。
[VPC の所有者]:VPC インスタンスを所有するアカウントが、VPC インスタンスの接続料金とトラフィック処理料金を支払います。
この例では、デフォルト値を使用します。
説明Basic Edition の TR インスタンスを使用して VPC インスタンスを接続する場合、接続料金やトラフィック処理料金は発生せず、このパラメーターは有効になりません。
ステップ 2:VPC インスタンスの接続
アカウント B が接続を認可した後、アカウント A にログインして、VPC1、VPC2、VPC3 を TR インスタンスに接続する必要があります。
アカウント A を使用して CEN コンソール にログインします。
インスタンス ページで、対象の CEN インスタンスの ID をクリックします。
- [基本設定] タブで、[VPC] セクションの [
 ] をクリックします。
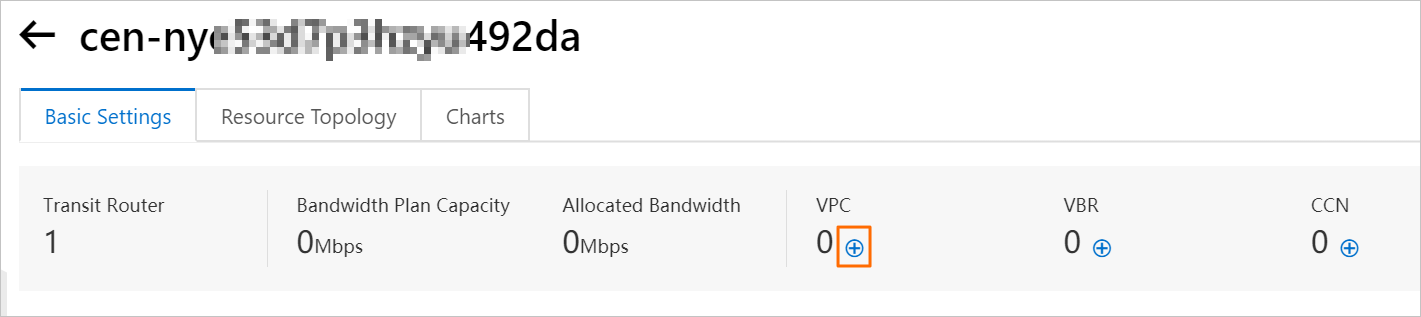
[ピアネットワークインスタンスとの接続] ページで、次のパラメーターを設定し、[OK] をクリックします。
ネットワークタイプ: アタッチするネットワークインスタンスのタイプを選択します。
リージョン: ネットワークインスタンスがデプロイされているリージョンを選択します。
トランジットルーター: 選択したリージョンのトランジットルーターが自動的に表示されます。
リソース所有者ID: ネットワークインスタンスが属するAlibaba Cloudアカウントを選択します。
ネットワークインスタンス: アタッチするネットワークインスタンスのIDを選択します。
システムは、上記の設定に基づいて、アカウントAに属するトランジットルーターにVPC1、VPC2、およびVPC3を接続します。 次の表に、各VPCの設定を示します。
パラメーター
VPC1
VPC2
VPC3
ネットワークタイプ
[VPC]
[VPC]
[VPC]
リージョン
中国 (広州)
中国 (広州)
中国 (ウランカブ)
リソース所有者ID
現在のアカウント
異なるアカウント
異なるアカウントを選択した場合、アカウントBのIDを指定する必要があります。
現在のアカウント
ネットワークインスタンス
VPC1
VPC2
VPC3
上記の手順を完了すると、VPC1、VPC2、およびVPC3は互いにルートを自動的に学習します。 VPC1とVPC2は互いに通信できます。 リージョン間接続は、VPC1とVPC3の間、およびVPC2とVPC3の間で確立されます。 デフォルトでは、CENは接続テスト用に1 Kbit/sの帯域幅 (IPv4アドレス) を提供します。 帯域幅はテストにのみ使用され、サービスレベルのリージョン間接続はサポートされません。 たとえば、各VPCにECSを作成し、ECSインスタンスで
pingコマンドを実行して接続をテストできます。
ステップ 3:帯域幅プランの購入
VPC1とVPC3の間、およびVPC2とVPC3の間に接続を確立するには、リージョン間接続用の帯域幅を提供する帯域幅プランを購入する必要があります。
アカウント A を使用して CEN コンソール にログインします。
インスタンス ページで、対象の CEN インスタンスの ID をクリックします。
インスタンス詳細ページで、 に移動し、[帯域幅プランの購入 (サブスクリプション)] をクリックします。
帯域幅プランに次のパラメーターを設定し、[今すぐ購入] をクリックして支払いを完了します。
パラメーター
説明
[CEN]
帯域幅プランを購入する CEN インスタンスを選択します。
支払いが完了すると、帯域幅プランは自動的にこの CEN インスタンスにバインドされます。
この例では、アカウント A の CEN インスタンスを選択します。
エリア A
接続するネットワークインスタンスの一方があるエリアを選択します。
この例では、中国本土 を選択します。
説明帯域幅プランの作成後に接続エリアを変更することはできません。
帯域幅プランでサポートされているエリアとリージョンの詳細については、「帯域幅プランの操作」をご参照ください。
エリア B
もう一方の接続ネットワークインスタンスがあるエリアを選択します。
この例では、中国本土 を選択します。
課金方法
帯域幅プランの課金方法。デフォルトは帯域幅による課金です。
詳細については、「課金」をご参照ください。
帯域幅
ビジネスニーズに基づいて、帯域幅プランの帯域幅を選択します。単位:Mbps。
[帯域幅プラン名]
帯域幅プランの名前を入力します。
サブスクリプション期間
帯域幅プランのサブスクリプション期間を選択します。
[自動更新] を選択して、帯域幅プランの自動更新を有効にします。
リソースグループ
帯域幅プランが属するリソースグループを選択します。
このパラメーターは、中国本土リージョン間の帯域幅プランを購入する場合にのみ設定できます。
ステップ 4:リージョン間接続の作成
アカウント A を使用して CEN コンソール にログインします。
インスタンス ページで、対象の CEN インスタンスの ID をクリックします。
タブに移動し、帯域幅の割り当てをクリックします。
ピアネットワークインスタンスとの接続 ページで、リージョン間接続を設定し、OK をクリックします。
パラメーター
説明
[ネットワークタイプ]
リージョン間接続 を選択します。
[リージョン]
接続する一方のリージョン。
この例では、中国 (広州) を選択します。
トランジットルーター
システムは、選択したリージョンの TR インスタンスの ID を自動的に表示します。
[ピアリージョン]
接続するもう一方のリージョン。
この例では、中国 (ウランチャブ) を選択します。
トランジットルーター
システムは、現在のリージョンの TR インスタンスの ID を自動的に表示します。
[帯域幅プラン]
CEN インスタンスにバインドされている帯域幅プランインスタンスを選択します。
[帯域幅]
リージョン間接続の帯域幅を入力します。単位:Mbps。
手順 5:ネットワーク接続のテスト
上記の手順を完了すると、VPC1、VPC2、およびVPC3が相互に接続されます。 このセクションでは、VPC間のネットワーク接続をテストする方法について説明します。
この例では、VPC1、VPC2、およびVPC3のECSインスタンスがAlibaba Cloud Linuxオペレーティングシステムを実行します。 他のオペレーティングシステムでpingコマンドを使用する方法の詳細については、使用するオペレーティングシステムのマニュアルを参照してください。
VPC1とVPC2間のネットワーク接続をテストします。
VPC 1のECSインスタンスにログインします。 詳細については、「ECS インスタンスのリモート接続方法」をご参照ください。
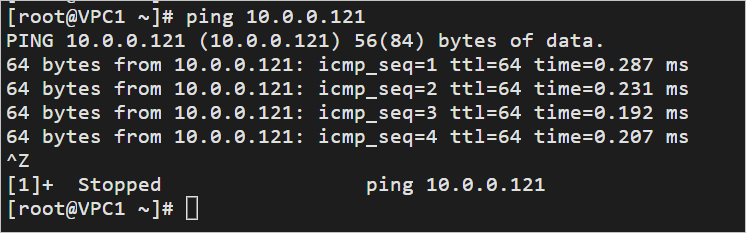
ECSインスタンスで、pingコマンドを実行して、VPC2でECSインスタンスにアクセスできるかどうかをテストします。
ping
<The IP address of the ECS instance in VPC2>次のエコー応答パケットは、VPC1がVPC2と通信できることを示します。
VPC1とVPC3間のネットワーク接続をテストします。
VPC 3のECSインスタンスにログインします。
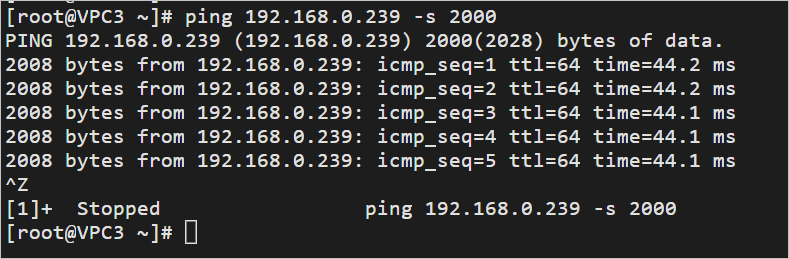
ECSインスタンスで、pingコマンドを実行して、VPC1のECSインスタンスにアクセスできるかどうかをテストします。
# Send a ping packet that is 2,000 bytes in length to test whether VPC1 and VPC3 can communicate with each other across regions.
ping <The IP address of the ECS instance in VPC1>  -s 2000
次のエコー応答パケットは、VPC1がVPC3と通信できることを示します。
VPC2とVPC3間のネットワーク接続をテストします。
VPC 3のECSインスタンスにログインします。
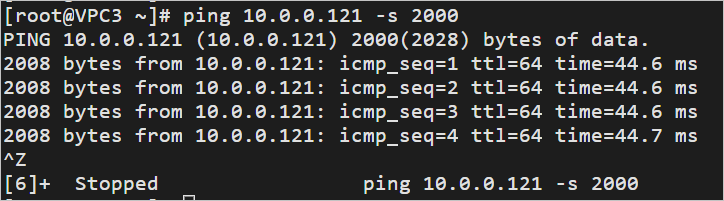
ECSインスタンスで、pingコマンドを実行して、VPC2のECSインスタンスにアクセスできるかどうかをテストします。
# Send a ping packet that is 2,000 bytes in length to test whether VPC2 and VPC3 can communicate with each other across regions.
ping <The IP address of the ECS instance in VPC2>   -s 2000
次のエコー応答パケットは、VPC2がVPC3と通信できることを示します。
ステップ 6:ファイルシステムのマウント
CEN インスタンスを設定した後、アカウントやリージョンをまたいでファイルシステムをマウントできます。
NFS プロトコルを使用するファイルシステムを Linux システムにマウントするには、「Linux ECS インスタンスへの NFS ファイルシステムのマウント」をご参照ください。
SMB プロトコルを使用するファイルシステムを Windows システムにマウントするには、「Windows ECS インスタンスへの SMB ファイルシステムのマウント」をご参照ください。
関連ドキュメント
VPC をまたいで NAS ファイルシステムをマウントするには、PrivateLink または CEN を使用します。詳細については、「PrivateLink を使用した同一リージョン内の VPC 間での NAS ファイルシステムのマウント」または「CEN を使用した同一リージョン内の VPC 間での NAS ファイルシステムのマウント」をご参照ください。
オンプレミスデータセンターからファイルシステムをマウントしてアクセスするには、「オンプレミスデータセンターからのファイルシステムへのアクセス」をご参照ください。
オンプレミスシステム、データセンター、ローカル NAS デバイス、または OSS から NAS ファイルシステムにデータを移行するには、「データ移行」をご参照ください。