デフォルトでは、File Storage NAS (NAS) ファイルシステムを Elastic Compute Service (ECS) インスタンスにマウントする場合、NAS ファイルシステムと ECS インスタンスは同一リージョン内の同一 Virtual Private Cloud (VPC) に存在し、同一の Alibaba Cloud アカウントに属している必要があります。ECS インスタンスと NAS ファイルシステムが同一リージョン内の異なる VPC にデプロイされており、かつ同一の Alibaba Cloud アカウント内にある場合は、Cloud Enterprise Network (CEN) を使用して ECS インスタンスと NAS ファイルシステム間にプライベート接続を確立できます。これにより、同一リージョン内の VPC 間で NAS ファイルシステムをマウントできます。このトピックでは、CEN を使用して同一リージョン内の VPC 間でファイルシステムをマウントする方法について説明します。
機能の説明
CEN は、Alibaba Cloud のグローバルプライベートネットワーク上に構築された高可用性ネットワークです。CEN はトランジットルーター (TR) を使用して VPC 間のクロスリージョン接続を確立します。これにより、VPC がデータセンターと通信し、クラウド内で柔軟性、信頼性、エンタープライズレベルのネットワークを構築できます。
TR には、Basic Edition と Enterprise Edition の 2 つのエディションがあります。Enterprise Edition は Basic Edition のアップグレード版であり、Basic Edition のすべての機能をサポートしています。さらに、Enterprise Edition はカスタムルーティングポリシーをサポートしています。詳細については、「トランジットルーターの動作原理」をご参照ください。各エディションの TR がサポートするリージョンの詳細については、「Cloud Enterprise Network とは」をご参照ください。
サンプルシナリオ
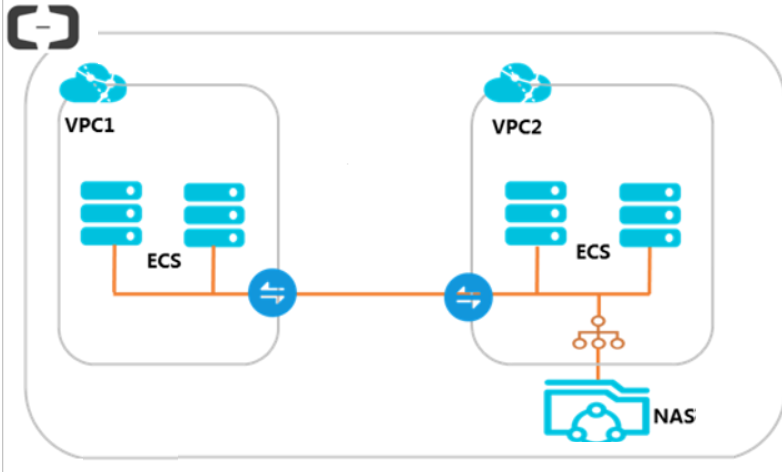
ある企業の中国 (広州) リージョンに 2 つの VPC が作成されており、各 VPC に ECS インスタンスがデプロイされています。VPC 2 に NAS ファイルシステムが作成されています。この 2 つの VPC は相互に通信できません。ビジネス要件により、VPC 1 の ECS インスタンスが VPC 2 の NAS ファイルシステムにアクセスする必要があります。
CEN を使用して、2 つの VPC を中国 (広州) リージョンの Basic Edition の TR に接続できます。その後、ECS インスタンスに NAS ファイルシステムをマウントすることで、ECS インスタンスが VPC 間で NAS ファイルシステムにアクセスできるようになります。
次の表は、VPC に割り当てられた CIDR ブロックを示しています:CIDR ブロックが重複していないことを確認してください。
|
ネットワークインスタンス |
CIDR ブロック |
リージョン |
ECS インスタンスの IP アドレス |
|
VPC 1 |
|
中国 (広州) |
192.168.0.239 |
|
VPC 2 |
|
中国 (広州) |
10.0.0.97 |
前提条件
-
中国 (広州) リージョンに 2 つの VPC が作成されており、各 VPC に ECS インスタンスが作成されていること。詳細については、「IPv4 CIDR ブロックを使用した VPC の作成」をご参照ください。
-
2 つの VPC 内の ECS インスタンスに適用されているセキュリティグループルールを把握していること。セキュリティグループルールが VPC 間の通信を許可していることを確認してください。詳細については、「セキュリティグループルールの表示」および「セキュリティグループルールの追加」をご参照ください。
-
Alibaba Cloud アカウント内に CEN インスタンスが作成されていること。CEN インスタンスの中国 (広州) リージョンに Basic Edition の TR が存在すること。Basic Edition の TR がない場合は、Enterprise Edition の TR を使用できます。詳細については、「クラウドとオンプレミスネットワークの接続」をご参照ください。
-
VPC 2 に NAS ファイルシステムが作成されていること。詳細については、「ファイルシステムの作成」をご参照ください。
ステップ 1: VPC の TR への接続
VPCを中国 (広州) リージョンのトランジットルーターに接続します。 その後、VPCは自動的に互いにルートを学習してネットワーク通信を確立します。
-
[インスタンス] ページで、CEN インスタンスの ID をクリックします。
-
タブで、[トランジットルーター] タブをクリックします。 リージョン内のトランジットルーターの [操作] 列で [接続の作成] をクリックします。
-
[ピアネットワークインスタンスとの接続] ページで、以下のパラメーターを設定し、[OK] をクリックします。
-
[インスタンスタイプ]: [Virtual Private Cloud (VPC)] を選択します。
-
[リージョン]: ネットワークインスタンスがデプロイされているリージョンを選択します。 この例では、[中国 (広州)] を選択します。
-
[トランジットルーター]: システムは、選択したリージョンにトランジットルーターを自動的に作成します。
-
[リソース所有者 ID]: VPC が属する Alibaba Cloud アカウントを選択します。 この例では、[現在のアカウント] を選択します。
-
[ネットワークインスタンス]:ネットワークインスタンスの ID を選択します。 この例では、VPC 1 を選択します。
-
-
ステップ 3 を繰り返して、VPC 2 を中国 (広州) リージョンの TR に接続します。
両方の VPC が TR に接続されると、相互にルートを自動的に学習できます。VPC コンソールで VPC のルートを管理できます。詳細については、「ルートテーブルの作成と管理」をご参照ください。
VPC 1 のルートテーブルの **動的ルートエントリ** には、**送信先 CIDR ブロック** が
10.0.0.0/24、**ステータス** が利用可能、**タイプ** が **CEN**、**説明** が **CEN から伝播** であるルートが含まれています。これは、ルートエントリが CEN から自動的に伝播されたことを示しています。
ステップ 2: ネットワーク接続のテスト
VPC 1 と VPC 2 が TR に接続されると、相互に通信できるようになります。この例では、VPC 1 を使用して VPC 1 と VPC 2 間のネットワーク接続をテストします。
-
VPC 1 の ECS インスタンスにログインします。詳細については、「接続方法の概要」をご参照ください。
-
ECS インスタンスで、ping コマンドを実行して、VPC 1 が VPC 2 と通信できるかどうかをテストします。
説明-
この例では、VPC 1 の ECS インスタンスは Alibaba Cloud Linux オペレーティングシステムを実行しています。他のオペレーティングシステムでの ping コマンドの使用方法については、お使いのオペレーティングシステムのマニュアルをご参照ください。
-
pingコマンドを実行する前に、ECS インスタンスのセキュリティグループルールを確認してください。ICMP が有効になっており、IP アドレスまたは CIDR ブロックがセキュリティグループルールに追加されていることを確認してください。詳細については、「セキュリティグループルールの表示」および「セキュリティグループルールの追加」をご参照ください。
ping <VPC 2 の ECS インスタンスの IP アドレス>次の echo 応答パケットは、VPC 1 と VPC 2 が相互に通信できることを示しています。
[root@VPC1 ~]# ping 10.0.0.97 PING 10.0.0.97 (10.0.0.97) 56(84) bytes of data. 64 bytes from 10.0.0.97: icmp_seq=1 ttl=64 time=0.277 ms 64 bytes from 10.0.0.97: icmp_seq=2 ttl=64 time=0.217 ms 64 bytes from 10.0.0.97: icmp_seq=3 ttl=64 time=0.242 ms 64 bytes from 10.0.0.97: icmp_seq=4 ttl=64 time=0.211 ms ^Z [2]+ Stopped ping 10.0.0.97 [root@VPC1 ~]# -
ステップ 3: ファイルシステムのマウント
ファイルシステムをマウントする前に、対応する CIDR ブロックが権限グループのルールに設定されていることを確認してください。設定されていない場合、ファイルシステムにアクセスできません。詳細については、「権限グループの管理」をご参照ください。
上記の設定が完了したら、VPC 間で ECS インスタンスにファイルシステムをマウントします。
-
Linux ECS インスタンスに Network File System (NFS) ファイルシステムをマウントする方法については、「Linux ECS インスタンスへの NFS ファイルシステムのマウント」をご参照ください。
-
Windows ECS インスタンスに Server Message Block (SMB) ファイルシステムをマウントする方法については、「Windows ECS インスタンスへの SMB ファイルシステムのマウント」をご参照ください。
関連ドキュメント
-
PrivateLink を使用して、同一リージョン内の VPC 間でファイルシステムをマウントすることもできます。相違点は、CEN がネットワークレベルの相互接続を提供するのに対し、PrivateLink は特定のエンドポイントを介してサービスレベルのアクセスを提供する点です。詳細については、「PrivateLink を介した同一リージョン VPC 間での NAS のマウント」をご参照ください。
-
リージョン間またはアカウント間でファイルシステムをマウントする方法については、「CEN を使用したアカウント間およびリージョン間での NAS のマウント」をご参照ください。
-
オンプレミスデータセンターでファイルシステムをマウントする方法については、「オンプレミスデータセンターでのファイルシステムへのアクセス」をご参照ください。
-
オンプレミスストレージシステムまたは OSS バケットから NAS ファイルシステムにデータを移行する方法については、「データ移行」をご参照ください。