Alibaba Cloud Container Compute Service (ACS) クラスターでワークロードを作成する際には、イメージリポジトリからコンテナイメージを指定する必要があります。このトピックでは、ACS コンソールまたは YAML マニフェストを使用してイメージを選択する方法について説明します。
前提条件
開始する前に、以下のものが揃っていることを確認してください:
-
ご利用のコンテナイメージがプッシュされたイメージリポジトリ
-
イメージリポジトリに接続された ACS クラスター
イメージのプル方法:すべてのイメージは、ACS クラスターのネットワークプレーンを介してプルされます。ACS クラスターの Virtual Private Cloud (VPC) 内でアクセス可能なイメージはすべてプルできます。
パブリックアドレスからイメージをプルするには、ワークロードにインターネットアクセスが必要です。詳細については、「Pod への専用 EIP の関連付け」をご参照ください。
コンソールを使用したイメージの指定
ACS コンソールにログインします。ご利用の ACS クラスターの [ワークロード] ページに移動し、[Deployment]、[StatefulSet]、[Job]、または [CronJob] を作成します。[コンテナ] ウィザードページで、以下のいずれかの方法を使用してイメージを選択します。
方法1:イメージ名とタグの入力
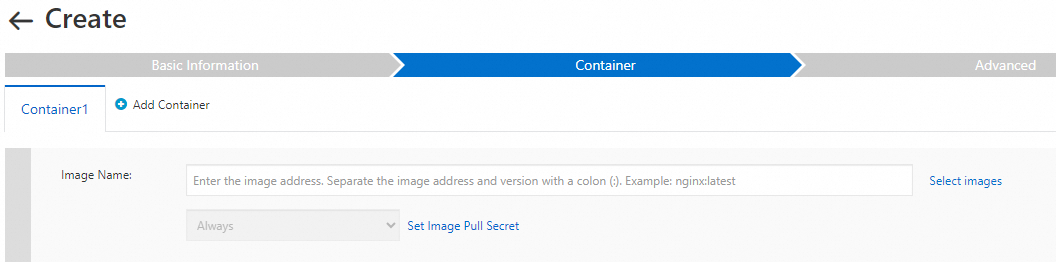
イメージ名とタグを手動で入力します。この方法は、すべてのイメージタイプで機能します。
方法2:既存のイメージリポジトリからの選択
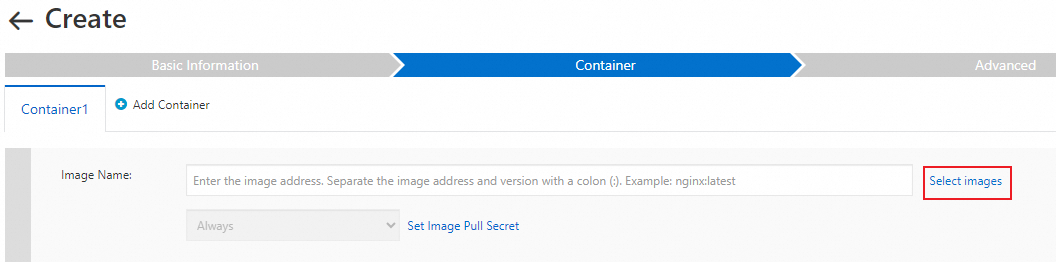
この方法は、すべてのイメージタイプで機能します。ご利用のイメージに一致するリポジトリタイプを選択してください:
| リポジトリタイプ | エンドポイントオプション | リファレンス |
|---|---|---|
| Container Registry Enterprise Edition | VPC エンドポイントまたはパブリックエンドポイント | Container Registry Enterprise Edition インスタンスの作成 |
| Container Registry Personal Edition | VPC エンドポイントまたはパブリックエンドポイント | Container Registry Personal Edition インスタンスの作成 |
| [Artifact Center] | パブリックエンドポイント (インターネットアクセスが必要) | — |
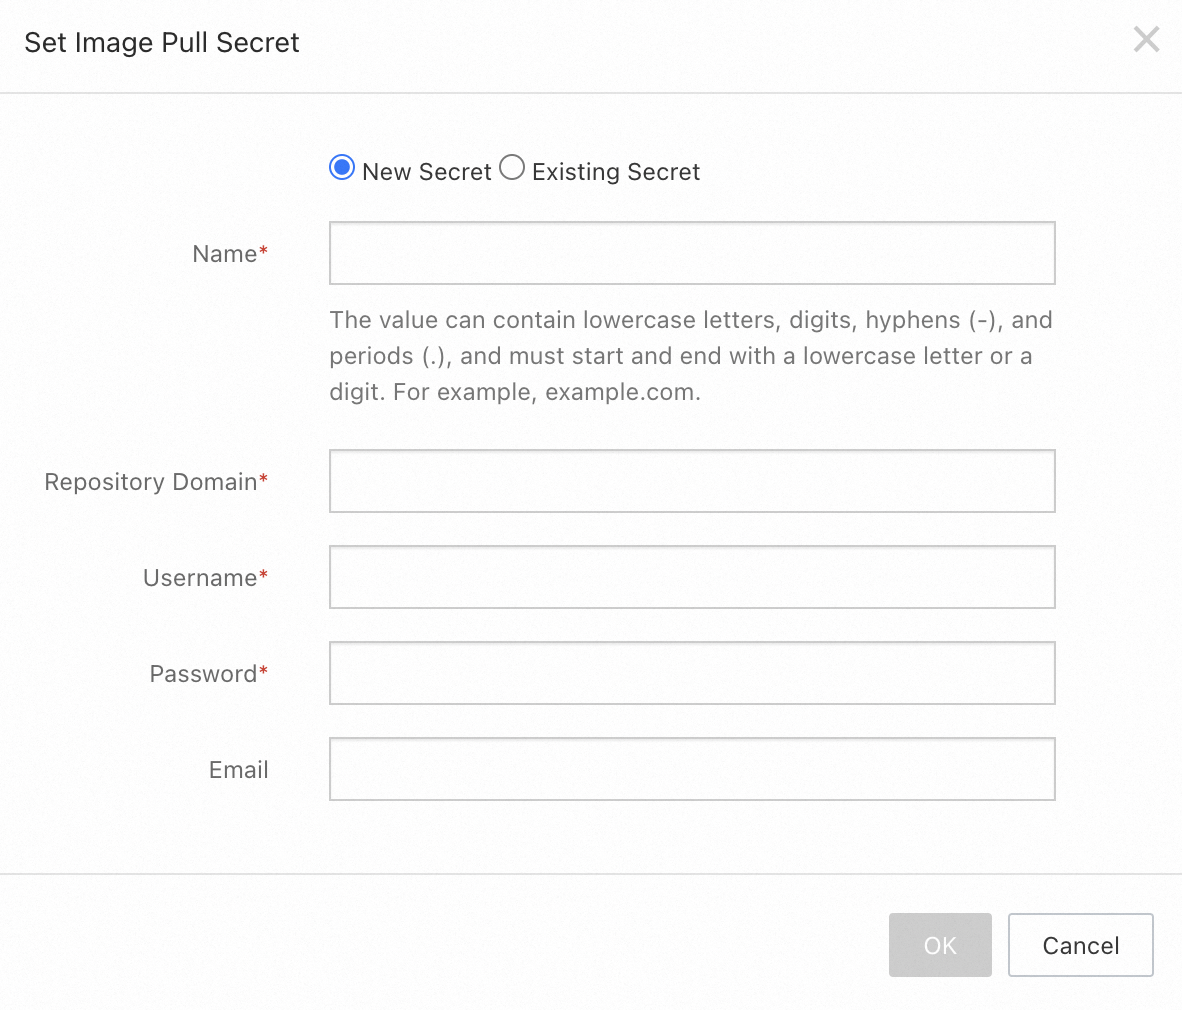
リポジトリで認証が必要な場合:Secret を指定します。ワークロードの作成時に Secret を指定するか、ACS クラスターの [設定] > [Secret] に移動して既存の Secret を選択できます。
イメージリポジトリに設定するエンドポイントは、イメージアドレス内のエンドポイントと一致する必要があります。たとえば、registry.cn-hangzhou.aliyuncs.com/acsRepo/privateImage:latestをプルするには、イメージリポジトリのエンドポイントをregistry.cn-hangzhou.aliyuncs.comに設定します。
YAML を使用したイメージの指定
YAML を使用して ACS Pod を作成する場合、image フィールドを設定してイメージを指定します。さまざまな Kubernetes YAML テンプレートが利用可能です。以下のテンプレートは、Magic Cube アプリケーション用の Pod を作成します:
kind: Pod
apiVersion: v1
metadata:
  name: acs-pod
spec:
  tolerations:
  - operator: "Exists"
  containers:
  - name: acs-container
    image: registry.cn-hangzhou.aliyuncs.com/acr-toolkit/cube:1.0
    imagePullPolicy: Always
    resources:
      limits:
        cpu: 1
        memory: "1Gi"
      requests:
        cpu: 1
memory: "1Gi"イメージの有効性を確保するため、Pod の設定ファイル内の imagePullPolicy パラメーターは強制的に Always に設定されます。