Aktifkan MFA, gunakan peran RAM alih-alih AccessKey, dan lakukan rotasi kredensial secara berkala untuk mencegah akses tidak sah.
Risiko keamanan
Ancaman keamanan utama terhadap akun Alibaba Cloud mencakup serangan brute-force terhadap kata sandi dan kebocoran kredensial jangka panjang, seperti AccessKey dan token STS. Jika penyerang memperoleh kredensial tersebut, mereka dapat menyamar sebagai pengguna sah untuk masuk, mengelola sumber daya, atau mengakses data sensitif. Hal ini dapat menyebabkan:
-
Penggunaan sumber daya tanpa izin, yang berakibat langsung pada kerugian finansial.
-
Kerusakan infrastruktur atau gangguan layanan yang memengaruhi ketersediaan bisnis.
-
Kebocoran atau enkripsi data sensitif, yang berpotensi menyebabkan pengungkapan informasi dan risiko ransomware.
-
Pemasangan program berbahaya atau backdoor, yang menimbulkan ancaman jangka panjang terhadap keamanan sistem dan integritas data.
Praktik terbaik
Lindungi password akun dan aktifkan MFA
-
Tetapkan kata sandi yang kompleks: Kata sandi lemah merupakan penyebab utama peretasan akun. Hindari kata sandi lemah untuk mencegah serangan brute-force.
-
Ubah kata sandi secara berkala: Ganti kata sandi Anda setiap 90 hari untuk mengurangi risiko kebocoran akibat penggunaan jangka panjang.
-
Aktifkan MFA: Menyambungkan atau melepas perangkat MFA virtual untuk akun Alibaba Cloud dan pengguna RAM Anda. MFA menambahkan kode verifikasi dinamis, seperti token ponsel atau kunci yang dilindungi perangkat keras, sebagai lapisan tambahan di luar otentikasi kata sandi untuk mencegah akses tidak sah.
Gunakan peran RAM ECS alih-alih AccessKey
Jika aplikasi pada Instance ECS perlu memanggil API Alibaba Cloud, misalnya untuk penskalaan ECS, gunakan peran RAM alih-alih AccessKey.
Buat pengguna RAM dan sambungkan peran
Akun harus memiliki izin sts:AssumeRole untuk menyambungkan peran ke instance.
Konsol
-
Buat dan otorisasi pengguna Resource Access Management (RAM).
-
Sambungkan peran RAM ke Instance ECS.
Menyambungkan peran saat pembuatan instance
Saat membuat instance di halaman pembelian instance, pilih Instance RAM Role di bagian Advanced Options.
Pilih Security Hardening Mode untuk Metadata Access Mode guna mencegah kebocoran token STS akibat kerentanan atau kesalahan konfigurasi instance. Lihat Mengakses metadata instance menggunakan mode enforced.
Menyambungkan peran ke instance yang sudah ada
-
Buka halaman Konsol ECS - Instances dan pilih wilayah target.
-
Klik ID instance untuk membuka halaman detail instance.
-
Pada bagian Other Information, klik Attach/Detach RAM Role.
-
Pilih peran RAM dan klik OK.
PentingInstance ECS hanya dapat memiliki satu peran RAM. Jika aplikasi Anda memerlukan beberapa izin, berikan semua izin tersebut pada satu peran tersebut.
Misalnya, jika instance sudah memiliki peran
AliyunECSDiskEncryptDefaultRoledan juga memerlukan izin manajemen antarmuka jaringan, tambahkan kebijakanAliyunECSNetworkInterfaceManagementAccesske peran tersebut di Konsol RAM. -
API
Gunakan operasi API untuk menyambungkan dan melepas peran:
-
Menyambungkan peran saat pembuatan instance: Saat memanggil RunInstances atau CreateInstance, tentukan parameter
RamRoleName. -
Menyambungkan peran ke instance yang sudah ada: Panggil AttachInstanceRamRole.
-
Melepas peran: Panggil DetachInstanceRamRole.
Gunakan peran RAM untuk mengakses layanan Alibaba Cloud dari aplikasi
Aplikasi pada Instance ECS dapat memperoleh token STS temporary dari layanan metadata instance dan menggunakannya untuk memanggil API Alibaba Cloud.
Lindungi AccessKey dan kurangi risiko kebocoran
Jika Anda harus menggunakan AccessKey, perkuat manajemen keamanannya sepanjang siklus hidupnya — pembuatan, penyimpanan, distribusi, dan penggunaan.
-
Pembuatan: Ikuti prinsip "satu AccessKey per orang, satu AccessKey per aplikasi." Jangan berbagi AccessKey di antara beberapa pengguna atau program. Hal ini memungkinkan Anda mengidentifikasi pihak yang bertanggung jawab, membatasi dampak, dan melakukan rotasi kunci jika terjadi kebocoran.
-
Manajemen izin: Ikuti prinsip hak istimewa minimal dan berikan hanya izin yang diperlukan. Gunakan pengguna RAM dan tetapkan izin berdasarkan tanggung jawab. Hindari penggunaan AccessKey akun Alibaba Cloud. Lihat Hindari penggunaan akun Alibaba Cloud Anda dan berikan izin berbeda kepada pengguna RAM sesuai tanggung jawabnya.
-
Penyimpanan aman: Simpan AccessKey pada perangkat tepercaya, seperti:
-
File yang hanya dapat dibaca oleh root atau pengguna tertentu.
-
Database atau Key Management Service (KMS) dengan kontrol akses.
-
Jangan simpan AccessKey di catatan, repositori kode, riwayat obrolan, atau tanda tangan pribadi.
-
-
Distribusi aman: Kirim file AccessKey yang telah dienkripsi melalui satu saluran (misalnya email) dan kata sandi dekripsinya melalui saluran terpisah (misalnya pesan teks).
-
Penggunaan aman: Jangan hard-code AccessKey dalam kode Anda. Simpan AccessKey dalam file konfigurasi terpisah, enkripsi, dan simpan di server tepercaya. Setelah didistribusikan, dekripsi file tersebut dan atur izin agar hanya pemilik yang dapat membacanya.
Kontrol akses jaringan: Konfigurasikan kebijakan Kontrol Akses Jaringan untuk AccessKey di Konsol RAM.
-
Rotasi dan pembersihan berkala
-
Rotasi berkala: Rotasi AccessKey Anda setiap 90 hari. Hasilkan AccessKey baru dan beri tahu pengguna untuk memperbarui.
-
Pembersihan berkala: Periksa catatan operasi AccessKey di Konsol RAM dan cabut kunci yang tidak digunakan. Lihat Hapus AccessKey pengguna RAM.
-
-
Memantau kebocoran AccessKey: Gunakan fitur deteksi kebocoran AccessKey di Security Center untuk memeriksa apakah AccessKey telah bocor. Fitur ini mendukung pemberitahuan peringatan. Jika terjadi kebocoran, Alibaba Cloud menyediakan perlindungan restriktif untuk AccessKey guna mencegah eskalasi.
Kepatuhan
Periksa apakah instance ECS menggunakan AccessKey
Kueri log AccessKey untuk menemukan layanan, alamat IP, dan sumber daya yang terkait dengan AccessKey tersebut.
Prasyarat: Anda telah membuat trail ActionTrail dan mengirimkan log ke penyimpanan log SLS.
-
Kueri panggilan AccessKey yang dimulai dari Titik Akhir VPC:
* | SELECT "event.eventid","event.sourceipaddress", "event.userIdentity.accessKeyId", "event.vpcId" WHERE "event.userIdentity.accessKeyId" LIKE 'LTA%' and "event.vpcId" LIKE 'vpc%'Contoh hasil:
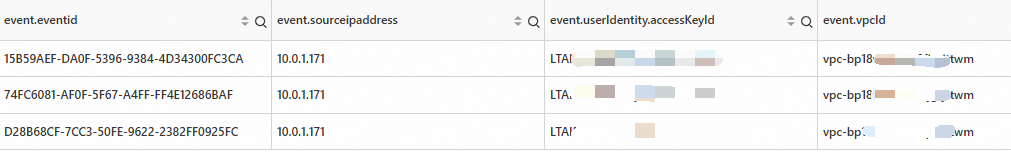
Gunakan
vpcIddansourceipaddressuntuk mengidentifikasi Instance ECS yang memulai panggilan tersebut. Kemudian, selidiki program mana yang menggunakanaccessKeyIduntuk memanggil OpenAPI. -
Kueri panggilan AccessKey yang dimulai dari Titik Akhir Internet:
* | SELECT "event.eventid","event.sourceipaddress", "event.userIdentity.accessKeyId" WHERE "event.userIdentity.accessKeyId" LIKE 'LTA%' and "event.vpcId" IS NULLContoh hasil:
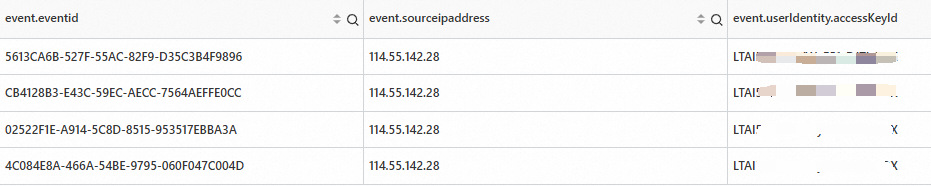
Tentukan apakah
sourceipaddressmerupakan Alamat IP publik Instance ECS. Ambil daftar EIP dan alamat IP publik di bawah akun Anda, lalu periksa apakahsourceipaddresstermasuk milik Anda. Jika EIP atau alamat IP publik langsung disambungkan ke Instance ECS, Anda dapat melokalisasi instance tersebut dan memodifikasi konfigurasinya.
Ganti AccessKey dengan peran RAM instans
Lihat Gunakan peran RAM ECS alih-alih AccessKey dan Solusi untuk kebocoran AccessKey.