Resource Access Management (RAM) est un service Alibaba Cloud qui gère de manière centralisée les identités des utilisateurs et les autorisations d'accès aux ressources. Cette rubrique décrit les concepts fondamentaux, les fonctionnalités clés et les consignes de sécurité de RAM. Elle vous aide à comprendre comment utiliser RAM pour accéder en toute sécurité à vos ressources cloud.
Avec RAM, créez et gérez plusieurs types d'identités et accordez-leur des autorisations granulaires pour un accès sécurisé aux ressources cloud.
Facturation et activation
RAM est gratuit.
RAM est activé par défaut. Vous ne pouvez pas désactiver RAM.
Pourquoi utiliser RAM
Votre compte Alibaba Cloud correspond au compte avec lequel vous vous êtes inscrit. L'utilisation ou le partage de ce compte pour les opérations quotidiennes engendre les défis de gestion et de sécurité suivants :
Autorisations excessives et risques de sécurité : Votre compte Alibaba Cloud dispose des autorisations les plus élevées sur toutes les ressources du compte. Le partage du compte entraîne une utilisation abusive des autorisations, car chaque utilisateur obtient un contrôle total. En cas de fuite des identifiants, toutes les ressources cloud du compte sont exposées à des risques de sécurité extrêmement élevés.
Absence de traçabilité : Tous les journaux d'opérations sont attribués au compte Alibaba Cloud. Lorsqu'un incident de sécurité survient, il est impossible d'identifier l'opérateur réel, ce qui rend l'audit de sécurité et l'imputabilité inefficaces.
Difficulté à séparer les responsabilités : Vous ne pouvez pas accorder aux responsables financiers l'autorisation de consulter uniquement les factures, ni limiter les développeurs à l'exploitation d'environnements spécifiques. Cela va à l'encontre du principe du moindre privilège en matière de gestion de la sécurité. RAM résout ces problèmes en créant des identités distinctes et en accordant des autorisations précises à chacune d'elles. RAM constitue la base de la sécurisation de vos ressources cloud.
Premiers pas
Commencez à utiliser RAM dans les scénarios courants suivants :
Fonctionnalités principales de RAM
RAM propose les fonctionnalités suivantes. Les sections suivantes les décrivent en détail.
Gestion des identités : Créez et gérez plusieurs types d'identités, telles que les utilisateurs RAM, les groupes d'utilisateurs RAM et les rôles RAM.
Authentification des identités : Fournit plusieurs méthodes d'authentification, telles que les mots de passe, les paires AccessKey, l'authentification multifacteur (MFA) et le SSO.
Gestion des autorisations : Applique un contrôle d'accès granulaire aux identités sur la base de politiques d'autorisation.
Fédération d'identités : S'intègre aux systèmes d'identité d'entreprise pour une gestion unifiée des identités et une authentification unique.
Audit des autorisations : Identifie les autorisations dont dispose une identité RAM et enregistre la dernière heure d'accès pour chaque autorisation. La figure suivante offre une vue d'ensemble de RAM.
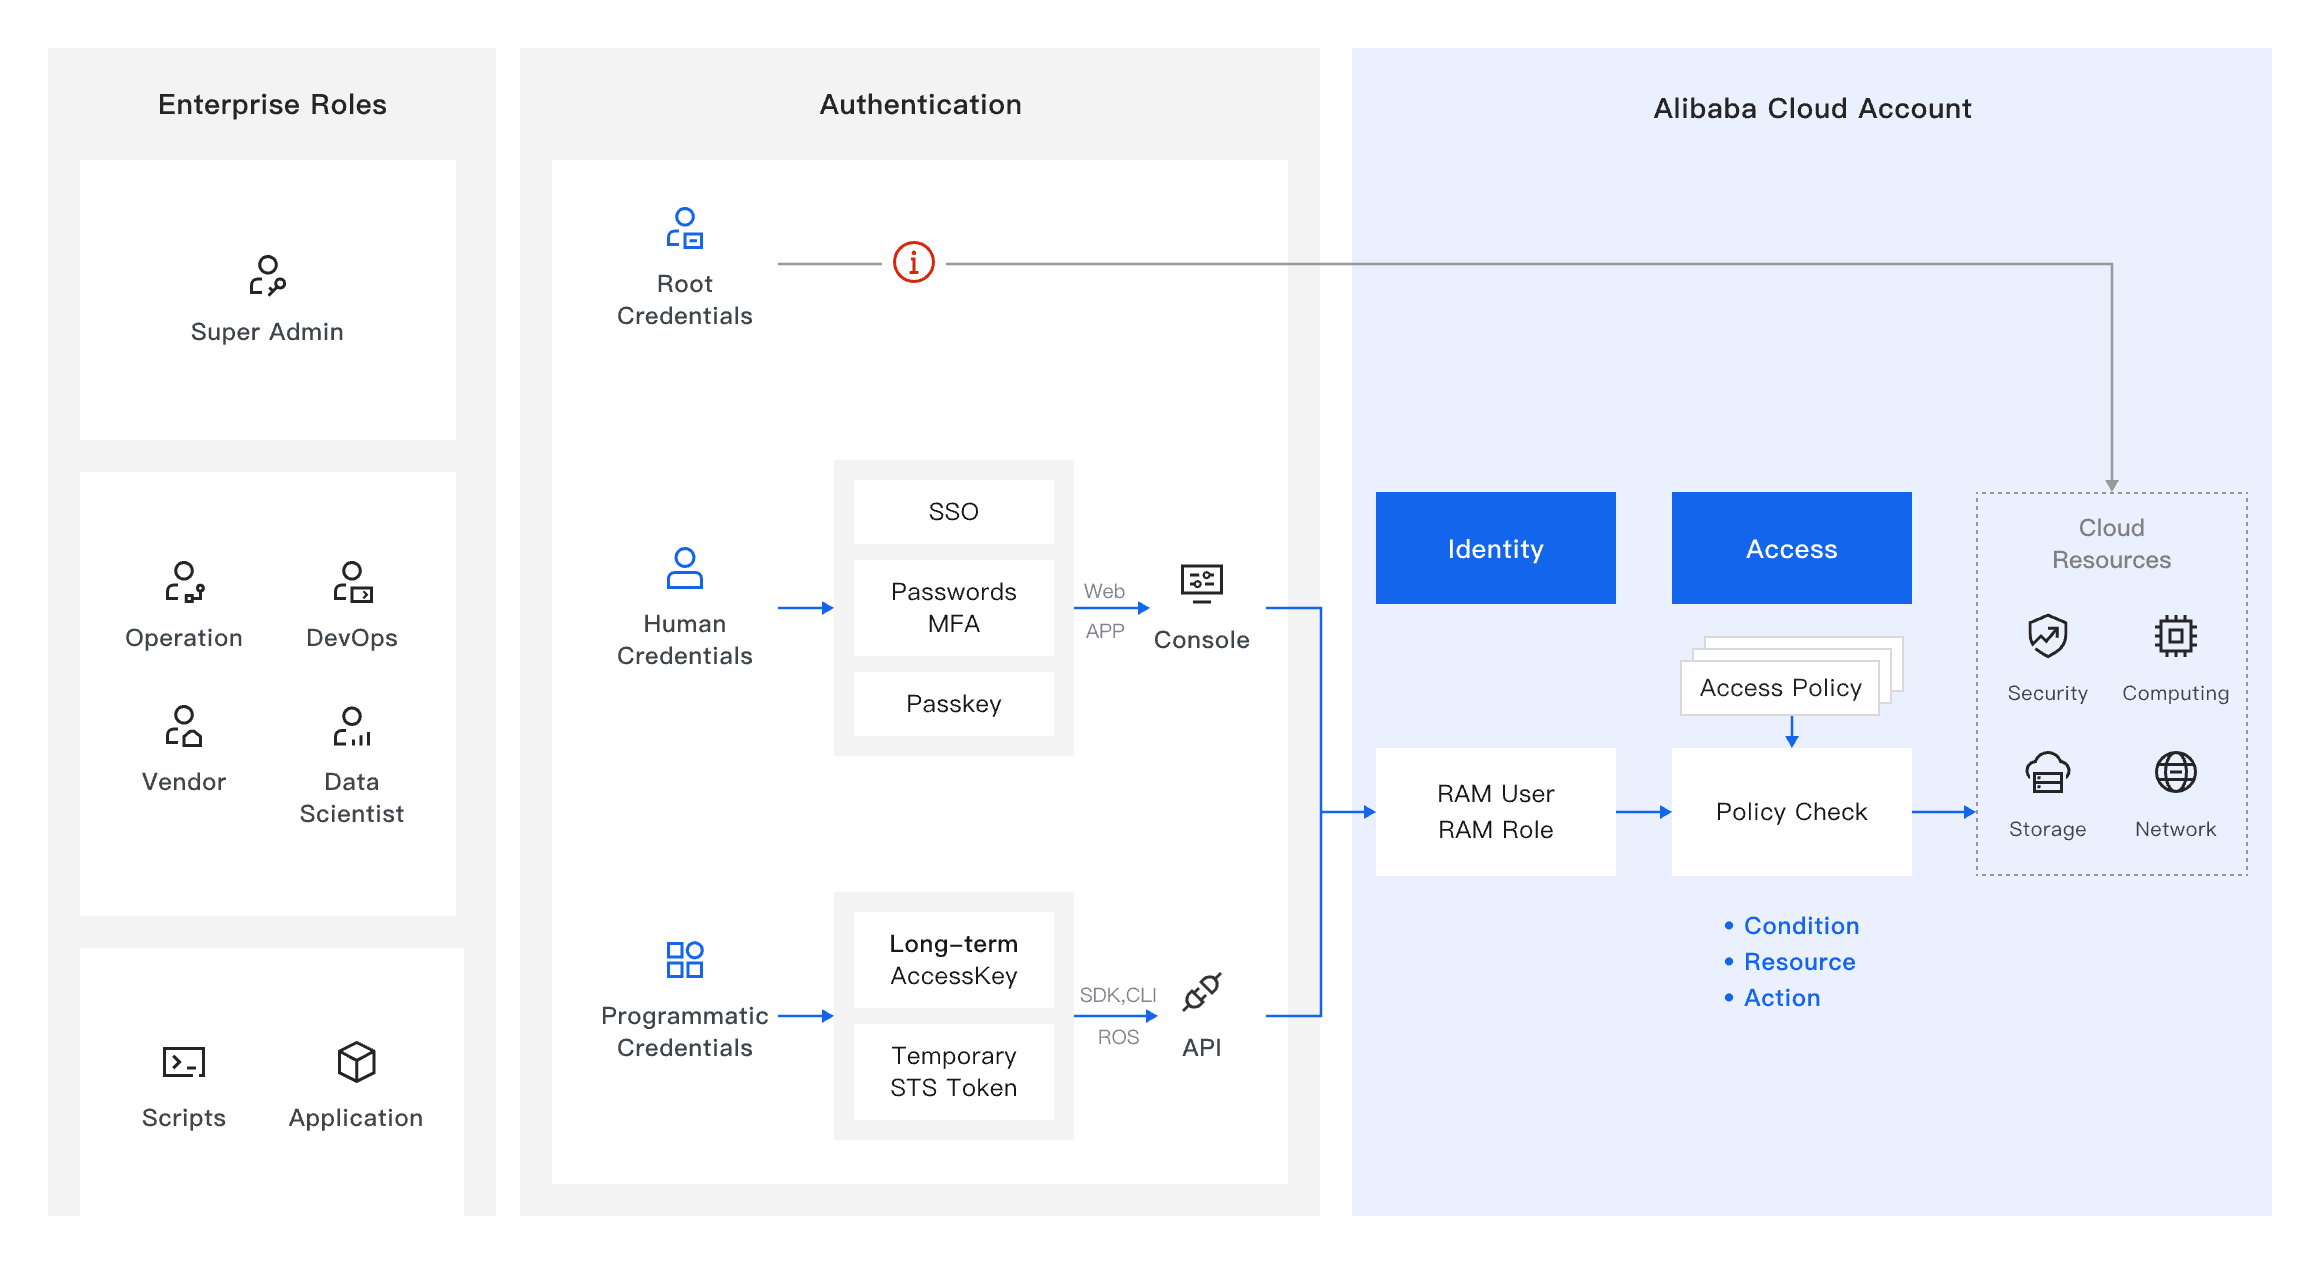
Concepts clés
Qu'est-ce qu'une identité
Une identité est une entité qui accède aux ressources et effectue des opérations dans un environnement cloud. Une identité est également le sujet détenteur des autorisations. Un environnement cloud comporte deux principaux types d'identités : les identités humaines et les identités programmatiques.
Identité humaine : Représente un employé ou un membre de votre organisation, tel qu'un administrateur de sécurité, un ingénieur O&M ou un développeur. Les identités humaines accèdent aux ressources cloud et les exploitent de manière interactive via la console ou la CLI.
Identité programmatique : Représente une application ou un service qui accède aux ressources et aux données cloud de manière non interactive via des appels API. Les identités programmatiques s'appliquent à des scénarios tels que les scripts d'automatisation, le développement d'applications et l'intégration de services.
Qu'est-ce que l'authentification
L'authentification est le processus de vérification de l'identité d'un demandeur de service. Un demandeur de service doit fournir des identifiants, tels qu'un nom d'utilisateur et un mot de passe, pour prouver son identité.
Les identifiants prennent diverses formes, comme le couple nom d'utilisateur/mot de passe familier, des codes à usage unique ou des paires AccessKey utilisées par les identités programmatiques.
Pour renforcer la sécurité, l'authentification multifacteur (MFA) exige la fourniture d'au moins deux types d'identifiants différents pour vérifier votre identité, par exemple un mot de passe combiné à un code à usage unique. L'authentification unique (SSO) vous permet d'accéder à toutes les applications de confiance mutuelle ou aux ressources après une seule authentification réussie, sans avoir à vous reconnecter.
Qu'est-ce que l'autorisation
L'autorisation est le processus qui consiste à confirmer si une identité authentifiée dispose des autorisations nécessaires pour accéder à une ressource spécifique.
Les différences fondamentales entre l'authentification et l'autorisation sont les suivantes :
L'authentification répond à la question « Qui êtes-vous ? » et prouve une identité.
L'autorisation répond à la question « Que pouvez-vous faire ? » et accorde ou refuse des autorisations. L'authentification est une condition préalable à l'autorisation. Une fois qu'une identité a passé l'étape d'authentification, l'autorisation détermine les ressources auxquelles l'identité peut accéder et les opérations qu'elle peut effectuer.
L'attribution d'autorisations différentes selon les types d'identités permet un contrôle granulaire des ressources cloud et garantit que chaque identité n'accède qu'aux ressources relevant de son périmètre de responsabilité et n'effectue que des opérations spécifiques.
Types d'identités dans RAM
RAM propose trois types d'identités : les utilisateurs RAM, les groupes d'utilisateurs RAM et les rôles RAM. Un groupe d'utilisateurs RAM est une collection permettant de classer et de gérer les utilisateurs RAM. Les utilisateurs RAM et les rôles RAM peuvent servir à la fois d'identités humaines et d'identités programmatiques.
Compte Alibaba Cloud vs utilisateur RAM
Vous obtenez un compte Alibaba Cloud après avoir terminé l'étape Étape 1 : Créer un compte Alibaba Cloud. Un compte Alibaba Cloud est similaire à l'utilisateur root dans un système Linux : il dispose d'autorisations étendues mais n'est pas adapté à une utilisation quotidienne. Votre compte Alibaba Cloud peut créer des RAM User dans RAM pour la gestion quotidienne. Les différences fondamentales entre les deux sont les suivantes :
| Élément | Compte Alibaba Cloud | Utilisateur RAM |
| Rôle d'identité | Propriétaire des ressources, avec pleine propriété et les autorisations les plus élevées. | Utilisateur des ressources et des services. Les autorisations sont accordées par le compte Alibaba Cloud ou par un utilisateur RAM disposant d'autorisations d'administrateur. Un utilisateur RAM correspond généralement à une personne ou à une application spécifique. |
| Possède des ressources cloud | Oui | Non. Les ressources appartiennent au compte Alibaba Cloud. |
| Autorisations par défaut | Toutes les autorisations, qui ne peuvent pas être restreintes. | Aucune autorisation par défaut. Les autorisations doivent être accordées par le compte Alibaba Cloud ou par un utilisateur RAM disposant d'autorisations d'administrateur. |
| Utilisation recommandée | Opérations de gestion clés uniquement, telles que l'autorisation, le paiement et la gestion du compte. | Développement quotidien, exploitation et maintenance (O&M) et déploiement. |
Pour des recommandations sur la protection de votre compte Alibaba Cloud, consultez la section Consignes de sécurité pour RAM dans cette rubrique.
Comparaison des types d'identités
Différentes identités RAM s'appliquent à différents scénarios. Le tableau suivant décrit les types d'identités dans RAM et leurs principaux cas d'utilisation :
| Type d'identité | Définition | Principal cas d'utilisation |
| RAM User | Une identité qui représente une personne ou une application spécifique. Elle dispose d'identifiants de connexion à la console ou d'accès programmatique, tels qu'un mot de passe de connexion ou une paire AccessKey, et peut se connecter à la console ou effectuer un accès programmatique. | Correspond à un employé, un système ou une application spécifique au sein d'une entreprise. Utilisé dans les scénarios nécessitant un accès à long terme aux ressources cloud. |
|
{key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } } All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }** |
Une collection permettant de classer et de gérer les RAM User. Lorsque vous accordez des autorisations à un groupe d'utilisateurs, tous les utilisateurs du groupe héritent de ces autorisations. | Accorde et révoque des autorisations par lots pour plusieurs RAM User ayant la même fonction professionnelle, telle qu'une équipe de développement ou une équipe de test. Cela simplifie la gestion des autorisations. |
| RAM Role | Une identité virtuelle à laquelle des autorisations peuvent être accordées, mais qui ne possède ni mot de passe de connexion ni paire AccessKey. Un rôle RAM doit être endossé par une entité telle qu'un compte cloud, un service cloud ou un fournisseur d'identité avant qu'un jeton de sécurité temporaire (jeton STS) puisse être obtenu pour l'accès. | Utilisé dans des scénarios tels que l'accès aux ressources intercomptes, l'autorisation d'un service cloud à accéder à d'autres ressources et l'intégration avec un IdP (IdP) pour mettre en œuvre l'authentification unique (SSO). |
Méthodes d'authentification dans RAM
Comparaison des méthodes d'authentification
RAM prend en charge plusieurs méthodes d'authentification pour différents cas d'utilisation :
Scénarios de connexion à la console
| Méthode d'authentification | Définition | Cas d'utilisation |
| Mot de passe de connexion | Un identifiant d'authentification de sécurité utilisé pour la connexion à la console. | Un utilisateur RAM se connecte à la console pour des opérations interactives. |
| Authentification multifacteur (MFA) | Une couche supplémentaire de vérification de sécurité en plus de l'authentification par mot de passe de connexion. | Utilisé conjointement avec un mot de passe de connexion pour améliorer la sécurité de la connexion à la console. |
| Clé d'accès (Passkey) | Une méthode d'authentification sans mot de passe basée sur FIDO2 qui permet aux utilisateurs d'effectuer une vérification d'identité sécurisée et pratique grâce aux biométries de l'appareil, telles qu'une empreinte digitale ou Face ID, ou avec un code PIN. | Améliore encore la sécurité de la connexion à la console et prévient les fuites de mots de passe et les attaques de phishing. Adapté aux utilisateurs ayant des exigences de sécurité élevées ou aux scénarios nécessitant une connexion sans mot de passe. |
| Authentification unique (SSO) | Les utilisateurs s'authentifient via le fournisseur d'identité (IdP) d'une entreprise et accèdent à plusieurs services cloud de confiance mutuelle avec une seule connexion. | Les utilisateurs d'entreprise accèdent à Alibaba Cloud avec un système d'authentification d'identité existant, tel que Microsoft Entra ID ou Okta. |
Par défaut, tous les utilisateurs RAM doivent utiliser l'authentification multifacteur pour se connecter.
Scénarios d'accès programmatique
| Méthode d'authentification | Définition | Cas d'utilisation |
| Paire AccessKey | Une paire de clés composée d'un AccessKey ID et d'un AccessKey secret appartenant à un utilisateur RAM. Une paire AccessKey est valide à long terme. | Une application, une CLI ou un service appelle des services cloud via des appels API. Cette méthode est relativement moins sécurisée. |
| Jeton de sécurité temporaire (jeton STS) | Un identifiant temporaire obtenu après l'endossement d'un rôle RAM. Il comprend une paire AccessKey temporaire et un SecurityToken, possède une période de validité prédéfinie et expire à la fin de cette période. | Également utilisé lorsqu'une application, une CLI ou un service appelle des services cloud via des appels API. De plus, il est utilisé pour l'accès aux ressources intercomptes, la fédération d'identités (SSO) et l'autorisation temporaire des services cloud. Cette méthode est relativement plus sécurisée. |
Identifiants d'accès à long terme et identifiants d'accès temporaires
Identifiants d'accès à long terme : Identifiants qui restent valides après leur création, sauf s'ils sont manuellement désactivés, supprimés ou modifiés. Les exemples incluent les mots de passe de connexion et les paires AccessKey.
Identifiants d'accès temporaires : Identifiants dotés d'une période de validité prédéfinie, par exemple de 15 minutes à plusieurs heures, et qui expirent automatiquement à la fin de cette période. Un exemple est un jeton STS. Pour obtenir des conseils sur le choix entre les deux types d'identifiants, consultez la section Consignes de sécurité pour RAM dans cette rubrique.
Un jeton STS est émis par Alibaba Cloud Security Token Service (STS) après l'authentification de l'identité, qui est un rôle RAM. Pour plus d'informations sur STS, consultez Qu'est-ce que STS ?. Pour plus d'informations sur l'obtention d'un jeton STS, consultez Obtenir les identifiants d'identité temporaires d'un rôle que vous endossez.
Politiques d'autorisation
Après l'authentification d'une identité, RAM évalue les politiques d'autorisation attachées pour déterminer si l'identité dispose des autorisations correspondantes lorsqu'elle demande l'accès à une ressource ou effectue une opération, par exemple si l'identité est autorisée à gérer une instance ECS Alibaba Cloud. RAM suit le principe de refus par défaut : toute demande d'accès qui n'est pas explicitement autorisée est refusée.
Types de politiques
Les autorisations sont gérées par des politiques d'autorisation, qui sont des ensembles de règles décrivant un groupe d'autorisations. RAM prend en charge les deux types de politiques d'autorisation suivants :
Une politique système est une politique d'autorisation générale créée et gérée par Alibaba Cloud et couvrant des scénarios d'autorisation courants. Vous pouvez attacher une politique système à une identité, mais vous ne pouvez pas modifier le contenu de la politique.
Une politique personnalisée est une politique d'autorisation que vous créez et gérez. En rédigeant un document de politique au format JSON, vous pouvez définir précisément les actions autorisées ou refusées (Action), les ressources et les conditions (Condition) pour mettre en œuvre un contrôle d'accès granulaire. Pour plus d'informations, consultez Présentation des politiques.
Contrôle conditionnel
RAM utilise le modèle d'autorisation ABAC (Attribute-Based Access Control), qui vous permet de définir des attributs de condition dans des politiques d'autorisation personnalisées pour mettre en œuvre un contrôle d'accès conditionnel. Par exemple, vous pouvez limiter le bloc CIDR source des demandes d'accès ou exiger l'authentification MFA lors de la connexion avant que des opérations spécifiques puissent être effectuées.
Les conditions incluent des attributs prédéfinis par le système, tels que les attributs d'identité, les attributs de ressource et les attributs d'environnement de requête. Les attributs personnalisés, tels que les tags, sont également pris en charge.
Le contrôle conditionnel doit être configuré dans une politique personnalisée.
Pour plus d'informations, consultez Éléments de base d'une politique.
Fédération d'identités d'entreprise
RAM prend en charge l'authentification unique (SSO) basée sur les protocoles standard SAML 2.0 et OIDC (OpenID Connect), également appelée connexion par fédération d'identités.
Pourquoi la fédération d'identités est nécessaire
Dans les environnements multicloud et informatiques d'entreprise, les employés doivent souvent accéder à plusieurs systèmes internes et services cloud. Le changement fréquent de comptes et la mémorisation de différents mots de passe réduisent l'efficacité opérationnelle et augmentent les risques de sécurité. La fédération d'identités intègre le système d'authentification d'identité d'une entreprise, tel que Microsoft Entra, Okta ou ADFS, avec Alibaba Cloud pour une gestion unifiée des identités des employés. Par rapport à la connexion avec un nom d'utilisateur et un mot de passe, la connexion par fédération d'identités offre les avantages suivants :
Connexion simplifiée : Les employés se connectent une fois au portail du fournisseur d'identité (IdP), puis accèdent à Alibaba Cloud et à d'autres applications ayant une relation de confiance avec l'IdP. Vous n'avez pas besoin de maintenir plusieurs ensembles de noms d'utilisateur et de mots de passe.
Politiques de sécurité centralisées : Les politiques de sécurité de l'entreprise, telles que l'authentification MFA, les politiques de mot de passe et les restrictions d'adresse IP, sont configurées et appliquées au niveau de l'IdP.
Gestion et audit centralisés : Vous configurez et révoquez les autorisations des utilisateurs sur la plateforme de gestion des identités existante de votre entreprise, et synchronisez l'embauche et le départ des employés avec les autorisations cloud. Cela réduit les coûts de gestion et les risques de conformité.
Méthodes SSO prises en charge
Alibaba Cloud RAM prend en charge les deux modes SSO suivants pour différents scénarios métier :
SSO basé sur l'utilisateur : Une entreprise effectue un mappage des utilisateurs depuis son système de fournisseur d'identité (IdP) vers les RAM User d'Alibaba Cloud, et les utilisateurs se connectent à la console avec les identités d'utilisateur RAM correspondantes.
SSO basé sur le rôle : Les utilisateurs d'entreprise endossent directement un RAM Role d'Alibaba Cloud et obtiennent un jeton STS pour accéder aux ressources. Ce mode prend en charge des scénarios tels que l'autorisation intercomptes, plusieurs IdP et l'accès programmatique. Le SSO basé sur le rôle est le mode recommandé, car il correspond mieux au principe du moindre privilège et aux meilleures pratiques de sécurité.
Pour plus d'informations, consultez Présentation du SSO.
Consignes de sécurité pour RAM
Pour construire un système d'identité et d'autorisation sécurisé, efficace et maintenable, suivez ces meilleures pratiques pour la gestion des identités et des autorisations. Pour plus d'informations, consultez Meilleures pratiques de gestion des identités et des autorisations.
Protégez votre compte Alibaba Cloud
Créez un utilisateur RAM disposant d'autorisations d'administrateur dédié à la gestion quotidienne et aux opérations techniques.
N'utilisez votre compte Alibaba Cloud qu'en cas de nécessité et conservez son mot de passe, son dispositif MFA et ses autres identifiants en toute sécurité.
Effectuez toutes les opérations quotidiennes avec l'utilisateur administrateur RAM afin d'éviter d'exposer votre compte Alibaba Cloud dans les environnements quotidiens.
Choisissez des identifiants d'accès temporaires
Les identifiants d'accès temporaires sont plus sécurisés que les identifiants d'accès à long terme. Des identifiants d'accès à long terme divulgués peuvent être exploités et provoquer des menaces continues pour la sécurité. Les identifiants d'accès temporaires ont une période de validité prédéfinie ; ainsi, même s'ils sont divulgués, l'impact est limité à la période de validité et aux autorisations accordées, ce qui réduit les risques de sécurité. Utilisez des identifiants d'accès temporaires dans la mesure du possible. Pour plus d'informations, consultez Meilleures pratiques pour l'accès aux API OpenAPI d'Alibaba Cloud à l'aide d'identifiants.
Audit de sécurité RAM
Utilisez ActionTrail pour interroger les journaux d'opérations : ActionTrail enregistre toutes les opérations effectuées avec des identités RAM et est utilisé pour l'audit de sécurité, les revues de conformité et le suivi des problèmes. Pour plus d'informations, consultez Utiliser ActionTrail pour interroger les événements.
Gouvernance des identités et des accès : Détecte en continu les risques de sécurité liés aux identités et aux autorisations dans votre compte Alibaba Cloud et ses utilisateurs RAM, tels que les paires AccessKey inactives depuis longtemps et les politiques de mot de passe non conformes. Pour plus d'informations, consultez .
Analyse des accès : Analyse et identifie les accès depuis Internet et les identités sur-privilégiées dans votre compte, et fournit des suggestions de gouvernance.