Protégez vos instances ECS en sécurisant les comptes, en durcissant les systèmes d'exploitation, en chiffrant les données, en isolant les réseaux et en mettant en place un système de défense de sécurité multicouche.
Contexte
Alibaba Cloud protège l'infrastructure sous-jacente, telle que les centres de données et les plateformes de virtualisation. Il vous incombe d'appliquer les bonnes pratiques de sécurité : protéger vos comptes, garantir la confidentialité des informations et contrôler les autorisations.
Tendances en matière de sécurité cloud
Menaces liées à la cybersécurité
Les menaces liées à la cybersécurité augmentent rapidement. Le rapport State of Security 2022 de Splunk révèle que :
49 % des organisations ont subi des violations de données au cours des deux dernières années, contre 39 % il y a un an.
79 % des répondants ont été confrontés à des attaques par rançongiciel. 35 % d'entre eux ont perdu l'accès aux données et aux systèmes à la suite d'une ou plusieurs attaques.
59 % des équipes de sécurité ont consacré un temps et des ressources considérables à la remédiation, contre 42 % il y a un an.
La récupération après une interruption imprévue prenait en moyenne 14 heures, avec un coût estimé à 200 000 USD par heure.
Le passage à des architectures basées sur le cloud introduit de nouveaux défis en matière de sécurité. Une seule opération accidentelle peut exposer des applications à Internet ou divulguer des clés. La sécurité et la conformité sont essentielles à votre parcours vers le cloud.
Préparez-vous à protéger les actifs informationnels du cloud
La sécurité est un processus continu. Élaborez et affinez continuellement votre posture de sécurité.
Élaborez une stratégie de sécurité holistique intégrant des politiques, des outils et des contrôles de protection.
Intégrez la sécurité dans les processus DevOps.
Mettez en place un système de défense de sécurité automatisé pour protéger vos systèmes.
Respectez les normes de conformité en matière de sécurité cloud.
Vous devez également :
Identifier et catégoriser tous les actifs informationnels.
Définir les données d'actifs à protéger.
Déterminer qui peut accéder aux données d'actifs et à quelles fins.
Protéger les actifs informationnels du cloud
La sécurité cloud utilise des politiques, des contrôles et des technologies pour protéger les données, l'infrastructure et les applications contre les menaces externes et internes. Pour garantir la conformité, développez des applications cloud en intégrant la sécurité dès le départ.
Appliquez les bonnes pratiques suivantes pour protéger vos actifs informationnels cloud.
|
Élément |
Bonne pratique |
Description |
|
Sécurité des comptes |
|
|
|
Gestion des ressources applicatives |
|
|
|
Sécurité des informations et des données |
Activer la conformité de sécurité lors de la création d'instances |
|
|
Sécurité de l'environnement réseau |
Séparer correctement les autorisations sur les ressources réseau |
|
|
Sécurité des applications |
Utiliser des services de sécurité pour mettre en place un système de défense |
|
|
Sécurité des applications du système d'exploitation invité |
Protéger les applications dans les systèmes d'exploitation invités des instances |
|
Protéger les comptes Alibaba Cloud
Activer l'authentification multifacteur (MFA) pour les comptes
Activez l'authentification multifacteur (MFA) pour votre compte Alibaba Cloud. L'authentification MFA exige des codes de sécurité, en plus des noms d'utilisateur et des mots de passe, générés dynamiquement par des dispositifs MFA.
Utiliser des utilisateurs RAM avec des politiques de privilège minimum
Accordez des autorisations d'accès aux ressources ECS aux utilisateurs RAM selon le principe du moindre privilège. Ne partagez pas les informations de compte avec des tiers et n'accordez pas d'autorisations inutiles. Créez des utilisateurs RAM (ou des groupes d'utilisateurs) et associez-leur des politiques d'autorisation spécifiques pour un contrôle d'accès granulaire. Consultez la section Utilisateurs RAM.
-
Utilisateur RAM
Si plusieurs instances ECS doivent être accessibles par différentes entités telles que des employés, des systèmes et des applications, créez des utilisateurs RAM disposant uniquement des autorisations requises afin de prévenir les risques de sécurité.
-
Groupe d'utilisateurs RAM
Créez plusieurs groupes d'utilisateurs avec différentes politiques d'autorisation. Par exemple, pour renforcer la sécurité du réseau, refusez l'accès à certaines ressources ECS depuis des adresses IP extérieures à votre réseau d'entreprise et attribuez cette politique à un groupe d'utilisateurs.
Créez des groupes d'utilisateurs pour gérer les autorisations par responsabilité professionnelle. Par exemple, si un développeur devient administrateur système, déplacez le compte du groupe Développeurs vers le groupe Administrateurs système.
-
Politique pour un groupe d'utilisateurs
Administrateurs système : Nécessitent des autorisations pour créer et gérer des ressources ECS. Associez une politique qui autorise toutes les opérations sur les instances, les images, les snapshots et les groupes de sécurité.
Développeurs : Nécessitent uniquement des autorisations pour utiliser les instances. Associez une politique qui autorise l'appel des opérations DescribeInstances, StartInstances, StopInstances, RunInstances et DeleteInstance.
Utiliser des rôles RAM d'instance au lieu de paires AccessKey pour appeler les opérations API
Les applications déployées sur des instances ECS accèdent généralement à d'autres API Alibaba Cloud à l'aide de paires AccessKey. Toutefois, le stockage des paires AccessKey sur les instances présente des risques de sécurité, tels que des fuites et des difficultés de maintenance. Les rôles RAM d'instance permettent de résoudre ces risques en utilisant RAM pour un contrôle d'autorisation granulaire sans exposer les paires AccessKey.
Associez un rôle RAM d'instance à une instance ECS et utilisez un identifiant temporaire Security Token Service (STS) pour accéder à d'autres API Alibaba Cloud. Après avoir associé le rôle, accédez aux métadonnées de l'instance en mode de renforcement de la sécurité. L'identifiant temporaire STS est mis à jour périodiquement. Consultez la section Rôles RAM d'instance.
Empêcher la divulgation des paires AccessKey
Les paires AccessKey sont des identifiants API et doivent rester sécurisés. Ne les exposez pas sur des canaux externes tels que GitHub. Si votre paire AccessKey est divulguée, vos ressources sont exposées à des risques.
Recommandations de sécurité pour les paires AccessKey :
N'intégrez pas les paires AccessKey dans le code.
Modifiez régulièrement les paires AccessKey.
Révoquez régulièrement les paires AccessKey inutiles.
Utilisez des utilisateurs RAM selon le principe du moindre privilège.
Activez l'audit des journaux et envoyez les journaux vers OSS et Simple Log Service (SLS) pour le stockage et les audits.
Définissez
acs:SourceIppour contrôler l'accès depuis des adresses IP publiques spécifiques aux API Alibaba Cloud.Définissez
acs:SecureTransportsur true, ce qui indique que les fonctionnalités et les ressources sont accessibles via HTTPS.
Recommandations de sécurité pour la gestion des comptes et des mots de passe
|
Catégorie |
Description de la politique |
|
Comptes Alibaba Cloud |
|
|
Clés et identifiants |
|
|
Mot de passe |
|
|
Données confidentielles dans KMS |
Le stockage de données confidentielles en texte clair sur les disques présente des risques de fuite. Activez KMS pour permettre le chiffrement des données dans les services cloud sans avoir à maintenir votre propre infrastructure cryptographique. Par exemple, activez le chiffrement des disques et le démarrage de confiance sur les instances ECS. |
Gérer les actifs informationnels en masse
Gérez et auditez les ressources cloud en masse pour éviter que des actifs ne restent non protégés en raison de configurations incorrectes. Utilisez des conventions de déploiement et de nommage uniformes pour les instances et les groupes de sécurité, et vérifiez régulièrement la présence de ressources non conformes. Utilisez des tags pour la gestion en masse, Cloud Assistant pour l'automatisation des opérations et de la maintenance, et Cloud Config pour les audits de conformité.
Utiliser des tags pour gérer les ressources en masse
Utilisez des tags pour identifier, catégoriser et rechercher des ressources cloud en masse. En cas d'incident de sécurité, les tags aident à identifier rapidement l'étendue et la gravité de l'incident.
Configurez des politiques de sécurité avec des tags spécifiques pour des ressources telles que les groupes de sécurité en une seule fois.
Consultez la section Tags.
Utiliser Cloud Assistant pour automatiser les opérations et la maintenance (O&M) sur les canaux de ressources
Les opérations et la maintenance (O&M) traditionnelles reposent sur SSH, qui nécessite des clés et l'ouverture de ports, deux éléments présentant des risques de sécurité s'ils sont mal gérés. Cloud Assistant est un outil natif d'O&M pour ECS qui permet l'exécution de scripts par lots et la distribution de fichiers sans mots de passe, connexions ni serveurs de rebond. Cloud Assistant fournit une gestion de session pour les O&M interactives et utilise les mécanismes de sécurité suivants :
Contrôle d'accès : Cloud Assistant utilise des politiques RAM pour contrôler l'accès des utilisateurs en fonction des instances, des groupes de ressources, des tags ou des adresses IP source.
Fiabilité de bout en bout : Toutes les ressources interagissent via HTTPS avec des données chiffrées en transit. Les instances utilisent un mécanisme de sécurité interne pour l'accès entrant sans ouvrir de ports, et communiquent en sortie via le réseau interne sans exposer d'adresses IP publiques.
Contenu sécurisé : Les commandes sont chiffrées et vérifiées avec des signatures pour empêcher toute altération pendant la transmission.
Audit des journaux : Appelez des opérations API pour auditer les commandes et les fichiers transmis par Cloud Assistant, y compris les heures d'exécution, les résultats, le contenu et les noms d'utilisateur. Envoyez les journaux de tâches vers OSS ou SLS pour archivage ou analyse.
Consultez la section Présentation de Cloud Assistant.
Utiliser Cloud Config pour effectuer des audits de conformité sur les ressources
Cloud Config évalue et surveille la conformité des ressources cloud. Il agrège les ressources entre les régions, enregistre les modifications de configuration dans des chronologies et génère des alertes pour les configurations non conformes. Consultez la section Qu'est-ce que Cloud Config ?
Configurer la sécurité lors de la création d'instances
Héberger les activités nécessitant un niveau de sécurité élevé sur des instances renforcées en matière de sécurité
Pour les activités nécessitant un niveau de sécurité élevé et une confiance accrue, exécutez les charges de travail sur des instances renforcées en matière de sécurité qui prennent en charge le démarrage de confiance et la protection des données privées.
Prend en charge la mémoire chiffrée et le calcul confidentiel basé sur Intel® Software Guard Extensions (SGX) pour protéger le code essentiel et les données contre les attaques de logiciels malveillants.
Met en œuvre un démarrage de confiance basé sur des puces Trusted Cryptography Module (TCM) ou Trusted Platform Module (TPM). Lors du démarrage de confiance, tous les modules de la chaîne de démarrage, du serveur sous-jacent à l'instance ECS, sont mesurés et vérifiés.
Utiliser des images sécurisées
-
Utilisez des images publiques et activez le renforcement de la sécurité pour ces images.
Utilisez les images publiques fournies par Alibaba Cloud.
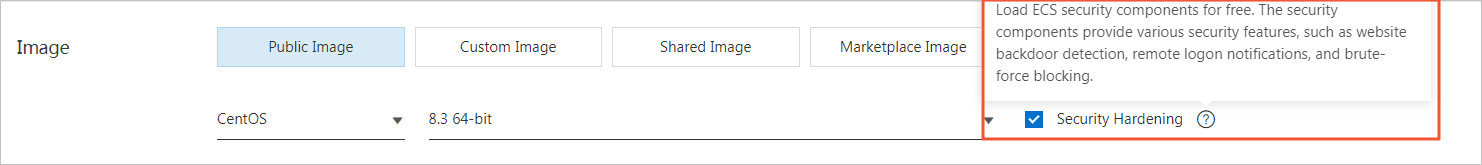
Activez le renforcement de la sécurité gratuit pour les images publiques afin de bénéficier de fonctionnalités telles que la détection de webshell, les vérifications de configuration de sécurité et les alertes de connexion inhabituelle.
-
Utilisez des images personnalisées chiffrées.
Utilisez l'algorithme AES-256 pour chiffrer les images personnalisées afin d'éviter les fuites de données. Créez des disques chiffrés, puis créez des images personnalisées chiffrées à partir de ceux-ci. Vous pouvez également chiffrer une copie d'image à l'aide de la fonctionnalité Copier et chiffrer. Pour les images chiffrées partagées, créez des clés BYOK distinctes pour éviter les fuites de clés. Consultez la section Copier une image personnalisée.
Chiffrer les données sur les disques à l'aide de KMS
Chiffrez les disques pour protéger les données stockées sans modifier les activités ou les applications. Les snapshots créés à partir de disques chiffrés et les disques créés à partir de ces snapshots sont également chiffrés. Les disques système et les disques de données peuvent être chiffrés. Consultez la section Chiffrement des disques.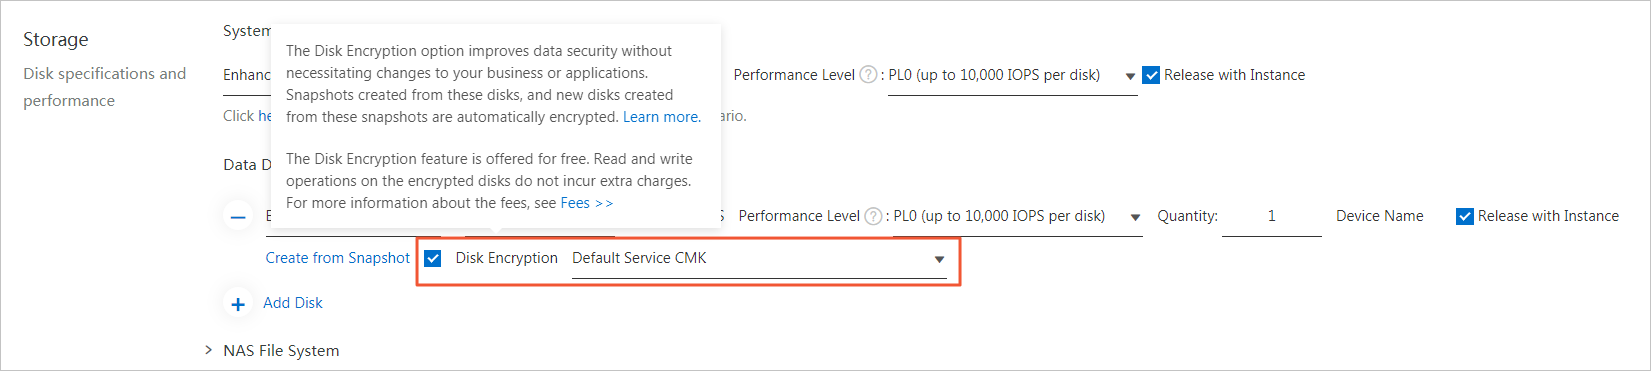
Utiliser des snapshots à des fins de reprise après sinistre
-
Utiliser des snapshots pour sauvegarder les données
Les snapshots constituent la base de la reprise après sinistre et aident à réduire la perte de données due aux défaillances système, aux opérations accidentelles et aux problèmes de sécurité. Créez des snapshots en fonction de vos besoins. Consultez la section Créer manuellement un snapshot.
Créez des snapshots automatiques quotidiennement et conservez-les pendant au moins sept jours pour améliorer la tolérance aux pannes et minimiser la perte de données.

-
Utiliser des snapshots chiffrés
ECS utilise le chiffrement AES-256 pour les snapshots afin d'éviter les fuites de données. Créez des disques chiffrés, puis créez des snapshots chiffrés à partir de ceux-ci.
Accéder aux métadonnées d'instance en mode de renforcement de la sécurité
Les métadonnées d'instance ECS incluent les informations d'instance dans Alibaba Cloud. Vous pouvez afficher et utiliser les métadonnées des instances en cours d'exécution pour les configurer ou les gérer. Consultez la section Métadonnées d'instance.
Accédez aux métadonnées d'instance en mode de renforcement de la sécurité. Dans ce mode, une session est établie entre l'instance et le serveur de métadonnées, et le serveur authentifie votre identité à l'aide d'un jeton. Lorsque le jeton expire, la session se ferme. Limites des jetons :
Chaque jeton ne peut être utilisé que pour une seule instance ECS. L'accès avec le jeton d'une autre instance est refusé.
Chaque jeton a une durée de validité de 1 à 21 600 secondes (6 heures). Les jetons peuvent être réutilisés jusqu'à leur expiration.
L'accès par proxy n'est pas pris en charge. Les requêtes contenant l'en-tête X-Forwarded-For sont refusées.
Un nombre illimité de jetons peut être émis pour chaque instance.
Isoler et sécuriser les ressources réseau
VPC abstrait les réseaux physiques en réseaux virtuels sécurisés et isolés au niveau de la couche liaison de données. Les VPC sont entièrement isolés et ne se connectent que via des adresses IP élastiques ou des adresses IP NAT. Vous pouvez configurer des plages d'adresses IP, des blocs CIDR, des tables de routage et des passerelles au sein de chaque VPC. Connectez les centres de données sur site aux VPC à l'aide de VPN Gateway, Express Connect ou Smart Access Gateway (SAG). Connectez les réseaux à l'échelle mondiale à l'aide de Cloud Enterprise Network (CEN).
Les réseaux sont vulnérables aux cyberattaques. Dans Alibaba Cloud, contrôlez l'accès aux VPC à l'aide de groupes de sécurité, de listes de contrôle d'accès réseau (ACL), de politiques de routage ou de circuits Express Connect. Configurez également Cloud Firewall, WAF et Anti-DDoS pour vous protéger contre les menaces externes.
Suivre les recommandations de sécurité pour l'isolation des ressources réseau
Recommandations de sécurité pour l'isolation du réseau :
Créez un compte d'administrateur réseau pour gérer de manière centralisée les groupes de sécurité, les ACL réseau et les journaux de trafic.
Utilisez des ACL réseau pour restreindre l'accès aux données privées.
Isolez les ressources réseau et préconfigurez de grands sous-réseaux pour éviter le chevauchement des sous-réseaux.
Configurez les groupes de sécurité en fonction des points d'accès plutôt que des ressources.
Créer un environnement réseau sécurisé
-
Configurer correctement les groupes de sécurité pour isoler les réseaux et réduire la surface d'attaque
Les groupes de sécurité contrôlent l'accès réseau aux instances ECS et depuis celles-ci. Configurez des règles pour filtrer le trafic par port et adresse IP afin de réduire la surface d'attaque.
Par exemple, le port 22 est le port SSH par défaut sur les instances Linux. Le laisser ouvert présente des risques de sécurité. Configurez des règles pour autoriser uniquement des adresses IP spécifiques à accéder au port 22, ou utilisez un VPN pour chiffrer les données de connexion.
Recommandation
Description
Références
Principe du moindre privilège
Les groupes de sécurité doivent fonctionner comme des listes d'autorisation. Ouvrez uniquement les ports nécessaires et allouez uniquement les adresses IP publiques nécessaires. Utilisez un VPN ou un hôte de bastion pour le dépannage. Des configurations incorrectes peuvent exposer des ports ou des adresses IP à Internet.
-
Ouvrez uniquement les ports requis par l'activité dans les groupes de sécurité, tant pour le trafic Internet que pour le trafic du réseau interne.
-
Pour les ports de service à haut risque, autorisez l'accès uniquement depuis des adresses IP spécifiques.
-
Pour les backends de gestion de service HTTP, autorisez l'accès uniquement depuis des adresses IP spécifiques et activez WAF pour le nom de domaine.
Ne définissez pas 0.0.0.0/0 comme objet d'autorisation dans vos règles de groupe de sécurité.
Autoriser tout le trafic entrant est une erreur courante.
0.0.0.0/0signifie toutes les adresses IP. Une règle avec cet objet d'autorisation ouvre tous les ports à l'accès externe. Refusez l'accès sur tous les ports par défaut, puis autorisez uniquement les ports requis tels que 80, 8080 et 443.Désactivez les règles de groupe de sécurité entrantes qui ne sont plus nécessaires.
Si une règle inclut
0.0.0.0/0, examinez les ports exposés par vos applications. Pour les ports qui ne doivent pas fournir de services externes, ajoutez une règle de refus. Par exemple, si MySQL s'exécute sur le port 3306, ajoutez une règle de refus avec la priorité la plus basse (100).Référencez des groupes de sécurité comme objets d'autorisation dans les règles de groupe de sécurité.
Ajoutez des règles selon le principe du moindre privilège. Les différentes couches d'application doivent utiliser des groupes de sécurité différents avec des règles entrantes et sortantes appropriées.
-
Pour les applications distribuées dont les groupes de sécurité ne sont pas mutuellement accessibles, ajoutez des règles qui référencent des groupes de sécurité (au lieu d'adresses IP ou de blocs CIDR) comme objets d'autorisation pour permettre l'accès mutuel.
-
Par exemple, créez sg-web pour la couche web et sg-database pour la couche base de données. Dans sg-database, ajoutez une règle qui référence sg-web pour autoriser l'accès sur le port 3306.
Configurez des noms et des tags appropriés pour les groupes de sécurité.
Des noms et descriptions clairs aident à identifier les groupes de sécurité.
Ajoutez des tags aux groupes de sécurité via la console ECS ou l'API pour faciliter la recherche et la gestion.
Ajoutez les instances ECS nécessitant un accès mutuel au même groupe de sécurité.
Chaque instance ECS peut appartenir à un maximum de cinq groupes de sécurité. Les instances d'un même groupe de sécurité communiquent via le réseau interne. Si vous disposez de plusieurs groupes de sécurité, créez un nouveau groupe et ajoutez-y les instances qui nécessitent une communication via le réseau interne.
N'ajoutez pas toutes les instances au même groupe de sécurité. Pour les applications distribuées, chaque instance joue un rôle différent et nécessite des règles entrantes et sortantes spécifiques.
Associer des groupes de sécurité à une instance (ENI principale)
Isoler les instances au sein d'un groupe de sécurité.
Les groupes de sécurité agissent comme des pare-feu virtuels avec inspection stateful des paquets (SPI). Les instances d'un même groupe de sécurité partagent la même région et les mêmes exigences de sécurité. Alibaba Cloud affine les politiques de contrôle d'accès interne pour isoler les instances au sein d'un groupe de sécurité.
Utiliser des règles quintuplets de groupe de sécurité.
Les groupes de sécurité contrôlent l'accès réseau aux instances ECS et fournissent une isolation logique de sécurité. Les règles quintuplets permettent un contrôle d'accès précis basé sur l'adresse IP source, le port source, l'adresse IP de destination, le port de destination et le protocole de couche transport.
Ajoutez les instances ECS qui fournissent des services orientés Internet et celles qui fournissent des services orientés réseau interne à des groupes de sécurité différents.
Les applications sur une instance ECS peuvent être accessibles depuis Internet lorsque l'instance expose des ports (tels que 80 et 443) ou utilise des règles de redirection de port (telles que la redirection de port NAT ou la redirection basée sur EIP).
-
Appliquez les règles de groupe de sécurité les plus strictes. Refusez tous les protocoles et ports par défaut, puis autorisez uniquement les ports requis par les services externes tels que 80 et 443.
-
Les instances orientées Internet dans le même groupe de sécurité doivent avoir des responsabilités claires. Déployez les services backend comme MySQL et Redis sur des instances sans accès Internet, puis utilisez des règles de groupe de sécurité pour autoriser l'accès depuis des groupes de sécurité spécifiques.
-
-
Configurer des domaines de sécurité pour isoler les services de différents niveaux de sécurité au sein de votre organisation
Créez des réseaux privés avec des VPC pour héberger séparément les serveurs de différents niveaux de sécurité. Créez un VPC, attribuez un bloc CIDR, configurez les tables de routage et les passerelles, et stockez les données importantes dans ce VPC logiquement isolé. Utilisez une EIP ou un serveur de rebond pour les opérations et la maintenance quotidiennes. Consultez la section Créer et gérer un VPC.
-
Utiliser des serveurs de rebond ou des hôtes de bastion pour se protéger contre les intrusions internes et externes
Les serveurs de rebond disposent d'autorisations étendues. Utilisez plutôt des hôtes de bastion pour enregistrer et auditer toutes les opérations d'O&M, détecter les anomalies et attribuer les actions à un personnel spécifique.
Attribuez le serveur de rebond à un vSwitch dédié dans un VPC et associez l'EIP correspondante ou la table de redirection de port NAT. Créez un groupe de sécurité dédié (SG_BRIDGE) et ouvrez uniquement les ports requis (TCP 22 pour Linux, RDP 3389 pour Windows). Restreignez l'accès entrant aux adresses IP publiques spécifiques de votre organisation. Pour accorder au serveur de rebond l'accès à un autre groupe de sécurité (SG_CURRENT), ajoutez une règle autorisant l'accès depuis SG_BRIDGE via des protocoles et des ports spécifiques. Pour SSH, utilisez des paires de clés au lieu de mots de passe. Consultez la section Présentation des paires de clés SSH.
-
Attribuer correctement les adresses IP publiques pour réduire la surface d'attaque exposée à Internet
Une attribution correcte des adresses IP publiques réduit la surface d'attaque. Pour les instances VPC, connectez les instances nécessitant un accès Internet à quelques vSwitch désignés pour faciliter l'audit.
N'attribuez pas d'adresses IP publiques aux instances qui ne fournissent pas de services Internet. Pour plusieurs instances orientées Internet, utilisez SLB pour distribuer le trafic. Consultez la section Présentation de SLB.
Pour les instances qui nécessitent un accès Internet sortant mais ne disposent pas d'adresses IP publiques, utilisez des passerelles NAT. Configurez des entrées SNAT pour des blocs CIDR ou des sous-réseaux spécifiques afin d'éviter d'exposer des services à Internet. Consultez la section Qu'est-ce que VPN Gateway ?
Utiliser des services de sécurité pour mettre en place un système de défense
Utiliser Anti-DDoS Origin Basic (gratuit), Anti-DDoS Pro et Anti-DDoS Premium pour atténuer les attaques DDoS
Les attaques DDoS inondent les cibles avec du trafic frauduleux provenant de plusieurs systèmes compromis. Security Center d'Alibaba Cloud défend contre les attaques de la couche 3 à la couche 7, y compris les attaques par inondation SYN, UDP, ACK, ICMP, DNS et HTTP. Anti-DDoS Origin Basic fournit une atténuation DDoS allant jusqu'à 5 Gbit/s gratuitement.
Anti-DDoS Origin Basic est activé par défaut sur les instances ECS, maintenant un accès normal pendant les attaques DDoS sans achat d'équipements de nettoyage. Après la création d'une instance, définissez ses seuils de nettoyage du trafic.
Utiliser gratuitement Security Center Basic pour se protéger contre l'exploitation des vulnérabilités système
Security Center est un système de gestion de sécurité centralisé qui identifie, analyse et avertit des menaces en temps réel. Ses fonctionnalités incluent la protection anti-rançongiciel, l'antivirus, la protection contre la falsification web et les vérifications de conformité.
Security Center Basic est disponible par défaut et recherche les connexions inhabituelles, les vulnérabilités et les risques de configuration des services cloud. Pour des fonctionnalités avancées telles que la détection des menaces, la correction des vulnérabilités et la suppression des virus, achetez une édition payante depuis la console Security Center. Consultez la section Security Center Basic.
Utiliser WAF pour se protéger contre l'exploitation des vulnérabilités système
WAF protège les applications web contre les attaques OWASP courantes et les attaques par inondation HTTP, y compris les injections SQL, les attaques XSS, les webshells, les chevaux de Troie et les accès non autorisés. WAF bloque le trafic malveillant pour empêcher les fuites de données et garantir la sécurité et la disponibilité du site web. Consultez la section Premiers pas.
Avantages de WAF :
WAF gère diverses attaques web pour garantir la sécurité et la disponibilité sans installer de logiciel ou de matériel ni modifier le code. WAF offre une protection dédiée pour des sites web spécifiques dans des domaines tels que la finance, le commerce électronique, l'O2O, les jeux et les services publics.
Sans WAF, vous pourriez être vulnérable aux intrusions web, aux fuites de données, aux attaques par inondation HTTP et aux chevaux de Troie.
Consultez la section Premiers pas avec WAF.
Protéger les applications dans les systèmes d'exploitation invités des instances
Configurer les paramètres de sécurité pour assurer des connexions sécurisées aux instances ECS
Par défaut, un compte non-root peut se connecter à une instance ECS. Accordez des autorisations administratives à l'aide de su ou sudo. Le compte root ne peut pas se connecter avec un fichier de clé PEM par défaut. Pour les instances Linux, configurez uniquement la connexion basée sur une paire de clés RSA. Pour les instances Windows, utilisez des mots de passe complexes d'au moins huit caractères incluant des caractères spéciaux.
Instance Linux :
-
Par défaut, des comptes non-root sont utilisés pour se connecter aux instances Linux.
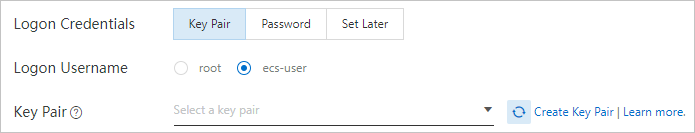
La connexion en tant que root accorde les autorisations les plus élevées, mais présente des risques pour la sécurité des données si l'instance est attaquée. Utilisez l'image publique Anolis OS 8.4 ou Ubuntu 20.04, qui prend en charge la connexion avec le compte régulier ecs-user.
-
Utiliser des paires de clés SSH temporaires pour se connecter aux instances Linux.
Utilisez le plug-in config_ecs_instance_connect pour envoyer une clé publique SSH à une instance spécifique. La clé est stockée pendant 60 secondes, période pendant laquelle vous pouvez vous connecter sans mot de passe. Consultez la section Se connecter avec une paire de clés temporaire.
Une paire de clés SSH se compose d'une clé publique et d'une clé privée, chiffrées par défaut avec RSA-2048. Avantages de l'authentification par paire de clés par rapport à l'authentification par mot de passe :
Sécurité et fiabilité supérieures pour les connexions.
La robustesse dépasse largement celle des mots de passe ordinaires, empêchant les attaques par force brute.
Les clés privées ne peuvent pas être déduites des clés publiques.
-
Les paires de clés SSH sont faciles à utiliser.
Configurez une clé publique sur une instance Linux, puis utilisez la clé privée pour exécuter des commandes SSH sans mot de passe.
Utilisez une paire de clés pour gérer par lot plusieurs instances Linux. Spécifiez une paire de clés lors de la création d'une instance ou associez-en une après la création, puis connectez-vous à l'aide de la clé privée.
Modifiez le fichier sshd_config pour désactiver la connexion basée sur un mot de passe et prendre en charge uniquement la connexion basée sur une paire de clés RSA.
Instance Windows :
Les mots de passe faibles constituent une vulnérabilité majeure. Utilisez des mots de passe complexes d'au moins huit caractères, comprenant des lettres majuscules, des lettres minuscules, des chiffres et des caractères spéciaux. Modifiez régulièrement les mots de passe.
Définissez des mots de passe forts pour les instances ECS. Les mots de passe doivent comporter entre 8 et 30 caractères et contenir au moins trois des types de caractères suivants : lettres majuscules, lettres minuscules, chiffres et caractères spéciaux, y compris ( ) ` ~ ! @ # $ % ^ & * _ - + = | { } [ ] : ; ' < > , . ? /. Pour les instances Windows, les mots de passe ne peuvent pas commencer par une barre oblique (/).
Chiffrer les données en transit
Configurez des groupes de sécurité ou des pare-feu pour autoriser la communication uniquement entre les ports qui chiffrent les données. Utilisez des protocoles de chiffrement tels que TLS 1.2 et versions ultérieures pour chiffrer les données sensibles en transit entre les clients et les instances ECS.
Surveiller et auditer les anomalies des journaux
Le rapport M-Trends 2018 de FireEye a révélé que le temps de séjour médian mondial (de l'attaque à la détection) était de 101 jours, et de 498 jours en Asie-Pacifique. Des données de journal fiables et des services d'audit sont essentiels pour réduire ce temps de séjour.
Utilisez CloudMonitor, ActionTrail, Log Audit Service, les journaux de flux VPC et les journaux d'application pour mettre en place un système de surveillance et d'alerte pour l'accès anormal aux ressources et aux autorisations.
Utilisez CloudMonitor pour définir des seuils d'alerte d'utilisation des ressources et prévenir les attaques DDoS. Consultez la section Qu'est-ce que CloudMonitor
Utilisez ActionTrail pour détecter les accès non autorisés, les configurations de sécurité incorrectes et les opérations à haut risque. ActionTrail prend également en charge l'audit de conformité et la détection des menaces. Utilisez l'authentification MFA pour contrôler l'accès à ActionTrail. Consultez la section ActionTrail
Activez la fonctionnalité journal de flux dans VPC pour enregistrer le trafic ENI entrant et sortant.
Utilisez Log Audit Service pour collecter, analyser et visualiser les données et générer des alertes pour des scénarios tels que DevOps, les opérations, la sécurité et l'audit. Consultez la section Présentation de Log Audit Service.
Tracez les journaux d'événements d'application et les journaux d'appels API.
Synchronisez régulièrement tous les journaux vers SLS ou OSS et configurez les autorisations d'accès.
Ajoutez des ID d'instance, des régions, des zones et des environnements (test ou production) aux journaux pour faciliter le dépannage.