Web Application Firewall (WAF) protège vos sites web et applications en inspectant le trafic HTTP/HTTPS, en bloquant les requêtes malveillantes avant qu'elles n'atteignent vos serveurs et en ne transférant que le trafic légitime. Déployez WAF en moins de 5 minutes : aucun matériel, logiciel ou modification de routage n'est nécessaire.
Fonctionnement de WAF
WAF s'intercale entre vos utilisateurs et vos serveurs d'origine. Pour chaque requête entrante, WAF peut :
Autoriser la requête et la transférer à votre serveur.
Bloquer la requête et renvoyer une réponse d'erreur au client.
Surveiller la requête : la journaliser et déclencher une alerte sans la bloquer.
Cette décision repose sur vos règles de protection configurées, les signaux de renseignement sur les menaces et le moteur de détection de WAF. Vous définissez le comportement appliqué à chaque type de trafic.
Cas d'utilisation
WAF protège le trafic HTTP/HTTPS des serveurs web déployés sur Alibaba Cloud ou dans tout autre environnement. Il est largement adopté dans les secteurs des services financiers, du commerce électronique, de l'O2O, d'Internet+, du jeu vidéo, du gouvernement et de l'assurance.
Principales fonctionnalités de sécurité
Protection contre les attaques applicatives web
Protection OWASP Top 10 : bloque les injections SQL, le cross-site scripting (XSS), les téléchargements de webshells, les backdoors, les injections de commandes, les requêtes HTTP malformées, les accès non autorisés aux fichiers critiques et le path traversal.
Masquage de site web : masque l'adresse IP de votre serveur d'origine face aux attaquants, les empêchant ainsi de contourner WAF pour cibler directement votre origine.
Correctif virtuel et protection zero-day : déploie des correctifs virtuels pour les vulnérabilités à haut risque et zero-day en mettant rapidement à jour les règles de protection avant la disponibilité des correctifs de sécurité officiels.
Mode de surveillance : pour les nouvelles applications, activez le mode de surveillance afin de journaliser les alertes relatives au trafic suspect sans le bloquer. Cette approche permet d'identifier et d'éliminer les faux positifs avant de passer en mode d'application stricte.
Technologie d'inspection approfondie : analyse intégralement les formats de données HTTP courants (tout champ d'en-tête, données de formulaire, multipart, JSON et XML) et décode les encodages URL, Unicode JavaScript, HEX, entités HTML, sérialisation Java, sérialisation PHP, Base64, UTF-7, UTF-8 ainsi que les encodages imbriqués mixtes. La normalisation des espaces, la suppression des commentaires et la gestion des caractères spéciaux réduisent encore davantage les faux positifs.
Protection contre les attaques HTTP flood
Contrôle multidimensionnel du débit : contrôle les taux d'accès par adresse IP source, vérifie l'identité des visiteurs via des défis de redirection et des tests humain/bot, et identifie les schémas d'attaque en corrélant les statistiques des codes de réponse, la distribution des requêtes URL et les en-têtes Referer et User-Agent anormaux.
Renseignement sur les menaces : exploite les capacités de sécurité big data d'Alibaba Cloud pour constituer un renseignement sur les menaces et des modèles d'accès de confiance qui distinguent rapidement le trafic malveillant des utilisateurs légitimes.
Contrôle d'accès granulaire
Politiques de protection personnalisées : configurez des règles de contrôle d'accès précises à l'aide de champs HTTP courants tels que l'adresse IP, l'URL, le Referer et le User-Agent.
Protection basée sur des scénarios : prise en charge intégrée des scénarios de prévention du hotlinking et de protection du backend de site web.
Défense en couches : s'intègre aux modules de protection contre les attaques web et les attaques HTTP flood pour bâtir une défense multicouche distinguant le trafic de confiance du trafic malveillant.
Gestion des bots
Rapports de classification du trafic : classe le trafic de bots comme malveillant, suspect ou légitime, et présente les tendances du trafic ainsi que les détails des clients à risque dans des rapports.
Couverture multiplateforme : protège les pages web, le H5, les applications natives (iOS, Android, HarmonyOS) et les mini-programmes (WeChat, Alipay).
Détection de bout en bout : applique la détection de bots tout au long du cycle de vie de la requête en utilisant plus de 100 fonctionnalités de sondage navigateur, plus de 7 000 types d'empreintes digitales client, plus d'un million de signatures de renseignement sur les menaces de bots malveillants et 6 algorithmes avancés de détection de bots.
Sécurité des API
Analyse passive du trafic : activez la détection en un seul clic. Prend en charge la gestion des API sur l'ensemble du cycle de vie et surveille les flux de données sensibles sans perturber vos services.
Découverte des risques : détecte les vulnérabilités des API, identifie l'exposition non autorisée de données sensibles et la fuite d'API internes, et fournit des suggestions de remédiation.
Détection des menaces : identifie les comportements abusifs liés aux API, tels que le scraping de données et les attaques par force brute, grâce à une analyse bidirectionnelle du trafic inter-session. Prend en charge les actions de réponse directement depuis WAF.
Protection des applications IA
Détection d'injection de prompt : identifie les comportements adverses ciblant les systèmes d'IA générative, notamment le jailbreaking, les incitations au jeu de rôle et la manipulation des prompts système.
Détection de conformité du contenu : vérifie le contenu des requêtes et des réponses par rapport aux exigences de sécurité et réglementaires.
Réponse en temps réel : combine le blocage, le remplacement de contenu et la rétractation pour stopper les comportements anormaux et modifier automatiquement le contenu de la réponse.
Déploiement et architecture
Déploiement et exploitation simplifiés
Activation rapide : déployez WAF en moins de 5 minutes sans modifier le matériel, les logiciels ou la configuration de routage.
Gestion centralisée des événements : utilisez les rapports de sécurité et les journaux pour analyser les événements d'attaque, les modèles de trafic et l'ampleur des attaques depuis un emplacement unique.
Architecture fiable et évolutive
Déploiement en cluster : une architecture en cluster élimine les points de défaillance uniques ; la panne ou la maintenance d'un serveur n'affecte pas la disponibilité globale.
Équilibrage de charge : plusieurs stratégies d'équilibrage de charge intégrées garantissent un traitement du trafic haute performance et haute disponibilité.
Mise à l'échelle automatique : ajustez le nombre de serveurs dans votre cluster à la hausse ou à la baisse en fonction du volume de trafic réel.
Expertise éprouvée et défense intelligente
Plus d'une décennie d'expérience en sécurité : s'appuie sur plus de dix ans de pratique en cybersécurité au sein du groupe Alibaba, avec une capacité avérée à prendre en charge des scénarios à forte concurrence et haute sécurité tels que Taobao, Tmall et Alipay. Une équipe de sécurité dédiée se défend contre les vulnérabilités connues, y compris l'OWASP Top 10, et répond continuellement aux nouvelles vulnérabilités de sécurité divulguées.
Renseignement piloté par le big data : se défend contre des centaines de millions d'attaques quotidiennement. WAF s'appuie sur une bibliothèque de renseignement sur les menaces IP de premier plan mondial et sur un vaste référentiel de signatures d'attaque couvrant plusieurs industries et scénarios, permettant une reconnaissance approfondie des principaux schémas d'attaque, comportements et charges utiles. Les modèles de détection d'attaque sont continuellement améliorés grâce à l'analytique big data et à l'apprentissage automatique.
Pour plus d'informations, consultez la page produit Web Application Firewall.
Utilisation de WAF
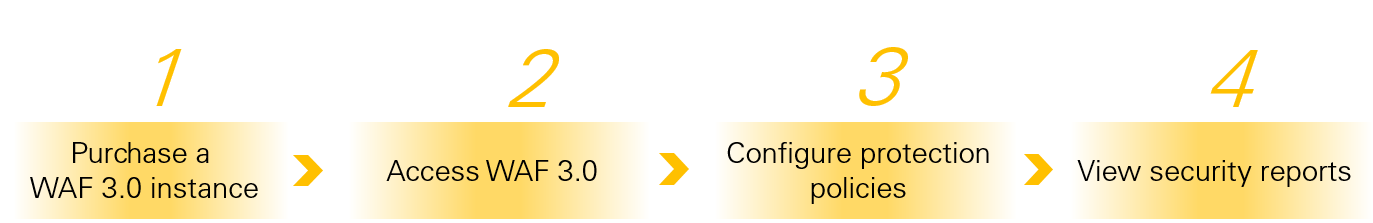
Pour plus d'informations, consultez Protéger une instance ECS contre les attaques HTTP flood avec WAF.
Différences entre WAF, Cloud Firewall et Anti-DDoS
Web Application Firewall (WAF) : produit de sécurité dédié à la couche applicative HTTP/HTTPS. WAF effectue une inspection approfondie des requêtes web pour se défendre contre les attaques au niveau de la couche application.
Cloud Firewall (CFW) : produit de contrôle d'accès unifié au périmètre réseau pour les environnements cloud. CFW gère le trafic et assure la prévention des intrusions aux limites Internet, VPC et NAT pour prévenir les intrusions au niveau réseau et les mouvements latéraux.
Anti-DDoS : protège contre les attaques par déni de service distribué (DDoS) à grande échelle en redirigeant le trafic vers des centres de nettoyage répartis mondialement. Anti-DDoS filtre le trafic malveillant afin de maintenir la stabilité et la disponibilité des services pendant les attaques.
|
Produit cloud |
Web Application Firewall (WAF) |
Cloud Firewall (CFW) |
Anti-DDoS |
|
Niveau de protection |
Couche application (L7) |
Fournit une protection principale au niveau réseau et transport (L3-L4) et inclut un IPS intégré pour la détection d'intrusion des couches 4 à 7. |
Fournit une protection principale aux couches Réseau et Transport (L3-L4) et se défend contre les attaques CC et HTTP Flood volumineuses au niveau de la couche Application (L7). |
|
Mécanisme principal |
Analyse sémantique, correspondance de règles et modélisation du comportement |
Politiques de contrôle d'accès, inspection avec état et système de prévention des intrusions (IPS) |
Nettoyage du trafic, filtrage basé sur les signatures et mise à l'échelle de la bande passante |
|
Attaques contrables |
Injections SQL, XSS, téléchargements de webshells, attaques HTTP flood, bots malveillants et abus d'API |
Balayage de ports, attaques par force brute, accès non autorisé, vers de cryptomining et menaces liées au trafic est-ouest |
Attaques volumétriques L3/L4 telles que SYN flood et UDP flood, et attaques de couche application L7 telles que les HTTP floods à haute fréquence |
|
Cas d'utilisation |
Protégez les sites web et les applications contre l'altération, les accès malveillants, le scraping par bots et l'abus d'API. |
Appliquez des politiques d'accès unifiées pour les actifs cloud aux points d'entrée et de sortie du réseau public. Prévenez les attaques par force brute sur les serveurs et les mouvements latéraux au sein des réseaux internes. |
Assurez la continuité des services et la disponibilité du réseau lors d'attaques volumineuses avec zéro perte de paquets. |
Pour une défense en profondeur, déployez conjointement Anti-DDoS, Cloud Firewall et WAF dans une architecture en couches.
Relation entre RASP et WAF
Runtime Application Self-Protection (RASP) est un mécanisme de sécurité intégré au sein d'une application qui détecte et bloque les attaques en temps réel pendant l'exécution de l'application. Pour plus d'informations, consultez Connexion à Application Protection.
RASP et WAF sont des technologies complémentaires adaptées à différents scénarios de sécurité :
RASP est plus efficace contre les menaces au niveau de la couche application, telles que les exploits zero-day et les attaques au sein du trafic chiffré.
WAF excelle dans le contrôle d'accès au niveau réseau, le blocage géographique, la protection contre les attaques HTTP flood et les attaques de bots.
Pour une protection complète, déployez à la fois RASP et WAF afin de créer un système de sécurité à double couche combinant les défenses intégrées à l'application et les défenses périmétriques.
Certifications de conformité
WAF est conforme à plusieurs normes et certifications internationales, notamment ISO 9001, ISO 20000, ISO 22301, ISO 27001, ISO 27017, ISO 27018, ISO 27701, ISO 29151, BS 10012, CSA STAR, MLPS Niveau 3, SOC 1/2/3, C5, HK Financial, OSPAR et PCI DSS.