Une fois les journaux d'atténuation activés, utilisez-les pour interroger et analyser les événements de nettoyage du trafic, de filtrage par blackhole et de redirection du trafic sur votre instance Anti-DDoS Native.
Prérequis
Les journaux d'atténuation sont activés. Pour plus d'informations, consultez la rubrique Activer les journaux d'atténuation.
Interroger et analyser les journaux
Connectez-vous à la console Traffic Security. Dans le volet de navigation de gauche, choisissez DDoS.
Dans le volet de navigation de gauche, choisissez .
-
Dans la barre de navigation supérieure, sélectionnez le groupe de ressources auquel appartiennent les instances ainsi que la région dans laquelle elles se trouvent.
Instances Anti-DDoS Native 1.0 (Subscription) : sélectionnez la région dans laquelle l'instance se trouve.
Instances Anti-DDoS Native 2.0 (Subscription) et Anti-DDoS Native 2.0 (Pay-as-you-go) : sélectionnez All Regions.
Dans la partie supérieure de la page Mitigation Logs, sélectionnez une instance Anti-DDoS Native.
-
Saisissez une instruction de requête et d'analyse.
Une instruction de requête et d'analyse se compose d'une instruction de recherche et d'une instruction d'analyse, selon le format
Search statement|Analytic statementSearch statement|Analytic statement. Pour plus d'informations sur la syntaxe, consultez les rubriques Syntaxe et fonctions de recherche et Fonctions d'agrégation.Vous pouvez également utiliser Data Explorer pour générer des instructions de requête et d'analyse. Pour obtenir des instructions, consultez la rubrique Requête et analyse entièrement précises haute performance (Dedicated SQL).
-
Dans le coin supérieur droit de la page, définissez la plage de temps de la requête.
RemarqueLes résultats de la requête peuvent s'écarter de la plage de temps spécifiée d'une minute au maximum.
Cliquez sur Search & Analyze pour afficher les résultats de la requête et de l'analyse.
Page Query & Analysis
Aperçu de la page
La page de requête de journaux bruts de Simple Log Service (SLS) se compose principalement des zones suivantes :
Barre de recherche supérieure : saisissez une instruction de requête (SQL, SPL ou Copilot) ; à droite, sélectionnez une plage de temps (par exemple Last 1 Minute).
Aperçu des résultats de recherche : affiche le nombre d'entrées de journal correspondantes (7 246 dans l'exemple) et un histogramme de répartition temporelle.
Zone des onglets : contient les onglets Raw Logs, Statistical Charts et LogReduce, et permet de basculer entre les vues table et brute, d'activer ou désactiver le retour à la ligne et de configurer la pagination.
Panneau Displayed Fields à gauche : répertorie les champs indexés tels que
@timestamp@timestamp,hosthost,remote_addrremote_addr,request_methodrequest_method,statusstatuseturiuri.Zone principale : affiche les détails structurés clé-valeur de chaque entrée de journal, y compris les champs du journal d'accès Nginx tels que l'horodatage, l'adresse IP source, le nom d'hôte, la méthode de requête, l'URI de requête et le code d'état de la réponse.
Histogramme
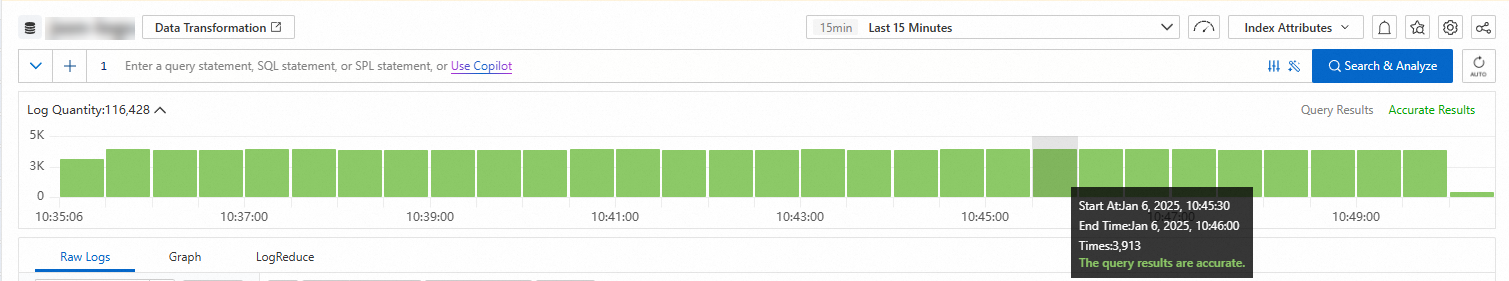
Placez le curseur sur un bloc vert pour afficher sa plage de temps et son nombre d'occurrences.
Double-cliquez sur un bloc vert pour effectuer un zoom avant sur une granularité temporelle plus fine. Les résultats correspondant à cette plage de temps s'affichent dans l'onglet Raw Logs.
Journaux bruts
-
Détails du journal
Cliquez sur Table ou Raw Data pour modifier le format d'affichage des journaux.
 > Download Log : téléchargez les journaux sur votre ordinateur. Consultez la rubrique Télécharger les journaux.
 > JSON Settings : définissez le type et le niveau d'affichage des journaux JSON.
- > Event Settings : Configurer les événements pour les journaux bruts.
 : copiez le contenu du journal.
 : résumez les informations et identifiez les erreurs dans le contenu du journal à l'aide de SLS Copilot.
 : affichez une entrée de journal dans son contexte au sein de son fichier d'origine. Disponible uniquement pour les journaux collectés par Logtail. Consultez la rubrique Requête contextuelle.
 : surveillez les journaux en temps réel et extrayez les informations clés. Disponible uniquement pour les journaux collectés par Logtail. Consultez la rubrique LiveTail.
-
Champs affichés
Dans la section Displayed Fields, cliquez sur l'icône
 située à côté d'un champ pour le supprimer de Displayed Fields. Le champ n'apparaît plus dans les journaux à droite.
 : enregistrez la sélection de champs actuelle en tant que favori. Après avoir configuré les champs à afficher dans la zone 5, sélectionnez une vue enregistrée dans la liste déroulante située au-dessus de la zone 4.
 > Tag Settings : définissez un champ en tant que tag système.
- > Alias : lorsque cette option est activée, les noms de champs sont remplacés par leurs alias. Les champs sans alias conservent leurs noms d'origine. Définissez les alias de champ dans la rubrique Créer des index.
-
Champs indexés
Dans la section Indexed Fields, cliquez sur l'icône
 située à côté d'un champ pour l'ajouter à Displayed Fields. Le champ apparaît alors dans les journaux à droite.
 : affichez la Basic Distribution et les Statistical Metrics du champ. Consultez la rubrique Paramètres de champ.
Graphique
Un graphique restitue la sortie visuelle d'une instruction de requête et d'analyse. Simple Log Service prend en charge les tableaux, les graphiques linéaires, les graphiques à colonnes, etc. Consultez la rubrique Graphiques statistiques. Affichez les résultats dans l'onglet Graph.
Autres fonctionnalités disponibles dans cet onglet :
Add to New Dashboard : enregistrez les résultats de la requête et de l'analyse sous forme de graphique dans un tableau de bord pour une surveillance en temps réel. Cliquez sur Add to New Dashboard pour ajouter un graphique. Consultez la rubrique Aperçu de la visualisation.
Save as Scheduled SQL Job : analysez périodiquement les données, stockez les résultats agrégés et filtrez ou projetez des champs. Consultez la rubrique Scheduled SQL.
Interaction Occurrences : effectuez un zoom avant sur les données en ajustant la hiérarchie des dimensions et la granularité de l'analyse. Consultez la rubrique Ajouter une interaction à un tableau de bord pour une analyse détaillée.
LogReduce
Dans l'onglet LogReduce, cliquez sur Enable LogReduce pour agréger les journaux très similaires lors de la collecte. Consultez la rubrique LogReduce.
Amélioration SQL
Cliquez sur l'icône  située dans le coin supérieur droit pour activer Dedicated SQL pour la session en cours. Dedicated SQL alloue des ressources de calcul supplémentaires afin d'analyser des volumes de données plus importants par requête. Pour activer Dedicated SQL par défaut, consultez la rubrique Requête et analyse entièrement précises haute performance (Dedicated SQL).
Alertes
Cliquez sur l'icône  située dans le coin supérieur droit et sélectionnez Save as Alert pour créer une règle d'alerte basée sur les résultats de la requête et de l'analyse. Consultez la rubrique Prise en main des alertes.
Recherche enregistrée
Cliquez sur l'icône  située dans le coin supérieur droit pour Save as Saved Search l'instruction de requête et d'analyse actuelle. Utilisez les recherches enregistrées pour réexécuter rapidement les requêtes fréquentes. Consultez la rubrique Recherche enregistrée.
Partager
Cliquez sur l'icône  située dans le coin supérieur droit pour copier et partager l'URL de la page actuelle. Consultez la rubrique Intégrer et partager des pages de console.