Si experimenta problemas de conectividad de red después de configurar una conexión IPsec-VPN, consulte este documento para solucionarlos.
1. Lista de verificación rápida (revisión de 5 minutos)
Antes de analizar los registros, complete a continuación la lista de verificación para descartar errores comunes de configuración. Muchos problemas se resuelven en esta etapa.
-
Conectividad de red: ¿El dispositivo de puerta de enlace local puede ejecutar el comando
pinghacia la dirección IP pública de la puerta de enlace VPN de Alibaba Cloud?Acción: Ejecute el comando
pingen el dispositivo de puerta de enlace local. Si falla, compruebe su conexión a internet y los firewalls intermedios.
-
Firewalls y directivas de seguridad: ¿Están abiertos los puertos obligatorios?
Acción: Asegúrese de que las directivas del firewall y de control de acceso en el dispositivo de puerta de enlace local (y los grupos de seguridad de Alibaba Cloud, si aplica) permitan el tráfico entrante y saliente en el puerto UDP 500 y el puerto UDP 4500 (para NAT traversal).
-
Consistencia de los parámetros de configuración: ¿Coinciden los parámetros de cifrado entre el lado de la nube (Alibaba Cloud VPN Gateway) y el lado local (dispositivo de puerta de enlace local)?
Acción: Compruebe detenidamente los parámetros de configuración de IKE en ambos lados (versión, algoritmo de cifrado, algoritmo de autenticación, grupo DH, clave precompartida) para asegurar que coincidan.
-
Dirección IP de la puerta de enlace del cliente: ¿Es correcta la dirección IP? Esto es especialmente importante si el dispositivo de puerta de enlace local está detrás de un dispositivo NAT.
-
Acción: En la consola de administración de Alibaba Cloud, compruebe la dirección IP de la puerta de enlace del cliente asociada a la conexión IPsec-VPN.
Si el dispositivo de puerta de enlace local tiene una dirección IP pública, este valor debe ser dicha dirección IP pública.
Si el dispositivo de puerta de enlace local está detrás de un dispositivo NAT, este valor debe ser la dirección IP pública del dispositivo NAT. Una dirección IP incorrecta suele causar el error "no response from peer".
-
-
Configuración de rutas: ¿Las rutas apuntan a la VPN?
-
Acción:
Lado de Alibaba Cloud: Revise la tabla de rutas de la VPC para asegurarse de que el tráfico destinado al bloque CIDR del centro de datos se enrute hacia la puerta de enlace VPN.
Lado del centro de datos: Revise el router local para asegurarse de que el tráfico destinado al bloque CIDR de la VPC se enrute hacia el túnel IPsec.
-
-
Bloques CIDR privados no RFC en el IDC: ¿El IDC local usa bloques CIDR privados no RFC (como 30.0.0.0/xx, que no corresponden a los bloques CIDR privados estándar 10.0.0.0/8, 172.16.0.0/12 o 192.168.0.0/16)?
Acción: Si existen estos bloques CIDR privados no RFC en el IDC, habilite la función de bloques CIDR públicos de uso privado para la VPC. Para obtener más información, consulte How do I implement private use of public IP addresses in a VPC?.
Configuración para la interconexión entre varios bloques CIDR: Para escenarios con varios bloques CIDR en el tráfico de interés, consulte Configuration recommendations and FAQ for interconnection between multiple CIDR blocks.
-
Conflicto de bloques CIDR privados: ¿El bloque CIDR privado del centro de datos local se superpone con los bloques CIDR de la VPC y sus vSwitches?
Acción: Compare uno por uno los bloques CIDR privados del centro de datos local con los bloques CIDR de la VPC y sus vSwitches para asegurar que no haya superposición entre ambos lados. Además del bloque CIDR donde residen los servidores, también debe revisar los bloques CIDR que usan las plataformas de contenedores, como el bloque CIDR de bridge predeterminado de Docker
172.17.0.0/16, así como el bloque CIDR de Pod y el bloque CIDR de Service de Kubernetes. Las plataformas asignan estos bloques automáticamente y no suelen incluirse en la lista de verificación de planificación de red, por lo que es muy probable que se pasen por alto. El enrutamiento local hace coincidir preferentemente con la interfaz local el tráfico cuya dirección de destino cae dentro del rango superpuesto, de modo que no ingresa al túnel IPsec. Como resultado, la negociación de la conexión IPsec-VPN se completa correctamente, pero el cliente local no logra comunicarse con las instancias ECS de la VPC, o el comandopingfalla. Si existe una superposición, ajuste la planificación de bloques CIDR en el centro de datos local o en la plataforma de contenedores para evitar que coincida con el bloque CIDR de la VPC.
-
Rutas de CEN en escenarios entre varias VPC (CEN y VPN trabajando en conjunto): ¿La instancia ECS a la que desea acceder se encuentra en una VPC distinta a la asociada con la conexión IPsec?
Acción: Si la conexión IPsec está asociada a la VPC A, pero la instancia ECS de destino se ubica en la VPC B, la cual se comunica con la VPC A mediante Cloud Enterprise Network (CEN), configurar únicamente las rutas del lado de la VPN no basta para lograr conectividad de extremo a extremo. También debe revisar el anuncio de rutas en CEN: confirme que las rutas necesarias para la comunicación entre el bloque CIDR del centro de datos local y el bloque CIDR de la VPC B ya existan en la tabla de rutas de CEN y se hayan anunciado. De esta manera, el tráfico de retorno de la VPC B podrá volver a la VPC A a través de CEN e ingresar al túnel IPsec. Cuando faltan las rutas correspondientes o no están anunciadas, la negociación de la conexión IPsec-VPN se completa correctamente y el centro de datos local se comunica sin problemas con las instancias ECS de la VPC A, pero no logra comunicarse con las instancias ECS de la VPC B, o el comando
pingfalla.
2. Consultar la información de error
Si la lista de verificación rápida no resuelve el problema, consulte los códigos de error específicos o la información de los registros para identificarlo.
2.1 Consultar los códigos de error
Los códigos de error proporcionan pistas directas para solucionar problemas.
Para obtener el estado de error más reciente, inicie una nueva negociación. Un método sencillo consiste en modificar la conexión IPsec, alternar el valor de Effective Immediately , guardarlo y luego restaurar el valor original.
Las puertas de enlace VPN creadas antes del 21 de marzo de 2019 deben estar upgraded para poder consultar los códigos de error.
Consola
Consulte el código de error en la columna Connection Status del túnel de destino.
Para el modo de túnel único: Consulte el código de error en la columna Connection Status de la conexión IPsec-VPN de destino.
API
Llame a la operación DiagnoseVpnConnections para obtener el código de error.
2.2 Consultar los registros
Para un análisis más detallado, sobre todo cuando no se muestra ningún código de error, consulte hasta 180 días de registros de IPsec-VPN. Filtre los registros por un rango de tiempo específico (mínimo 10 minutos).
Consola
Haga clic en View Logs en la columna Actions del túnel de destino.
Para el modo de túnel único: Haga clic en View Logs en la columna Actions de la conexión IPsec de destino.
API
Llame a la operación DescribeVpnConnectionLogs para obtener los registros.
3. Encuentre una solución para su escenario
Busque su problema específico en las categorías a continuación y consulte la solución correspondiente.
a. La negociación de la fase 1 falló o se agotó el tiempo de espera
Este es el problema más común. Significa que la puerta de enlace VPN de Alibaba Cloud envió una solicitud de negociación, pero no recibió respuesta del dispositivo de puerta de enlace local.
Causa posible | Método de solución de problemas |
1. Problemas de conectividad de red | Comprobación: En el dispositivo de puerta de enlace local, ejecute los comandos Solución: Si hay pérdida de paquetes, existe un problema de red entre su centro de datos y Alibaba Cloud. Compruebe su conexión a internet, su proveedor de servicios de internet (ISP) y cualquier firewall intermedio. VPN Gateway no admite conexiones IPsec-VPN transfronterizas. Para crear una conexión transfronteriza, utilice Cloud Enterprise Network (CEN). |
2. Dirección IP incorrecta de la puerta de enlace del cliente | Comprobación: En la consola de administración de Alibaba Cloud, confirme la dirección IP de la puerta de enlace del cliente. Solución: Esta dirección IP debe ser la dirección IP pública que utiliza el dispositivo de puerta de enlace local para conectarse a internet. Si el dispositivo de puerta de enlace local está detrás de un dispositivo NAT, esta dirección IP debe ser la dirección IP pública del dispositivo NAT. Nota: Para cambiar la dirección IP de una puerta de enlace del cliente, cree una nueva puerta de enlace del cliente y vuelva a asociarla con la conexión IPsec-VPN. Esta operación provoca una interrupción del servicio. |
3. El firewall del extremo remoto bloquea paquetes | Comprobación: Revise las directivas de control de acceso del dispositivo de puerta de enlace local y de su firewall ascendente. Solución: Asegúrese de que el tráfico hacia y desde la dirección IP pública de la puerta de enlace VPN de Alibaba Cloud esté permitido en el puerto UDP 500 (para IKE) y en el puerto UDP 4500 (para la transversal NAT). |
4. Discrepancia en la directiva IKE (fase 1) | Comprobación: Compare las configuraciones de IKE en ambos extremos. Solución: Asegúrese de que los parámetros siguientes sean idénticos: - Versión de IKE ( - Modo de negociación ( - Algoritmo de cifrado (como - Algoritmo de autenticación (como - Grupo DH (como - Tiempo de vida de SA (segundos). Se recomienda mantener este valor constante para evitar inestabilidad. |
5. Problemas del dispositivo de puerta de enlace local | Comprobación: Revise el estado y los registros del dispositivo de puerta de enlace local para detectar errores o reinicios inesperados. Solución: Asegúrese de que el dispositivo funcione correctamente y de que el servicio IPsec se esté ejecutando. Para ver ejemplos de configuración, consulte Configure on-premises devices. Algunos dispositivos requieren tráfico de datos para activar la negociación del protocolo IPsec. Contacte al proveedor del dispositivo para conocer cómo activarla. |
6. Varios | Para obtener más información, consulte Appendix: Error codes and log keywords. |
b. La negociación de la fase 2 falló o se agotó el tiempo de espera
Referencia rápida:
Previously "Phase 2 negotiation successful," now always "Phase 2 negotiation failed"?
Does the negotiation status intermittently change to failed?
¿La negociación siempre falla?
Causa posible | Método de solución de problemas |
1. Discrepancia en la directiva IPsec (fase 2) | Comprobación: Compare las configuraciones de IPsec en ambos extremos. Solución: Asegúrese de que los parámetros siguientes sean idénticos: - Algoritmo de cifrado (como - Algoritmo de autenticación (como - Grupo DH (Perfect Forward Secrecy - PFS): Si un extremo habilita PFS, el otro extremo también debe habilitarlo y usar el mismo grupo DH. Si un extremo está configurado como |
2. El selector de tráfico está configurado correctamente, pero la negociación sigue fallando | Comprobación: Revise la configuración del selector de tráfico del dispositivo remoto y confirme que su bloque CIDR local corresponda al bloque CIDR remoto de la conexión IPsec en el lado de Alibaba Cloud. Además, compruebe que su bloque CIDR remoto corresponda al bloque CIDR local de dicha conexión. Solución: Después de confirmar que los selectores de tráfico de ambos extremos corresponden a los bloques CIDR remotos del otro, compruebe si las configuraciones de ruta en ambos lados son correctas y pruebe la conectividad. |
3. Otros | Para obtener más información, consulte Appendix: Error codes and log keywords. |
¿Antes indicaba "Negociación de la fase 2 correcta" y ahora siempre indica "Negociación de la fase 2 con errores"?
Categoría de causa | Causa | Solución |
La puerta de enlace presenta anomalías | La instancia de puerta de enlace VPN de Alibaba Cloud tiene un pago vencido. | Agregue fondos a su cuenta o añada un nuevo método de pago. Para obtener más información, consulte Payment methods. |
El dispositivo de puerta de enlace local presenta anomalías. | Resuelva los problemas del dispositivo de puerta de enlace local. Para obtener más información, contacte al proveedor del dispositivo. | |
Cambió la directiva de control de acceso del dispositivo de puerta de enlace local. | Revise la directiva de control de acceso del dispositivo de puerta de enlace local para asegurarse de que el tráfico entre el centro de datos y la VPC esté permitido. | |
Cambió la configuración de IPsec-VPN | Se eliminó la configuración de IPsec-VPN del dispositivo de puerta de enlace local. | Vuelva a agregar la configuración de IPsec-VPN al dispositivo de puerta de enlace local. Asegúrese de que la configuración del dispositivo de puerta de enlace local coincida con la configuración de la conexión IPsec-VPN. Para ver algunos ejemplos, consulte Configure on-premises devices. |
Se modificó la configuración de IPsec-VPN en el dispositivo de puerta de enlace local y ahora no coincide con los valores de los parámetros de la conexión IPsec-VPN. | Modifique la configuración del dispositivo de puerta de enlace local para que coincida con la configuración de la conexión IPsec. | |
En la configuración de IPsec-VPN del dispositivo de puerta de enlace local, se especificaron varios valores para un parámetro. Por ejemplo, al configurar el dispositivo de puerta de enlace local, se especificó el algoritmo de cifrado en la fase de configuración de IKE como aes y aes192. | Al configurar una conexión IPsec en el lado de Alibaba Cloud, cada parámetro solo admite un valor. Revise la configuración de IPsec-VPN del dispositivo de puerta de enlace local para asegurarse de que cada parámetro tenga un único valor y que sea igual al valor de la conexión IPsec. | |
Se modificó la configuración de la conexión IPsec y no coincide con la del dispositivo de puerta de enlace local. | Revise la configuración de la conexión IPsec para que coincida con la configuración del dispositivo de puerta de enlace local. Para obtener más información, consulte IPsec connection. | |
Se configuraron recientemente una puerta de enlace IPv4 y una ACL de red para la instancia de VPC asociada con la conexión IPsec. | Revise las configuraciones de la puerta de enlace IPv4 y de la ACL de red aplicadas a la instancia de VPC para permitir el tráfico entre el centro de datos local y la instancia de VPC. Para obtener más información, consulte IPv4 gateway y Network ACLs. | |
Cambia la dirección IP del dispositivo de puerta de enlace local | Cambió la dirección IP que utiliza el dispositivo de puerta de enlace local para establecer la conexión IPsec-VPN. Esto provoca que la dirección IP de la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud no coincida con la dirección IP utilizada por el dispositivo de puerta de enlace local. | Asegúrese de que la dirección IP que utiliza el dispositivo de puerta de enlace local para establecer la conexión IPsec-VPN sea la misma que la dirección IP configurada para la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud. |
El dispositivo de puerta de enlace local tiene varias direcciones IP, y la dirección IP de la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud no coincide con la dirección IP que utiliza el dispositivo de puerta de enlace local para establecer la conexión IPsec-VPN. | Asegúrese de que la dirección IP que utiliza el dispositivo de puerta de enlace local para establecer la conexión IPsec-VPN sea la misma que la dirección IP configurada para la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud. | |
El dispositivo de puerta de enlace local utiliza una dirección IP dinámica, y la dirección IP de la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud no coincide con la dirección IP que utiliza el dispositivo de puerta de enlace local para establecer la conexión IPsec-VPN. | El dispositivo de puerta de enlace local debe utilizar una dirección IP estática para establecer la conexión IPsec-VPN. Asegúrese de que la dirección IP estática que utiliza el dispositivo de puerta de enlace local sea la misma que la dirección IP configurada para la instancia de puerta de enlace del cliente en el lado de Alibaba Cloud. |
¿El estado de la negociación cambia a "con errores" de forma intermitente?
Categoría de causa | Causa | Solución |
Cambio en la configuración de IPsec-VPN | La configuración del parámetro grupo DH (denominado PFS en algunos dispositivos de puerta de enlace local) en la fase de configuración de IPsec no coincide entre la conexión IPsec y su dispositivo de puerta de enlace local. | Revise la configuración del parámetro grupo DH (PFS) en la fase de configuración de IPsec de la conexión IPsec o del dispositivo de puerta de enlace local, de modo que los valores del parámetro grupo DH (PFS) en ambos extremos estén configurados de la misma manera. Para conocer el método de configuración, consulte IPsec connection. |
En la configuración de IPsec-VPN del dispositivo de puerta de enlace local, se especificaron varios valores para un parámetro. Por ejemplo, al configurar el dispositivo de puerta de enlace local, se especificó el algoritmo de cifrado en la fase de configuración de IKE como aes y aes192. | Al configurar una conexión IPsec en el lado de Alibaba Cloud:
| |
El dispositivo de puerta de enlace local está configurado con un tiempo de vida de SA basado en tráfico. | La conexión IPsec en el lado de Alibaba Cloud no admite configurar un tiempo de vida de SA basado en tráfico; solo admite configurar un tiempo de vida de SA basado en tiempo. Se recomienda que el dispositivo de puerta de enlace local no configure un tiempo de vida de SA basado en tráfico, o bien que establezca dicho valor en 0 bytes. | |
Mala calidad de red | Debido a la mala calidad de red entre la conexión IPsec y el dispositivo de puerta de enlace local, los paquetes del protocolo DPD, los paquetes de sondeo de comprobación de estado o los paquetes del protocolo IPsec se pierden y luego se agota su tiempo de espera, lo que provoca la interrupción de la conexión IPsec-VPN. | Compruebe la conectividad de red en el momento en que se interrumpió la conexión IPsec-VPN. |
Limitación en el extremo remoto de la conexión IPsec | El proveedor del extremo remoto de la conexión IPsec tiene una limitación: la negociación del protocolo IPsec solo se puede activar cuando hay tráfico de datos. | Confirme si la puerta de enlace VPN del extremo remoto de la conexión IPsec tiene esta limitación de uso. Si existe dicha limitación, consulte al proveedor sobre cómo activar la negociación del protocolo IPsec. |
Al establecer una conexión IPsec-VPN en modo de túnel doble, la conexión IPsec en el lado de Alibaba Cloud utiliza el modo de selector de tráfico, y los selectores de tráfico de ambos túneles son iguales de forma predeterminada. Es posible que el dispositivo de puerta de enlace local de la conexión IPsec tenga una limitación relacionada (por ejemplo, un dispositivo firewall Cisco ASA). Cuando los selectores de tráfico de ambos túneles son iguales, solo un túnel puede negociar correctamente, y los dos túneles negocian correctamente de forma alterna. | Confirme con el proveedor correspondiente si el dispositivo de puerta de enlace local de la conexión IPsec tiene esta limitación. Si existe, consulte Configure on-premises devices para modificar la configuración de IPsec-VPN del dispositivo de puerta de enlace local de la conexión IPsec. |
c. La negociación de la fase 2 fue correcta, pero existe una excepción
Tabla de referencia rápida:
Is the negotiation status of the BGP routing protocol "Abnormal"?
Cannot ECS instances in the VPC access servers in the on-premises data center?
Cannot servers in the on-premises data center access ECS instances in the VPC?
In a multiple-CIDR-block scenario, some CIDR blocks communicate normally while others do not?
Can ping succeed but service access fails, or access to some port numbers fails?
Packet loss occurs during private network access, and connectivity is intermittent?
Private network access is normal but forwarding latency is high?
¿El estado de negociación del protocolo de enrutamiento BGP es "Abnormal"?
Categoría de causa | Causa | Solución |
Configuración de BGP incorrecta | El dispositivo de puerta de enlace local no está configurado con la dirección IP de BGP correcta. | Revise las configuraciones de BGP de la conexión IPsec y de su dispositivo de puerta de enlace local para asegurarse de que la dirección IP de BGP de la conexión IPsec y la dirección IP de BGP del dispositivo de puerta de enlace local pertenezcan al mismo bloque CIDR y no entren en conflicto entre sí. El bloque CIDR al que pertenecen las direcciones IP de BGP debe ser un bloque CIDR dentro de 169.254.0.0/16 con una longitud de máscara de subred de 30. |
Problemas relacionados con la conexión IPsec-VPN | Debido a una conectividad anómala de la conexión IPsec-VPN, el lado de la conexión IPsec no puede recibir los paquetes del protocolo BGP del dispositivo de puerta de enlace local. | Compruebe la conectividad de la conexión IPsec-VPN y confirme si el lado de la conexión IPsec ha recibido los paquetes del protocolo BGP del dispositivo de puerta de enlace local. Puede consultar los datos de monitoreo de tráfico en la conexión IPsec. Si el sistema actual no ha registrado ningún tráfico de entrada, significa que el lado de la conexión IPsec no ha recibido los paquetes del protocolo BGP del dispositivo de puerta de enlace local. |
El estado de negociación de la conexión IPsec se interrumpe. | Con base en los registros de la conexión IPsec, compruebe si la conexión IPsec se mantiene siempre en el estado "Phase 2 negotiation succeeded". Si el estado de negociación de la conexión IPsec es inestable, resuelva el problema de la conexión IPsec según Error codes and log keywords. |
¿Las instancias ECS de la VPC no pueden acceder a los servidores del centro de datos local?
Causa: La configuración de rutas de la VPC, las reglas del security group o la configuración de rutas y las directivas de control de acceso del centro de datos local no permiten que las instancias ECS de la VPC accedan a los servidores del centro de datos local.
Solución: Consulte la información siguiente para resolver los problemas de la configuración correspondiente.
-
VPC
Revise la configuración de rutas en la tabla de rutas de la VPC. Asegúrese de que las rutas pertinentes estén configuradas en la tabla de rutas de la VPC para que las instancias ECS puedan acceder a los servidores del centro de datos local.
Revise las reglas del security group aplicadas a la VPC. Asegúrese de que las reglas del security group permitan el acceso mutuo entre las instancias ECS y los servidores.
-
Centro de datos local
Revise la configuración de rutas del centro de datos local. Asegúrese de que las rutas pertinentes estén configuradas en el centro de datos local para que los servidores puedan responder a las instancias ECS.
Revise las directivas de control de acceso del centro de datos local. Asegúrese de que el centro de datos local permita el acceso mutuo entre las instancias ECS y los servidores.
Si se utilizan direcciones IP públicas como direcciones IP privadas dentro del centro de datos local, debe establecer el bloque CIDR de las direcciones IP públicas como el customer CIDR block de la VPC para asegurar que la VPC pueda acceder a dicho bloque CIDR público.
¿Los servidores del centro de datos local no pueden acceder a las instancias ECS de la VPC?
Causa: La configuración de rutas de la VPC, las reglas del security group o la configuración de rutas y las directivas de control de acceso del centro de datos local no permiten que los servidores del centro de datos local accedan a las instancias ECS de la VPC.
Solución: Consulte la información siguiente para resolver los problemas de la configuración correspondiente.
-
VPC
Revise la configuración de rutas en la tabla de rutas de la VPC. Asegúrese de que las rutas pertinentes estén configuradas en la tabla de rutas de la VPC para que las instancias ECS puedan responder al acceso de los servidores.
Revise las reglas del security group aplicadas a la VPC. Asegúrese de que las reglas del security group permitan el acceso mutuo entre las instancias ECS y los servidores.
-
Centro de datos local
Revise la configuración de rutas del centro de datos local. Asegúrese de que las rutas pertinentes estén configuradas en el centro de datos local para que los servidores puedan acceder a las instancias ECS a través de la conexión IPsec-VPN.
Revise las directivas de control de acceso del centro de datos local. Asegúrese de que el centro de datos local permita el acceso mutuo entre las instancias ECS y los servidores.
¿En un escenario con varios bloques CIDR, algunos bloques se comunican normalmente mientras que otros no?
Causa: En un escenario donde se utiliza una conexión IPsec-VPN para conectar un centro de datos local y una VPC, si la puerta de enlace VPN se interconecta con dispositivos de proveedores tradicionales como Cisco, H3C y Huawei, y la conexión IPsec utiliza el modo de enrutamiento de selector de tráfico con varios bloques CIDR configurados, solo un bloque CIDR puede comunicarse, mientras que los demás no.
Este comportamiento se debe a la incompatibilidad del protocolo IPsec entre ambos extremos cuando la puerta de enlace VPN de Alibaba Cloud se interconecta con dispositivos de proveedores tradicionales como Cisco, H3C y Huawei. Cuando se configuran varios bloques CIDR para la conexión IPsec, la puerta de enlace VPN de Alibaba Cloud utiliza una única SA (Security Association) para negociar con el dispositivo de puerta de enlace remoto. Sin embargo, el dispositivo de puerta de enlace remoto utiliza varias SA para negociar con la puerta de enlace VPN cuando existen varios bloques CIDR.
Solución: Consulte Recommended configuration solutions for multiple CIDR blocks.
¿El comando ping se ejecuta correctamente, pero falla el acceso al servicio o el acceso a ciertos números de puerto?
Causa: Las reglas del security group aplicadas a la VPC o las directivas de control de acceso aplicadas al centro de datos local no permiten las direcciones IP, los tipos de protocolo ni los números de puerto correspondientes.
Solución: Consulte la información siguiente para resolver los problemas de la configuración correspondiente.
Revise las reglas del security group aplicadas a la VPC. Asegúrese de que las reglas del security group permitan las direcciones IP, los tipos de protocolo y los números de puerto que necesitan comunicarse entre el centro de datos local y la VPC.
-
Revise las directivas de control de acceso aplicadas al centro de datos local. Asegúrese de que las directivas de control de acceso permitan las direcciones IP, los tipos de protocolo y los números de puerto que necesitan comunicarse entre el centro de datos local y la VPC.
Si el lado del centro de datos local tiene configuraciones como directivas de servicio y resolución de nombres de dominio, se recomienda revisarlas también. Asegúrese de que se permitan las direcciones IP, los tipos de protocolo y los números de puerto que necesitan comunicarse entre el centro de datos local y la VPC.
¿Por qué el comando traceroute local no llega a la nube, pero ping se ejecuta correctamente?
Causa
traceroute y ping utilizan distintos tipos de paquetes ICMP, y los dispositivos de red intermedios pueden aplicarles diferentes directivas de procesamiento:
ping utiliza ICMP Echo Request/Echo Reply para probar directamente la accesibilidad de extremo a extremo del destino.
traceroute depende de los mensajes ICMP Time Exceeded (la notificación de tiempo de espera que devuelven los dispositivos intermedios cuando el TTL del paquete disminuye a 0) para rastrear la ruta salto por salto.
Si el firewall o router de salida local está configurado con una directiva de seguridad que prohíbe los mensajes ICMP Time Exceeded (o el puerto UDP que utiliza traceroute), el rastreo de la ruta se interrumpirá en ese nodo. Sin embargo, los paquetes ICMP Echo de ping no se bloquean, por lo que ping puede ejecutarse correctamente. Esta es una diferencia de directivas de los dispositivos intermedios y no indica que exista un problema en el túnel VPN o en el host de destino.
Sugerencias para la solución de problemas
Revise la directiva de seguridad del dispositivo de salida local para confirmar si restringe los mensajes ICMP Time Exceeded o los puertos UDP (traceroute comienza desde el puerto UDP 33434 de forma predeterminada; algunas herramientas admiten cambiar al modo ICMP).
-
Compruebe la conectividad de red por segmentos:
En el dispositivo local, haga ping a la dirección IP pública de la puerta de enlace VPN de Alibaba Cloud (para comprobar la conectividad desde la salida a internet hasta la puerta de enlace VPN).
En el dispositivo local, haga ping a la dirección IP privada dentro de la VPC de Alibaba Cloud (para comprobar la conectividad del canal interno del túnel VPN).
Si necesita confirmar la disponibilidad de la herramienta de rastreo de rutas, ejecute traceroute de forma inversa en una instancia ECS de la nube para rastrear hacia la IP local y compare los resultados bidireccionales.
¿Se produce pérdida de paquetes durante el acceso a la red privada y la conectividad es intermitente?
Categoría de causa | Causa | Solución |
Problema de especificaciones de la puerta de enlace VPN | Durante la comunicación de tráfico, un pico de tráfico supera la especificación de ancho de banda de la instancia de puerta de enlace VPN. Puede consultar la información de monitoreo de tráfico de la instancia de puerta de enlace VPN en la consola de administración de VPN Gateway para confirmar si ocurrió un pico de tráfico. | Puede actualizar la instancia de puerta de enlace VPN o realizar una actualización temporal. Para obtener más información, consulte Resize and renewalResize (Standard VPNGW only). |
Problemas relacionados con la conexión IPsec-VPN | El estado de negociación de la conexión IPsec se interrumpe. | Con base en la información de los registros de la conexión IPsec, compruebe si la conexión IPsec se mantiene siempre en el estado "Phase 2 negotiation succeeded". Si el estado de negociación de la conexión IPsec es inestable y el túnel vuelve a negociar con frecuencia, lo que provoca interrupciones intermitentes de la red, resuelva el problema de la conexión IPsec según Error codes and log keywords. |
Problemas relacionados con la MTU | La MTU de usuario del centro de datos local está configurada con un valor superior a 1300 bytes (sin incluir 1300 bytes). | Para las puertas de enlace VPN creadas antes del 1 de abril de 2021, si la MTU de usuario del centro de datos local está configurada con un valor mayor a 1300 bytes (sin incluir 1300 bytes), es posible que la conexión IPsec-VPN no funcione. Se recomienda upgrade la puerta de enlace VPN a la versión más reciente para evitar este problema. |
Durante la transmisión de tráfico, el paquete de tráfico es demasiado grande y supera el valor de MTU en la ruta de transmisión, lo que provoca que el paquete se fragmente para su transmisión. | La puerta de enlace VPN solo admite transmitir paquetes ya fragmentados, y no admite fragmentar paquetes ni reensamblar fragmentos de paquetes. Se recomienda establecer la MTU de usuario en 1399 bytes. Para obtener más información, consulte Configure MTUs. |
¿El acceso a la red privada es normal, pero la latencia de reenvío es alta?
|
Categoría de causa |
Causa |
Solución |
|
Problema de especificaciones de la puerta de enlace VPN |
Durante la comunicación de tráfico, un pico de tráfico supera la especificación de ancho de banda de la instancia de puerta de enlace VPN. Puede consultar la información de monitoreo de tráfico de la instancia de puerta de enlace VPN en la consola de administración de VPN Gateway para confirmar si ocurrió un pico de tráfico. |
Puede actualizar la instancia de puerta de enlace VPN o realizar una actualización temporal. Para obtener más información, consulte Resize and renewalResize (Standard VPNGW only). |
|
Mala calidad de red |
Debido a la mala calidad de red entre la conexión IPsec y el dispositivo de puerta de enlace local, se producen alta latencia de red y pérdida de paquetes durante la comunicación de tráfico. |
Utilice los comandos |
¿Los selectores de tráfico configurados en la nube y en las instalaciones locales son diferentes, pero la conexión IPsec-VPN aún puede negociar correctamente?
Causa:
Como se muestra en la figura siguiente, si el bloque CIDR del selector de tráfico configurado en el dispositivo de puerta de enlace local y el bloque CIDR del selector de tráfico configurado en la conexión IPsec tienen una relación de inclusión, y ambos extremos utilizan la versión IKEv2, entonces durante la negociación IPsec, la puerta de enlace VPN de Alibaba Cloud considera que los selectores de tráfico de ambos extremos coinciden. Si el dispositivo de puerta de enlace local también admite la relación de inclusión (es decir, considera que los selectores de tráfico con una relación de inclusión coinciden entre sí), se produce el fenómeno en el que los selectores de tráfico configurados en la nube y en las instalaciones locales son diferentes, pero la conexión IPsec-VPN aún puede negociar correctamente.
Por ejemplo, el dispositivo de puerta de enlace local 1 admite la relación de inclusión. Cuando el dispositivo de puerta de enlace local 1 negocia con la conexión IPsec 1 y la conexión IPsec 2, el bloque CIDR local 10.55.0.0/16 del dispositivo de puerta de enlace local 1 incluye el bloque CIDR remoto 10.55.193.0/24 de la conexión IPsec 1 y el bloque CIDR remoto 10.55.0.0/16 de la conexión IPsec 2; el bloque CIDR remoto 10.66.88.0/22 del dispositivo de puerta de enlace local 1 incluye el bloque CIDR local 10.66.90.0/24 de la conexión IPsec 1 y el bloque CIDR local 10.66.89.0/24 de la conexión IPsec 2. Por lo tanto, tanto el dispositivo de puerta de enlace local 1 como la puerta de enlace VPN de Alibaba Cloud consideran que los selectores de tráfico coinciden entre sí, y el dispositivo de puerta de enlace local 1 puede negociar correctamente tanto con la conexión IPsec 1 como con la conexión IPsec 2.
Si el dispositivo de puerta de enlace local no admite la relación de inclusión (es decir, considera que los selectores de tráfico con una relación de inclusión no coinciden entre sí), la conexión IPsec-VPN no podrá negociar correctamente. Confirme con el proveedor del dispositivo de puerta de enlace local si este admite la relación de inclusión.
Si tanto el dispositivo de puerta de enlace local como la conexión IPsec utilizan la versión IKEv1, los selectores de tráfico de ambos extremos deben ser exactamente iguales (no se permite ninguna relación de inclusión) para que la conexión IPsec-VPN negocie correctamente.
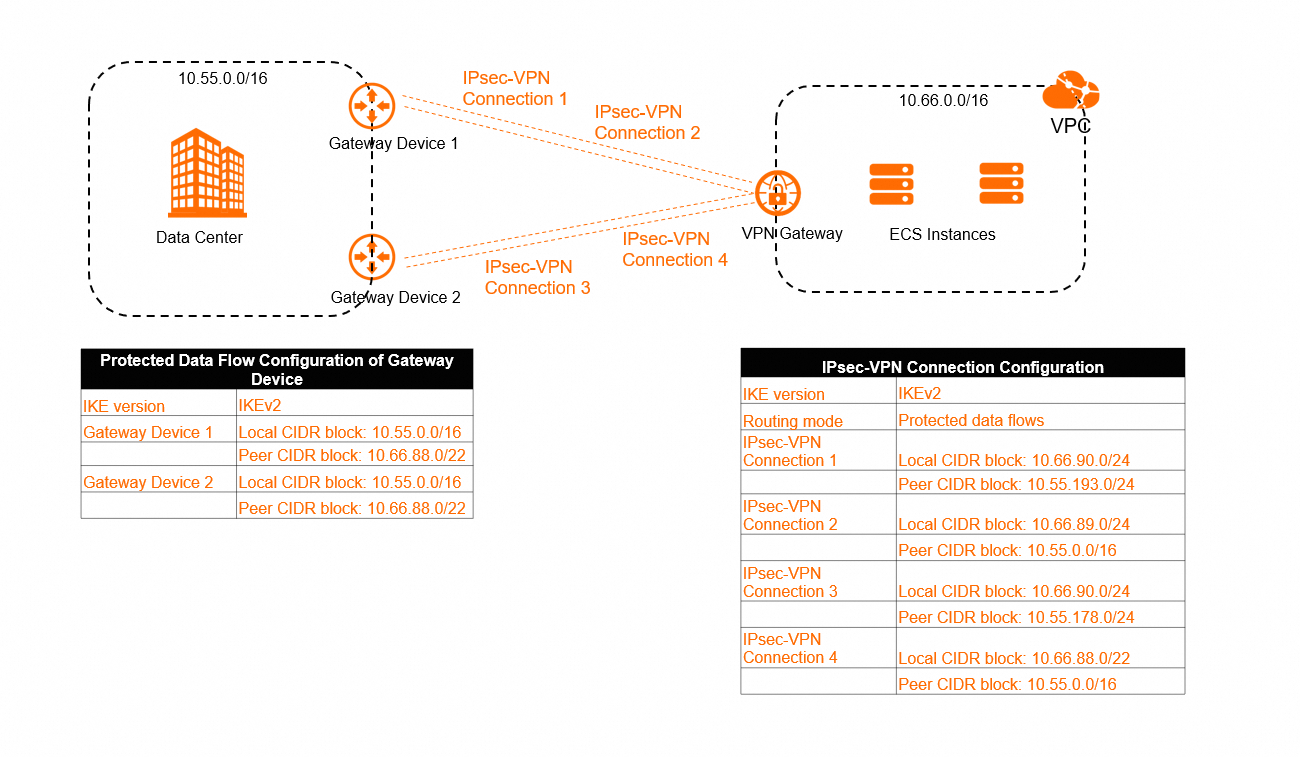
Posible impacto:
Como se muestra en la figura anterior, si existen varias conexiones IPsec bajo una misma instancia de puerta de enlace VPN y los bloques CIDR de los selectores de tráfico de dichas conexiones tienen una relación de inclusión, es posible que el tráfico no se reenvíe por la ruta esperada.
Para una conexión IPsec configurada con el modo de selector de tráfico, después de crear la conexión IPsec, el sistema agrega de forma predeterminada las rutas pertinentes a la tabla de rutas basadas en directivas de la instancia de puerta de enlace VPN, y cada ruta tiene la misma prioridad de directiva. En el escenario que se muestra en la figura anterior, el sistema agrega de forma predeterminada las rutas siguientes a la tabla de rutas basadas en directivas de la instancia de puerta de enlace VPN:
|
Nombre de la entrada de ruta |
Bloque CIDR de origen |
Bloque CIDR de destino |
Siguiente salto |
Peso |
Prioridad de directiva |
|
Entrada de ruta 1 |
10.66.90.0/24 |
10.55.193.0/24 |
Conexión IPsec 1 |
100 |
10 |
|
Entrada de ruta 2 |
10.66.89.0/24 |
10.55.0.0/16 |
Conexión IPsec 2 |
100 |
10 |
|
Entrada de ruta 3 |
10.66.90.0/24 |
10.55.178.0/24 |
Conexión IPsec 3 |
100 |
10 |
|
Entrada de ruta 4 |
10.66.88.0/24 |
10.55.0.0/16 |
Conexión IPsec 4 |
100 |
10 |
Según Policy-based route matching rules, en un escenario donde las prioridades de las directivas son iguales, el sistema hace coincidir las rutas una por una en el orden de las rutas basadas en directivas. Una vez que se encuentra una coincidencia con una ruta basada en directivas, el tráfico se reenvía inmediatamente de acuerdo con dicha ruta. El orden de las rutas basadas en directivas lo determina el momento en que estas se entregan al sistema. Por lo general, la ruta basada en directivas que se configura primero se entrega prioritariamente al sistema, pero esto no se puede garantizar por completo en la situación actual. Por lo tanto, una ruta basada en directivas configurada posteriormente podría entregarse de forma prioritaria al sistema, lo que provocaría que su prioridad fuera mayor que la de la ruta configurada primero.
En el escenario que se muestra en la figura anterior, es posible que el centro de datos local envíe paquetes de solicitud a la VPC a través de la conexión IPsec-VPN 1, mientras que la VPC envíe paquetes de respuesta al centro de datos local a través de la conexión IPsec-VPN 4. Esto ocurre porque la entrada de ruta 4 podría entregarse prioritariamente al sistema, lo que haría que su prioridad fuera mayor que la de la entrada de ruta 1.
Solución:
Evite agregar bloques CIDR de selectores de tráfico con una relación de inclusión para el dispositivo de puerta de enlace local y la conexión IPsec. Se recomienda agregar bloques CIDR de selectores de tráfico que coincidan exactamente en ambos extremos. Este método mejora la estabilidad de la conexión IPsec-VPN.
Al crear una conexión IPsec, agregue bloques CIDR de selectores de tráfico precisos en la medida de lo posible para asegurar que los bloques CIDR de los selectores de tráfico de varias conexiones IPsec bajo la instancia de puerta de enlace VPN no se superpongan.
-
Configure una prioridad de directiva y un valor de peso diferentes para cada ruta basada en directivas, con el fin de asegurar que el tráfico solo pueda coincidir con una ruta basada en directivas.
Si su instancia de puerta de enlace VPN no admite configurar la prioridad de directivas, puede actualizar la instancia de puerta de enlace VPN. Después de la actualización, la instancia de puerta de enlace VPN admitirá configurar la prioridad de directivas para las rutas basadas en directivas de forma predeterminada.
¿Qué debo hacer si AD Connector o la resolución DNS falla después de conectar el túnel IPsec?
Causa: Cuando la prueba de ping del túnel IPsec es normal y la configuración de resolución de nombres de dominio es correcta, es posible que la falla no esté en la capa del túnel. Si el puerto UDP 53 subyacente está bloqueado por un firewall local o por una directiva de seguridad, la comunicación DNS se bloqueará, lo que a su vez puede provocar un error de conexión de AD Connector o un tiempo de espera de RPC (Error 1818).
Solución:
Revise y permita el puerto UDP 53 del servidor DNS del IDC local (con base en la IP del servidor DNS del entorno real) para asegurar que los recursos de la nube puedan comunicarse con el DNS local a través de este puerto.
Al sincronizar un controlador de dominio AD de Windows en un entorno CEN+VPN multinube, resuelva los problemas de tasa de pérdida de paquetes y latencia de los pings largos bidireccionales. De ser necesario, capture paquetes simultáneamente en los extremos de la nube y local para analizarlos.
¿Qué provoca que el failover del túnel IPsec tarde mucho tiempo?
Causa: El tiempo total que consume el failover del túnel no solo depende de la velocidad de conmutación de la instancia de puerta de enlace VPN de Alibaba Cloud, sino también del mecanismo de detección de fallas y conmutación del dispositivo VPN local. Incluso si el túnel de respaldo en el lado de Alibaba Cloud ya entró en vigor, es posible que el dispositivo local no haya completado la conmutación debido a configuraciones como el tiempo de espera del latido y el intervalo de sondeo. Esto se manifiesta como un tiempo de recuperación de extremo a extremo significativamente mayor al esperado (por ejemplo, la recuperación tarda unos 10 minutos).
Sugerencias para la solución de problemas:
Revise por separado el estado y los registros de la instancia de puerta de enlace VPN de Alibaba Cloud y del dispositivo VPN local.
Confirme el momento real en que entra en vigor el túnel de respaldo y el momento en que la ruta de tráfico completa la conmutación.
Compare ambos momentos para evaluar si el consumo de tiempo adicional se debe a la directiva de sondeo y conmutación del dispositivo local.
¿Falla la comprobación de estado (solo para el modo de túnel único)?
Categoría de causa | Causa | Solución |
Problema con la dirección IP de destino de la comprobación de estado | No se puede acceder a la dirección IP de destino de la comprobación de estado. | En el host asociado con la dirección IP de destino, utilice la dirección IP de destino para acceder a la dirección IP de origen de la comprobación de estado mediante el comando |
El host asociado con la dirección IP de destino de la comprobación de estado funciona de manera anómala y no puede responder a tiempo a los paquetes de sondeo (paquetes ICMP) enviados por la conexión IPsec. | Compruebe si el host asociado con la dirección IP de destino funciona normalmente. Para obtener más información, consulte al proveedor del dispositivo de puerta de enlace. | |
Cambió la configuración de rutas y la directiva de seguridad asociadas con la dirección IP de destino de la comprobación de estado. Por ejemplo, la directiva de seguridad no permite paquetes de la dirección IP de origen de la comprobación de estado, de la dirección IP de destino o del tipo de protocolo ICMP. | En el lado del dispositivo de puerta de enlace local, revise la configuración de rutas y la directiva de seguridad asociadas con la dirección IP de destino para asegurarse de lo siguiente:
| |
La dirección IP de destino de la comprobación de estado no responde a los paquetes de sondeo de la comprobación de estado por la ruta original (la ruta por la cual la dirección IP de destino recibe los paquetes de sondeo). | Utilice el comando | |
Problemas relacionados con la conexión IPsec-VPN | El estado de negociación de la conexión IPsec se interrumpe. | Con base en los registros de la conexión IPsec, compruebe si la conexión IPsec se mantiene siempre en el estado "Phase 2 negotiation succeeded". Si el estado de negociación de la conexión IPsec es inestable, resuelva el problema de la conexión IPsec según Error codes and log keywords. Nota: Después de que falla la comprobación de estado de la conexión IPsec, el sistema restablece el túnel IPsec. En escenarios de aplicación distintos a las conexiones IPsec-VPN activo/en espera, no se recomienda configurar la comprobación de estado para la conexión IPsec. |
Apéndice: códigos de error y palabras clave de los registros
Use Ctrl+F (Windows) o Cmd+F (Mac) para buscar el código de error correspondiente o la palabra clave del registro en la siguiente tabla. Así encontrará el método de solución de problemas adecuado.
Código de error (solo en la consola) | Código de error (solo en la API) | Mensaje de error | Palabra clave del registro | Método de solución de problemas |
The peer does not match. | PeerMismatch | El paquete de protocolo recibido no coincide con la información de la puerta de enlace del cliente |
|
|
The algorithm does not match. | AlgorithmMismatch | El algoritmo de cifrado, el algoritmo de autenticación o el parámetro del grupo DH no coinciden |
|
|
The encryption algorithm does not match. | EncryptionAlgorithmMismatch | El algoritmo de cifrado de IPsec no coincide |
|
|
Check whether the authentication algorithm matches. | AuthenticationAlgorithmMismatch | El algoritmo de autenticación de IKE no coincide |
|
|
The DH groups do not match. | DhGroupMismatch | El parámetro del grupo DH de la fase 1 de IKE no coincide |
|
|
The pre-shared key does not match. | PskMismatch | El parámetro de clave precompartida no coincide |
|
|
PeerID does not match. | PeerIdMismatch | LocalID o RemoteID no coinciden o no son compatibles |
|
|
DPD payload sequence is incompatible. | DpdHashNotifyCompatibility | Compatibilidad del orden de la carga útil de DPD |
| Cuando la función DPD está habilitada en la conexión IPsec, el orden de la carga útil de DPD es |
DPD timed out. | DpdTimeout | Tiempo de espera agotado para el paquete DPD |
|
|
The IKE version does not match. | IkeVersionMismatch | El parámetro de número de versión de IKE no coincide, o bien el modo de negociación no coincide |
|
|
The negotiation mode does not match. | NegotiationModeMismatch | El modo de negociación no coincide |
|
|
NAT-T does not match. | NatTMismatch | La traversía NAT no coincide |
| Compruebe si el estado de la función de traversía NAT de la conexión IPsec y de su dispositivo de puerta de enlace local es el mismo. Si difiere, modifíquelo para que las configuraciones de ambos extremos coincidan. Si el dispositivo de puerta de enlace local se encuentra detrás de una puerta de enlace NAT, se recomienda habilitar la función de traversía NAT tanto en la conexión IPsec como en el dispositivo de puerta de enlace local. |
SA Lifetime does not match. | LifetimeMismatch | El parámetro Lifetime no coincide |
| Compruebe si el valor SA lifetime (seconds) es el mismo. Si difiere, modifíquelo para que las configuraciones de ambos extremos coincidan. El valor SA lifetime (seconds) configurado en la conexión IPsec y en su dispositivo de puerta de enlace local no tiene que ser obligatoriamente igual. Sin embargo, dado que los dispositivos de puerta de enlace pertenecen a distintos fabricantes, se recomienda configurar el mismo valor SA lifetime (seconds) en ambos extremos para garantizar la estabilidad de la conexión IPsec-VPN. configurado en las fases de configuración de IKE y de configuración de IPsec de la conexión IPsec y de su dispositivo de puerta de enlace local. |
The security protocol does not match. | SecurityProtocolMismatch | El parámetro de protocolo de seguridad no coincide |
| Compruebe si el protocolo de seguridad que utiliza el dispositivo de puerta de enlace local es ESP (Encapsulating Security Payload). Si no lo es, cámbielo a ESP. Para el protocolo de seguridad de la conexión IPsec-VPN, la puerta de enlace VPN de Alibaba Cloud solo admite ESP y no es compatible con AH (Authentication Header). |
The encapsulation mode does not match. | EncapsulationModeMismatch | El modo de encapsulación no coincide |
| Compruebe si el modo de encapsulación que utiliza el dispositivo de puerta de enlace local es el modo túnel. Si no lo es, cámbielo a modo túnel. Para el modo de encapsulación de la conexión IPsec-VPN, la puerta de enlace VPN de Alibaba Cloud solo admite el modo túnel y no es compatible con el modo transporte. |
The algorithm is incompatible. | AlgorithmCompatibility | Compatibilidad de algoritmos | Ninguna | El algoritmo de autenticación configurado en las fases de configuración de IKE y de configuración de IPsec de la conexión IPsec y de su dispositivo de puerta de enlace local no es compatible. Se recomienda utilizar otro algoritmo de autenticación en ambos extremos, como md5. |
Protected Data Flow does not match. | TrafficSelectorMismatch | El parámetro de bloque CIDR del selector de tráfico no coincide |
|
|
PFS does not match. | PfsMismatch | El parámetro del grupo DH de la fase 2 de IPsec no coincide |
| Compruebe si el estado de configuración de la función PFS en la fase de configuración de IPsec de la conexión IPsec y de su dispositivo de puerta de enlace local es el mismo. Si difiere, modifíquelo para que las configuraciones de ambos extremos coincidan.
|
The commit bit does not match. | CommitMismatch | El bit de confirmación no coincide | Ninguna | Compruebe si el bit de confirmación del dispositivo de puerta de enlace local está habilitado. Si lo está, deshabilítelo. Este bit garantiza que la negociación del protocolo IPsec finalice antes de enviar los datos protegidos. La puerta de enlace VPN de Alibaba Cloud no admite configurar el bit de confirmación. |
The proposal does not match. | ProposalMismatch | La propuesta no coincide |
|
|
Negotiations failed. | NegotiationFailed | Error en la negociación del protocolo |
| Restablezca la conexión IPsec-VPN para desencadenar una renegociación del protocolo IPsec. El sistema volverá a realizar la comprobación. |
Phase 1 negotiations timed out. | Phase1NegotiationTimeout | No se recibieron los paquetes de protocolo de la fase 1 y la negociación falló por tiempo de espera agotado |
|
|
Check whether Phase 2 negotiations timed out. | Phase2NegotiationTimeout | No se recibieron los paquetes de la fase 2 y la negociación falló por tiempo de espera agotado | Ninguna |
|
Response packets cannot be received from the peer. | NoResponse | La puerta de enlace remota no responde |
|
|
The delete packet is received from the peer. | ReceiveDeleteNotify | Se recibió un paquete de eliminación del extremo remoto |
| La conexión IPsec recibió el paquete |
The reason for the negotiation exception is not found. | NoExceptionFound | No se diagnosticó la causa de la excepción de negociación | Ninguna | Este resultado podría deberse a que la conexión IPsec-VPN aún no ha iniciado la negociación. Restablezca la conexión IPsec-VPN desde Alibaba Cloud o desde el dispositivo de red remoto. En Alibaba Cloud, puede modificar el valor de Effective Immediately en la conexión IPsec, guardarlo y luego restaurar Effective Immediately a su valor original para iniciar la negociación del protocolo IPsec. Después, actualice la página actual para consultar el resultado de la comprobación. |