IPsec-VPN cifra los paquetes antes de transmitirlos, lo que incrementa su tamaño. Si este aumento supera la unidad máxima de transmisión (MTU) de algún dispositivo de red en la ruta, los paquetes no se transmiten. Este tema explica cómo interactúan los valores de MTU en una configuración de IPsec-VPN y cómo configurarlos para garantizar una entrega confiable de paquetes.
Las conexiones IPsec-VPN pueden transportar paquetes fragmentados, pero no pueden fragmentar ni reensamblar paquetes por sí mismas.
Funcionamiento
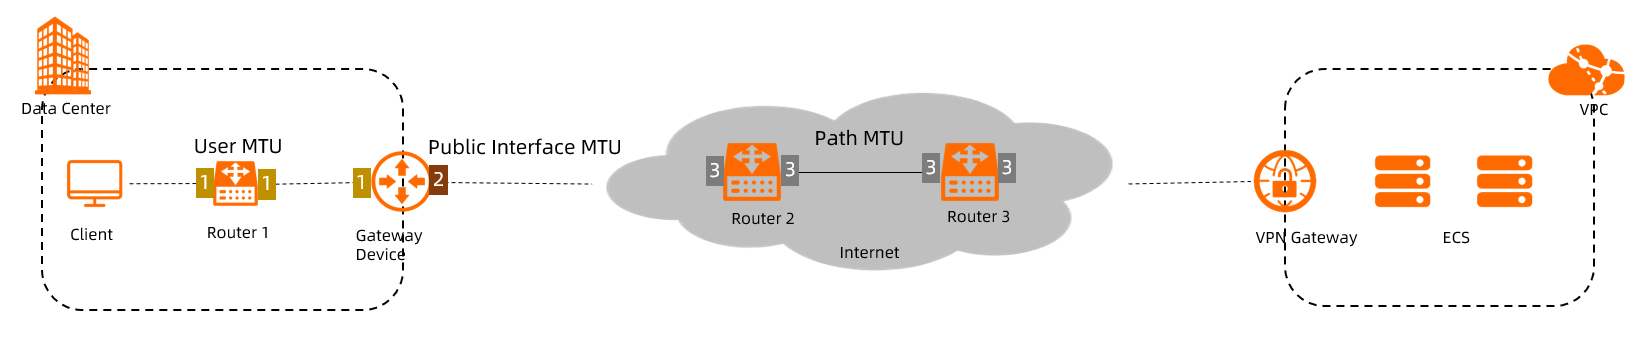
El diagrama anterior muestra una configuración típica de IPsec-VPN donde un centro de datos se conecta a una Virtual Private Cloud (VPC) mediante IPsec-VPN. El cliente envía paquetes a través del dispositivo de puerta de enlace local, el cual los cifra y los reenvía por Internet hacia VPN Gateway.
Tres valores de MTU determinan el tamaño de los paquetes en diferentes puntos de esta ruta.
MTU de usuario
La MTU de usuario es la MTU mínima entre todas las interfaces de dispositivos de red ubicadas entre el cliente y el dispositivo de puerta de enlace local. Este valor limita el tamaño de los paquetes que envía el cliente.
En el diagrama, la MTU de usuario corresponde a la MTU más pequeña entre las interfaces etiquetadas como "1".
MTU de la interfaz pública
La MTU de la interfaz pública es la MTU de la interfaz orientada al exterior del dispositivo de puerta de enlace local; es decir, la interfaz que se conecta a VPN Gateway. Esta MTU limita el tamaño de los paquetes cifrados que salen del centro de datos.
En el diagrama, la MTU de la interfaz pública corresponde a la MTU de la interfaz etiquetada como "2".
MTU de ruta
La MTU de ruta es la MTU mínima entre todas las interfaces de dispositivos de red orientadas a Internet que se encuentran entre el dispositivo de puerta de enlace local y VPN Gateway. También limita el tamaño de los paquetes cifrados.
En el diagrama, la MTU de ruta corresponde a la MTU más pequeña entre las interfaces etiquetadas como "3". Póngase en contacto con su proveedor de servicios de Internet (ISP) para obtener la MTU de ruta. En redes Ethernet estándar, la MTU de ruta predeterminada es de 1,500 bytes.
Fórmula de MTU
Para asegurar que los paquetes se transmitan sin errores, configure la MTU de usuario en el centro de datos de modo que cumpla con la siguiente condición:
Maximum user MTU = Min{public interface MTU, path MTU} − 101El valor 101 representa el número máximo de bytes que agrega el cifrado IPsec a un paquete.
Si su VPN Gateway se creó antes del 1 de abril de 2021 y la MTU de usuario en el centro de datos supera los 1,300 bytes, las conexiones IPsec-VPN podrían fallar. Actualice su VPN Gateway a la versión más reciente. Para obtener más información, consulte Upgrade a VPN gateway.
Ejemplo
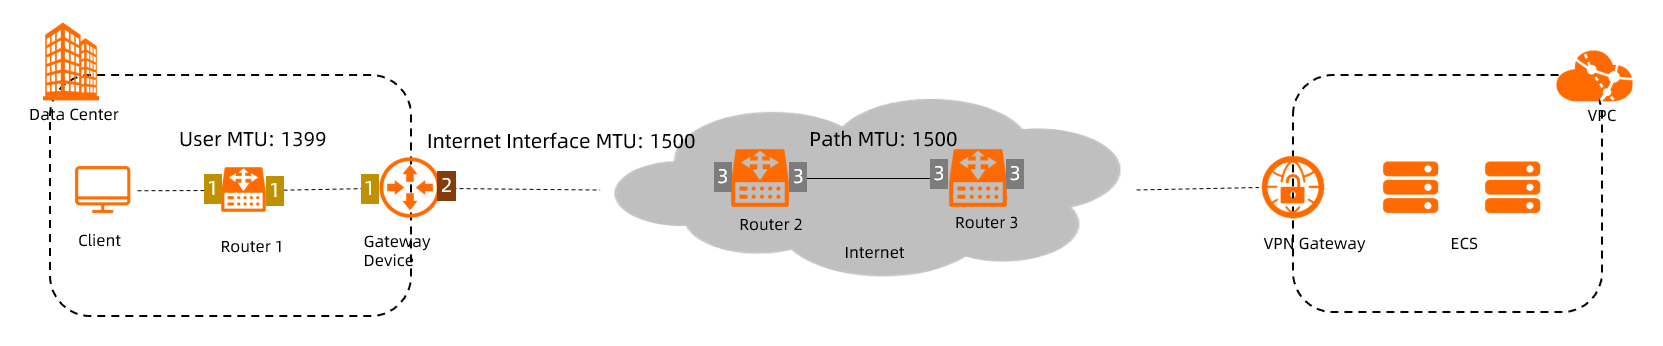
En este ejemplo, tanto la MTU de ruta como la MTU de la interfaz pública son de 1,500 bytes:
Maximum user MTU = min{1,500, 1,500} − 101 = 1,399 bytesConfigure el cliente para que envíe paquetes cuyo tamaño no exceda los 1,399 bytes. Los paquetes que superen este tamaño podrían no transmitirse correctamente.
Configuración de MSS
Si necesita que el tráfico TCP fluya por la conexión IPsec-VPN sin segmentación, establezca el tamaño máximo de segmento (MSS) mediante la siguiente fórmula:
MSS = User MTU − IP header size − TCP header sizeCon base en el ejemplo anterior, donde la MTU de usuario es de 1,399 bytes y tanto los encabezados IP como TCP tienen un tamaño de 20 bytes cada uno:
MSS = 1,399 − 20 − 20 = 1,359 bytesEstablezca la MSS en un valor no mayor a 1,359 bytes para evitar la segmentación de TCP.