Resource Access Management (RAM) es un servicio de Alibaba Cloud que gestiona de forma centralizada las identidades de usuario y los permisos de acceso a los recursos. Este tema describe los conceptos fundamentales, las funciones principales y las directrices de seguridad de RAM, y le ayuda a comprender cómo utilizar RAM para acceder de manera segura a sus recursos en la nube.
Con RAM, puede crear y gestionar diversos tipos de identidades, y otorgar a cada una de ellas permisos detallados para acceder de forma segura a los recursos en la nube.
Facturación y activación
RAM es gratuito.
RAM está habilitado de forma predeterminada. No es posible deshabilitar RAM.
Por qué usar RAM
Su cuenta de Alibaba Cloud es la cuenta con la que se registró. Utilizar o compartir esta cuenta para las operaciones diarias genera los siguientes problemas de gestión y seguridad:
Permisos excesivos y riesgos de seguridad: Su cuenta de Alibaba Cloud tiene los máximos permisos sobre todos los recursos de la cuenta. Compartir la cuenta provoca un uso indebido de permisos, ya que cada usuario obtiene control total. Si las credenciales se filtran, todos los recursos en la nube de la cuenta enfrentan riesgos de seguridad extremadamente altos.
Falta de responsabilidad definida: Todos los registros de operación pertenecen a la cuenta de Alibaba Cloud. Cuando ocurre un incidente de seguridad, no es posible identificar al operador real, lo que invalida la auditoría de seguridad y la asignación de responsabilidades.
Dificultad para separar funciones: No puede otorgar al personal financiero permisos solo para consultar facturas, ni permitir que los desarrolladores operen únicamente en entornos específicos. Esto incumple el principio de menor privilegio en la gestión de seguridad. RAM resuelve estos problemas mediante la creación de identidades independientes y la asignación de permisos precisos a cada una de ellas. RAM constituye la base para proteger sus recursos en la nube.
Primeros pasos
Puede comenzar a usar RAM en los siguientes escenarios comunes:
Funciones principales de RAM
RAM ofrece las siguientes funciones. Las secciones posteriores describen cada una de ellas en detalle.
Gestión de identidades: Permite crear y gestionar diversos tipos de identidades, como usuarios de RAM, grupos de usuarios de RAM y roles de RAM.
Autenticación de identidad: Proporciona varios métodos de autenticación, como contraseñas, pares de AccessKey, MFA y SSO.
Gestión de autorización: Aplica un control de permisos detallado a las identidades mediante políticas de permisos.
Federación de identidades: Se integra con sistemas de identidad empresariales para lograr una gestión unificada de identidades y un inicio de sesión único.
Auditoría de permisos: Identifica los permisos que posee una identidad de RAM y registra la hora de acceso más reciente de cada permiso. La siguiente imagen muestra una descripción general de RAM.
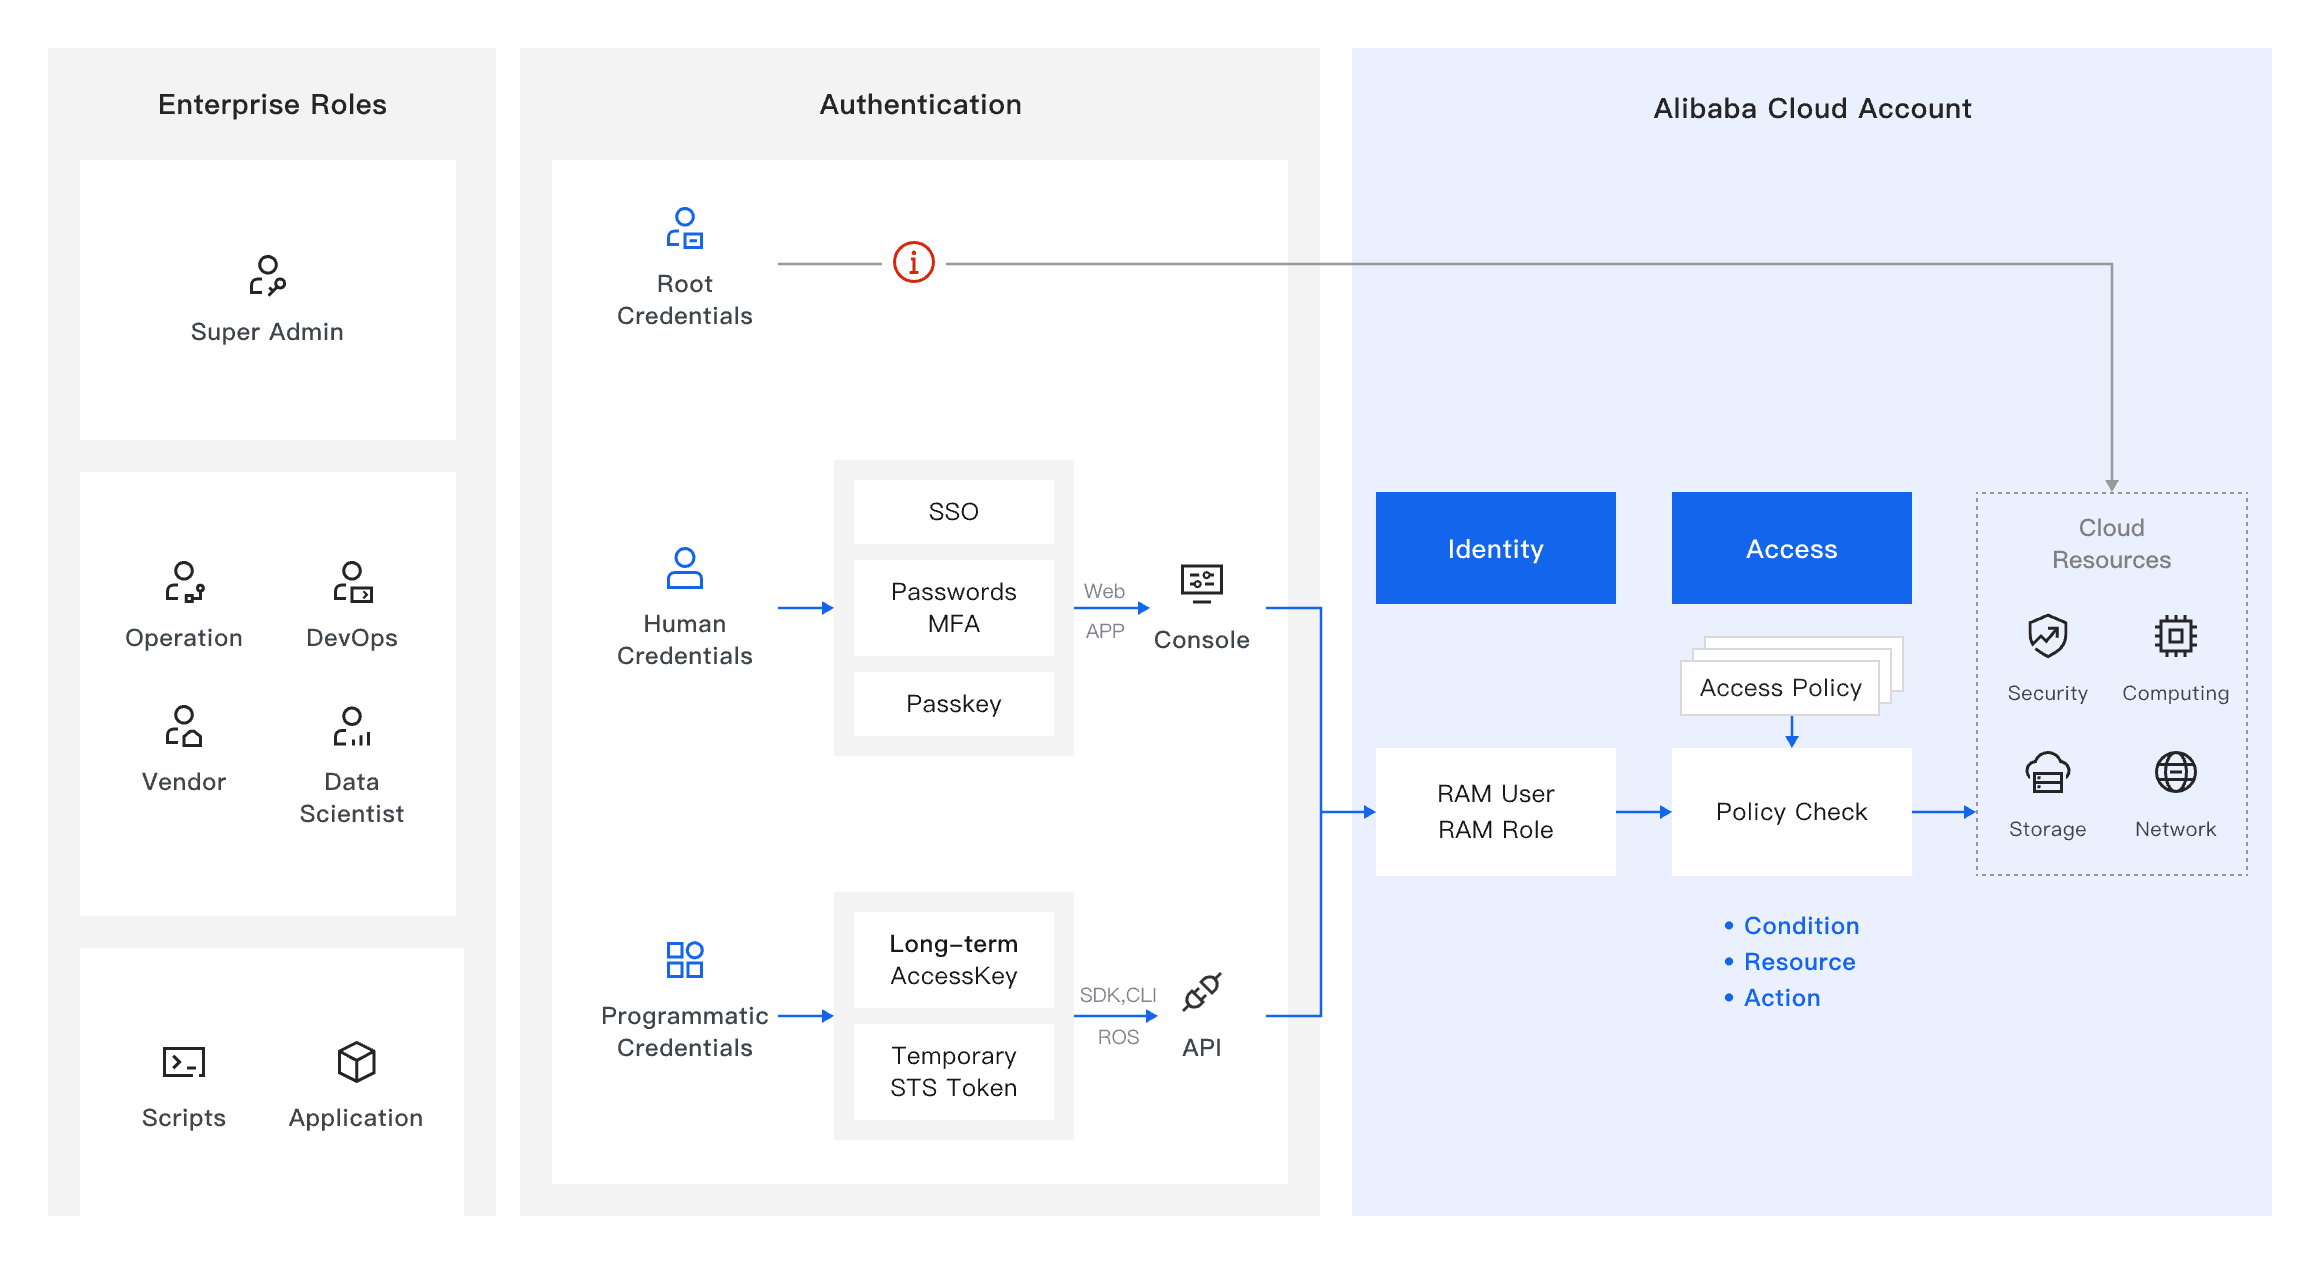
Conceptos clave
Qué es una identidad
Una identidad es una entidad que accede a recursos y realiza operaciones en un entorno en la nube. También es el sujeto que posee los permisos. En un entorno en la nube existen dos tipos principales de identidades: identidades humanas e identidades de programa.
Identidad humana: Representa a un empleado o miembro de su organización, como un administrador de seguridad, un ingeniero de O&M o un desarrollador. Las identidades humanas acceden y operan recursos en la nube de forma interactiva a través de la consola o la CLI.
Identidad de programa: Representa una aplicación o servicio que accede a recursos y datos en la nube de manera no interactiva mediante operaciones de API. Las identidades de programa se utilizan en escenarios como scripts de automatización, desarrollo de aplicaciones e integración de servicios.
Qué es la autenticación
La autenticación es el proceso de verificar la identidad de un solicitante de servicio. El solicitante debe proporcionar credenciales, como un nombre de usuario y una contraseña, para demostrar su identidad.
Las credenciales adoptan diversas formas, como el conocido par de nombre de usuario y contraseña, códigos de un solo uso o pares de AccessKey que utilizan las identidades de programa.
Para mejorar la seguridad, la autenticación multifactor (MFA) exige proporcionar como mínimo dos tipos diferentes de credenciales para verificar su identidad, por ejemplo, una contraseña combinada con un código de un solo uso. El inicio de sesión único (SSO) le permite acceder a todas las aplicaciones de confianza mutua o a recursos tras una autenticación exitosa, sin necesidad de iniciar sesión nuevamente.
Qué es la autorización
La autorización es el proceso de confirmar si una identidad autenticada tiene los permisos necesarios para acceder a un recurso específico.
Las diferencias fundamentales entre autenticación y autorización son las siguientes:
La autenticación responde a la pregunta "¿Quién es usted?" y demuestra una identidad.
La autorización responde a la pregunta "¿Qué puede hacer?" y otorga o deniega permisos. La autenticación es un requisito previo para la autorización. Una vez que una identidad supera la autenticación, la autorización determina los recursos a los que dicha identidad puede acceder y las operaciones que puede realizar.
Otorgar distintos permisos a diferentes tipos de identidades proporciona un control detallado sobre los recursos en la nube y garantiza que cada identidad acceda solo a los recursos dentro de su ámbito de responsabilidad y realice únicamente operaciones específicas.
Tipos de identidad en RAM
RAM proporciona tres tipos de identidades: usuarios de RAM, grupos de usuarios de RAM y roles de RAM. Un grupo de usuarios de RAM es una colección que clasifica y gestiona usuarios de RAM. Los usuarios y roles de RAM pueden funcionar tanto como identidades humanas como identidades de programa.
Cuenta de Alibaba Cloud frente a usuario de RAM
Obtiene una cuenta de Alibaba Cloud después de completar Step 1: Create an Alibaba Cloud account. Una cuenta de Alibaba Cloud es similar al usuario root en un sistema Linux: tiene amplios permisos, pero no es adecuada para el uso diario. Su cuenta de Alibaba Cloud puede crear un RAM User en RAM para la gestión diaria. Las diferencias principales entre ambas son las siguientes:
|
Elemento |
Cuenta de Alibaba Cloud |
Usuario de RAM |
|
Rol de identidad |
Propietario de los recursos, con propiedad total y los máximos permisos. |
Usuario de recursos y servicios. Los permisos los otorga la cuenta de Alibaba Cloud o un usuario de RAM con permisos de administrador. Un usuario de RAM suele corresponder a una persona o aplicación específica. |
|
Posee recursos en la nube |
Sí |
No. Los recursos pertenecen a la cuenta de Alibaba Cloud. |
|
Permisos predeterminados |
Todos los permisos, sin posibilidad de restricción. |
Sin permisos de forma predeterminada. Los permisos deben ser otorgados por la cuenta de Alibaba Cloud o por un usuario de RAM con permisos de administrador. |
|
Uso recomendado |
Solo operaciones de gestión clave, como autorización, pagos y administración de cuentas. |
Desarrollo diario, operaciones y mantenimiento (O&M), y despliegue. |
Para obtener recomendaciones sobre cómo proteger su cuenta de Alibaba Cloud, consulte la sección Directrices de seguridad para RAM en este tema.
Comparación de tipos de identidad
Las distintas identidades de RAM se adecúan a diferentes escenarios. La siguiente tabla describe los tipos de identidad en RAM y sus casos de uso principales:
|
Tipo de identidad |
Definición |
Caso de uso principal |
|
RAM User |
Identidad que representa a una persona o aplicación específica. Cuenta con credenciales de inicio de sesión en la consola o de acceso programático, como una contraseña de inicio de sesión o un par de AccessKey, y puede iniciar sesión en la consola o realizar acceso programático. |
Corresponde a un empleado, sistema o aplicación específicos dentro de una empresa. Se usa en escenarios que requieren acceso a largo plazo a recursos en la nube. |
|
{key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }**{key, select, All {All} User {RAM User} Group {RAM Group} Role {RAM Role} SLR {Service Linked Role} other { {key} } }** |
Colección que clasifica y gestiona un RAM User. Al otorgar permisos a un grupo de usuarios, todos los usuarios del grupo heredan dichos permisos. |
Otorga y revoca permisos en lotes para varios RAM User que comparten la misma función laboral, como un equipo de desarrollo o de pruebas. Esto simplifica la gestión de permisos. |
|
RAM Role |
Identidad virtual a la que se le pueden otorgar permisos, pero que no tiene contraseña de inicio de sesión ni par de AccessKey. Una entidad, como una cuenta en la nube, un servicio en la nube o un proveedor de identidades, debe asumir un rol de RAM antes de poder obtener un token de seguridad temporal (token STS) para acceder. |
Se utiliza en escenarios como acceso a recursos entre cuentas, autorización de un servicio en la nube para acceder a otros recursos e integración con un IdP (IdP) para implementar inicio de sesión único (SSO). |
Métodos de autenticación en RAM
Comparación de métodos de autenticación
RAM admite varios métodos de autenticación para distintos casos de uso:
Escenarios de inicio de sesión en la consola
|
Método de autenticación |
Definición |
Caso de uso |
|
Contraseña de inicio de sesión |
Credencial de autenticación de seguridad utilizada para iniciar sesión en la consola. |
Un usuario de RAM inicia sesión en la consola para realizar operaciones interactivas. |
|
Autenticación multifactor (MFA) |
Capa adicional de verificación de seguridad que complementa la autenticación por contraseña de inicio de sesión. |
Se usa junto con una contraseña de inicio de sesión para mejorar la seguridad de inicio de sesión en la consola. |
|
Passkey |
Método de autenticación sin contraseña basado en FIDO2 que permite a los usuarios completar una verificación de identidad segura y práctica mediante biometría del dispositivo, como huella digital o Face ID, o mediante un PIN. |
Mejora aún más la seguridad de inicio de sesión en la consola y previene filtraciones de contraseñas y ataques de phishing. Adecuado para usuarios con altos requisitos de seguridad o escenarios que requieren inicio de sesión sin contraseña. |
|
Inicio de sesión único (SSO) |
Los usuarios se autentican a través del proveedor de identidades (IdP) de una empresa y acceden a múltiples servicios en la nube de confianza mutua con un solo inicio de sesión. |
Usuarios empresariales que acceden a Alibaba Cloud con un sistema de autenticación de identidad existente, como Microsoft Entra ID u Okta. |
De forma predeterminada, todos los usuarios de RAM deben usar autenticación multifactor para iniciar sesión.
Escenarios de acceso programático
|
Método de autenticación |
Definición |
Caso de uso |
|
Par de AccessKey |
Par de claves compuesto por un AccessKey ID y un AccessKey secret que pertenece a un usuario de RAM. Un par de AccessKey tiene validez a largo plazo. |
Una aplicación, una CLI o un servicio llama a servicios en la nube mediante operaciones de API. Este método es relativamente menos seguro. |
|
Token de seguridad temporal (token STS) |
Credencial temporal que se obtiene tras asumir un rol de RAM. Incluye un par de AccessKey temporal y un SecurityToken; tiene un periodo de validez preestablecido y caduca al finalizar dicho periodo. |
También se usa cuando una aplicación, una CLI o un servicio llama a servicios en la nube mediante operaciones de API. Además, se utiliza para acceso a recursos entre cuentas, federación de identidades (SSO) y autorización temporal de servicios en la nube. Este método es relativamente más seguro. |
Credenciales de acceso a largo plazo y credenciales de acceso temporal
Credenciales de acceso a largo plazo: Credenciales que permanecen válidas después de su creación, a menos que se deshabiliten, eliminen o modifiquen manualmente. Algunos ejemplos son las contraseñas de inicio de sesión y los pares de AccessKey.
Credenciales de acceso temporal: Credenciales que tienen un periodo de validez preestablecido, por ejemplo, de 15 minutos a varias horas, y caducan automáticamente al finalizar dicho periodo. Un ejemplo es un token STS. Para obtener orientación sobre cómo elegir entre ambos tipos de credenciales, consulte la sección Directrices de seguridad para RAM en este tema.
Un token STS es emitido por Alibaba Cloud Security Token Service (STS) después de autenticar la identidad, que corresponde a un rol de RAM. Para obtener más información sobre STS, consulte What is STS?. Para obtener más información sobre cómo conseguir un token STS, consulte Obtain the temporary identity credentials of a role that you assume.
Políticas de permisos
Después de autenticar una identidad, RAM evalúa las políticas de permisos adjuntas para determinar si la identidad cuenta con los permisos correspondientes cuando solicita acceso a un recurso o realiza una operación; por ejemplo, si la identidad tiene permiso para gestionar una instancia de Alibaba Cloud ECS. RAM sigue el principio de denegación predeterminada: cualquier solicitud de acceso que no esté explícitamente autorizada se deniega.
Tipos de políticas
Los permisos se gestionan mediante políticas de permisos, que son conjuntos de reglas que describen un grupo de permisos. RAM admite los siguientes dos tipos de políticas de permisos:
Una política del sistema es una política de permisos general creada y gestionada por Alibaba Cloud que cubre escenarios de autorización comunes. Puede adjuntar una política del sistema a una identidad, pero no puede modificar el contenido de la política.
Una política personalizada es una política de permisos que usted crea y gestiona. Al redactar un documento de política en formato JSON, puede definir con precisión las acciones permitidas o denegadas (Action), los recursos y las condiciones (Condition) para implementar un control de permisos detallado. Para obtener más información, consulte Overview of policies.
Control condicional
RAM utiliza el modelo de permisos de control de acceso basado en atributos (ABAC), que le permite establecer atributos de condición en políticas de permisos personalizadas para implementar control de acceso condicional. Por ejemplo, puede limitar el bloque CIDR de origen de las solicitudes de acceso o exigir MFA al iniciar sesión antes de poder realizar operaciones específicas.
Las condiciones incluyen atributos preestablecidos por el sistema, como atributos de identidad, atributos de recursos y atributos del entorno de solicitud. También se admiten atributos personalizados, como etiquetas.
El control condicional debe configurarse en una política personalizada.
Para obtener más información, consulte Basic elements of a policy.
Federación de identidades empresariales
RAM admite el inicio de sesión único (SSO) basado en los protocolos estándar SAML 2.0 y OIDC (OpenID Connect), lo que también se denomina inicio de sesión con federación de identidades.
Por qué se requiere la federación de identidades
En entornos de multinube y TI empresarial, los empleados suelen necesitar acceder a múltiples sistemas internos y servicios en la nube. Cambiar frecuentemente de cuenta y recordar distintas contraseñas reduce la eficiencia operativa y aumenta los riesgos de seguridad. La federación de identidades integra el sistema de autenticación de identidad de una empresa, como Microsoft Entra, Okta o ADFS, con Alibaba Cloud para lograr una gestión unificada de las identidades de los empleados. En comparación con el inicio de sesión con nombre de usuario y contraseña, el inicio de sesión con federación de identidades ofrece los siguientes beneficios:
Inicio de sesión simplificado: Los empleados inician sesión una sola vez en el portal del proveedor de identidades (IdP) y luego acceden a Alibaba Cloud y a otras aplicaciones que tienen una relación de confianza con el IdP. No es necesario mantener varios conjuntos de nombres de usuario y contraseñas.
Políticas de seguridad centralizadas: Las políticas de seguridad empresariales, como MFA, políticas de contraseñas y restricciones de dirección IP, se configuran y aplican en la capa del IdP.
Gestión y auditoría centralizadas: Configure y revoque permisos de usuario en la plataforma de gestión de identidades existente de su empresa, y sincronice la incorporación y baja de empleados con los permisos en la nube. Esto reduce los costos de gestión y los riesgos de cumplimiento.
Métodos de SSO compatibles
Alibaba Cloud RAM admite los siguientes dos modos de SSO para diferentes escenarios empresariales:
SSO basado en usuario: Una empresa realiza la asignación de usuarios desde su sistema de proveedor de identidades (IdP) hacia un RAM User de Alibaba Cloud, y los usuarios inician sesión en la consola con las identidades de usuario de RAM correspondientes.
SSO basado en roles: Los usuarios empresariales asumen directamente un RAM Role de Alibaba Cloud y obtienen un token STS para acceder a recursos. Este modo admite escenarios como autorización entre cuentas, múltiples IdP y acceso programático. El SSO basado en roles es el modo recomendado porque se ajusta mejor al principio de menor privilegio y a las mejores prácticas de seguridad.
Para obtener más información, consulte Overview of SSO.
Directrices de seguridad para RAM
Para construir un sistema de identidad y permisos seguro, eficiente y fácil de mantener, siga estas mejores prácticas de gestión de identidades y permisos. Para obtener más información, consulte Identity and permission management best practices.
Proteja su cuenta de Alibaba Cloud
Cree un usuario de RAM con permisos de administrador dedicado exclusivamente a la gestión diaria y a operaciones técnicas.
Utilice su cuenta de Alibaba Cloud solo cuando sea necesario y mantenga seguros su contraseña, dispositivo MFA y demás credenciales.
Realice todas las operaciones diarias con el usuario administrador de RAM para evitar exponer su cuenta de Alibaba Cloud en entornos cotidianos.
Elija credenciales de acceso temporal
Las credenciales de acceso temporal son más seguras que las credenciales de acceso a largo plazo. Las credenciales de acceso a largo plazo filtradas pueden ser explotadas y causar amenazas de seguridad continuas. Las credenciales de acceso temporal tienen un periodo de validez preestablecido, por lo que, incluso si se filtran, el impacto se limita al periodo de validez y a los permisos otorgados, lo que reduce los riesgos de seguridad. Utilice credenciales de acceso temporal siempre que sea posible. Para obtener más información, consulte Best practices for accessing Alibaba Cloud OpenAPI by using credentials.
Auditoría de seguridad de RAM
Use ActionTrail para consultar registros de operaciones: ActionTrail registra todas las operaciones realizadas con identidades de RAM y se utiliza para auditorías de seguridad, revisiones de cumplimiento y rastreo de incidencias. Para obtener más información, consulte Use ActionTrail to query events.
Gobernanza de identidad y acceso: Detecta continuamente riesgos de seguridad de identidad y permisos en su cuenta de Alibaba Cloud y sus usuarios de RAM, como pares de AccessKey inactivos durante mucho tiempo y políticas de contraseñas que no cumplen con las normativas. Para obtener más información, consulte .
Análisis de acceso: Analiza e identifica access from the Internet y over-privileged identities en su cuenta, y proporciona sugerencias de gobernanza.