RAM admite dos ámbitos de autorización: nivel de cuenta y nivel de resource group. Elija el ámbito adecuado para aplicar el principio de privilegio mínimo según los requisitos de su negocio.
Descripción general
|
Scope |
Description |
Common use case |
Ilustración |
|
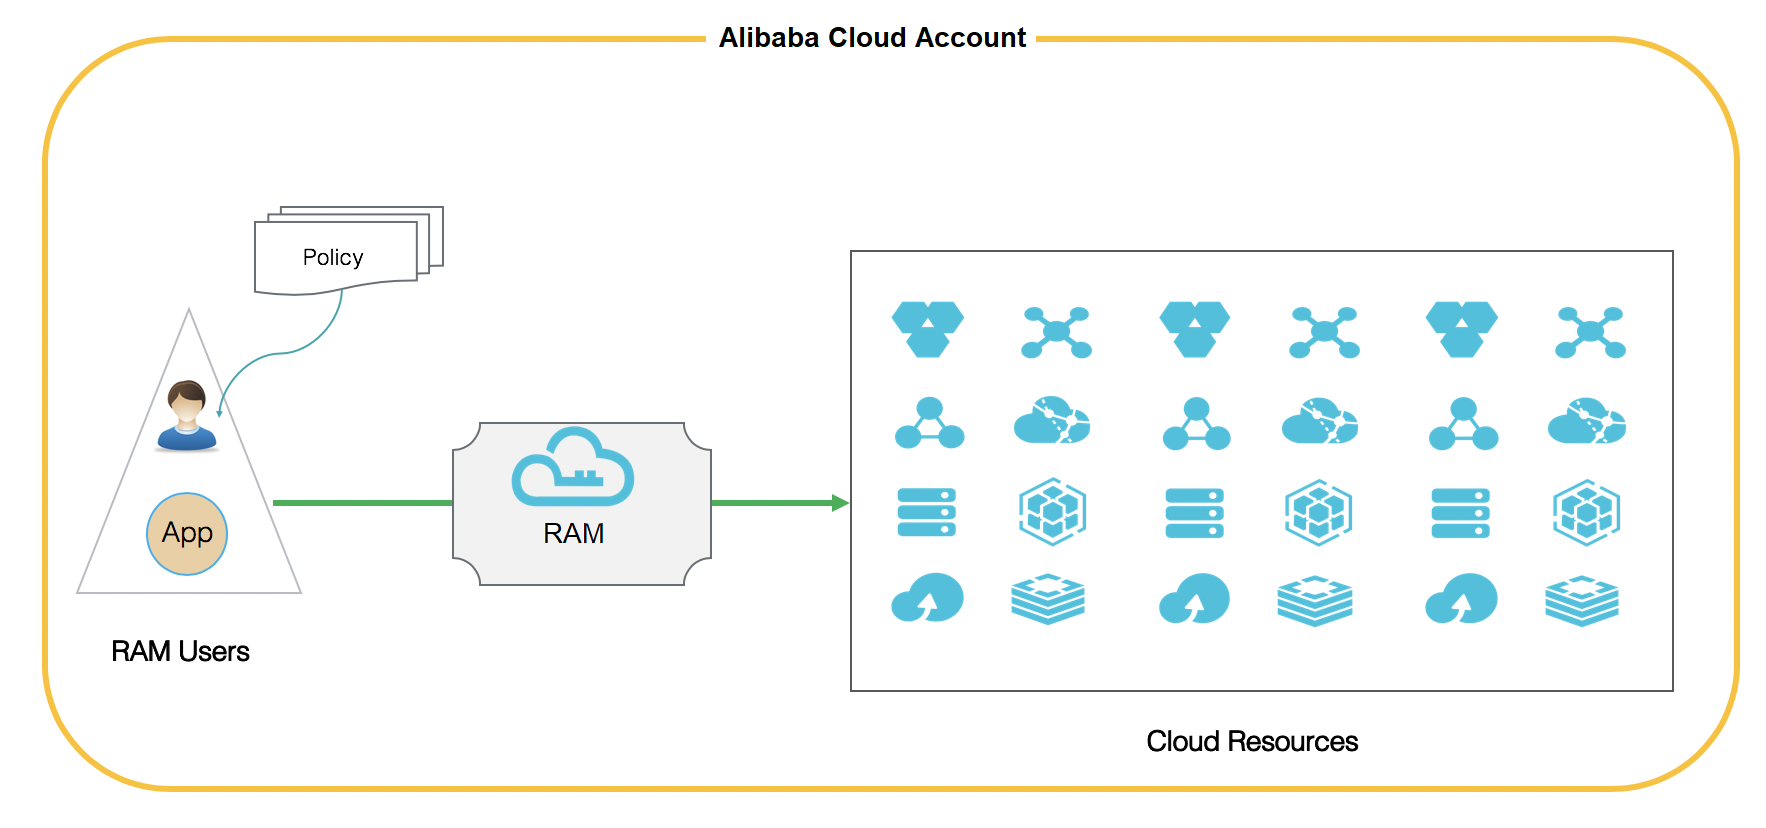
Nivel de cuenta |
Los permisos otorgados a una entidad de seguridad de RAM (usuario o rol) se aplican a todos los recursos de la cuenta de Alibaba Cloud. Este es el ámbito predeterminado y más amplio. |
Otorgue a los administradores de la cuenta acceso completo a todos los servicios y recursos. |
|
|
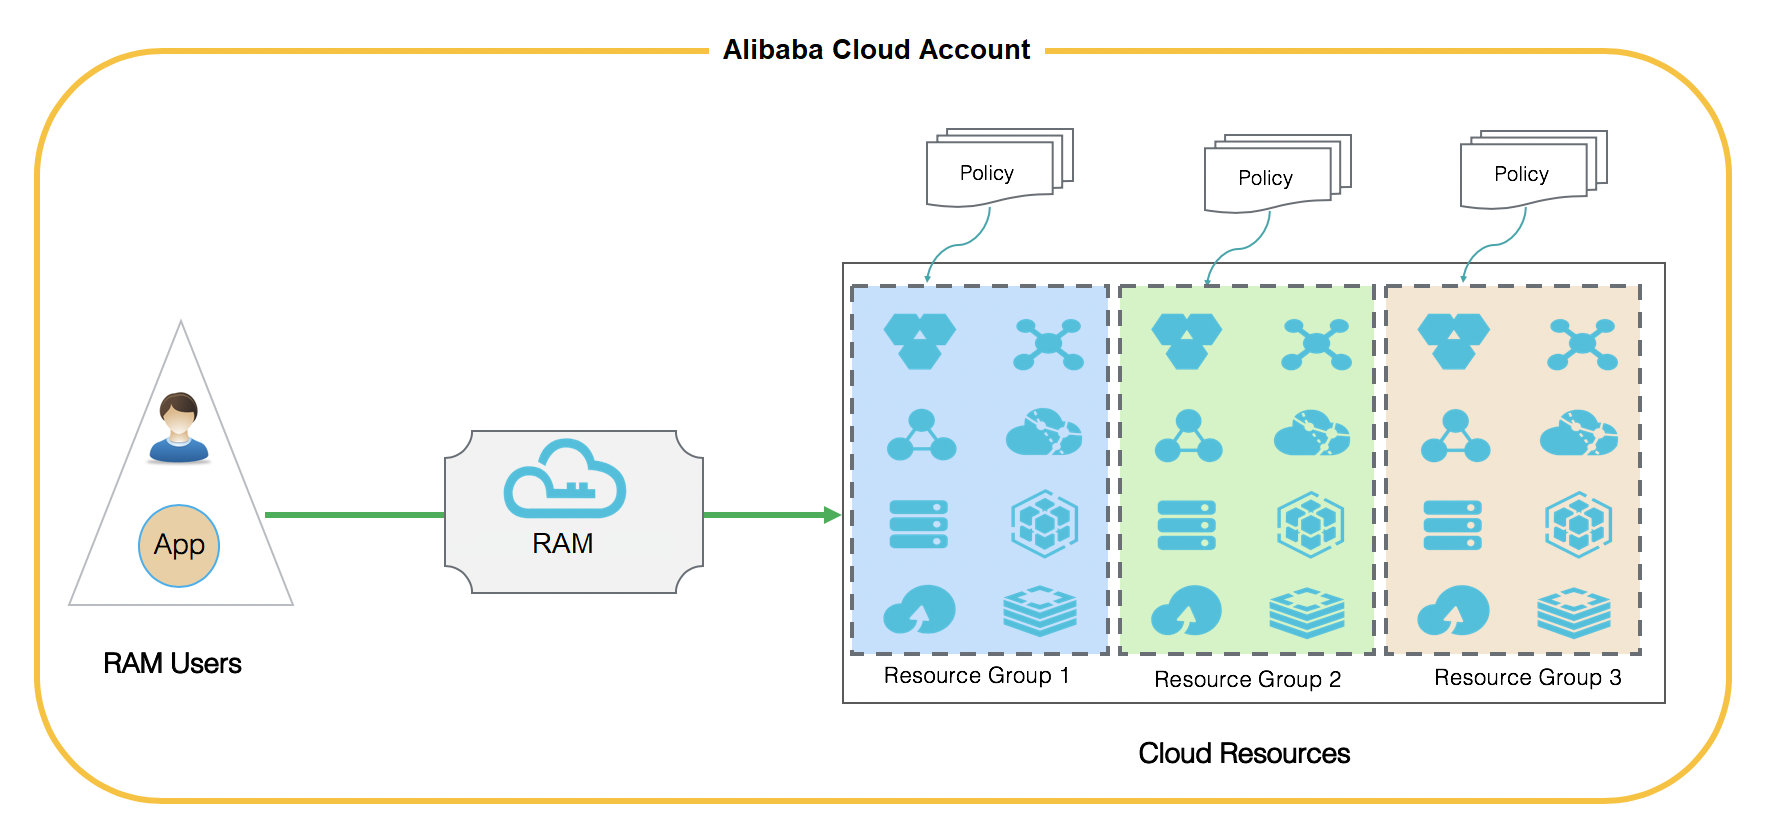
Nivel de resource group |
Los permisos se aplican únicamente a los recursos de un resource group específico. Use este ámbito para aislar permisos por proyecto, entorno (desarrollo o producción) o equipo. |
Delegue la gestión de proyectos o aplicaciones a un equipo sin exponer otros recursos de la cuenta. |
|
Delegar la administración con resource groups
Los resource groups también admiten la administración delegada.
Un usuario de RAM al que se le asigna la directiva de sistema AdministratorAccess para un resource group se convierte en su administrador. De forma predeterminada, el creador del resource group es el administrador. Los administradores pueden:
Gestionar todos los recursos del grupo.
Autorizar a otros usuarios de RAM a acceder a los recursos del grupo.