Configure los permisos de función para controlar quién puede usar y gestionar Q-Ask, y configure los permisos de datos para definir qué conjuntos de datos pueden consultar los usuarios.
Gestión de permisos de función
Para usar o gestionar Q-Ask, configure los permisos de función: cree un rol de organización personalizado y asigne usuarios a dicho rol.
Por ejemplo, para otorgar al Usuario A acceso de gestión centralizada sobre todos los recursos de Q-Ask, cree un rol de organización, seleccione Centralized Management y agregue al Usuario A como usuario del rol.
Solo la Professional Edition admite roles personalizados para feature permission management.
Si utiliza la Premium Edition, los roles personalizados no son compatibles. Únicamente los administradores de la organización pueden configurar los permisos de consulta.
Ir a la gestión de roles
Vaya a la página Role Management.
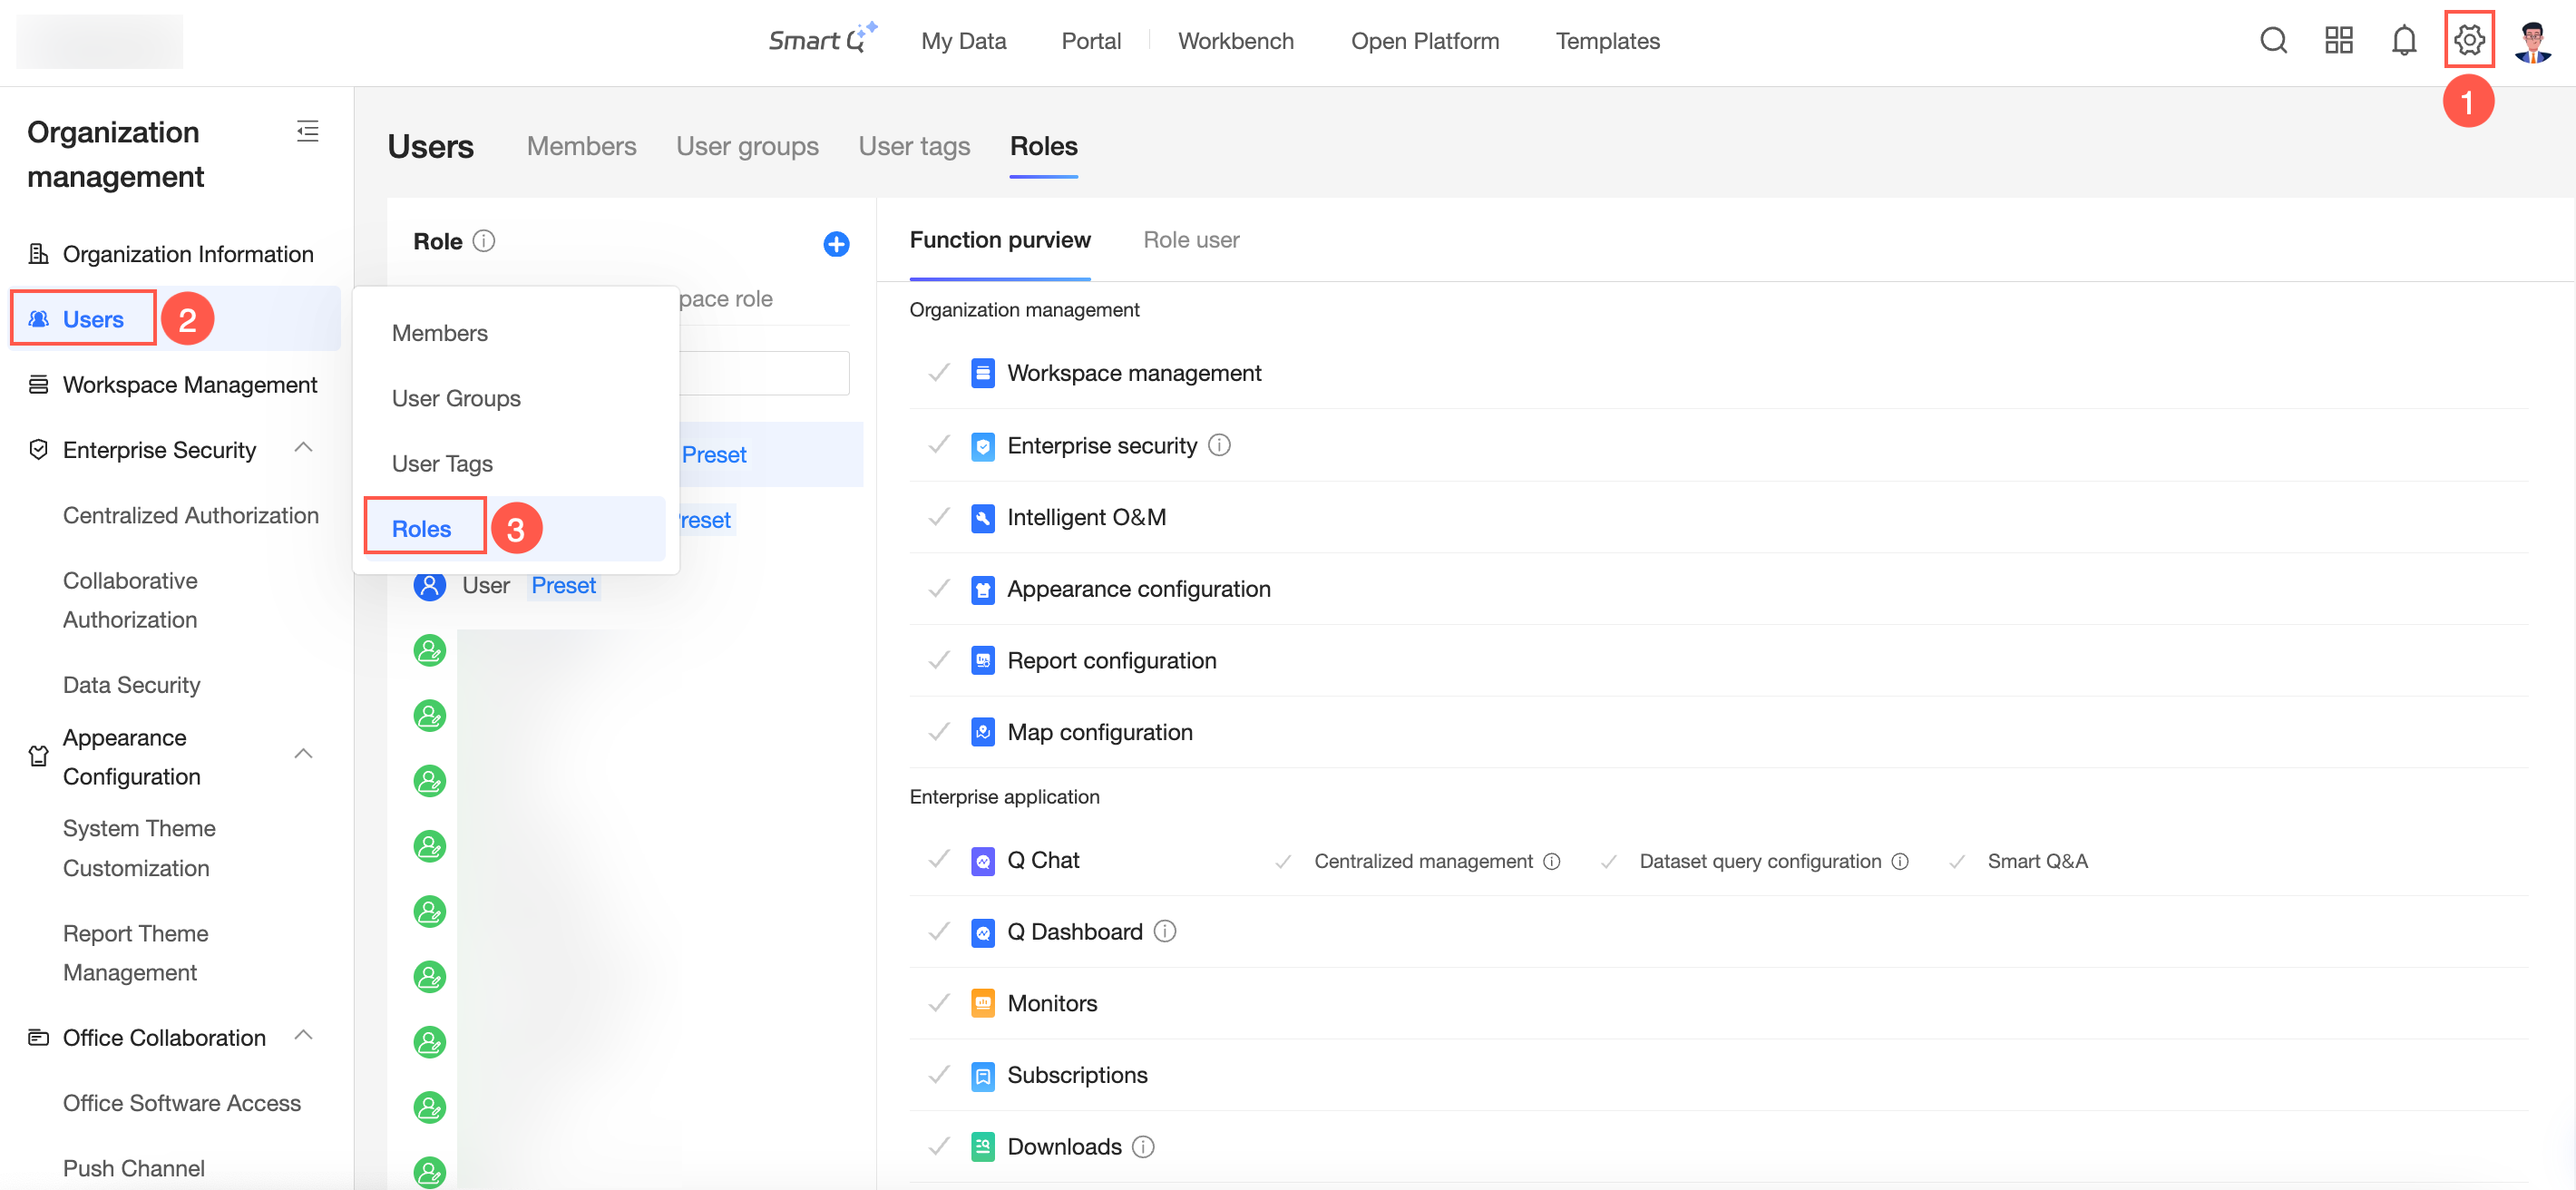
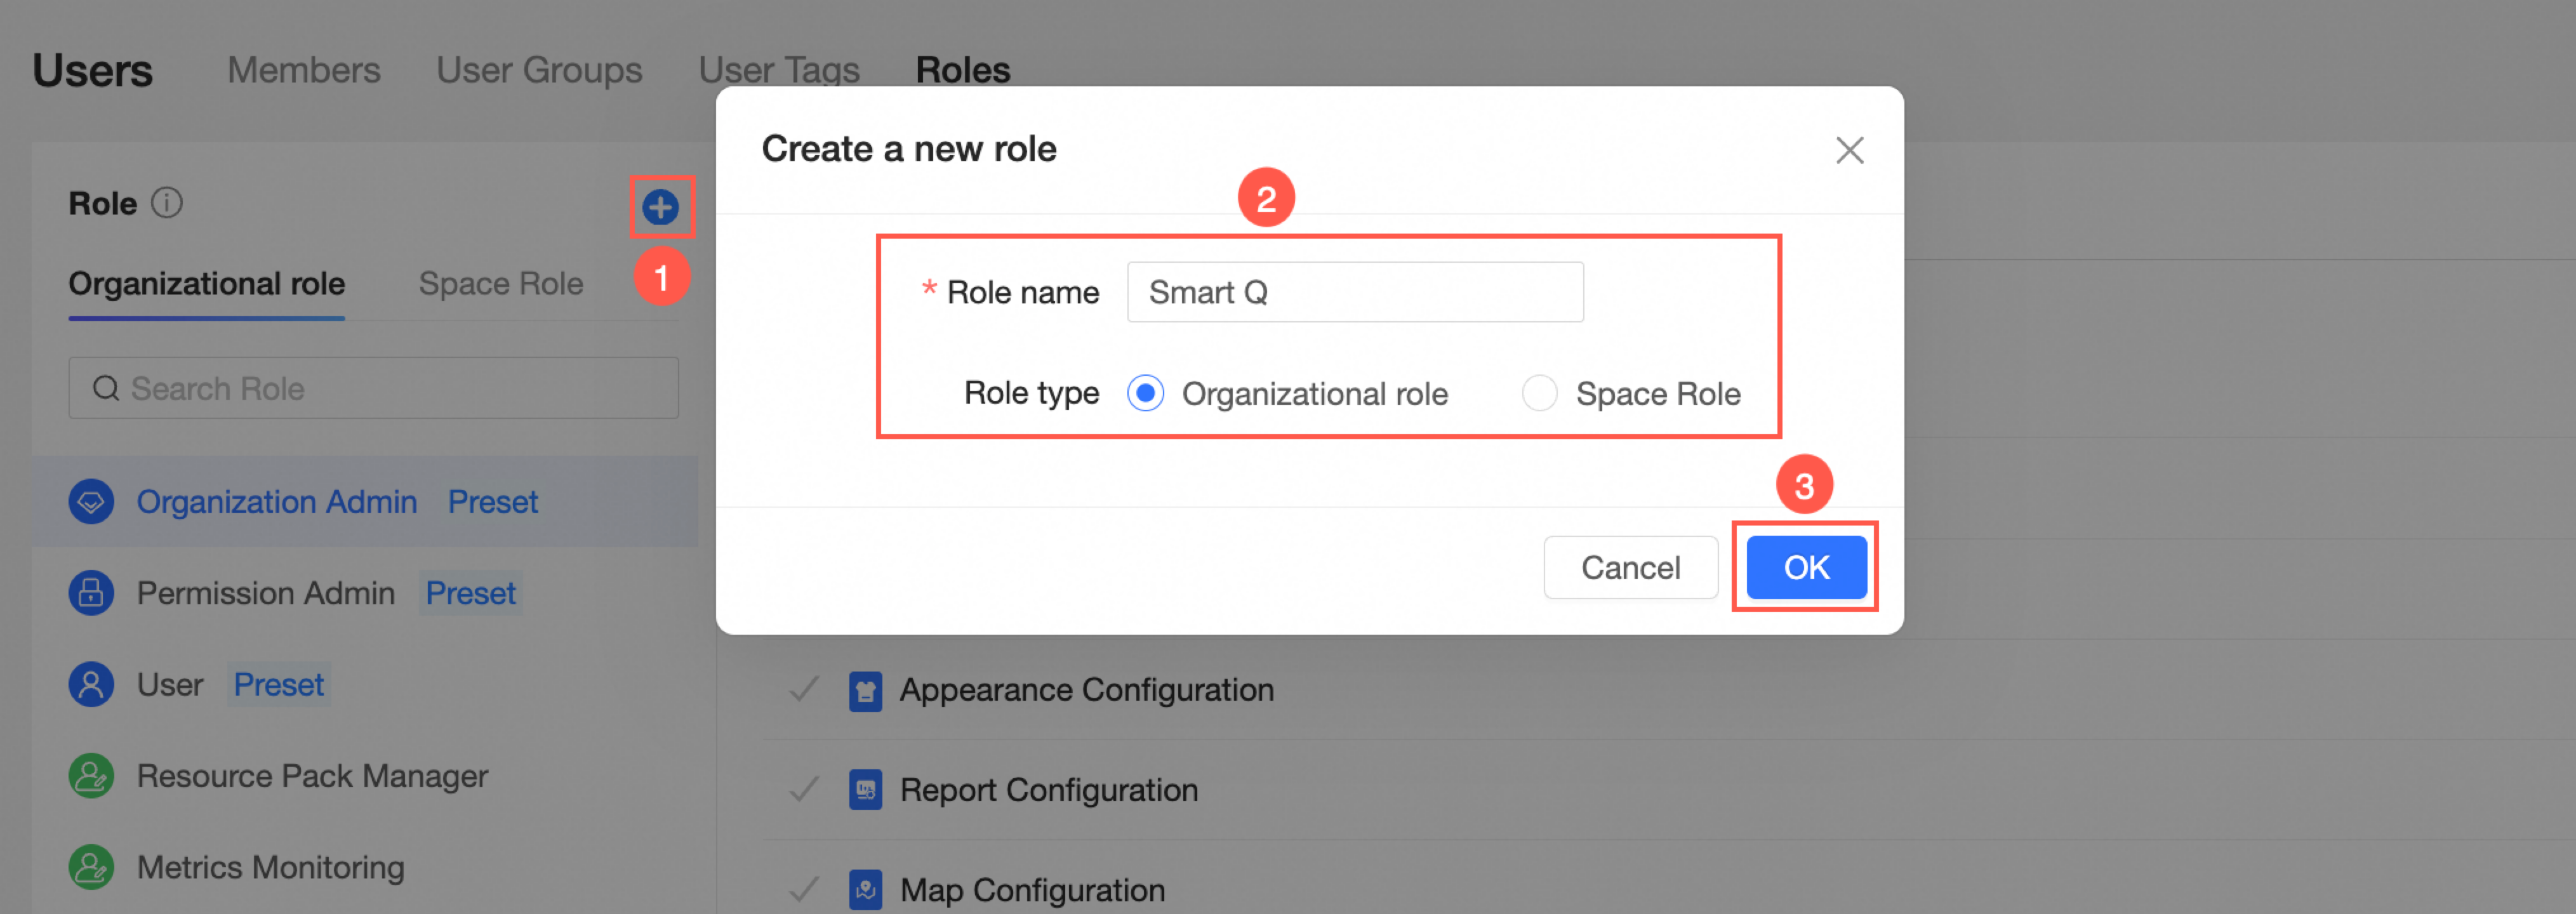
Crear un rol de organización
En la página Role Management, cree un rol de organización.
Configurar permisos de función
En la página Role Management > Feature Role, configure los permisos de función del rol.
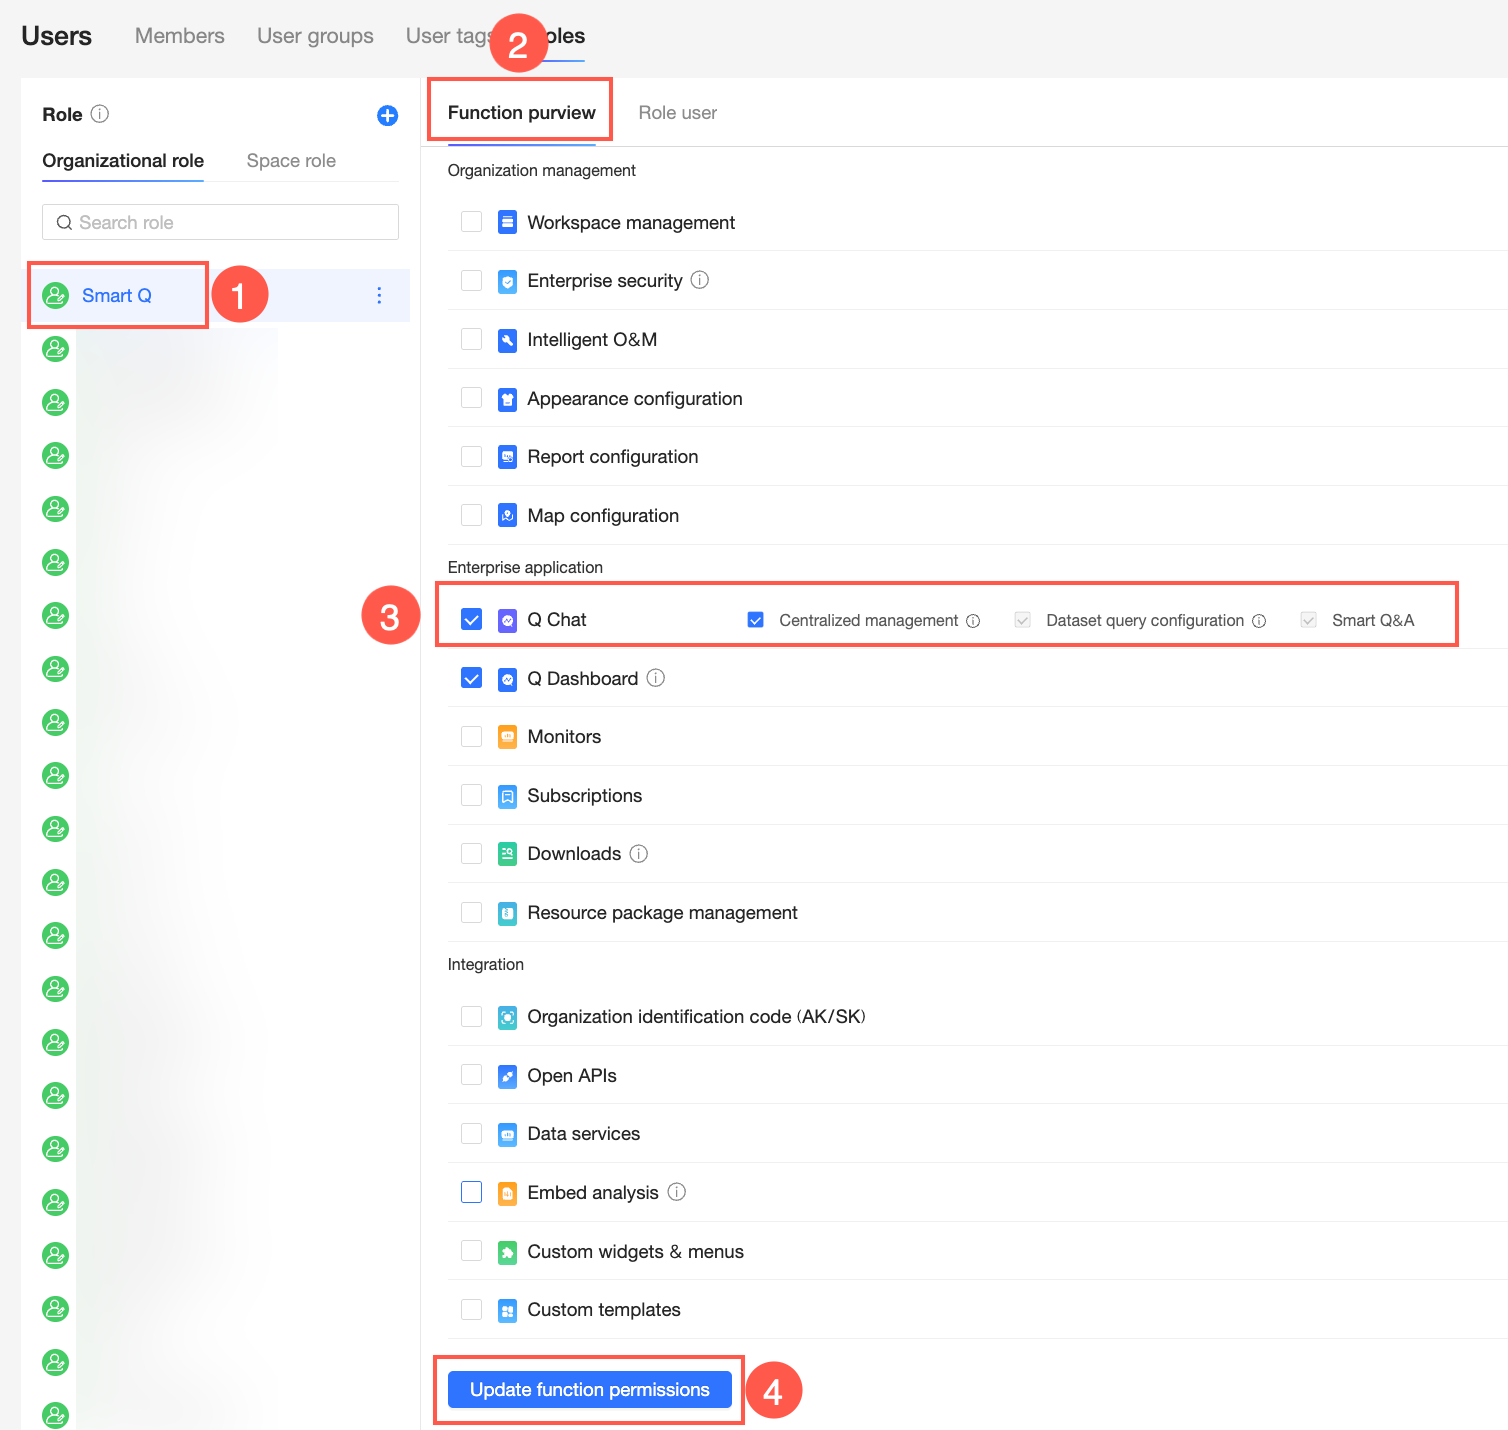
Q-Ask cuenta con tres permisos de función:
Centralized Management: Permite gestionar y otorgar permisos para todos los recursos de Q-Ask desde la página Organization Management > Q-Ask. De forma predeterminada, este permiso incluye Dataset Query Configuration y Query.
Dataset Query Configuration: Permite ejecutar configuraciones de consulta en los conjuntos de datos propiedad del usuario. De forma predeterminada, este permiso incluye Query.
Query: Permite utilizar la función Q-Ask.
Los administradores de la organización tienen todos los permisos de Q-Ask. Los administradores de permisos, los usuarios regulares y los nuevos roles de organización personalizados cuentan con el permiso Query de forma predeterminada. Para obtener más información sobre la gestión de roles de organización personalizados, consulte Role Management.
Agregar usuarios al rol
En la página Role Management > Role Users, agregue usuarios al rol.
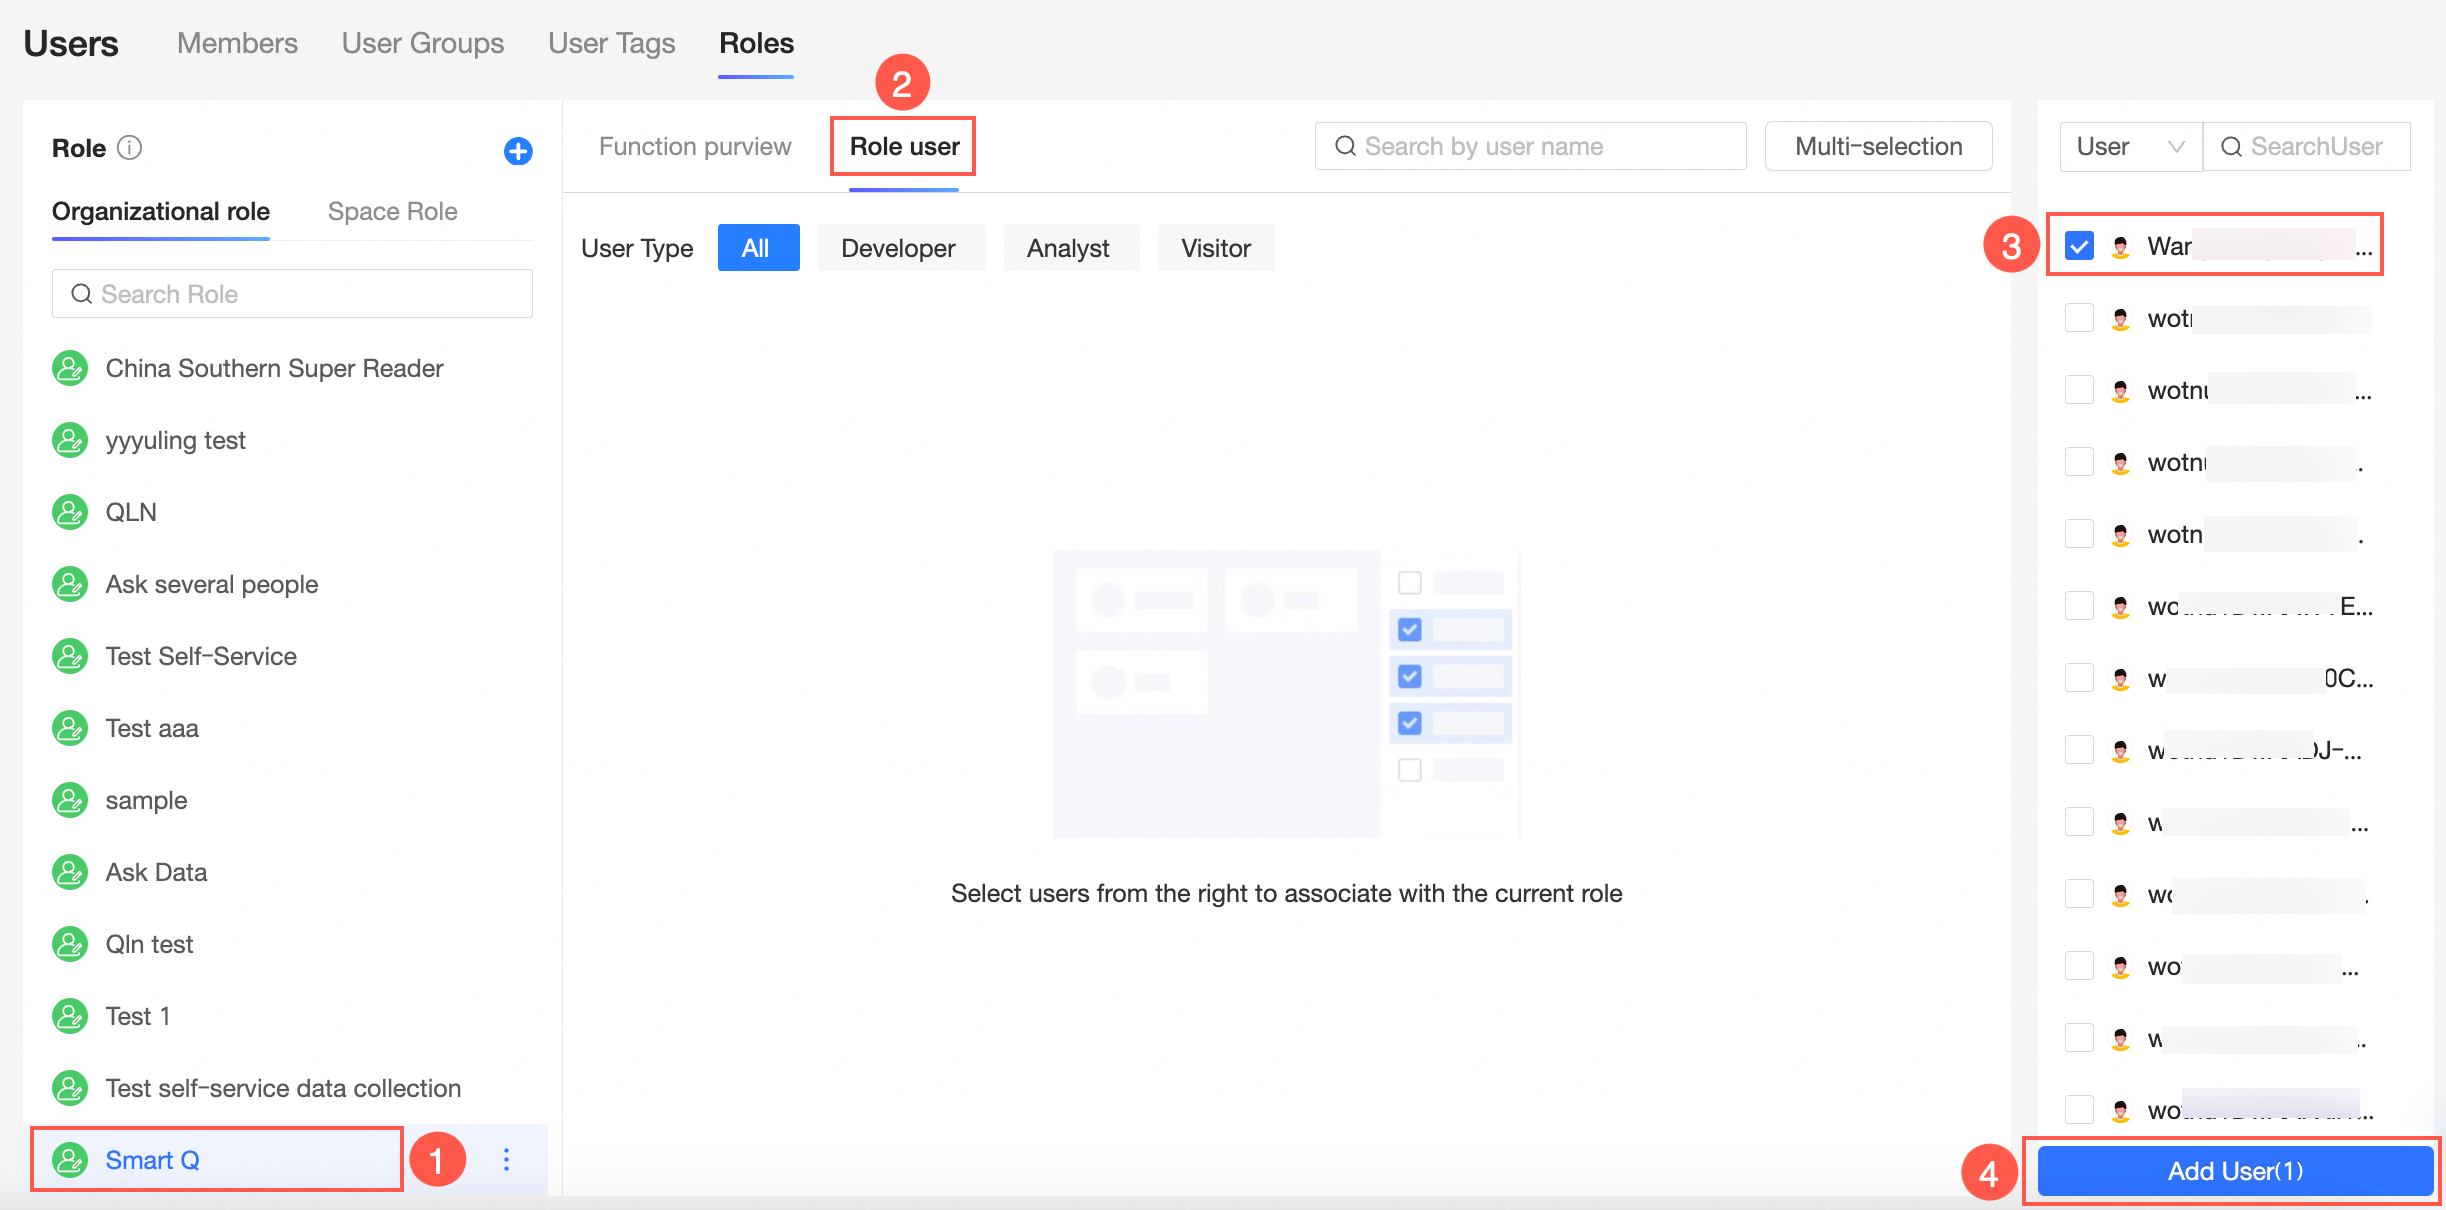
Una vez agregados, los usuarios aparecerán en la página Role Management > Role Users.
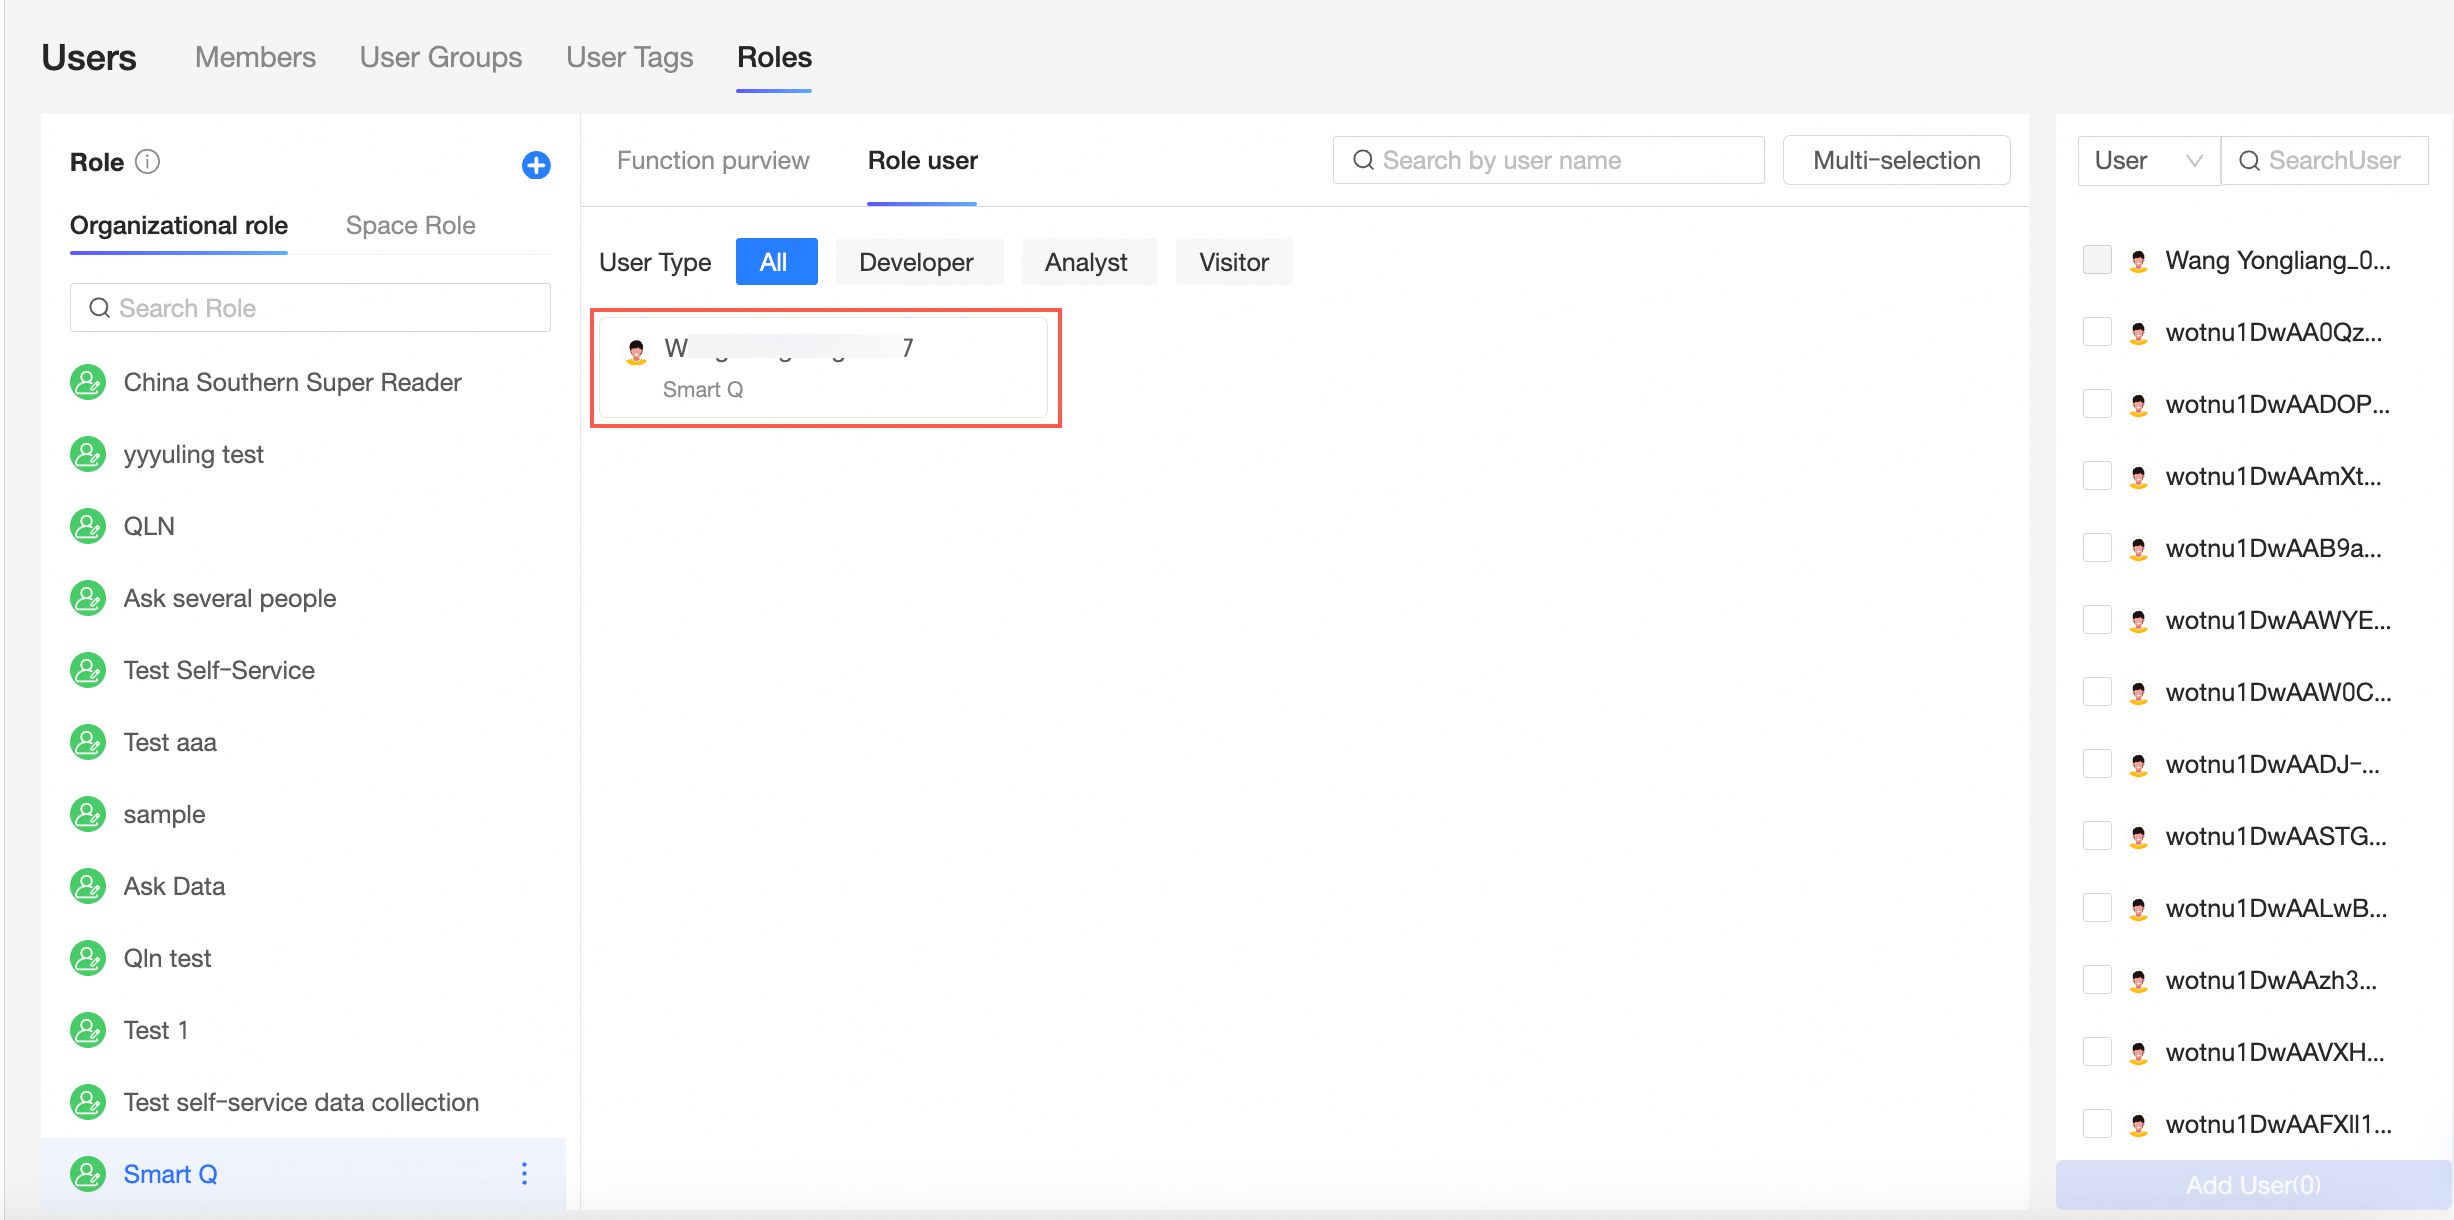
El Usuario A ahora tiene todos los permisos de Q-Ask: Centralized Management, Dataset Query Configuration y Query.
Para otorgar a los usuarios únicamente permisos de Query o Dataset Query Configuration, siga los mismos pasos y seleccione solo los permisos necesarios.
Gestión de permisos de consulta
Si cuenta con el permiso Centralized Management para Q-Ask, puede gestionar los permisos de datos de otros usuarios.
Requisitos previos
Antes de empezar, asegúrese de cumplir lo siguiente:
Haber creado conjuntos de datos y configurado consultas.
Para más detalles, consulte Data Preparation.
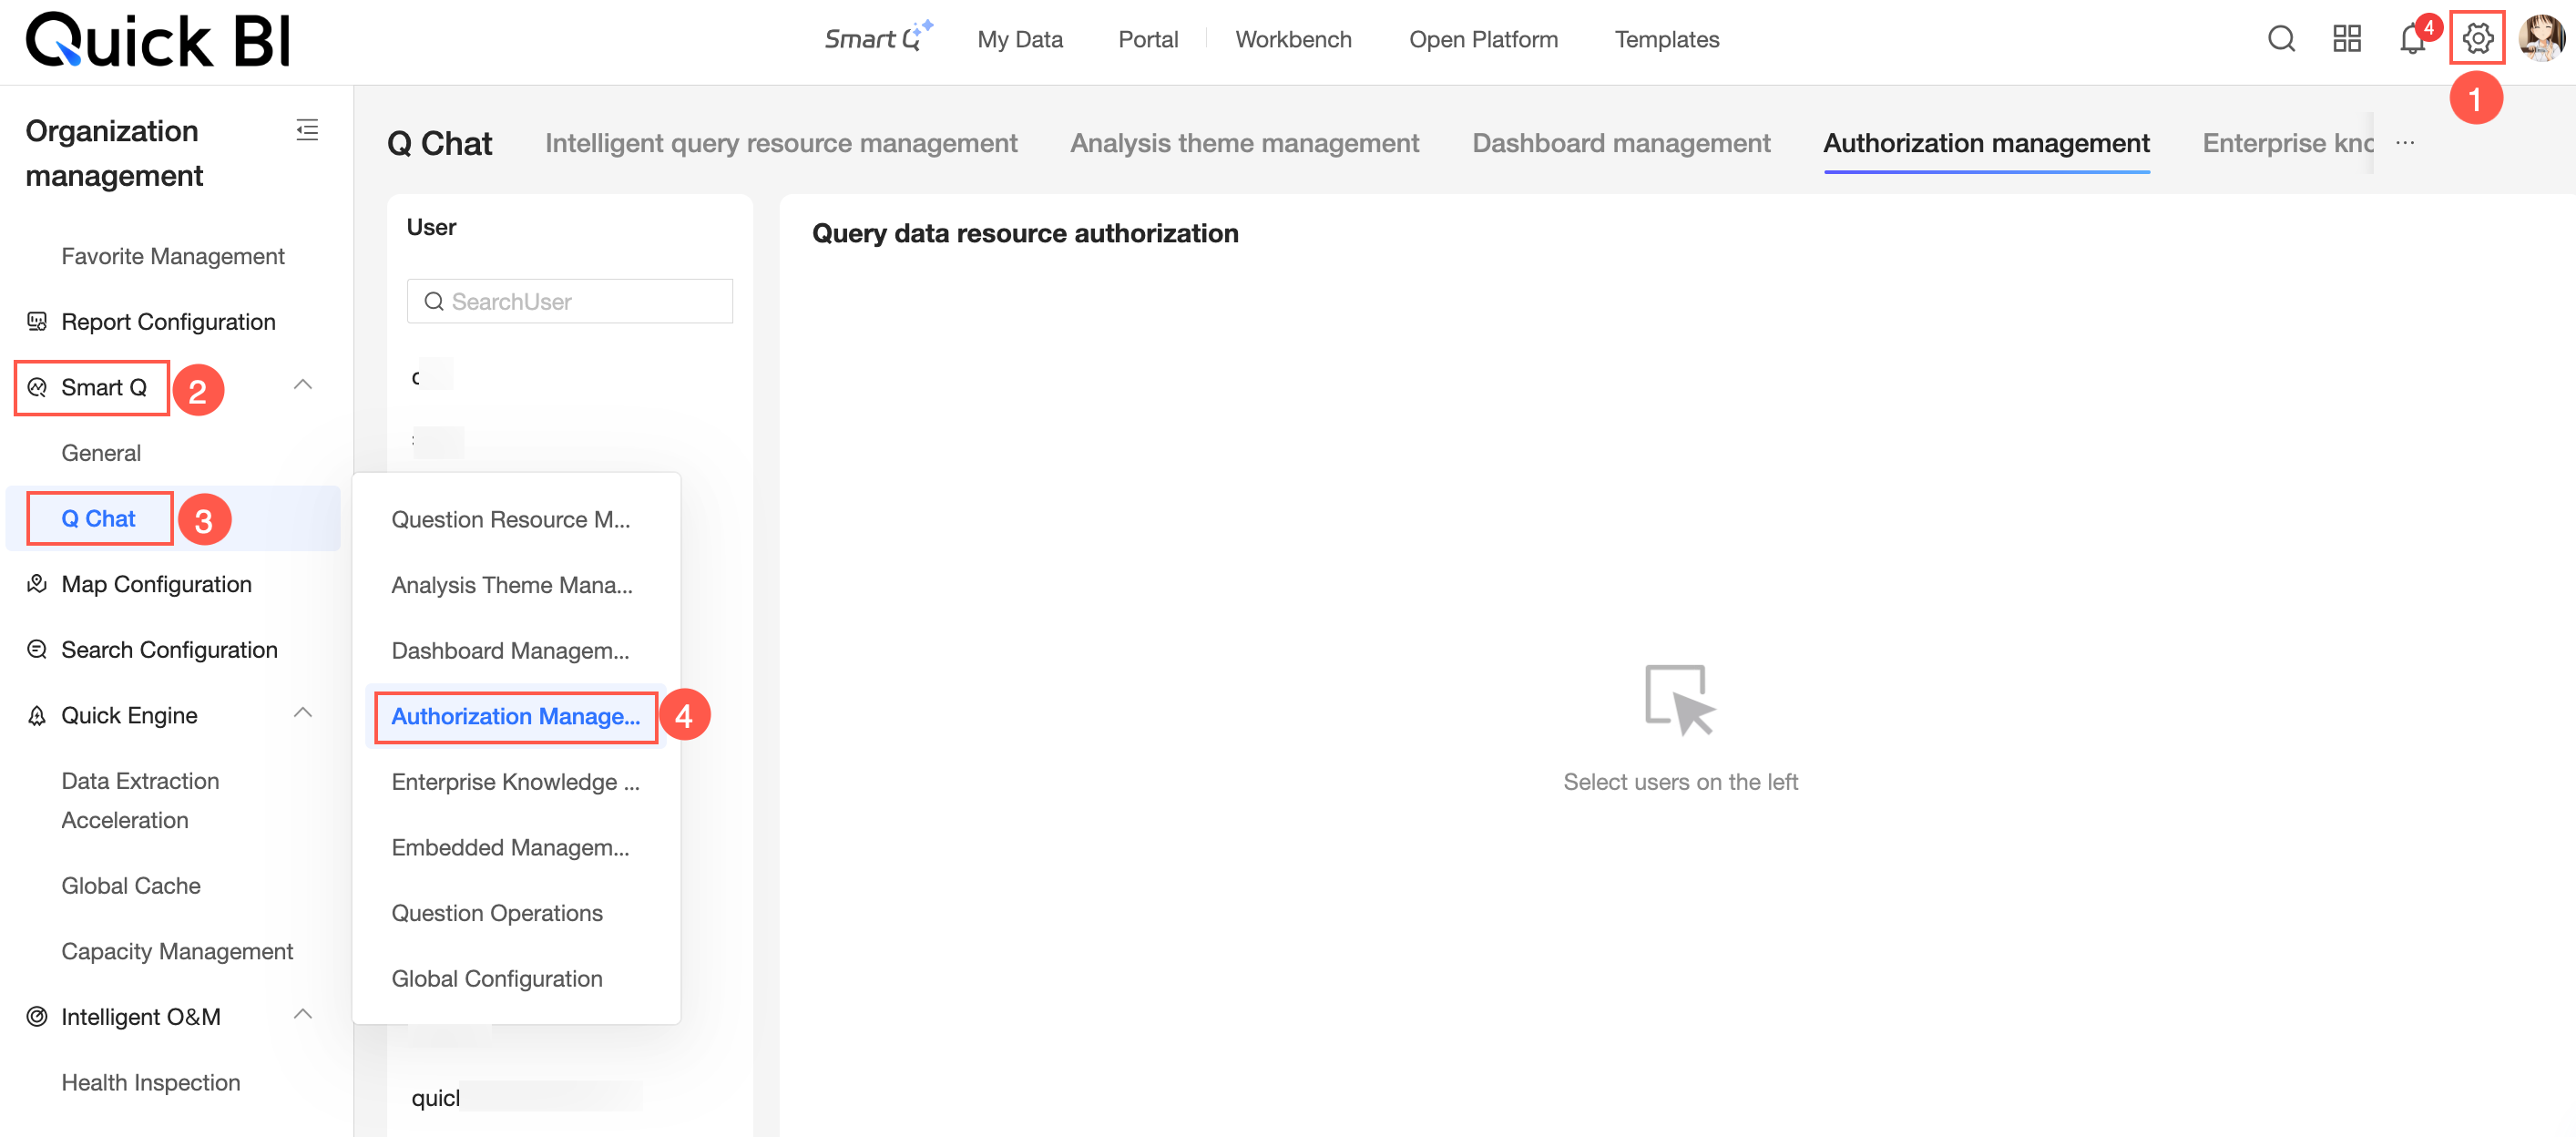
Ir a la gestión de permisos
Vaya a la página Permission Management.
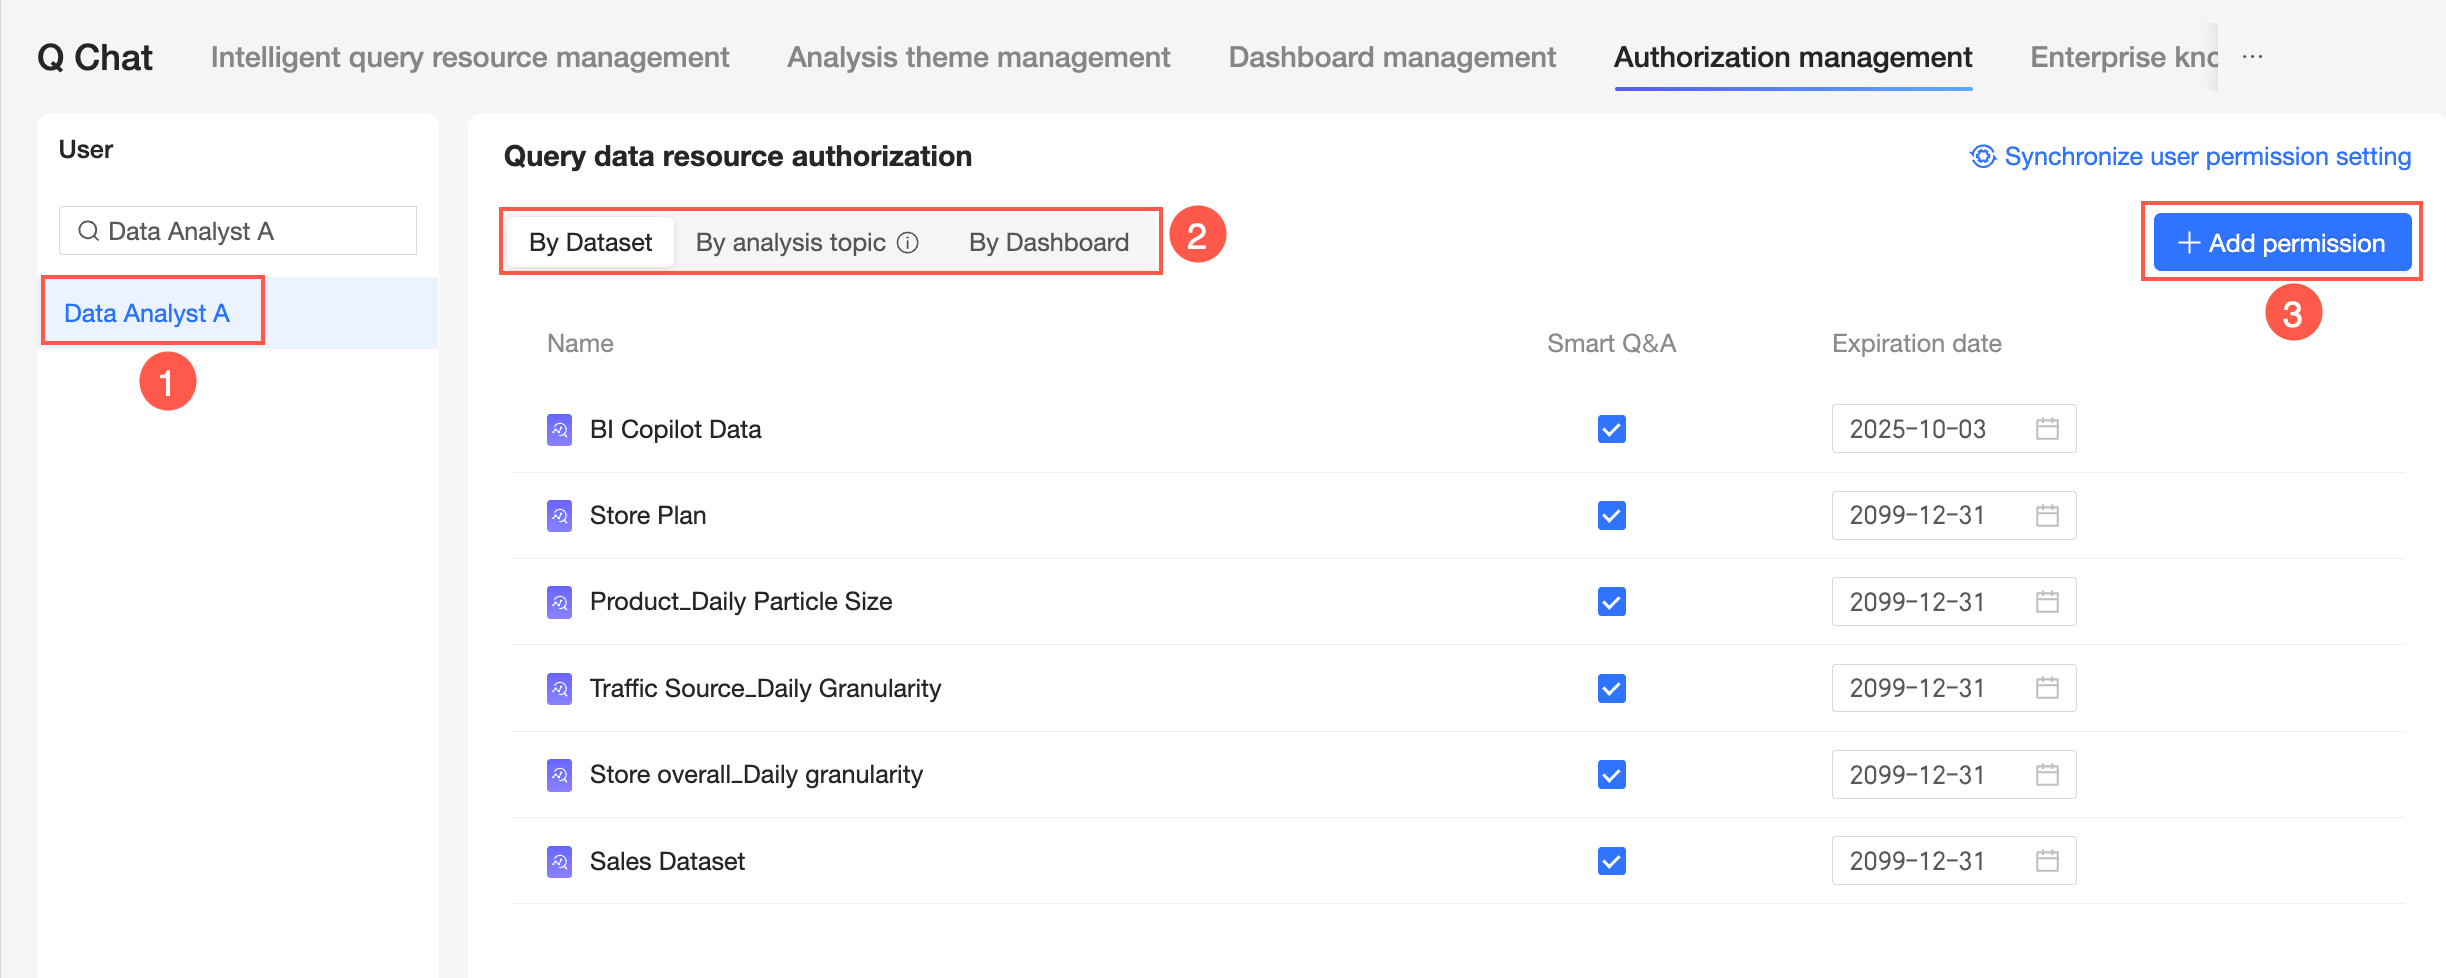
Agregar autorización
Seleccione un usuario y elija cómo otorgar los permisos: By Dataset, By Analysis Subject o By Dashboard.
-
En el cuadro de diálogo Add Authorization, configure lo siguiente:
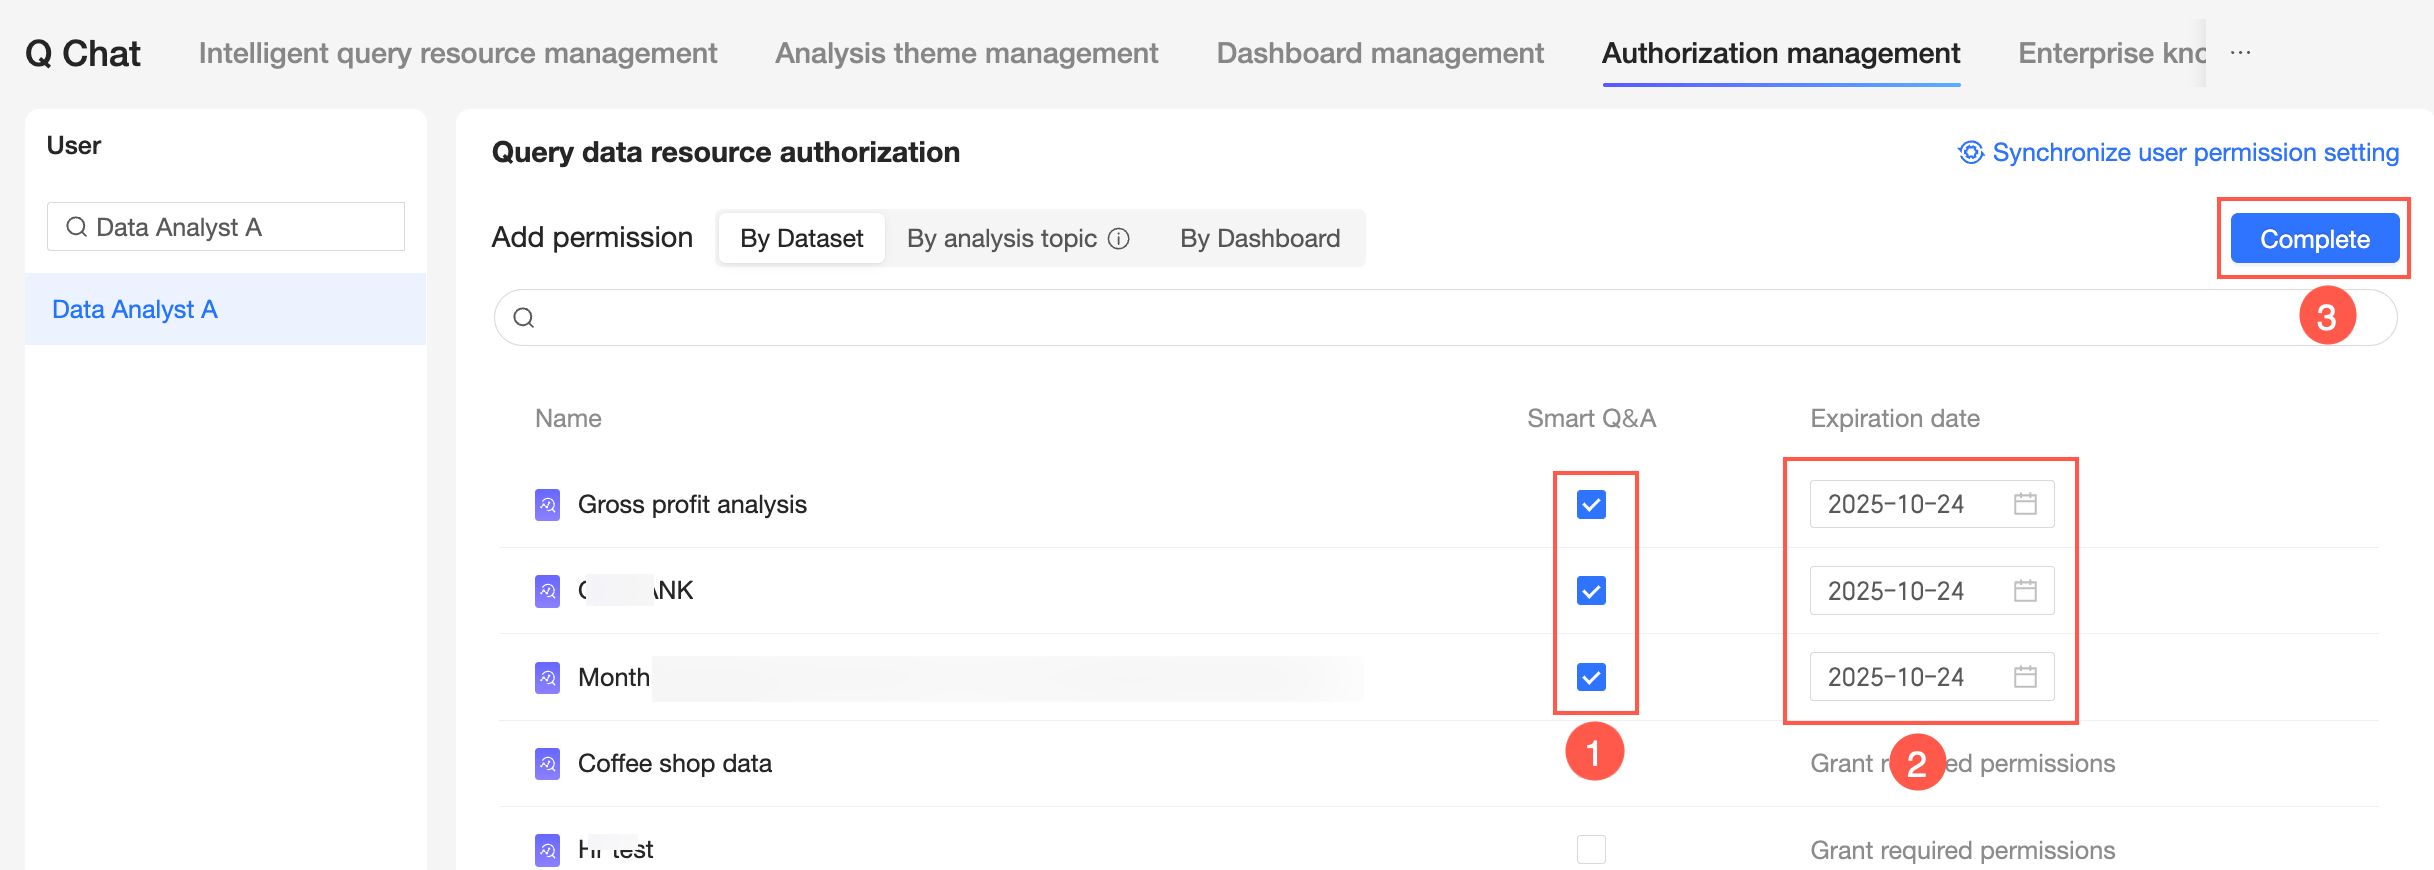 ① Seleccione los recursos de consulta.Nota
El límite máximo es de 200 conjuntos de datos de consulta y 100 temas de análisis.
② Establezca la fecha de vencimiento.
Seleccione una fecha específica o elija un periodo predefinido.
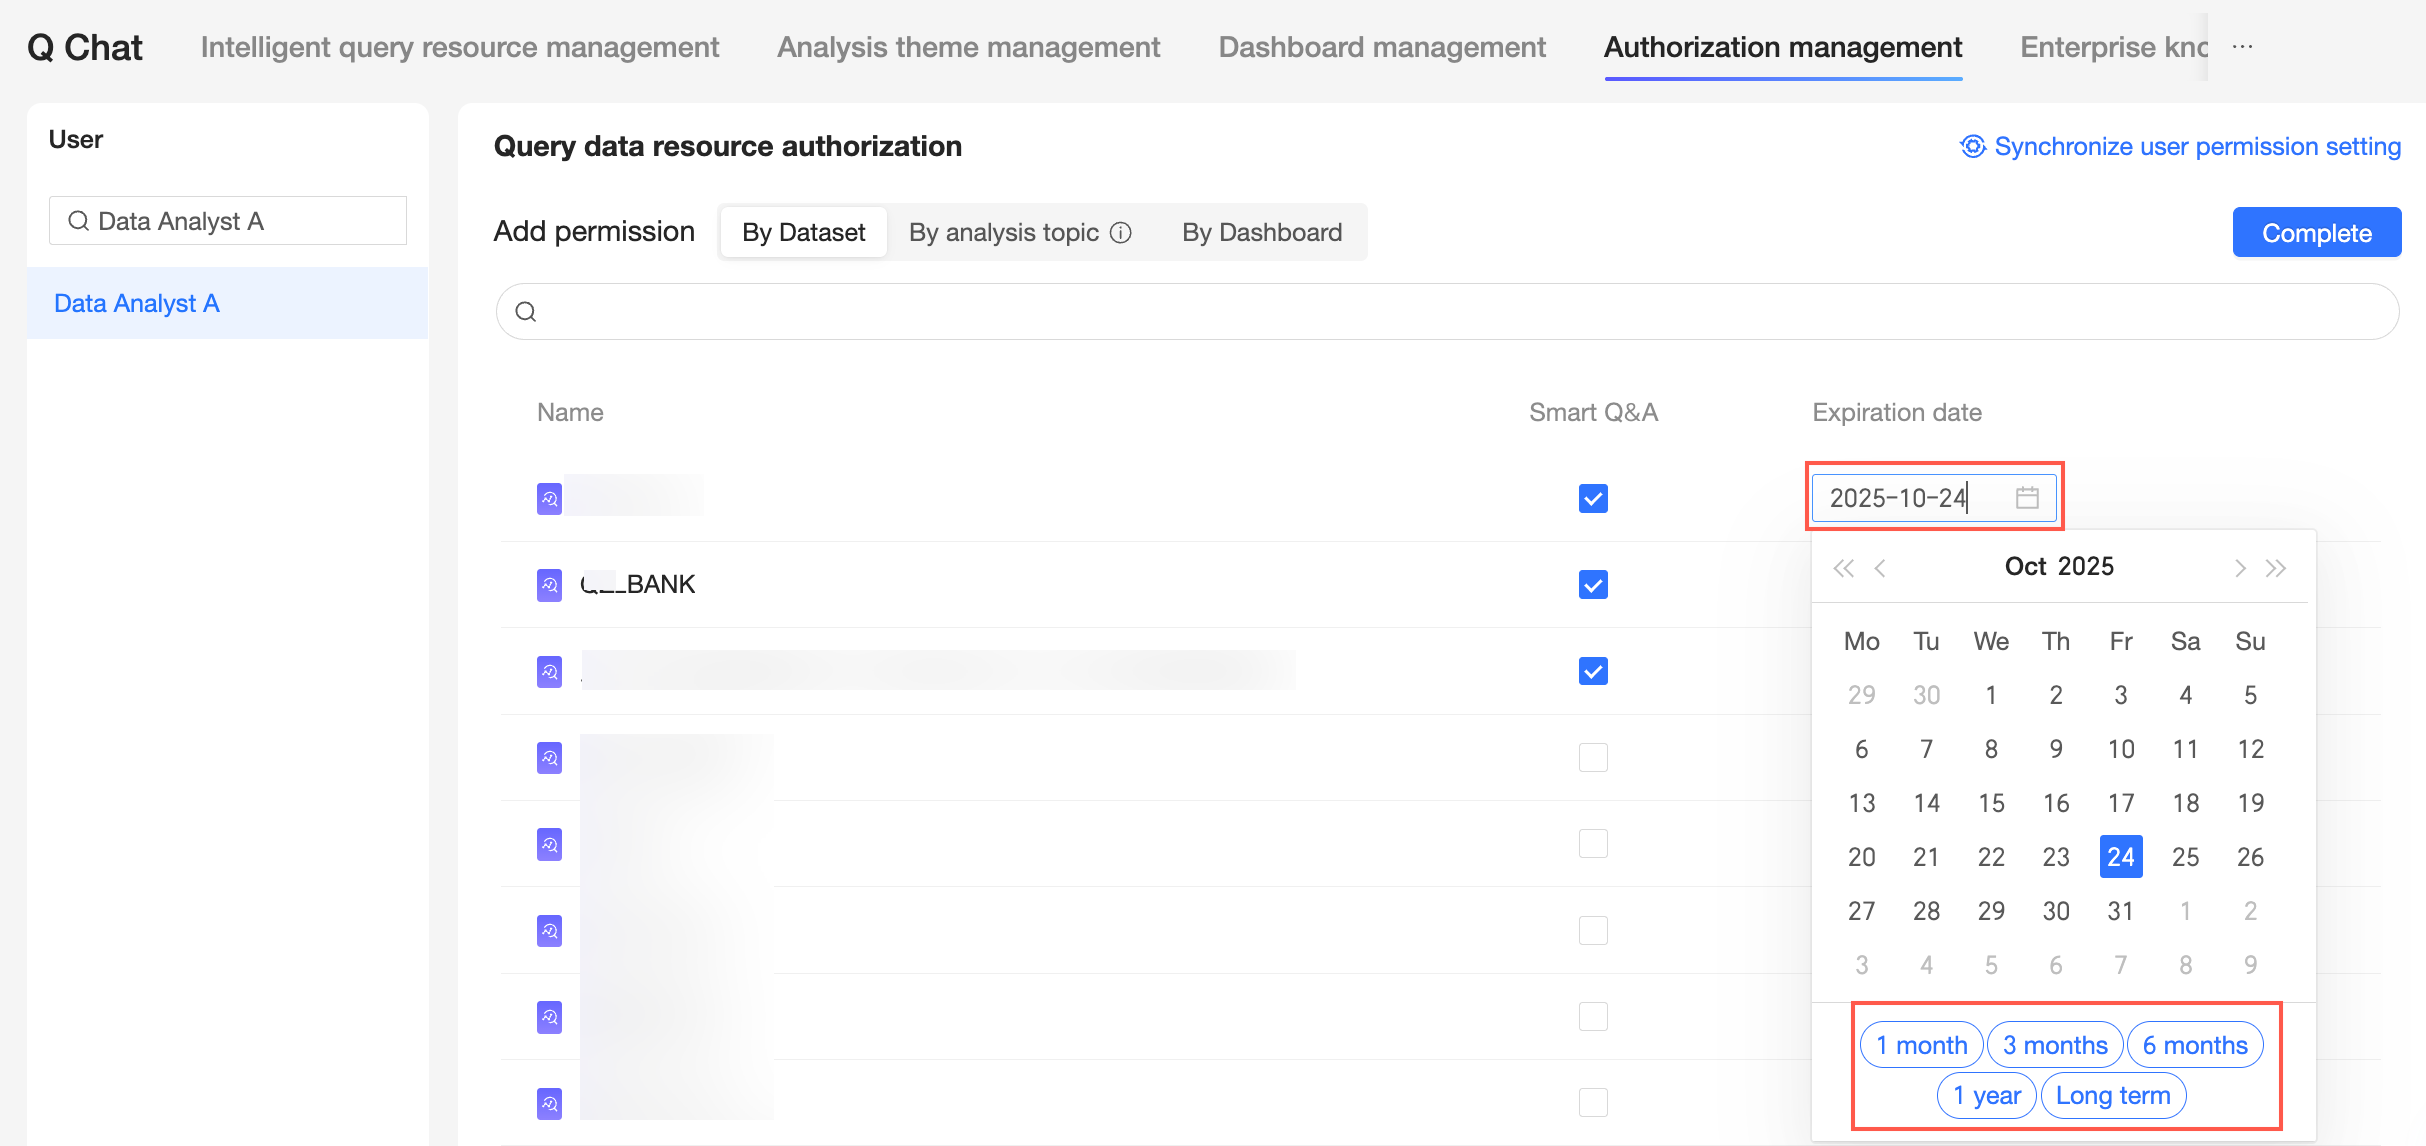
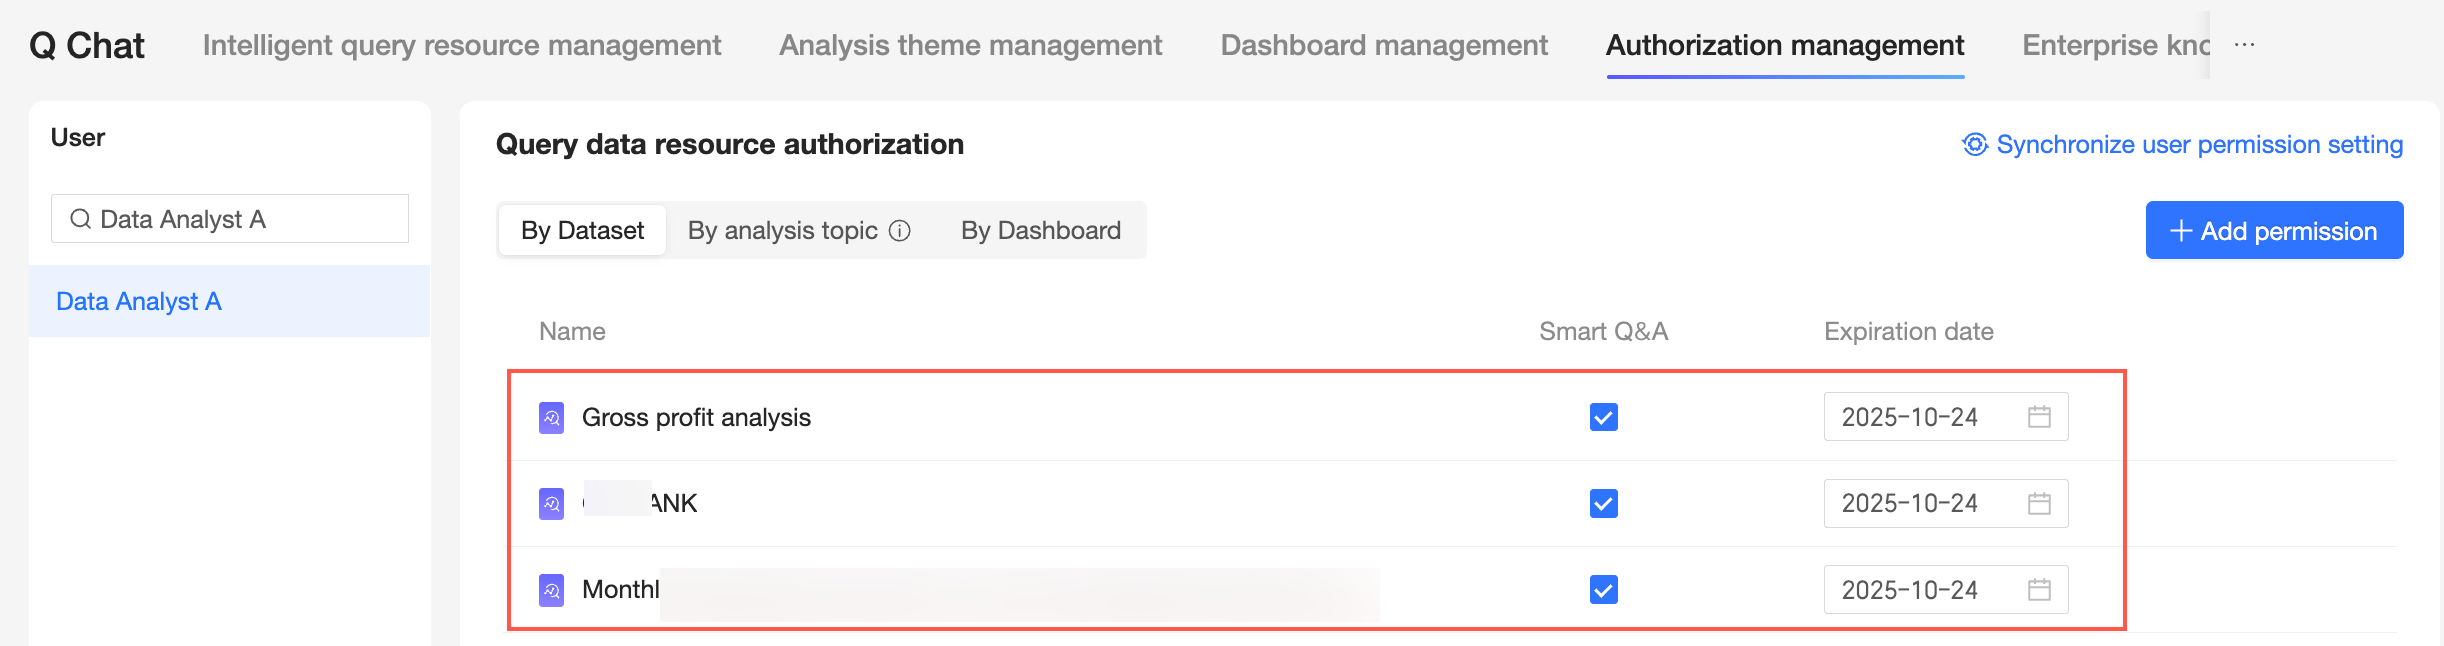
③ Haga clic en Complete. Los recursos autorizados aparecerán para el usuario; desde ahí podrá revocar la autorización, ajustar la fecha de vencimiento o agregar más autorizaciones.
Sincronizar permisos con otros usuarios
Para copiar los permisos de un usuario a otros, utilice la función de sincronización.
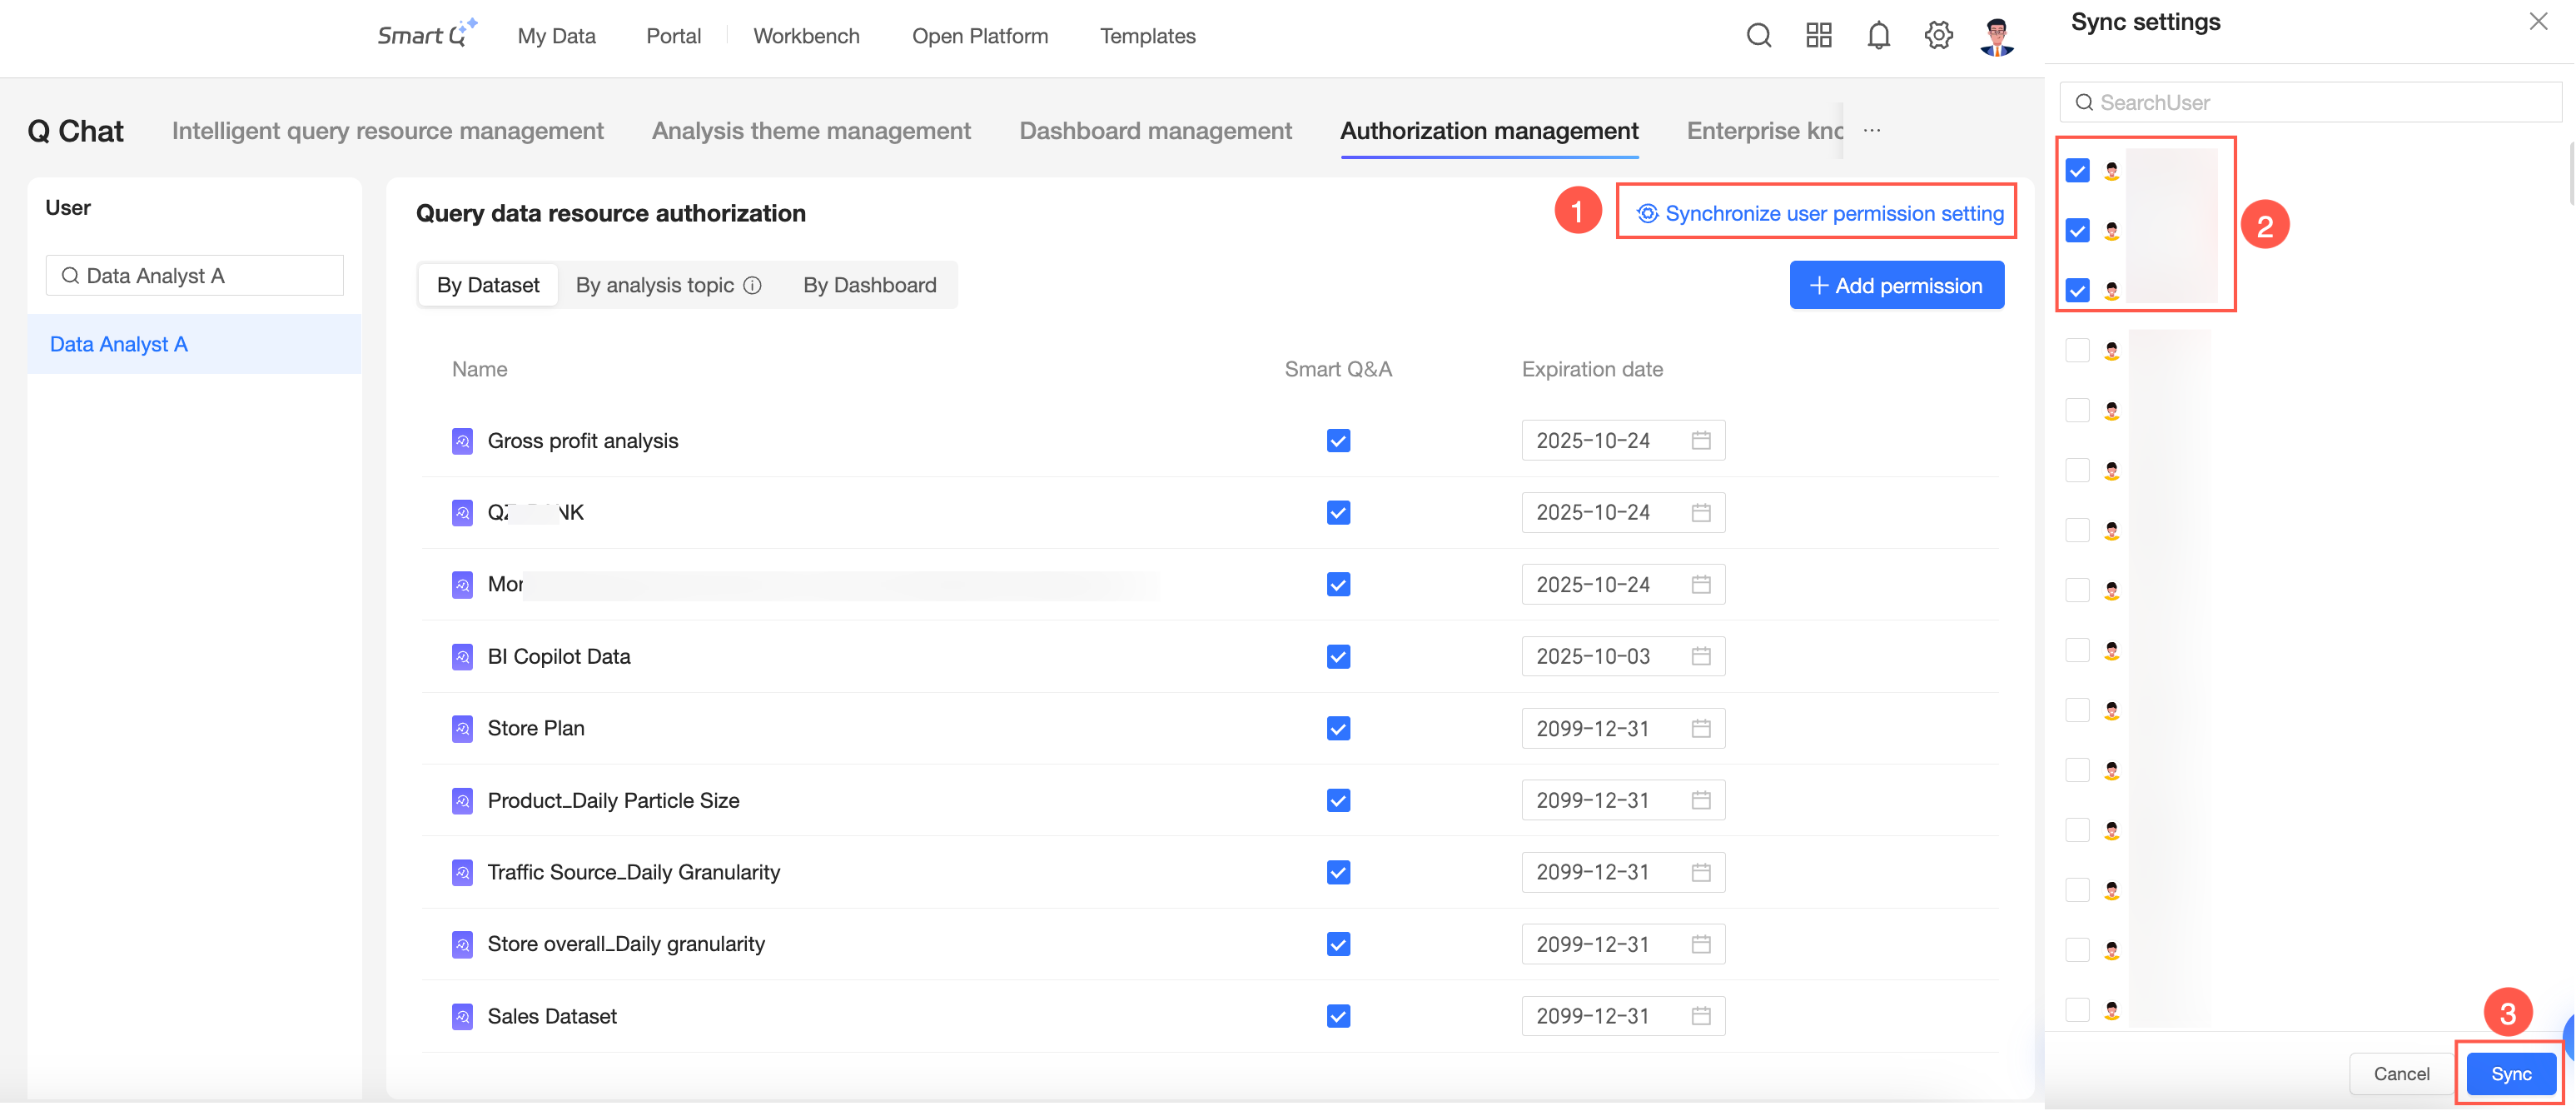
La sincronización es incremental; agrega permisos sin eliminar los existentes.
Las autorizaciones otorgadas mediante By Dashboard no se pueden sincronizar con otros usuarios.