El cifrado oportunista permite a los navegadores acceder a enlaces HTTP mediante una conexión TLS cifrada, lo que mejora la seguridad de los sitios que no han migrado por completo a HTTPS.
Cómo funciona
Cuando un navegador compatible con el cifrado oportunista visita un sitio donde esta función está habilitada, el nodo Edge Security Acceleration (ESA) agrega automáticamente un encabezado Alt-Svc a la respuesta HTTP, lo que indica que el sitio admite HTTP/2 sobre TLS en un puerto específico (normalmente 443). Después, el navegador establece una conexión TLS cifrada para las solicitudes posteriores y verifica que el certificado del servidor esté firmado por una autoridad de certificación (CA) de confianza. Si la verificación es correcta, el navegador se comunica con el servidor a través de la conexión cifrada mediante el protocolo HTTP/2, lo que mejora la seguridad y la eficiencia de la transmisión de datos. Por ejemplo:
Para un nombre de dominio con HTTPS y HTTP/2 habilitados, la respuesta incluye
Alt-Svc: h2=":443"; ma=86400.Para un nombre de dominio con HTTPS y HTTP/3 habilitados, la respuesta incluye
Alt-Svc: h3=":443"; ma=86400.
Habilite el cifrado oportunista
En la consola de ESA, elija Websites. En la columna Website, haga clic en el sitio de destino.
En el panel de navegación izquierdo, elija .
-
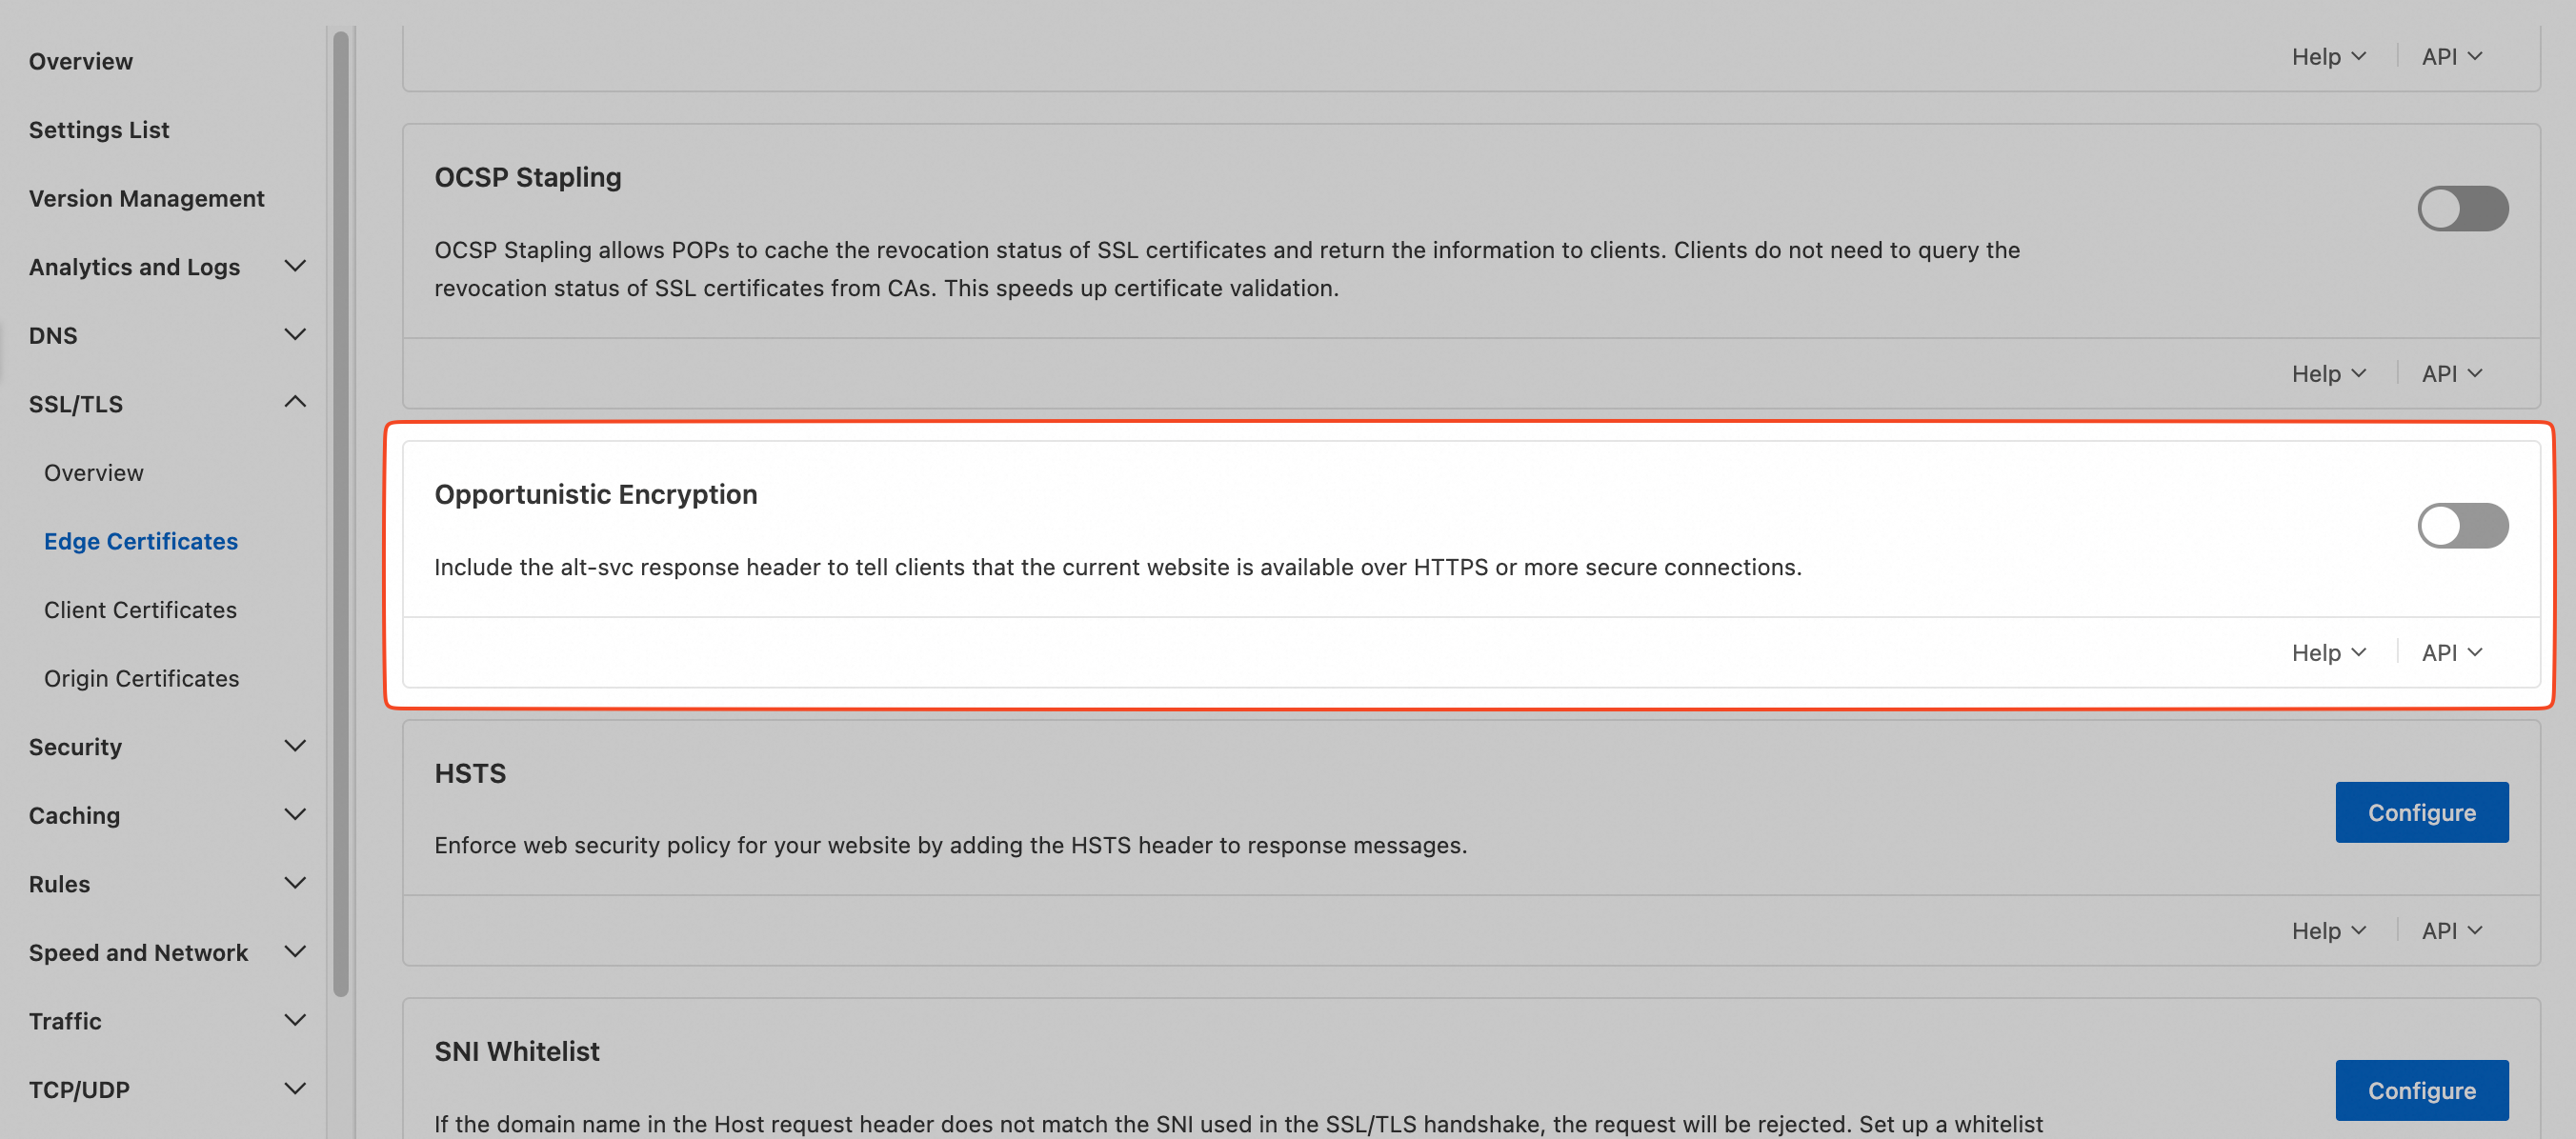
En la sección Opportunistic Encryption, active el interruptor.
Configuraciones globales frente a configuraciones basadas en reglas
Las configuraciones globales se aplican a todas las solicitudes de un sitio. Para que esta función se habilite solo para solicitudes específicas, cree una regla que coincida con parámetros específicos de la solicitud. Esta configuración global corresponde a la regla Opportunistic Encryption.