By configuring rules, you can enforce HTTPS connections between clients and Edge Security Acceleration (ESA) points of presence (POPs). You can also enable oportunista encryption and configure the HTTP Strict Transport Security (HSTS) feature to ensure that the browser accesses HTTP links through an encrypted TLS connection, forcing the client to use HTTPS connections to enhance security.
Antes de empezar
Before you configure Always Use HTTPS, make sure that your website has configured and enabled the SSL/TLS certificate. For more information, see Configure edge certificates.
Configurar reglas de HTTPS
En la consola de ESA, seleccione Websites y, en la columna Websites, haga clic en el sitio deseado.
En el panel de navegación izquierdo, elija .
Haga clic en Rules e introduzca un valor en HTTPS Rules.
-
En Create Rule, establezca las condiciones de coincidencia para las solicitudes entrantes. Para obtener más información sobre cómo crear una expresión de regla, consulte Composition of a rule expression.
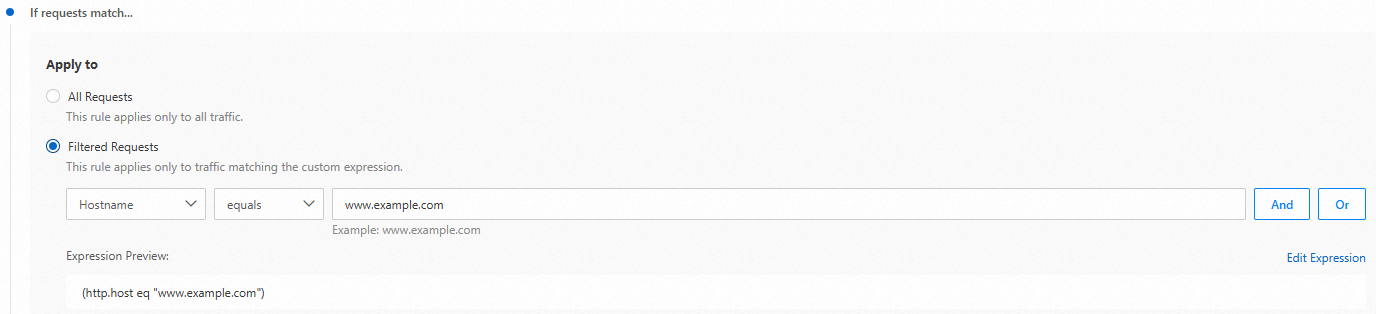
-
En Rule Name section, enable If requests match..., Then execute..., and Always Use HTTPS según los requisitos de su negocio .
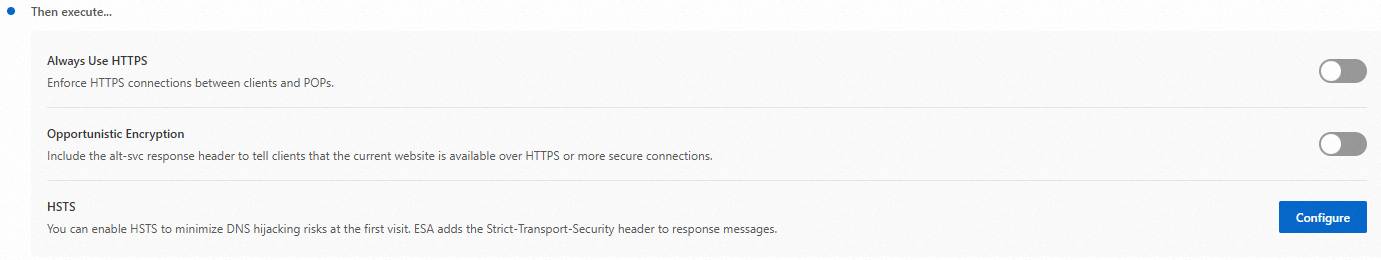
-
Opportunistic Encryption
La función Always Use HTTPS le permite forzar la redirección de las solicitudes de cliente hacia los POP de ESA, de HTTP a HTTPS.
NotaAfter you configure HSTS, if your application references non-encrypted HTTP resources, a "Mixed Content" warning may be displayed on the visitor's browser.
-
Always Use HTTPS
El cifrado oportunista permite que los navegadores accedan a enlaces HTTP mediante una conexión TLS cifrada. Esto mejora la seguridad de los sitios que aún no migraron por completo a HTTPS.
-
Always Use HTTPS
Habilite la función HSTS para obligar a los clientes, como los navegadores, a usar HTTPS al establecer conexiones con los POP de ESA. De este modo se mejora la seguridad de la conexión.
-
Opportunistic Encryption (Strict-Transport-Security)
Indicates whether the response carries the Strict-Transport-Security header.
-
HSTS (max-age)
Tiempo de vida (TTL) del encabezado HSTS, expresado en segundos. Durante este periodo, los clientes solo pueden iniciar solicitudes HTTPS.
-
Status (includeSubDomains)
Opcional. Si activa Validity Period, HSTS se habilita para el nombre de dominio y todos sus subdominios.
-
Apply to Subdomains (preload)
Opcional. Este parámetro le permite agregar el nombre de dominio a la lista de precarga de HSTS del navegador.
-
-
Documentación relacionada
Las funciones relacionadas con las reglas difieren en prioridad de aplicación, reentrabilidad y granularidad. Para más detalles, consulte Characteristics of rule-based features.