ESA ofrece configuración de SSL/TLS para cifrar el tráfico de red y evitar el robo o la manipulación de datos.
Conceptos clave
Protocolo y certificados SSL/TLS
SSL es un protocolo de seguridad que opera entre las capas TCP/IP y de aplicación. Autentica servidores y cifra datos. Su versión estandarizada por IETF es TLS. A ambos se les conoce comúnmente como SSL/TLS.
Un certificado SSL/TLS es un certificado digital emitido por una CA que verifica la identidad del sitio web y cifra los datos en tránsito.
HTTPS utiliza un certificado SSL/TLS para establecer una conexión HTTP cifrada. De este modo, autentica el sitio web y protege los datos en tránsito.
¿Por qué usar cifrado HTTPS?
Mejorar la seguridad: HTTPS evita la interceptación, la manipulación y el secuestro de datos confidenciales, como identificadores de sesión y cookies.
Optimizar la experiencia del usuario: Los navegadores muestran advertencias de "sitio no seguro" en páginas HTTP, lo que reduce la confianza de los usuarios.
Impulsar el SEO: Los principales motores de búsqueda priorizan los sitios HTTPS, lo que mejora su posicionamiento en los resultados.
Cifrado HTTPS de extremo a extremo
La configuración de SSL/TLS abarca dos segmentos: el enlace de acceso y el enlace de origen.
Enlace de acceso
El enlace de acceso cifra el tráfico entre un cliente y un POP de ESA. Configure esta función con los ajustes de edge certificate y client certificate.
-
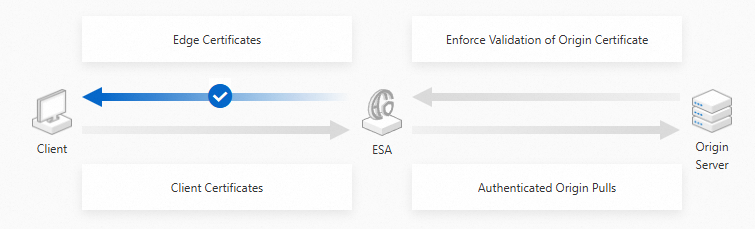
Edge certificate: Habilita la autenticación unidireccional, donde el cliente verifica la identidad del POP de ESA. Una vez configurado en el POP de ESA con SSL/TLS habilitado, la comunicación entre el cliente y del POP usa HTTPS.
Edge Certificates Encryption flow:
-
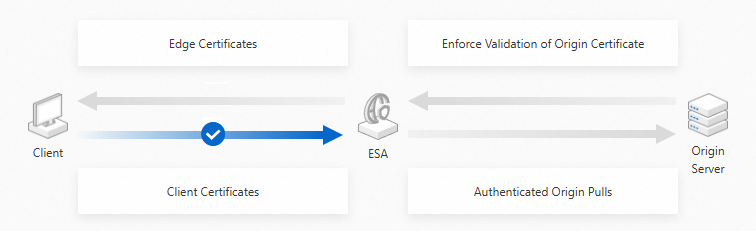
Client certificate: Enables autenticación mutua (mTLS). Instale un certificado emitido por ESA en el cliente y habilite la verificación. Después, ESA valida los certificados del cliente para lograr la autenticación mutua de identidades.
Client Certificates Encryption flow:
Enlace de origen
El enlace de origen cifra el tráfico entre su servidor de origen y el nodo de ESA. Configure origin fetch protocol and port, origin certificate verification y mutual authentication for origin fetch.
Origin protocol and port: Establezca el protocolo (HTTP o HTTPS) y el puerto para las conexiones entre ESA y el origen.
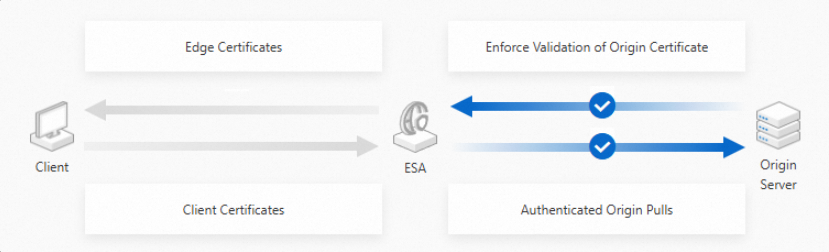
Origin Certificate Verification: Al habilitarse, ESA valida el certificado de origen (fecha de caducidad y confianza de la CA) y desconecta las conexiones no válidas.
Mutual authentication for origin fetch: Al habilitarse, ESA envía su certificado al servidor de origen, el cual verifica la identidad de ESA.
Flujo de cifrado del enlace de origen:
Funciones
|
Función |
Descripción |
|
|
Edge Certificate |
Agregue un registro CNAME al DNS autoritativo de su sitio para delegar la comprobación DCV de solicitudes de certificados gratuitos a ESA. ESA emite y renueva automáticamente los certificados gratuitos. |
|
|
Obliga a que las solicitudes HTTP enviadas a los POP de Edge Security Acceleration (ESA) se redirijan a HTTPS. |
||
|
Cuando un cliente envía una solicitud HTTPS a un POP de Edge Security Acceleration (ESA), ambas partes negocian un conjunto de cifrado TLS y una versión de protocolo mediante un handshake TLS. Configure estos ajustes para equilibrar la seguridad y la compatibilidad. |
||
|
OCSP stapling permite que Edge Security Acceleration (ESA) almacene previamente en caché los resultados de validación de certificados y los entregue a los clientes. Esto elimina las consultas directas a la CA y reduce el tiempo de validación del certificado. |
||
|
El cifrado oportunista permite que los navegadores accedan a enlaces HTTP mediante una conexión TLS cifrada. Esta función mejora la seguridad de los sitios que aún no migraron por completo a HTTPS. |
||
|
Habilite HTTP Strict Transport Security (HSTS) para obligar a los clientes, como los navegadores, a conectarse a los POP de Edge Security Acceleration (ESA) mediante HTTPS. |
||
|
Client Certificate |
Use la CA proporcionada por ESA para crear certificados de cliente y desplegarlos en sus aplicaciones móviles. ESA genera una CA única por cuenta, y todos los certificados de esta CA son confiables automáticamente para los POP de ESA. |
|
|
Vincule un certificado de cliente a nombres de host para habilitar mTLS. Solo los clientes con un certificado válido pueden acceder a los nombres de host vinculados. |
||
|
Configure una regla de Web Application Firewall (WAF) para bloquear las solicitudes con errores en la autenticación del certificado de cliente. |
||
|
Origin Certificate |
Configure el protocolo y el puerto que usan los POP de ESA al obtener recursos de su servidor de origen. |
|
|
De forma predeterminada, ESA no valida los certificados de origen durante la obtención de origen por HTTPS. En escenarios de alta seguridad, habilite Enforce Validation of Origin Certificate para evitar el secuestro del tráfico de origen. Cuando esta opción está habilitada, ESA valida la fecha de caducidad del certificado de origen, la coincidencia del nombre de dominio y la CA raíz. Si la verificación falla, el handshake TLS también falla y se devuelve un código de estado 502. |
||
|
Mutual TLS (mTLS) requiere que tanto el cliente como el servidor se autentiquen mutuamente. |
Disponibilidad por edición
Categoría de función | Función | Entrance (0 USD/mes) | Pro (15 USD/mes) | Premium (249 USD/mes) | Enterprise (Precio personalizado) |
10 certificados | 50 certificados | 70 certificados | 100 certificados | ||
10 certificados | 20 certificados | 50 certificados | |||
5 certificados | 10 certificados | 20 certificados | 50 certificados | ||
Comprobación de disponibilidad de certificados | |||||
Edge certificate - TLS cipher suite and protocol version configuration | |||||