Los transit routers funcionan como el concentrador central en una Cloud Enterprise Network (CEN). Conectan redes privadas virtuales (VPC), redes locales y otras instancias de red, lo que permite que el tráfico fluya dentro de una región o entre regiones sin necesidad de conexiones punto a punto entre cada par.
Elegir una edición
CEN ofrece dos ediciones de transit router. La Enterprise Edition es la predeterminada para todas las regiones de Alibaba Cloud.
|
**Enterprise Edition** |
**Basic Edition** |
|
|
Instancias de red compatibles |
VPC, Virtual Border Router (VBR), Express Connect Router (ECR), IPsec-VPN, transit router (interregional) |
VPC, VBR, Cloud Connect Network (CCN), transit router (interregional) |
|
Tablas de rutas personalizadas |
Compatible |
No compatible (solo una tabla de rutas predeterminada) |
|
Reenvío asociado |
Compatible |
No compatible |
|
Aprendizaje de rutas |
Compatible (por conexión, por tabla de rutas) |
No compatible (todas las rutas se anuncian automáticamente) |
|
IPv6 |
Compatible |
No compatible |
|
Listas de prefijos |
Compatible |
No compatible |
|
Rutas agregadas |
Compatible |
No compatible |
|
Políticas de enrutamiento |
Compatible |
Compatible |
|
Disponibilidad |
Todas las regiones de Alibaba Cloud |
Solo áreas de CCN (a partir del 31 de marzo de 2022) |
Los transit routers de Basic Edition ya no están disponibles para su compra en las regiones de Alibaba Cloud. Si su transit router de Basic Edition se encuentra en una región que ya no lo admite, actualice a Enterprise Edition. Para obtener más información, consulte Upgrade Basic Edition transit routers.
Funcionamiento de los transit routers de Enterprise Edition
Conexión de instancias de red
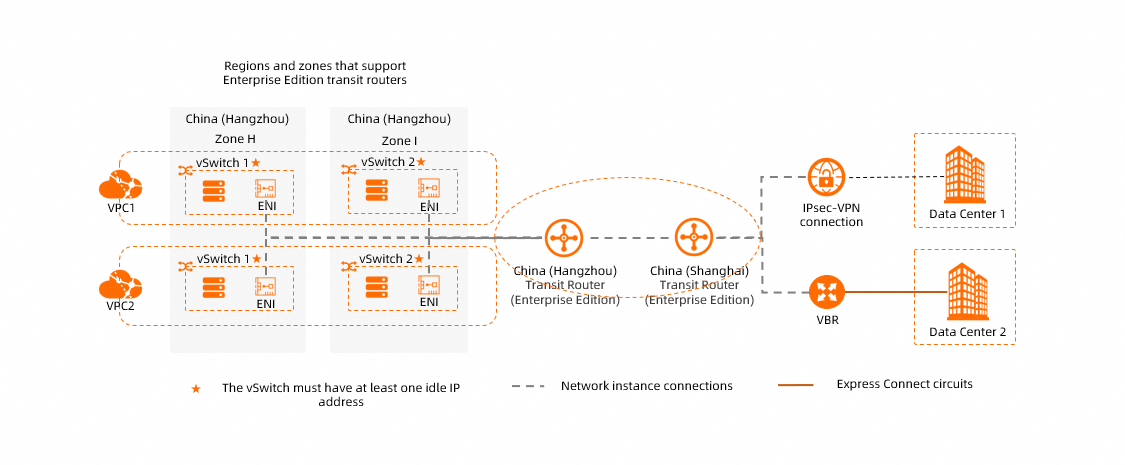
Los transit routers de Enterprise Edition admiten las siguientes instancias de red:
Transit router instances (para conectividad interregional)
Una vez conectadas, el transit router reenvía el tráfico entre cualquier combinación de estas instancias: de VPC a VPC, de VPC a VBR, de VPC a IPsec y entre regiones mediante conexiones de transit router interregionales.
Requisitos de conexión de VPC
Al conectar una VPC, la disponibilidad de zonas del transit router determina cuántos vSwitches necesita:
Regiones de zona única (por ejemplo, China (Nanjing - Local Region)):
La VPC debe tener como mínimo un vSwitch en la zona admitida con al menos una dirección IP disponible.
Se crea una interfaz de red elástica (ENI) en el vSwitch, la cual ocupa una dirección IP.
Regiones multizona (por ejemplo, China (Hangzhou)):
La VPC debe tener como mínimo dos vSwitches en zonas diferentes, cada uno con al menos una dirección IP disponible.
Se crea una ENI en cada vSwitch, lo que ocupa una dirección IP por vSwitch.
Los dos vSwitches proporcionan recuperación ante desastres entre zonas para garantizar una transmisión de datos ininterrumpida.
En las regiones que admiten varias zonas, cree un vSwitch en cada zona para las conexiones de VPC y asegúrese de que cada vSwitch tenga al menos una dirección IP libre. Esto reduce la latencia de la red y mejora el rendimiento al acortar la distancia de transmisión de datos. Para obtener detalles sobre la disponibilidad de zonas, consulte What is CEN? . Para obtener detalles sobre el comportamiento de enrutamiento, consulte VPC connection routing principles .
Enrutamiento
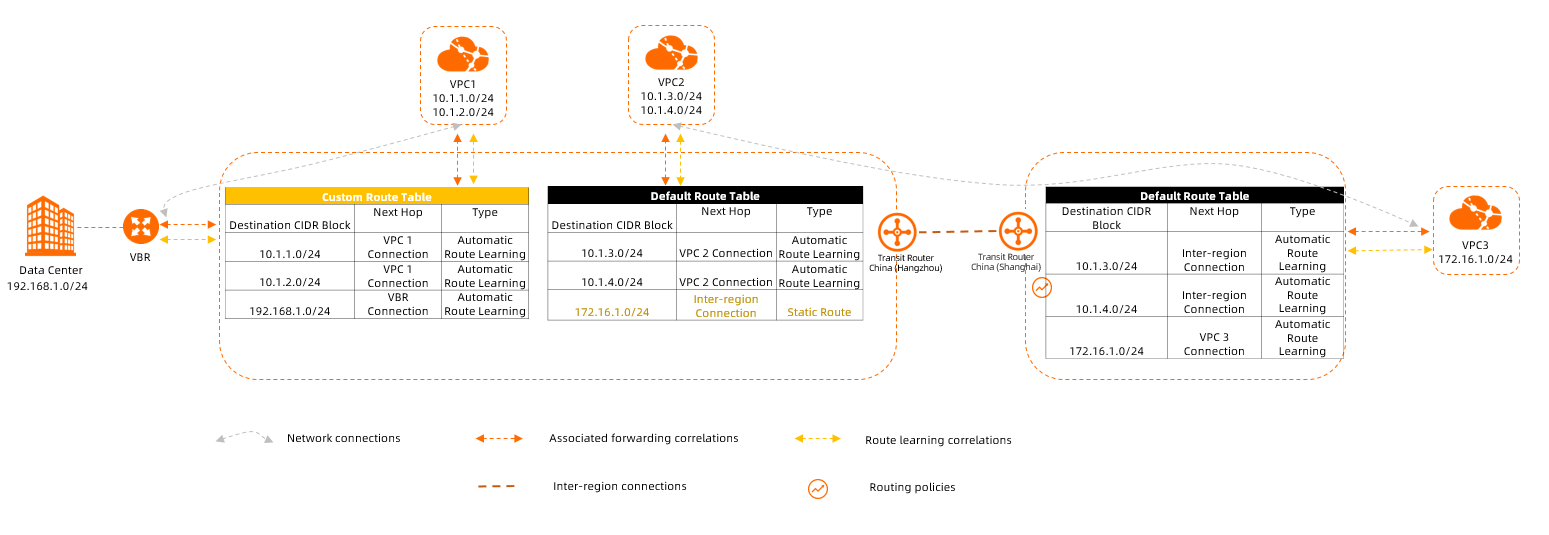
Los transit routers de Enterprise Edition utilizan un modelo de enrutamiento con dos mecanismos: el reenvío asociado controla dónde busca el transit router las rutas para el tráfico entrante, y el aprendizaje de rutas controla qué rutas se incorporan a las tablas de rutas.
Tablas de rutas
Cada transit router de Enterprise Edition tiene una tabla de rutas predeterminada. También puede crear custom route tables para segmentar el tráfico; por ejemplo, para aislar las VPC de desarrollo de las VPC de producción, de forma similar al enrutamiento y reenvío virtual (VRF) en las redes tradicionales. Las tablas de rutas predeterminadas y personalizadas están aisladas entre sí para fines de control de acceso.
Después de conectar una instancia de red, no se le anuncia ninguna ruta de forma predeterminada. Habilite route synchronization para activar el anuncio automático de rutas.
Reenvío asociado
Associated forwarding determina qué tabla de rutas consulta el transit router al reenviar tráfico desde una instancia de red.
El tráfico de una instancia de red solo se reenvía después de que su conexión se asocia con una tabla de rutas.
La conexión de cada instancia de red se puede asociar únicamente con las tablas de rutas de un transit router de Enterprise Edition.
Aprendizaje de rutas
Route learning determina qué tablas de rutas reciben las rutas provenientes de una instancia de red.
Las rutas de una instancia de red se anuncian a una tabla de rutas solo después de habilitar el aprendizaje de rutas entre la conexión y dicha tabla.
Una sola conexión de instancia de red puede propagar rutas a las tablas de rutas de uno o más transit routers de Enterprise Edition.
Cómo funcionan ambos mecanismos en conjunto:
|
Mecanismo |
Controla |
Comportamiento predeterminado |
|
Reenvío asociado |
Dónde buscar rutas para el tráfico saliente de una instancia de red |
No hay reenvío hasta que se asocia |
|
Aprendizaje de rutas |
Qué tablas de rutas reciben rutas de una instancia de red |
No se anuncian rutas hasta que se habilita |
Funciones adicionales de enrutamiento
**Custom route entries:** Agregue rutas estáticas a las tablas de rutas para anular o complementar las rutas aprendidas.
**Prefix lists:** Asocie una lista de prefijos con una tabla de rutas para agregar automáticamente rutas para todos los bloques CIDR de la lista. Esto reduce la configuración manual.
**Routing policies:** Filtre y modifique rutas en una tabla de rutas para controlar si se anuncian a instancias de red específicas o a otros transit routers, y ajuste los atributos de las rutas. Cuando se adjunta una conexión VBR o IPsec-VPN, el sistema agrega automáticamente una política de enrutamiento (prioridad 5000, acción Reject, dirección Egress Regional Gateway) para evitar la comunicación directa entre conexiones VBR o IPsec-VPN en el mismo transit router. Para obtener más detalles, consulte Default routing policy.
**Aggregated routes:** Combine varias rutas específicas de una tabla de rutas en una sola ruta agregada. Cuando la sincronización de rutas está habilitada para la VPC asociada, se anuncia la ruta agregada en lugar de las rutas individuales, lo que reduce la cantidad de rutas y acelera la sincronización.
**Multi-region VBR equal-cost routes:** Cuando el enrutamiento Multi-region Equal-Cost Multi-Path (ECMP) está habilitado y las rutas de varios VBR comparten los mismos atributos, excepto los ID de región, dichas rutas se tratan como rutas de igual costo y se equilibra la carga entre ellas.
Prioridad de rutas
Los transit routers de Enterprise Edition utilizan el principio de coincidencia de prefijo más largo. Cuando varias rutas coinciden con el mismo destino, las siguientes reglas determinan qué ruta se utiliza.
Reglas de conflicto de rutas de VPC
Las rutas hacia y desde las VPC tienen prioridad en escenarios de conflicto específicos. Cuando se detecta un conflicto, la ruta de menor prioridad se marca como conflictiva y se bloquea, sin interrumpir el tráfico que ya fluye a través de las rutas existentes.
|
Escenario |
Resultado |
|
Existe una entrada de ruta estática o dinámica con una conexión de VPC como siguiente salto |
Todas las demás entradas de ruta con el mismo destino (de instancias que no son VPC) se marcan como conflictivas |
|
Existe una entrada de ruta dinámica originada en una VPC |
Todas las demás entradas de ruta con el mismo destino (de instancias que no son VPC) se marcan como conflictivas |
|
Existe una entrada de ruta estática o dinámica que no se origina en una VPC |
Las entradas de ruta de VPC con el mismo destino se marcan como conflictivas |
Las VPC y las redes locales alojan servicios diferentes. Los bloques CIDR superpuestos entre VPC o conexiones de nube híbrida no deben tener relaciones activo-standby ni ECMP.
Incorporar una instancia de red a CEN (por ejemplo, configurar CEN para la interconexión de redes o conectar una VPC que aloja instancias ECS) no afecta negativamente las operaciones existentes de los servidores ECS ni la funcionalidad de la red VPC. El hecho de que crear una Cloud Enterprise Network afecte o no a su red VPC depende exclusivamente de la configuración de rutas:
Agregar una instancia de red a CEN no interrumpe por sí solo los flujos de tráfico existentes. Las conexiones de emparejamiento y las rutas de comunicación existentes permanecen intactas siempre que no surjan conflictos de rutas en la tabla de rutas del transit router.
El factor principal que afecta el reenvío de tráfico son los conflictos de rutas. Si no existen rutas en conflicto en CEN, toda la comunicación existente continúa sin interrupciones.
Si hay rutas en conflicto o se propagan entradas de ruta sincronizadas incorrectamente a sus instancias de VPC, el comportamiento de enrutamiento de dichas instancias puede cambiar, lo que podría afectar la comunicación de red de los servicios correspondientes.
Prioridad para rutas de centro de datos sin conflictos
Para las rutas que apuntan a un centro de datos y no activan las reglas de conflicto, la prioridad se determina en el siguiente orden:
Rutas estáticas (máxima prioridad): Entradas de ruta personalizadas y entradas de lista de prefijos configuradas manualmente. Cuando ambas existen para el mismo destino, forman automáticamente rutas ECMP.
-
Rutas dinámicas: se evalúan en el siguiente orden cuando existen múltiples rutas dinámicas:
Source instance type: VBR > ECR > Cloud Connect Network (CCN) > Conexiones IPsec (VCO)
Tipo de entrada de ruta en la tabla de rutas de origen: Las rutas BGP tienen prioridad sobre las entradas de ruta personalizadas.
Longitud de AS_PATH: Se prefieren las rutas con un AS_PATH de BGP más corto.
Ubicación del siguiente salto: Se prefieren las conexiones intrarregionales sobre las conexiones interregionales.
Prioridad de la política de enrutamiento: Un valor de prioridad más bajo indica una prioridad más alta.
-
Desempate:
Para siguientes saltos intrarregionales: ECMP se habilita automáticamente.
Para siguientes saltos interregionales: Si multi-region ECMP routing for VBRs está habilitado y el origen es un VBR o ECR, se habilita ECMP. De lo contrario, los ID de región de los transit routers del siguiente salto se comparan alfabéticamente; las entradas con ID de región anteriores en orden alfabético tienen prioridad.
Compatibilidad con IPv6
Los transit routers de Enterprise Edition admiten aprendizaje de rutas IPv6, propagación y reenvío de tráfico. Conecte instancias de VPC, ECR o VBR para habilitar la comunicación IPv6 dentro de una región o entre regiones.

Compatibilidad con IPv6 por instancia de red
|
Instancia de red |
Compatibilidad con IPv6 |
|
Transit router de Enterprise Edition |
Habilitado de forma predeterminada al crearlo |
|
VPC |
Compatible. IPv6 debe estar habilitado tanto para la instancia de VPC (consulte Enable IPv6 for a VPC) como para la conexión de VPC (consulte Create a VPC connection) |
|
ECR |
Habilitado de forma predeterminada al crearlo |
|
VBR |
Compatible. IPv6 debe estar habilitado en la instancia de VBR (consulte Create a VBR) |
|
Conexión IPsec-VPN |
No compatible |
|
Cloud Connect Network (CCN) |
No compatible |
Limitaciones
La función de multidifusión no admite IPv6.
Las entradas de ruta IPv6 comparten la misma cuota de entradas de tabla de rutas que las entradas IPv4. Por ejemplo, si la cuota es de 10,000 entradas, el total combinado de entradas IPv4 e IPv6 debe mantenerse por debajo de ese límite.
Al crear una conexión de VPC con la opción Automatically Create Route That Points to Transit Router and Add to All Route Tables of Current VPC seleccionada, el sistema agrega automáticamente tres rutas IPv4 (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16). Las rutas IPv6 no se agregan automáticamente.
Para enrutar tráfico IPv6 a través del transit router para una VPC, active route synchronization después de crear la conexión de VPC o agregue manualmente IPv6 route entries en las tablas de rutas de la VPC. Para ver un ejemplo paso a paso, consulte Establish inter-region IPv6 communication with transit router.
Funcionamiento de los transit routers de Basic Edition
Los transit routers de Basic Edition ya no están disponibles para su compra en las regiones de Alibaba Cloud (a partir del 31 de marzo de 2022). Solo siguen siendo compatibles en áreas de CCN. Si su transit router de Basic Edition se encuentra en una región que ya no lo admite, actualice a Enterprise Edition. Para obtener más información, consulte Upgrade Basic Edition transit routers.
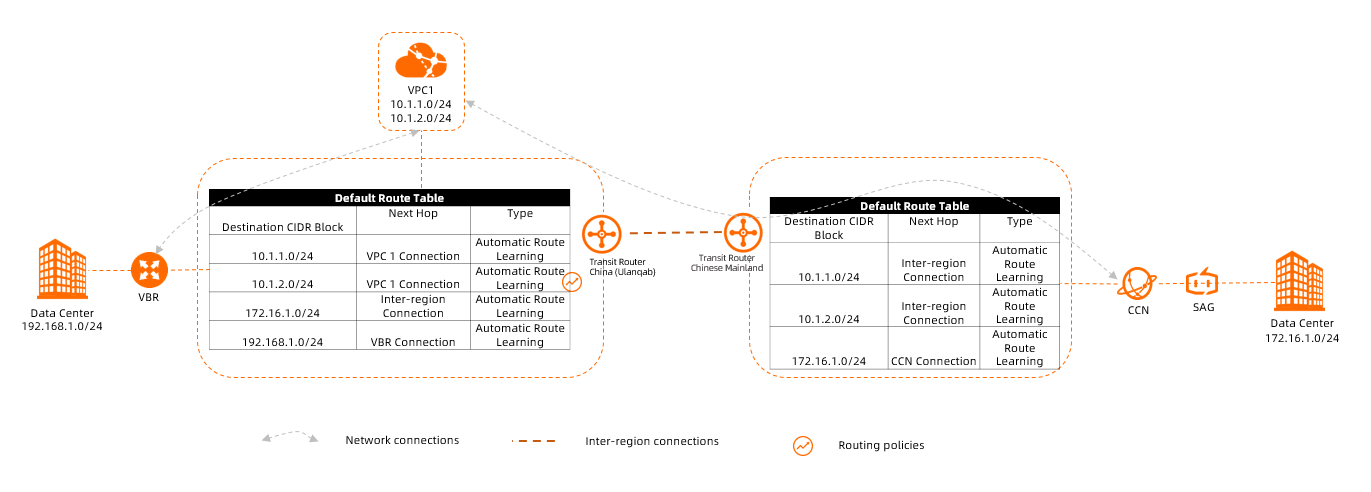
Conexión de instancias de red
Los transit routers de Basic Edition admiten las siguientes instancias de red:
-
Transit router instances (para conectividad interregional)
Enrutamiento
Cada transit router de Basic Edition tiene una tabla de rutas predeterminada. No se admiten tablas de rutas personalizadas.
El anuncio de rutas es automático y totalmente abierto: después de conectar una instancia de red, todas sus rutas se anuncian en la tabla de rutas predeterminada, y el transit router anuncia esas rutas a todas las demás instancias de red conectadas. Esto permite una comunicación de malla completa sin configuración adicional.
Se puede utilizar Routing policies para filtrar o modificar el anuncio de rutas entre la tabla de rutas y las instancias de red conectadas.
Cuando tanto los VBR como las instancias de CCN están conectados a un transit router de Basic Edition, el sistema crea automáticamente una política de enrutamiento (prioridad 5000, acción Reject, dirección Egress Regional Gateway) para evitar que los VBR y las instancias de CCN se comuniquen con otros VBR e instancias de CCN en el mismo transit router. Para obtener más detalles, consulte Default routing policy.