本文汇总了VPN网关产品常见问题。
常见问题快捷链接
产品咨询
IPsec-VPN功能
SSL-VPN功能
什么是非跨境连接和跨境连接?
阿里云VPN网关在中国相关政策法规内提供服务,仅支持建立非跨境连接,不支持建立跨境连接。如果您需要通过VPN连接访问跨境资源,请参见如何通过VPN连接访问跨境资源?。
非跨境连接
在您建立IPsec-VPN的过程中,如果本地数据中心、对端资源所属的地域符合以下任意一种情况即为非跨境连接。
本地数据中心位于中国内地地域,对端资源位于阿里云中国内地地域。
本地数据中心位于非中国内地地域,对端资源位于阿里云非中国内地地域。
在您建立SSL-VPN的过程中,如果客户端和对端资源所属的地域符合以下任意一种情况即为非跨境连接。
客户端位于中国内地地域,对端资源位于阿里云中国内地地域。
客户端位于非中国内地地域,对端资源位于阿里云非中国内地地域。
示例1 | 示例2 |
 |  |
跨境连接
在您建立IPsec-VPN的过程中,如果本地数据中心、对端资源所属的地域符合以下任意一种情况即为跨境连接。
本地数据中心位于中国内地地域,对端资源位于阿里云非中国内地地域。
本地数据中心位于非中国内地地域,对端资源位于阿里云中国内地地域。
在您建立SSL-VPN的过程中,如果客户端和对端资源所属的地域符合以下任意一种情况即为跨境连接。
客户端位于中国内地地域,对端资源位于阿里云非中国内地地域。
客户端位于非中国内地地域,对端资源位于阿里云中国内地地域。
示例1 | 示例2 |
 |  |
中国内地地域和非中国内地地域
地域分类 | 包含的地域 |
中国内地 | 华北1(青岛)、华北2(北京)、华北3(张家口)、华北5(呼和浩特)、华北6(乌兰察布)、华南1(深圳)、华南2(河源)、华南3(广州)、华东1(杭州)、华东2(上海)、华东5(南京-本地地域)、西南1(成都) |
非中国内地 | 中国香港、新加坡、马来西亚(吉隆坡)、日本(东京)、印度尼西亚(雅加达)、菲律宾(马尼拉)、韩国(首尔)、泰国(曼谷)、德国(法兰克福)、英国(伦敦)、阿联酋(迪拜)、美国(硅谷)、美国(弗吉尼亚)、沙特(利雅得)- 合作伙伴运营)、墨西哥 |
如何通过VPN连接访问跨境资源?
如果您希望通过VPN连接访问跨境资源,您可以搭配使用转发路由器产品,转发路由器提供低延迟、高速率的网络传输能力,支持在跨地域(包含跨境)的资源之间建立私网(内网)通信通道,帮助您实现不同地域的资源任意互通。
组网拓扑示例:
IPsec-VPN | SSL-VPN |
 |  |
是否可以通过VPN网关访问互联网?
不可以。
VPN网关仅提供私网接入VPC的功能,不提供访问互联网的功能。
本地站点通过IPsec-VPN接入VPC的前提条件是什么?
本地站点的网关设备必须支持IKEv1和IKEv2协议。
IPsec-VPN支持IKEv1和IKEv2协议,支持这两种协议的设备均可以和阿里云VPN网关互连。如何选择IKE版本,请参见配置IPsec-VPN连接时,如何选择IKE版本?。
本地站点的网关设备必须配置静态公网IP地址(固定公网IP地址)。
IPsec-VPN不支持使用动态公网IP地址建立连接。办公网络、家庭宽带等由运营商动态分配公网IP地址的场景,公网IP地址会发生变化,无法与阿里云VPN网关稳定建立IPsec-VPN隧道。对端(本地网关设备)必须具备固定公网IP地址,才能保证隧道稳定建立。
本地站点和VPC之间需要互通的网段没有重叠。
关于本地站点如何通过IPsec-VPN连接至VPC,请参见传统型VPN网关入门。
哪些本地网关设备可以与阿里云VPN网关建立连接?
阿里云VPN网关支持标准的IKEv1和IKEv2协议。因此,只要支持这两种协议的设备都可以和阿里云VPN网关互连。例如华三、山石、深信服、Cisco ASA、Juniper、SonicWall、Nokia、IBM和Ixia等。具体操作,请参见本地网关设备配置示例。
跨地域VPC是否可以通过VPN网关互通?
可以。
具体操作,请参见建立VPC到VPC的IPsec-VPN连接(双隧道模式)。
如果您在跨地域的VPC之间建立IPsec-VPN连接,IPsec-VPN连接的网络质量会受公网质量的影响,推荐您使用云企业网在跨地域VPC之间建立连接。具体操作,请参见跨账号VPC互通。
VPC之间的互通流量是否经过互联网?
在使用VPN网关实现VPC与VPC互通的场景下:
如果两个VPC位于相同的地域,则流量仅经过阿里云网络,不会经过互联网。
如果两个VPC位于不同的地域,则流量会经过互联网。
在已经购买了VPN网关的情况下,还需要购买弹性公网带宽吗?
不需要。IPsec-VPN建立的是内网加密隧道,流量通过私网传输,因此VPC内的ECS实例无需购买弹性公网IP(EIP)或公网带宽,即可通过VPN与本地数据中心互通。
VPN 网关创建后是否支持更换 VPC?
不支持。VPN 网关创建后无法更换所属的 VPC,如需将 VPN 网关关联到其他 VPC,需要重新创建 VPN 网关并选择目标 VPC。
如果 VPN 网关与 ECS 实例不在同一 VPC,且不希望重新创建 VPN 网关,可以通过VPC 对等连接打通两个 VPC 的私网,实现跨 VPC 资源互通。
VPN 网关是否支持跨账号迁移或更换 VPC?
不支持。VPN 网关创建后不支持跨账号迁移,也不支持更换关联的 VPC。各场景的限制和处理方式如下:
跨账号迁移:VPN 网关不支持直接迁移到其他账号(包含同地域跨账号场景)。如需在其他账号下使用 VPN 网关,需在目标账号下重新创建 VPN 网关实例。
更换 VPC:已创建的 VPN 网关不支持更换关联的 VPC。如需将 VPN 网关关联到其他 VPC,需删除现有 VPN 配置并退订实例后,重新购买新的 VPN 网关。
删除弹性网卡时提示"被依赖的云服务管理 created by VPN":VPN 网关绑定的弹性网卡不支持直接删除。需先释放 VPN 网关实例,绑定的弹性网卡将随之自动释放。释放方式如下:
传统型 VPN 网关:若实例未到期,在控制台找到目标 VPN 网关,在操作列选择申请退订;若实例已到期,系统将自动释放。
增强型 VPN 网关:在目标网关的操作列,单击删除。
两个VPC跨阿里云账号互通,可以使用VPN网关实现吗?
可以。跨阿里云账号的两个VPC互通有以下两种实现方式:
如何选择VPN网关绑定的VPC?
VPN网关创建后不支持更换绑定的VPC,请在创建前根据云上资源的部署情况进行选择:
云上尚未部署任何资源:请先创建VPC,然后在创建VPN网关时绑定该VPC。
云上资源(如ECS、RDS)位于单个VPC:请将VPN网关绑定至资源所在的VPC。
云上资源分布在多个VPC:建议使用绑定转发路由器的VPN网关,通过IPsec-VPN连接实现与多个VPC的互通。具体操作,请参见绑定转发路由器入门。
创建VPN网关后ECS实例的公网IP是否会发生变化?
不会。创建VPN网关不会影响VPC内已有ECS实例的公网IP地址,ECS实例的公网IP地址保持不变。
是否支持WireGuard协议实现云上访问本地数据库?
当前阿里云IPsec-VPN连接仅支持标准IPsec协议(包括IKEv1和IKEv2版本),不支持WireGuard协议。
如需实现云端后端应用访问本地数据库,建议使用IPsec-VPN建立加密隧道,将本地服务器与云上VPC组成虚拟局域网以实现安全互访:
在阿里云控制台创建VPN网关并配置IPsec连接,指定本端网段(VPC所在网段)和对端网段(本地数据库服务器所在网段)。
在本地网关设备侧完成对应的IPsec-VPN配置,确保双方IKE/IPsec参数一致。
配置正确的路由规则,确保云上VPC网段与本地服务器网段之间流量正确转发。
完成上述配置并确认IPsec连接状态为"第二阶段协商成功"后,即可实现云端服务与本地数据库的安全互访。
IPsec服务端和SSL服务端的区别是什么?
对比项 | IPsec服务端 | SSL服务端 |
使用场景 | 提供端到站点的连接。 | 提供端到站点的连接。 |
客户端模式 | 仅支持iOS系统的手机端建立和阿里云的VPN连接。 | 支持Android系统的手机、电脑等终端建立和阿里云的VPN连接。 |
客户端连接模式 | iOS系统的手机端通过自带的VPN应用和阿里云建立VPN连接。 | Android系统的手机、电脑等终端通过OpenVPN软件和阿里云建立VPN连接。 |
加密方式 | IPsec协议 | SSL证书 |
是否支持在一个IPsec连接中配置多个对端网段?
支持。
在为IPsec连接配置多个对端网段前,请先了解多网段配置建议。更多信息,请参见多网段场景配置建议。
每个VPN网关可以建立多少个IPsec连接?
每个VPN网关默认支持创建10个IPsec连接,您可以在阿里云控制台自助调整使用限制。具体操作,请参见管理IPsec-VPN配额。
多个IPsec连接绑定同一个VPN网关和用户网关时,本地侧如何配置?
阿里云侧:多个IPsec连接绑定相同的VPN网关和用户网关时,各连接的IPsec协商参数(例如加密算法、认证算法、DH分组、预共享密钥等)必须保持一致。
本地侧:无需为每个IPsec连接单独建立物理连接或额外接口,只要本地网关设备的IPsec配置与阿里云侧对应连接的协商参数匹配即可。
设备能力核实:请自行核实本地网关设备是否支持一对多(One-to-Many)的IPsec连接模式。如果不支持,则需要调整网络架构或更换本地网关设备。
VPN网关中如何为网络ACL配置规则?
VPN网关类型 | 配置规则 |
IPsec-VPN | 在网络ACL的出方向和入方向分别配置规则允许以下网段及IP地址通过,以便VPN网关可以正常建立IPsec-VPN连接:
|
SSL-VPN | 在网络ACL的出方向和入方向分别配置规则允许以下网段及IP地址通过并放开SSL-VPN的端口,以便VPN网关可以正常建立SSL-VPN连接:
|
是否可以升级或降低VPN网关的配置?
可以。
如果您需要升级或降低VPN网关的带宽规格,请参见升配。
如果您需要升级或降低VPN网关的SSL连接数规格,请参见修改SSL并发连接数。
如果您需要开启VPN网关的IPsec-VPN功能或SSL-VPN功能,请参见开启IPsec-VPN和开启SSL-VPN功能。
VPN网关支持查看SSL-VPN连接下客户端的连接信息吗?
支持。
具体操作,请参见查看SSL客户端的连接信息。
2022年12月10日之后创建的VPN网关实例默认支持查看SSL客户端的连接信息。
如果SSL服务端关联的VPN网关实例是在2022年12月10日之前创建的,默认无法查看SSL客户端的连接信息,升级VPN网关实例后才支持查看。
SSL-VPN发布前购买的VPN网关实例是否可以使用SSL-VPN功能?
不可以。
如需使用,请将VPN网关升级至最新版。具体操作,请参见升级VPN网关。
配置IPsec-VPN连接时,如何选择IKE版本?
在配置IPsec-VPN连接时,您需要根据IPsec连接对端网关设备的支持情况,以及是否需要多网段互通来选择IKE的版本。
多网段互通是指您在配置IPsec连接时,配置了多个本端网段或对端网段。
IPsec连接对端网关设备IKE版本的支持情况 | 是否需要多网段互通 | 配置方案说明 |
仅支持IKEv1版本 | 是 |
|
否 | IPsec连接及对端网关设备均使用IKEv1版本。 | |
仅支持IKEv2版本 | 是 |
|
否 | IPsec连接及对端网关设备均使用IKEv2版本。 | |
同时支持IKEv1和IKEv2版本 | 是 |
|
否 | IPsec连接及对端网关设备推荐使用IKEv2版本。 相对于IKEv1版本,IKEv2版本简化了SA的协商过程并且对于多网段的场景提供了更好的支持,推荐使用IKEv2版本。 |
IPsec-VPN协商生效缓慢的原因及正常生效时间是多少?
正常生效时间:如果IPsec-VPN连接两端(阿里云侧和本地网关设备侧)的配置均正确且互相匹配,IPsec-VPN协商基本为秒级生效。
生效缓慢的原因排查:如果出现协商生效缓慢,请核实期间是否调整过两端的配置,例如修改了IKE/IPsec协商参数、路由配置或安全组规则等。配置变更会触发重新协商,可能导致协商耗时增加。
如何重启IPsec-VPN连接以触发重新协商?
IPsec-VPN连接不支持直接重启操作。
如果需要强制触发隧道重新协商(例如修改配置后未自动生效),可以通过修改任意配置项(例如预共享密钥、SA生存周期等)并保存,待配置生效后,再次将该配置项改回原值并保存,以此触发系统重新发起IKE/IPsec协商。
本地数据中心的IP地址经过NAT功能转换后,如何与阿里云VPN网关建立IPsec-VPN连接?
例如本地数据中心计划使用42.XX.XX.1这个地址与阿里云VPN网关建立IPsec-VPN连接,但是由于本地数据中心使用了SNAT功能,使用42.XX.XX.1地址发出的流量经过SNAT转换后会变成由47.XX.XX.21地址发出的流量 ,那么在阿里云VPN网关管理控制台创建用户网关实例时,用户网关实例的IP地址需填写为47.XX.XX.21,阿里云VPN网关才能与本地数据中心建立IPsec-VPN连接。
推荐本地数据中心使用IPsec协议默认端口号(500以及4500)与VPN网关之间建立IPsec-VPN连接,不建议转换端口号。
在阿里云侧如果公网VPN网关关联的VPC实例同时配置了NAT网关功能,则公网VPN网关实例的IP地址保持不变,不会经过NAT网关转换。
如何扩大IPsec-VPN连接的带宽?
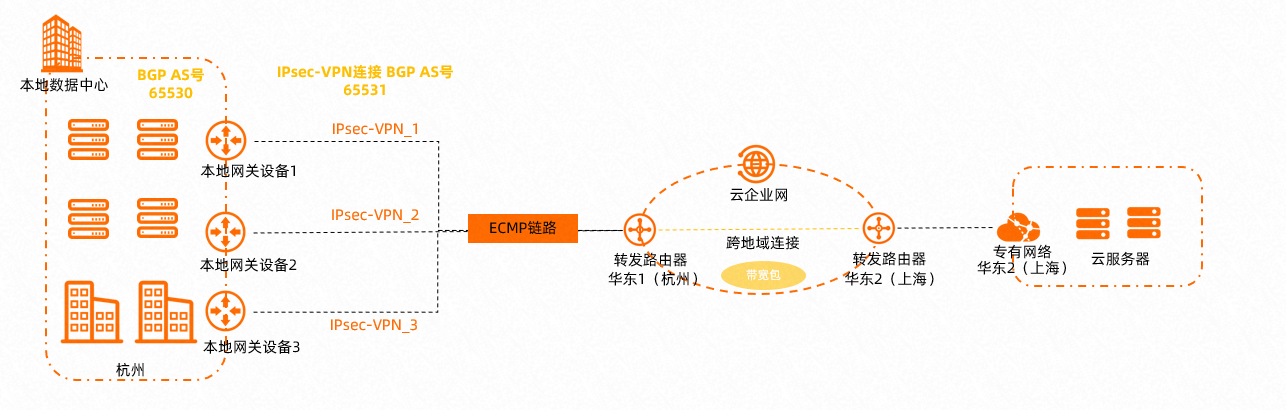
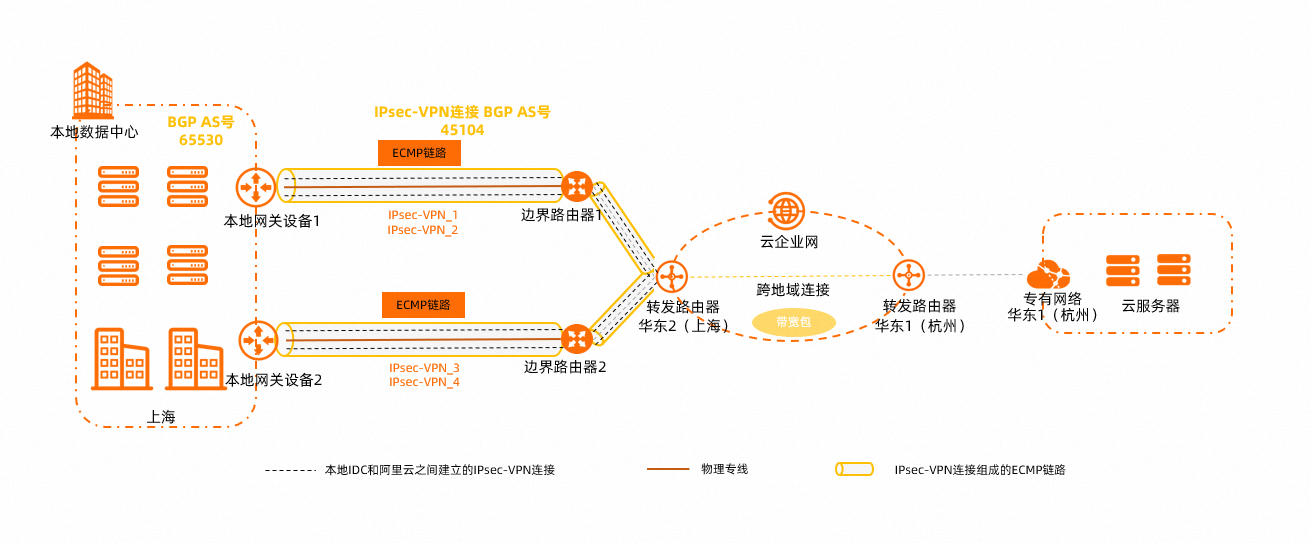
在IPsec连接绑定VPN网关实例的场景下,VPN网关实例最大的带宽规格为1000 Mbps(部分地域的最大带宽规格为500 Mbps)。如果您需要扩大IPsec-VPN连接的带宽,推荐您使用IPsec连接绑定转发路由器实例的方式将本地数据中心接入阿里云,通过转发路由器实现本地数据中心与VPC的网络互通。
在IPsec连接绑定转发路由器实例的场景下,单个IPsec-VPN连接最大的带宽规格为1000 Mbps。如果您需要扩大IPsec-VPN连接的带宽规格,您可以在转发路由器和本地数据中心之间建立多个IPsec-VPN连接,本地数据中心和阿里云之间同时通过多个IPsec-VPN连接传输流量,如下图所示。具体操作,请参见建立多条公网IPsec-VPN连接实现流量的负载分担和建立多条私有IPsec-VPN连接实现私网流量的负载分担。
IPsec连接的网络类型为公网的场景:
IPsec连接的网络类型为私网的场景:
VPC实例其他可用区的ECS实例是否支持通过VPN网关实例转发流量?
支持。
创建VPN网关实例时,您需要指定交换机,系统将在指定交换机所属的可用区下部署VPN网关。VPN网关实例创建完成后可以转发VPC实例所有可用区下ECS实例的流量。
您可能需要依据实际场景添加一些路由配置来实现VPN网关实例转发ECS实例的流量。例如一些可用区下的交换机关联的是VPC实例的自定义路由表,则您需要在VPC实例的自定义路由表下添加一条指向VPN网关实例的自定义路由。
在VPN网关实例下添加路由时系统提示路由重复等报错时怎么办?
在VPN网关实例下添加路由时系统报错,通常是以下2个原因:
您添加的路由的目标网段与VPC实例下的路由的目标网段相同,请排查VPC实例路由表下的路由配置,解决路由冲突问题。
您添加的路由与VPN网关实例下的路由冲突,请排查VPN网关实例策略路由表、目的路由表下的路由配置,解决路由冲突问题。
如果您添加的是目的路由,且目的路由的目标网段和下一跳与VPN网关实例下已有的目的路由的目标网段和下一跳相同,则会产生路由冲突。
如果您添加的是策略路由,且策略路由的源网段、目标网段、下一跳与VPN网关实例下已有的策略路由的源网段、目标网段、下一跳相同,则会产生路由冲突。
为什么VPN连接的带宽达不到购买的带宽规格?
购买VPN网关产品后,VPN网关产品将为您提供购买的带宽规格能力。但VPN网关产品传输流量的过程中以下因素可能会影响您的带宽体验:
用户网关实例关联设备的功能、连接的容量、平均数据包大小、所用的协议(TCP与UDP)。
用户网关实例关联设备与VPN网关之间的网络延迟。
说明如果您购买了公网网络类型的VPN网关实例或使用公网网络类型的IPsec连接时,公网带宽能力、公网时延可能会影响您的带宽体验。
如果您需要测试VPN网关产品的带宽,推荐您使用iPerf3工具进行测试。使用FTP、SCP、CP等命令传输文件的速率由于受到磁盘读写速度的影响无法反映真实的带宽速率。如何使用iPerf3工具,请参见使用iPerf3测试物理专线的带宽。
如果您对传输质量有要求,建议您使用云企业网产品。
为什么IPsec-VPN的传输速度比公网慢/延迟比专线高?
性能损耗来源:IPsec-VPN在原始数据包的基础上增加了加密解密处理开销、头部封装及安全机制,导致RTT延迟增加、吞吐量低于纯公网访问或物理专线。
专线对比:物理专线不经过公网运营商骨干网,且无加密开销,因此可优化RTT、降低延迟。
VPC与公网地址互通的流量可以通过VPN网关加密吗?
可以。
使用VPN网关加密访问VPC内资源时,如果您的客户端或者本地数据中心需要使用公网地址进行访问,需满足以下条件:
路由条目超限怎么办?
在您使用策略路由、目的路由或BGP动态路由时,如果因为路由条目超限导致无法新增路由条目或IPsec连接无法学习到BGP路由条目,您可以通过以下两种方式解决问题:
提升路由条目配额。
支持提升策略路由条目、目的路由条目或BGP路由条目的配额。更多信息,请参见IPsec-VPN配额。
配置聚合路由。
在不影响您业务的前提下,将已经配置的多条路由条目聚合为一条路由条目。
例如您已经配置了目标网段分别为10.10.1.0/24、10.10.2.0/24、10.10.3.0/24,下一跳指向相同IPsec连接(例如IPsec连接1)的三条目的路由,您可以新增一条目标网段为10.10.0.0/22,下一跳指向IPsec连接1的目的路由,然后再删除上述三条目的路由,以节省目的路由条目配额。
VPN带宽打满或带宽使用率高,如何查找Top源IP和目的IP?
可开启VPC流日志,采集VPN的弹性网卡流量并对其进行分析。详情请查看通过ENI流日志查询分析VPN网关实例传输的流量。
大文件上传,缓慢降速至0是什么原因?
带宽占满的影响:当VPN网关的带宽被占满时,可能会导致该VPN网关下的其他IPsec连接或SSL连接出现降速、丢包现象。您可以通过监控VPN网关实例查看带宽使用情况,确认带宽是否已被占满。
验证建议:建议在无大流量的时段重新测试上传和下载速度,以确认VPN网关的实际带宽能力。
VPN网关的公网地址属于什么类型?
VPN网关的公网地址类型为多线BGP。该类型通过接入多条运营商线路并自动选择最优路径,为用户提供快速稳定的访问体验。
单隧道模式和双隧道模式的区别?
新购VPN网关实例的IPsec连接默认为双隧道模式。存量VPN网关实例默认仅支持创建单隧道模式的IPsec-VPN连接,建议您尽快升级IPsec-VPN连接为双隧道模式,以获得更高的连接可用性。升级为双隧道计费方式不变且无新增费用。
差异点 | 单隧道模式 | 双隧道模式 |
单个IPsec-VPN连接下的隧道数量 | 一条 | 两条 |
关联的交换机数量 | 创建VPN网关实例时仅需指定一个交换机。 | 创建VPN网关实例时需指定两个分布在不同可用区的交换机。 |
高可用性 | 需通过在VPN网关实例下创建多条IPsec-VPN连接或者创建多个VPN网关实例实现高可用。 | 通过一个IPsec-VPN连接下的两条隧道即可实现高可用。 |
配置路由权重值 | 支持 | 不支持 |
健康检查功能 | 支持 | 不支持 |
VPN网关的IP地址 | 创建VPN网关实例后,系统仅为VPN网关实例分配一个IP地址。 VPN网关使用该IP地址和对端建立IPsec-VPN连接或SSL-VPN连接。 | 创建VPN网关实例后,系统最多为VPN网关实例分配三个IP地址(指VPN网关实例同时开启IPsec-VPN和SSL-VPN功能的场景),其中IPsec-VPN连接使用两个IP地址,用于建立两条加密隧道,SSL-VPN连接使用一个IP地址用于和客户端建立连接。三个IP地址互不相同。 |
如何删除IPsec-VPN的备隧道?
备隧道无法删除。阿里云IPsec-VPN默认采用双隧道高可用架构,两条隧道共同保障链路冗余能力和可用区容灾能力,系统不允许删除备用隧道。
请确保两条隧道均已完成配置并处于可用状态。如果仅配置或使用其中一条隧道:
无法获得链路冗余能力,单条隧道故障将直接导致业务中断。
无法获得可用区容灾能力。
该场景下VPN网关不承诺SLA。
建议参照本地网关设备厂商的配置文档,同步完成两条隧道的配置,以保障VPN连接的高可用性。
购买了双隧道VPN网关,但只想使用单条隧道,应如何配置?
此方式会丧失链路冗余和可用区容灾能力,仅建议在特殊测试或过渡场景下使用。
创建IPsec连接时,保证第1条隧道的参数配置正确。第2条隧道的用户网关及其他参数可以任意指定。
本地IDC侧仅配置与隧道1对应的IPsec连接,不配置隧道2的协商参数。
VPN网关的公网IP如何做访问控制?
VPN网关本身不支持在产品层面直接配置公网源IP白名单。针对IPsec-VPN和SSL-VPN两种场景,访问控制机制如下:
IPsec-VPN:创建IPsec-VPN连接时,必须在阿里云侧配置用户网关的公网IP地址。VPN网关仅接受来自该用户网关IP地址的IKE/IPsec协商请求,其他来源的IP地址无法与VPN网关建立IPsec隧道,因此无需额外配置源IP访问控制。
SSL-VPN:SSL-VPN连接不限制客户端的源IP地址,访问控制依赖客户端证书验证。如需加强访问控制,可配合使用IDaaS实现双因子认证。
如果您需要对VPN网关所在子网的网络流量进行源IP过滤,可以使用VPC网络ACL功能。在VPC控制台创建网络ACL,设置入方向规则限制源IP,然后将网络ACL关联到VPN网关所在的交换机。具体操作,请参见VPN网关中如何为网络ACL配置规则?。
安全组 ICMP 同优先级规则冲突导致 VPN 不通
问题现象:SSL-VPN 连接后无法 ping 通 VPC 内资源。
问题原因:安全组中存在两条优先级均为 1 的入方向 ICMP 规则:
拒绝所有源(0.0.0.0/0)
允许 VPN 客户端网段(10.200.200.0/24)
当两条规则优先级一致时,拒绝规则优先生效,导致 ICMP 流量被阻断。
解决方法:将拒绝规则的优先级数值调大(如从 1 调整为 2),使允许规则(优先级 1)优先匹配生效。
安全组规则优先级数值越小,优先级越高。将拒绝规则的优先级数值调大后,允许规则会优先匹配。
VPN 网关怎么购买/计费?
需要确认您要购买的VPN网关类型:
IPsec-VPN 网关(IDC连通VPC):
增强型IPsec-VPN网关:按量计费,当前仅收取公网流量费(由CDT计费),IPsec连接费暂不收取。
传统型IPsec-VPN网关:按带宽规格计费(5Mbps 起,支持 5/10/20/50/100/200/500/1000Mbps),包月/包年预付。
购买方式:创建IPsec-VPN网关。
SSL-VPN 网关(客户端连通VPC):按最大并发连接数计费(如 20/50/100/500/1000 人套餐),与证书数量无关——套餐数 = 最大并发,不是要创建那么多证书。购买方式:创建SSL-VPN网关
绑定转发路由器TR的IPsec-VPN断开连接后是否继续计费?如何停止计费?
计费说明:只要实例存在,即使IPsec-VPN连接已断开或未传输数据,仍会产生转发路由器(TR)连接费。
停止计费的操作:如需停止计费,请先在云企业网控制台删除对应转发路由器上的VPN连接,再在IPsec-VPN控制台删除对应的IPsec连接。
VPN网关是否支持节省计划(Savings Plan)或资源包抵扣?
不支持。目前VPN网关不支持节省计划(Savings Plan)、资源包等通用成本抵扣套餐,所有费用均按实际计费项(包年包月或按量付费)独立结算。
其中,增强型IPsec-VPN网关当前不收取IPsec连接费。
IPsec-VPN / SSL-VPN 开通配置流程?
两种类型流程不同:
IPsec-VPN(站点到站点):①创建 VPN 网关 → ②创建用户网关(填对端公网 IP)→ ③创建 IPsec 连接(配预共享密钥、本端/对端网段、IKE 版本、算法)→ ④配置路由(VPC 路由表加指向 VPN 网关的路由)→ ⑤本地设备配对应参数。参考:增强型VPN网关入门。
SSL-VPN(客户端接入):①创建 VPN 网关(SSL 类型)→ ②创建 SSL 服务端(配本端网段、客户端网段)→ ③创建客户端证书 → ④下载客户端配置 + 客户端软件 → ⑤连接。参考:PC/Android通过SSL-VPN连接VPC。
VPN 网关怎么查带宽/流量监控?
两个入口: