Docker olayları; konteynerler, görüntüler, eklentiler, ağlar ve birimlerle yapılan tüm etkileşimleri kaydeder. Bu olayları izleme, denetleme ve sorun giderme amacıyla toplamak için Simple Log Service konsolunda bir Logtail yapılandırması oluşturabilirsiniz.
Önkoşullar
Bir Linux sunucuda Logtail 0.16.18 veya daha yeni bir sürüm yüklü olmalıdır. Daha fazla bilgi için bkz. Linux sunucuya Logtail yükleme.
Sınırlamalar
-
Logtail, bir konteyner içinde veya ana bilgisayar üzerinde çalışabilir ve
/var/run/docker.sockdosyasına erişim izni gerektirir.Kubernetes günlüklerini toplamak için bkz. Kubernetes günlüklerini toplama. Standart konteyner günlüklerini toplamak için bkz. Docker konteyner günlüklerini toplama (standart çıkış ve dosyalar).
Logtail yeniden başlatılırken veya durdurulduğunda konteyner olaylarını toplayamaz.
Senaryolar
Tüm konteynerlerin başlatma ve durdurma olaylarını izleyin ve temel bir konteyner durduğunda derhal uyarı tetikleyin.
Denetleme, güvenlik analizi ve sorun giderme amacıyla tüm konteyner olaylarını toplayın.
Tüm görüntü çekme olaylarını izleyin ve yetkisiz bir yoldan görüntü çekildiğinde derhal uyarı tetikleyin.
Yordam
Simple Log Service konsolu oturumunu açın.
Import Data bölümünde Custom Data Plug-in seçeneğini belirleyin.
Hedef proje ve Logstore'u seçin ve ardından Next düğmesini tıklayın.
-
Machine Group Configurations adımında bir makine grubu yapılandırın.
-
Senaryo ve Yükleme Ortamı parametrelerini gerektiği gibi yapılandırın.
ÖnemliBir makine grubunun mevcut olup olmadığından bağımsız olarak Senaryo ve Yükleme Ortamı parametrelerini yapılandırmanız gerekir. Parametre ayarları sonraki yapılandırmaları etkiler.
-
Applied Server Groups bölümünde bir makine grubunun görüntülendiğinden emin olun ve Next düğmesini tıklayın.
Makine grubu mevcut
Source Machine Group bölümünden bir makine grubu seçin.
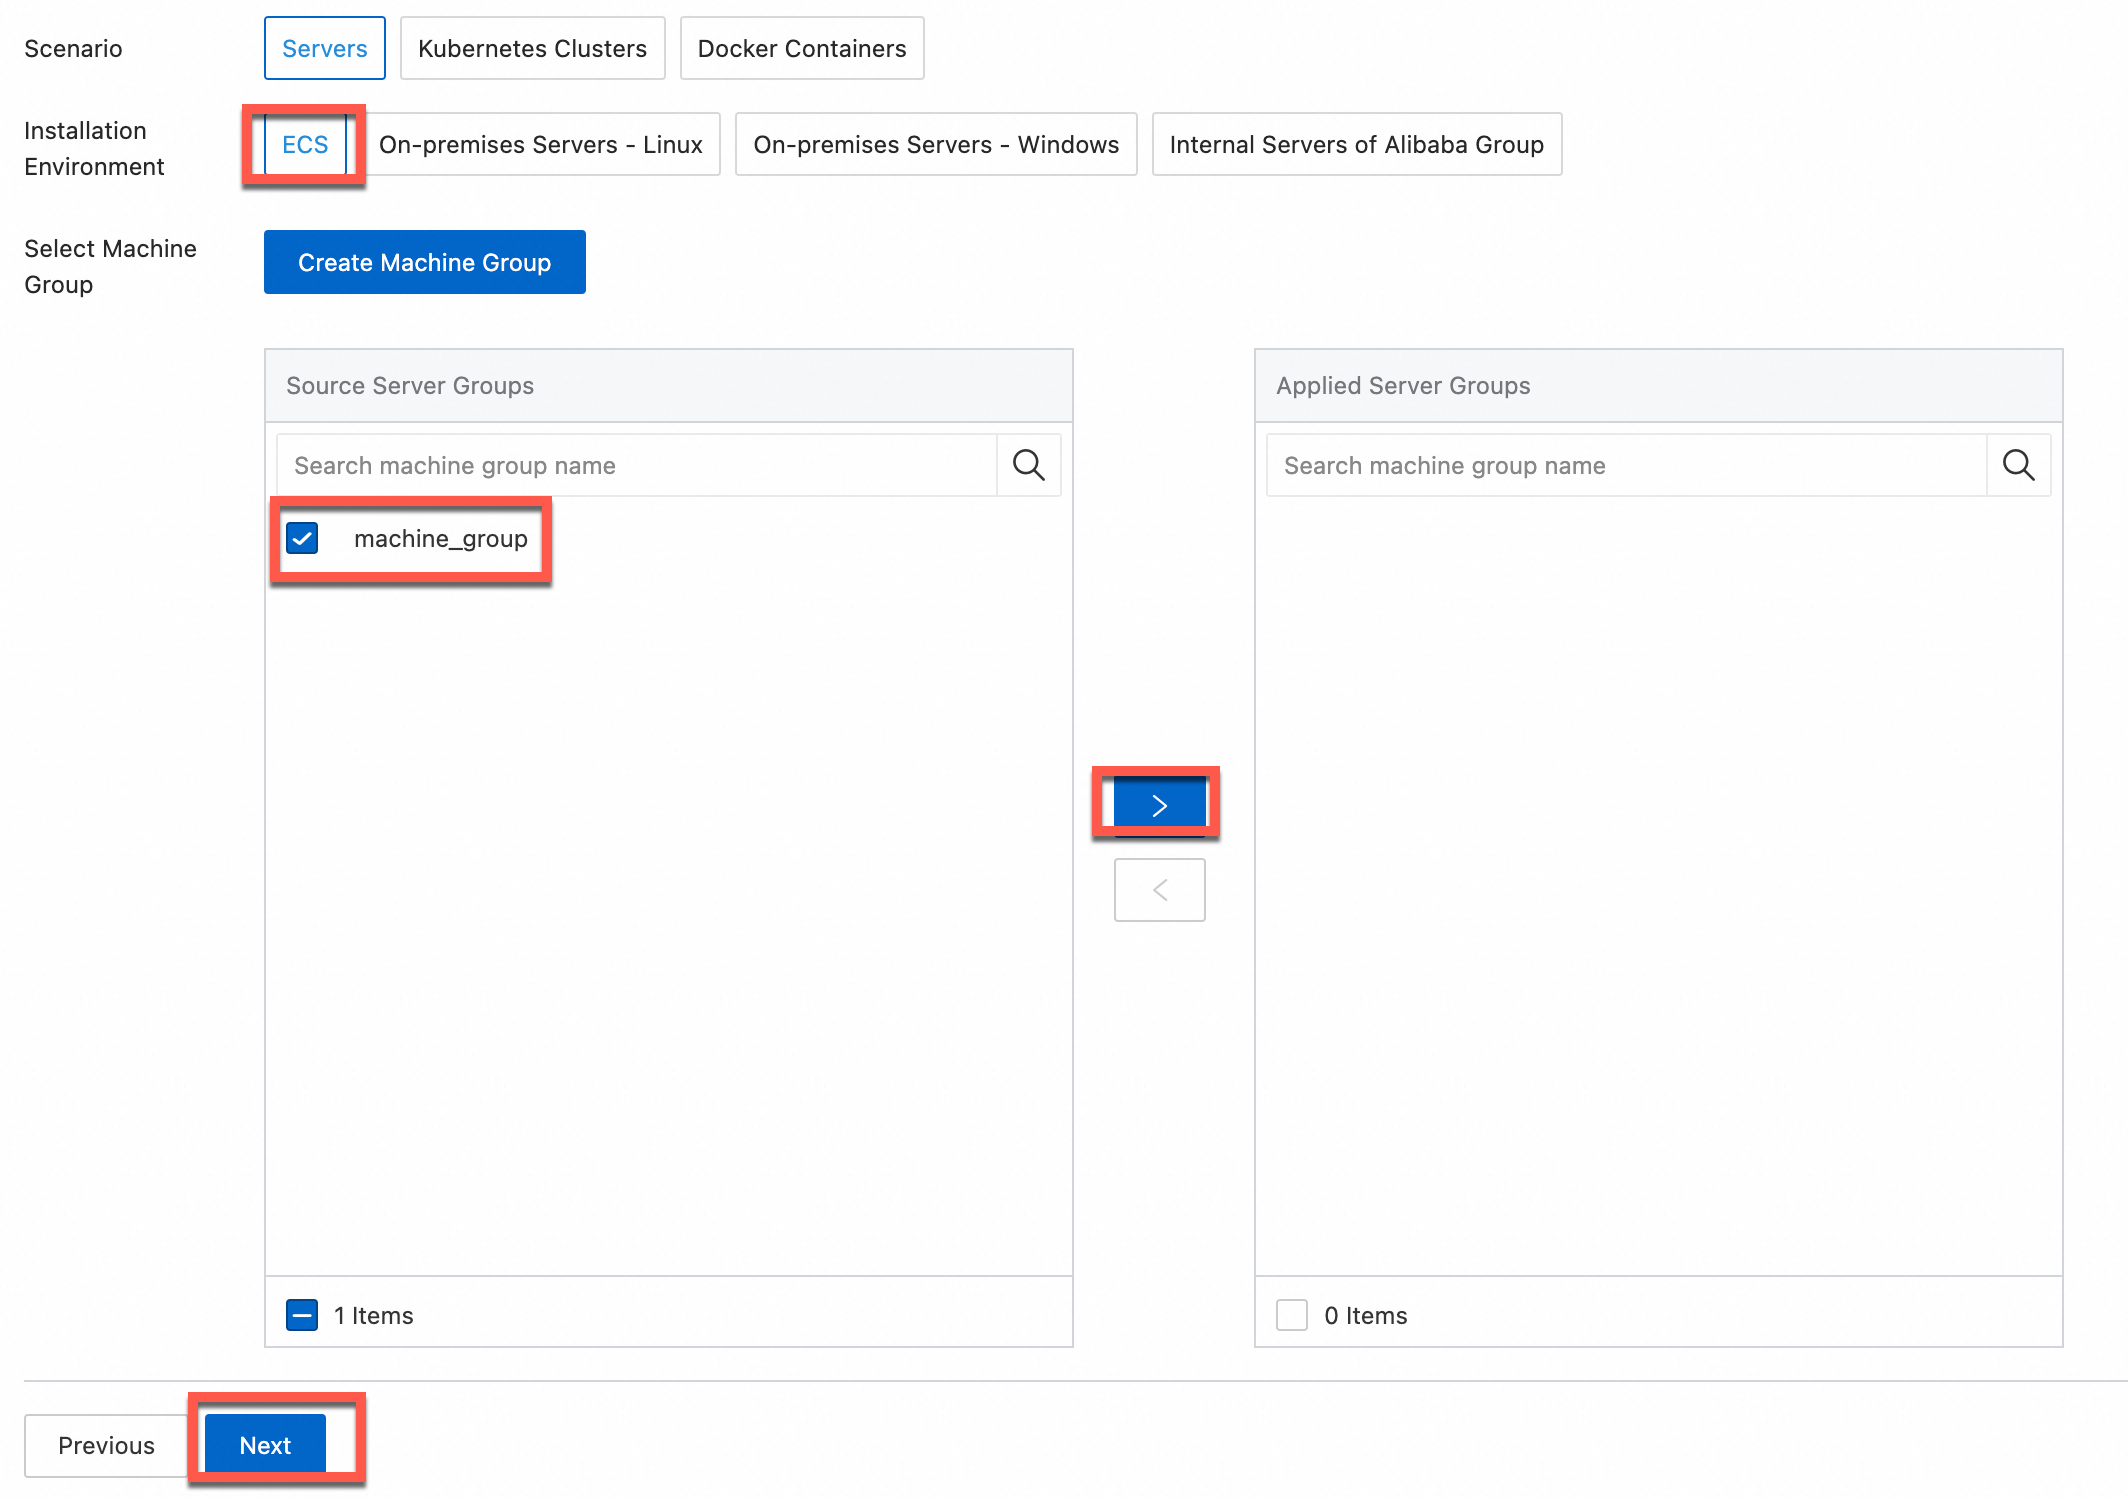
Makine grubu mevcut değil
Create Machine Group düğmesini tıklayın. Create Machine Group panelinde parametreleri yapılandırın. Makine Grubu Tanımlayıcısı parametresini IP Address veya Custom Identifier olarak ayarlayabilirsiniz. Daha fazla bilgi için bkz. Özel tanımlayıcı tabanlı makine grubu oluşturma veya IP adresi tabanlı makine grubu oluşturma.
ÖnemliMakine grubunu oluşturduktan hemen sonra uygularsanız makine grubunun durum bilgisi FAIL olarak görünebilir. Bu sorun, makine grubunun Simple Log Service'e bağlanmamış olmasından kaynaklanır. Sorunu çözmek için Automatic Retry seçeneğini tıklayabilirsiniz. Sorun devam ederse bkz. Logtail'de heartbeat bağlantısı algılanmaması durumunda ne yapmalıyım?
-
-
Data Source Settings sekmesinde Configuration Name ve Plug-in Configuration alanlarını doldurun ve ardından Next düğmesini tıklayın.
-
inputs zorunludur ve Logtail yapılandırması için veri kaynağı ayarlarını yapılandırmak üzere kullanılır.
Önemliinputs alanında yalnızca bir tür veri kaynağı belirtebilirsiniz.
-
processors isteğe bağlıdır ve verileri ayrıştırmak amacıyla Logtail yapılandırması için veri işleme ayarlarını yapılandırmak üzere kullanılır. Bir veya daha fazla işleme yöntemi belirtebilirsiniz.
Günlükleriniz yalnızca inputs ayarı kullanılarak ayrıştırılamıyorsa veri işlemeye yönelik eklentiler eklemek için Plug-in Configuration alanında processors yapılandırabilirsiniz. Örneğin; alan çıkarma, günlük zamanı çıkarma, veri maskeleme ve günlük filtreleme işlemlerini uygulayabilirsiniz. Daha fazla bilgi için bkz. Veri işleme için Logtail eklentileri.
{
  "inputs": [
    {
      "detail": {},
      "type": "service_docker_event"
    }
  ]
}
Parameter
Type
Required
Description
type
string
Evet
Veri kaynağının türü. Değeri service_docker_event olarak ayarlayın.
EventQueueSize
int
Hayır
Olay arabellek kuyruğunun boyutu. Varsayılan değer: 10. Özel bir gereksiniminiz yoksa varsayılan değeri kullanın. -
-
Dizinleri oluşturun ve verileri ön izleyin. Ardından Next düğmesini tıklayın. Simple Log Service'te varsayılan olarak tam metin dizini oluşturulur. Toplanan günlükler için manuel olarak alan dizinleri oluşturabilir veya Automatic Index Generation seçeneğini tıklayarak Simple Log Service'in alan dizinleri oluşturmasını sağlayabilirsiniz. Daha fazla bilgi için bkz. Dizin oluşturma.
ÖnemliGünlüklerdeki tüm alanları sorgulamak istiyorsanız tam metin dizinlerini kullanmanızı öneririz. Yalnızca belirli alanları sorgulamak istiyorsanız alan dizinlerini kullanmanızı öneririz. Bu yaklaşım dizin trafiğini azaltmaya yardımcı olur. Alanları analiz etmek istiyorsanız alan dizinleri oluşturmanız gerekir. Analiz için sorgu ifadenize bir SELECT ifadesi dahil etmeniz gerekir.
-
Logstore'un Sorgulama ve Analiz sayfasına gitmek için Query Log düğmesini tıklayın.
Dizinlerin etkinleşmesi yaklaşık bir dakika sürebilir. Ardından toplanan günlükleri Raw Logs sekmesinde görüntüleyebilirsiniz. Daha fazla bilgi için bkz. Günlük sorgulama ve analizi için hızlı başlangıç.
Sorun Giderme
Logtail'i günlükleri toplamak üzere yapılandırdıktan sonra ön izleme veya sorgu sayfasında veri görünmüyorsa bkz. Logtail toplama hatalarını giderme.
Örnek günlükler
Aşağıdaki örneklerde Docker olaylarına ait örnek günlükler gösterilmektedir.
-
Örnek 1: Görüntü çekme olayı
__source__: 10.10.10.10 __tag__:__hostname__: logtail-ds-77brr __topic__: _action_: pull _id_: registry.cn-hangzhou.aliyuncs.com/ringtail/eventer:v1.6.1.3 _time_nano_: 1547910184047414271 _type_: image name: registry.cn-hangzhou.aliyuncs.com/ringtail/eventer -
Örnek 2: Kubernetes'teki konteyner yok etme olayı
__source__:  10.10.10.10
__tag__:__hostname__:  logtail-ds-xnvz2
__topic__:
_action_:  destroy
_id_:  af61340b0ac19e6f5f32be672d81a33fc4d3d247bf7dbd4d3b2c030b8bec4a03
_time_nano_:  1547968139380572119
_type_:  container
annotation.kubernetes.io/config.seen:  2019-01-20T15:03:03.114145184+08:00
annotation.kubernetes.io/config.source:  api
annotation.scheduler.alpha.kubernetes.io/critical-pod:
controller-revision-hash:  2630731929
image:  registry-vpc.cn-hangzhou.aliyuncs.com/acs/pause-amd64:3.0
io.kubernetes.container.name:  POD
io.kubernetes.docker.type:  podsandbox
io.kubernetes.pod.name:  logtail-ds-44jbg
io.kubernetes.pod.namespace:  kube-system
io.kubernetes.pod.uid:  6ddcf598-1c81-11e9-9ddf-00163e0c7cbe
k8s-app:  logtail-ds
kubernetes.io/cluster-service:  true
name:  k8s_POD_logtail-ds-44jbg_kube-system_6ddcf598-1c81-11e9-9ddf-00163e0c7cbe_0
pod-template-generation:  9
version:  v1.0
Aşağıdaki tabloda Docker olaylarının günlük alanları açıklanmaktadır. Daha fazla bilgi için bkz. resmi Docker belgeleri.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|