Simple Log Service milyarlarca günlük girdisini saniyeler içinde sorgular ve SQL tabanlı analitiği destekler. Bu kılavuzda Nginx günlükleri kullanılarak dizinlerin nasıl yapılandırılacağı ve temel sorguların nasıl çalıştırılacağı gösterilmektedir.
Önkoşullar
Veri toplamanın yapılandırıldığı bir proje ve standart bir Logstore oluşturmuş olmanız gerekir. Projeleri Yönetme, Logstore Oluşturma, Veri toplama genel bakış.
1. Adım: Dizinleri yapılandırma
Simple Log Service konsolu oturum açın.
Projects bölümünde istediğiniz projeye tıklayın.
sekmesinde istediğiniz logstore'a tıklayın.
-
Logstore'un Query & Analysis sayfasında Enable Index seçeneğine tıklayın.
NotDizinleme etkinleştirildikten yaklaşık bir dakika sonra veriler sorgulanabilir hale gelir.
-
Enable Index seçeneğine tıklamak varsayılan olarak tam metin dizinini etkinleştirir. Query and Analysis sayfasında veri önizlemesindeki ilk günlük girdisinden alan dizinlerini otomatik olarak oluşturmak için Automatic Index Generation seçeneğine tıklayın.
NotDiğer parametreleri varsayılan değerlerinde bırakın. Dizin oluşturma.
Oluşturulan alan dizini yapılandırması:
Tüm alanlar için Case Sensitive ve Contains Chinese kapalı, Enable Analytics açıktır. Oluşturulan alanlar ve türleri şunlardır:
@timestamp(metin)body_bytes_sent(long)bytes_sent(long)host(metin)http_referer(metin)http_user_agent(metin)path(metin)remote_addr(metin)request_body(metin)request_length(long)request_method(metin)request_time(double)
2. Adım: Günlükleri sorgulama ve analiz etme
Akıllı günlük sorgulama ve analizi için SLS Query Skill: Yerel bir AI aracısında günlük verilerini sorgulamak ve analiz etmek için doğal dil kullanın.
Search & Analyze sayfasındaki arama kutusuna bir arama veya analiz ifadesi girin ve Search & Analyze seçeneğine tıklayın.
-
Arama ifadeleri
Arama ifadeleri günlük verilerini zaman aralığına, istek türüne, anahtar sözcüğe veya diğer koşullara göre filtreler ve tek başına kullanılabilir. Sorgu sözdizimi ve işlevleri.
Örnek: Durum kodu
200olan günlükleri sorgulama:status:200 -
Analiz ifadeleri
Analiz ifadeleri günlük verilerini toplayarak, dönüştürerek ve filtreleyerek zaman serisi ortalamaları veya yıl bazında/ay bazında karşılaştırmalar gibi ölçümleri hesaplar. Bir analiz ifadesi
arama ifadesi | analiz ifadesibiçiminde bir arama ifadesinin ardından gelmelidir. SQL analiz sözdizimi ve işlevleri.Örnek: İstekleri durum koduna göre sayma:
* | SELECT status, count(*) AS PV GROUP BY status
Varsayılan olarak Logstore listesindeki bir Logstore'a tıklamak Search & Analyze sayfasını açar ve otomatik olarak bir sorgu çalıştırır. Bu davranışı değiştirmek için sağ üst köşedeki  simgesine tıklayın ve Query Settings sekmesini kullanın.
Zaman aralığı yapılandırma
Search & Analyze için zaman aralığını aşağıdaki yöntemlerden birini kullanarak ayarlayın. Analiz ifadelerindeki zaman aralıkları zaman seçiciden önceliklidir.
-
Sayfanın üst kısmındaki zaman aralığı seçicide 15 Minutes gibi bir zaman aralığı seçin.
Zaman seçicisinin açılır paneli birkaç seçim yöntemi sunar: hızlı zaman düğmeleri (1 Minute, 5 Minutes, 15 Minutes, 1 Hour, 1 Day ve This Week gibi), Select from Calendar veya Custom. Ayrıca Round Time onay kutusunu işaretleyebilir veya daha önce kullanılan zaman aralıklarını görüntülemek için History seçeneğini kullanabilirsiniz.
-
Bir analiz ifadesinde zaman aralığını belirtmek için
__time__alanını kullanın. Örnek:* | SELECT * FROM log WHERE __time__ > 1731297600 AND __time__ < 1731310038 -
Bir analiz ifadesinde zaman biçimlerini dönüştürmek için from_unixtime işlevi veya to_unixtime işlevi kullanın. Örnekler:
-
* | SELECT * FROM log WHERE from_unixtime(__time__) > from_unixtime(1731297600) AND from_unixtime(__time__) < now() -
* | SELECT * FROM log WHERE __time__ > to_unixtime(date_parse('2024-10-19 15:46:05', '%Y-%m-%d %H:%i:%s')) AND __time__ < to_unixtime(now())
-
Varsayılan olarak bir sorgu en fazla 100 satır döndürür. Daha fazla veri döndürmek için LIMIT yan tümcesini kullanın.
Query & Analysis sayfası
Sayfaya genel bakış
Simple Log Service (SLS) ham günlük sorgulama sayfası temel olarak aşağıdaki alanlardan oluşur:
Üst arama çubuğu: bir sorgu ifadesi (SQL, SPL veya Copilot) girin; sağ tarafta bir zaman aralığı seçin (örneğin Last 1 Minute).
Arama sonucu özeti: eşleşen günlük girdisi sayısını (örnekte 7.246) ve zaman dağılımı histogramını gösterir.
Sekme alanı: Raw Logs, Statistical Charts ve LogReduce sekmelerini içerir ve tablo ile ham görünümler arasında geçiş yapmayı, satır kaydırma geçişini ve sayfalama ayarlarını destekler.
Soldaki Displayed Fields paneli:
@timestamp,host,remote_addr,request_method,statusveurigibi dizine alınmış alanları listeler.Ana alan: her günlük girdisinin yapılandırılmış anahtar-değer ayrıntılarını gösterir; zaman damgası, kaynak IP, ana bilgisayar adı, istek yöntemi, istek URI'si ve yanıt durum kodu gibi Nginx erişim günlüğü alanlarını içerir.
Histogram
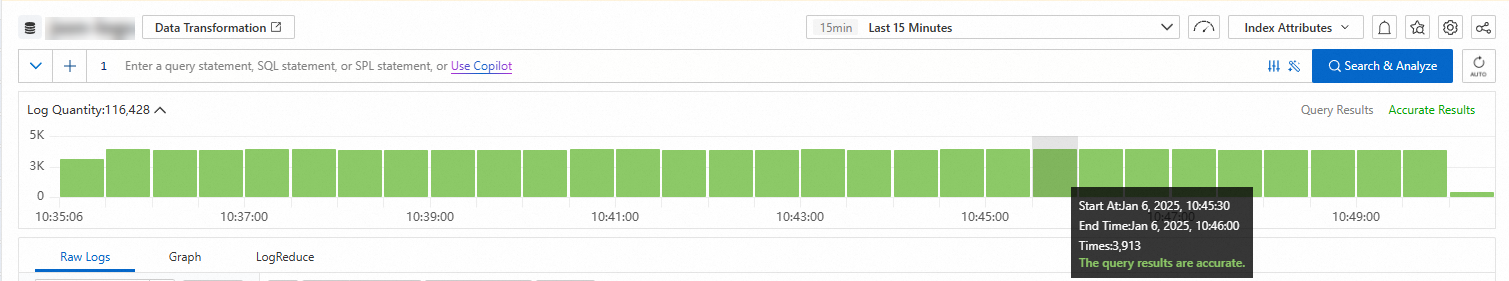
Zaman aralığını ve vuruş sayısını görüntülemek için yeşil bir bloğun üzerine gelin.
Daha ince bir zaman granülerliğine inmek için yeşil bir bloğa çift tıklayın. Bu zaman aralığına ait sonuçlar Raw Logs sekmesinde görünür.
Ham günlükler
-
Günlük ayrıntıları
Günlük görüntüleme biçimini değiştirmek için Table veya Raw Data seçeneğine tıklayın.
 > Download Log: Günlükleri bilgisayarınıza indirin. Günlükleri indirme.
 > JSON Settings: JSON günlükleri için görüntüleme türünü ve düzeyini ayarlayın.
- > Event Settings: Ham günlükler için olayları yapılandırma.
 : Günlük içeriğini kopyalayın.
 : SLS Copilot'u kullanarak günlük içeriğindeki bilgileri özetleyin ve hataları belirleyin.
 : Bir günlük girdisini orijinal dosyasındaki bağlamı içinde görüntüleyin. Yalnızca Logtail ile toplanan günlükler için kullanılabilir. Bağlamsal sorgulama.
 : Günlükleri gerçek zamanlı olarak izleyin ve anahtar bilgileri çıkarın. Yalnızca Logtail ile toplanan günlükler için kullanılabilir. LiveTail.
-
Görüntülenen alanlar
Displayed Fields bölümünde bir alanın yanındaki
 simgesine tıklayarak alanı Displayed Fields listesinden kaldırın. Alan artık sağ taraftaki günlüklerde görünmez.
 : Geçerli alan seçimini favori olarak kaydedin. Alan 5'te görüntülenecek alanları yapılandırdıktan sonra Alan 4'ün üzerindeki açılır listeden kaydedilmiş bir görünüm seçin.
 > Tag Settings: Bir alanı sistem etiketi olarak ayarlayın.
- > Alias: Etkinleştirildiğinde alan adları takma adlarıyla değiştirilir. Takma adı olmayan alanlar özgün adlarını korur. Alan takma adlarını Dizin oluşturma bölümünde ayarlayın.
-
Dizin alanları
Indexed Fields bölümünde bir alanın yanındaki
 simgesine tıklayarak alanı Displayed Fields listesine ekleyin. Alan daha sonra sağ taraftaki günlüklerde görünür.
 : Alanın Basic Distribution ve Statistical Metrics değerlerini görüntüleyin. Alan ayarları.
Grafik
Bir grafik, bir sorgu ve analiz ifadesinin görsel çıktısını oluşturur. Simple Log Service tabloları, çizgi grafikleri, sütun grafikleri ve daha fazlasını destekler. İstatistiksel grafikler. Sonuçları Graph sekmesinde görüntüleyin.
Bu sekmedeki diğer özellikler:
Add to New Dashboard: Sorgu ve analiz sonuçlarını gerçek zamanlı izleme için bir grafik olarak bir panoya kaydedin. Grafik eklemek için Add to New Dashboard seçeneğine tıklayın. Görselleştirme genel bakış.
Save as Scheduled SQL Job: Verileri periyodik olarak analiz edin, toplu sonuçları depolayın ve alanları filtreleyin veya yansıtın. Zamanlanmış SQL.
Interaction Occurrences: Boyut hiyerarşisini ve analiz granülerliğini ayarlayarak verilere daha derinlemesine inin. Derinlemesine analiz için bir panoya etkileşim ekleme.
LogReduce
LogReduce sekmesinde toplama sırasında yüksek benzerlikteki günlükleri toplamak için Enable LogReduce seçeneğine tıklayın. LogReduce.
SQL iyileştirmesi
Geçerli oturum için Dedicated SQL'i etkinleştirmek üzere sağ üst köşedeki  simgesine tıklayın. Dedicated SQL, sorgu başına daha büyük veri hacimlerini analiz etmek için ek hesaplama kaynakları ayırır. Dedicated SQL'i varsayılan olarak etkinleştirmek için: Yüksek performanslı, tamamen doğru sorgulama ve analiz (Dedicated SQL).
Uyarı verme
Sorgu ve analiz sonuçlarına dayalı bir uyarı kuralı oluşturmak için sağ üst köşedeki  simgesine tıklayın ve Save as Alert seçeneğini belirleyin. Uyarı vermeye başlama.
Kaydedilen arama
Geçerli sorgu ve analiz ifadesini Save as Saved Search işlemiyle kaydetmek için sağ üst köşedeki  simgesine tıklayın. Sık kullanılan sorguları hızlı bir şekilde yeniden çalıştırmak için kaydedilen aramaları kullanın. Kaydedilen Arama.
Paylaş
Geçerli sayfa URL'sini kopyalamak ve paylaşmak için sağ üst köşedeki  simgesine tıklayın. Konsol sayfalarını yerleştirme ve paylaşma.
Veri dönüştürme
Veri dönüştürme sayfasını açmak için sol üst köşede Data Transformation seçeneğine tıklayın. Verileri normalleştirebilir, ayıklayabilir, temizleyebilir, filtreleyebilir ve birden çok Logstore'a dağıtabilirsiniz. Veri dönüştürme görevi oluşturma (yeni sürüm).