İş kaynaklarınız SASE üzerinde dağıtılmışsa, bir SASE ağ geçidi ve bir SASE bağlayıcı kullanarak özel ağ bağlantısı kurabilir; böylece kullanıcıların bu kaynaklara dahili olarak erişmesini sağlayabilirsiniz.
Nasıl çalışır

Ağ erişimi için bağlayıcı yapılandırma
Özel ağ erişimini etkinleştirmek için SASE bağlayıcıyı şirket içi veri merkezinize veya kaynaklarınızı barındıran üçüncü taraf cloud sunucusuna dağıtın. Dağıtımın ardından örnek anahtarını etkinleştirin.
Adım 1: Bir SASE bağlayıcı ekleyin
SASE konsolu na oturum açın. Sol gezinme bölmesinde seçeneğini belirleyin.
-
Services Outside Alibaba Cloud sekmesinde bir bağlayıcı ekleyin.
Connectors sekmesinde Add Connector öğesini tıklayın.
-
Add Connector iletişim kutusunda parametreleri belirtin ve OK öğesini tıklayın.
Parametre
Açıklama
Region
SASE bağlayıcının dağıtıldığı bölge. En iyi performans için sunucunuza en yakın bölgeyi seçin.
Instance Name
Bağlayıcı örneğinin adı.
Instance Switch
SASE son kullanıcıları, yalnızca örnek anahtarı Enabled olarak ayarlandığında bağlayıcıyla ilişkili uygulamalara erişebilir.
Örnek anahtarını ayrıca Details sekmesinde veya bağlayıcının Details panelinde de etkinleştirebilirsiniz.
ÖnemliÖrnek anahtarını devre dışı bırakmak, kullanıcıların SASE İstemcisi üzerinden özel uygulamalara erişmesini engeller. Dikkatli olun.
Bağlayıcı eklendikten sonra Connectors sekmesinde ayrıntılarını görüntüleyebilirsiniz.
Adım 2: SASE bağlayıcıyı dağıtın
Eklediğiniz bağlayıcıyı bulun ve Operation sütununda Deploy öğesini tıklayın. Deploy panelinde dağıtım komutunu kopyalayın.
-
Hedef sunucuya veya sanal makineye root kullanıcısı olarak giriş yapın ve dağıtım komutunu çalıştırın.
Deploy paneli ayrıca bağlayıcıyı yükseltmek veya kaldırmak ya da günlükleri dışa aktarmak için komutlar içerir.
Adım 3: Yönlendirme ilkesi yapılandırın
Connectors sekmesinde Forwarding Policies sekmesini tıklayın.
Forwarding Policies sayfasında Create Policy öğesini tıklayın.
-
Create Policy panelinde parametreleri belirtin ve OK öğesini tıklayın.
Parametre
Açıklama
Policy Name
Yönlendirme ilkesinin adı.
Description
İlke için bir açıklama.
Priority
İlke önceliği. Geçerli değerler: 1 ile 100. Daha küçük bir değer daha yüksek öncelik anlamına gelir.
Policy Details
İlkenin geçerli olduğu kullanıcıları ve uygulamaları belirtin.
Associated Connector
Bu ilkeyle ilişkilendirmek için SASE bağlayıcıyı seçin.
Policy Status
İlke, durumu yalnızca Enable olduğunda etkindir.
SASE bağlayıcı örnek ayrıntılarını görüntüleme
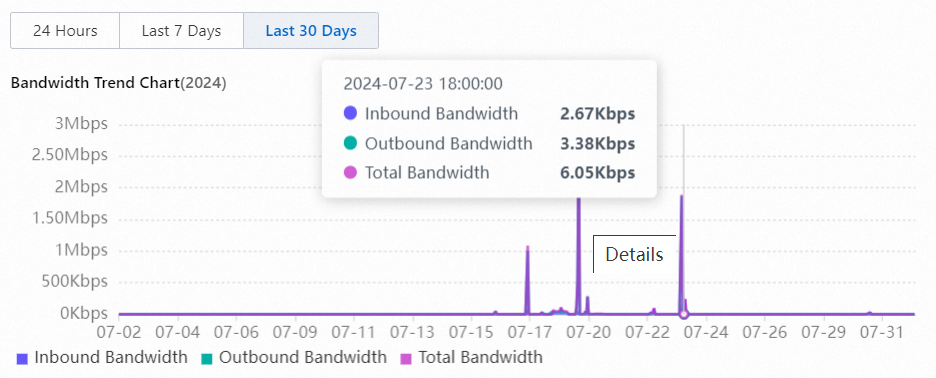
Connectors sekmesinde hedef bağlayıcı örneğini bulun ve Operation sütununda Details öğesini tıklayın. Instance Information sekmesinde bağlayıcının Authorization license, instance status, associated policy, bandwidth trend chart ve virtual IP ayarlarını görüntüleyebilirsiniz. Bant genişliği gereksinimlerini tahmin etmek, dağıtım sunucusu yapılandırmalarını ayarlamak ve kesintileri önlemek için bu verileri kullanın.
-
Örnek bilgileri
Temel örnek bilgileri şunları içerir: Instance name, Instance ID, region (örneğin,
ap-southeast-1), Authorization license ve instance status. Kırmızı bir durum göstergesi, örneğin bağlı olmadığını gösterir. -
Virtual IP
Bu özellik etkinleştirildiğinde, bağlayıcı üzerinden bağlanan her uç noktaya belirtilen CIDR bloğundan benzersiz bir sanal IP adresi atanır. Uç nokta, iş sunucularına erişmek için bu sanal IP adresini kaynak IP adresi olarak kullanır.
-
Bant genişliği eğilim grafiği
-
İlişkili yönlendirme ilkeleri
Bağlayıcıyla ilişkili yönlendirme ilkelerini görüntüleyebilir ve değiştirebilirsiniz.
Dağıtım sunucusu bilgilerini görüntüleme
Connectors sekmesinde hedef bağlayıcı örneğini bulun ve Operation sütununda Details öğesini tıklayın. Deploy Server sekmesinde sunucunun status, Endpoint IP Address ve private IP address bilgilerini; ayrıca bandwidth, CPU utilization, memory usage, packet loss rate ve latency için eğilim grafiklerini görüntüleyebilirsiniz. Sunucu anormalliklerini tespit etmek ve sunucu yapılandırmanızın bant genişliği gereksinimlerini karşıladığını doğrulamak için bu verileri kullanın.
Bağlayıcı uyarılarını görüntüleme
Connectors sekmesinde hedef bağlayıcı örneğini bulun ve Operation sütununda Details öğesini tıklayın. Alert Setting sekmesinde etkinleştirilen uyarı türlerini görüntüleyebilirsiniz. Bu türler arasında Connection status of connector server, Connector server bandwidth ve Connector server latency yer alır. Bant genişliği ve gecikme süresi uyarıları için eşikler ayarlayabilirsiniz.
Bağlayıcı uyarıları için önce itme bildirimlerini yapılandırın. Aksi takdirde uyarı alamazsınız. Daha fazla bilgi için bkz. İtme bildirimlerini yapılandırma.
SASE bağlayıcıyı devre dışı bırakma
Bir SASE bağlayıcıyı devre dışı bırakmak için Connectors sekmesindeki Instance Switch sütunundaki anahtarı kapatın. Alternatif olarak, Operation sütununda Details öğesini tıklayıp Instance Switch anahtarını kapatabilirsiniz.
Örnek anahtarını devre dışı bırakmak, kullanıcıların SASE İstemcisi üzerinden özel uygulamalara erişmesini engeller. Dikkatli olun.
Sonraki adımlar
Ağ erişimini etkinleştirdikten sonra kullanıcıların erişebileceği uygulamaları yapılandırın. Daha fazla bilgi için bkz. Ofis uygulamalarını yapılandırma ve Sıfır güven ilkelerini yapılandırma.
İlgili konular
Uygulamaları yapılandırdıktan sonra belirli IP adreslerinden gelen trafiğe izin vermek için bunları bir izin listesine ekleyin. Daha fazla bilgi için bkz. Uygulama izin listesi yapılandırma.
Alibaba Cloud üzerinde dağıtılan uygulamalar için bkz. Alibaba Cloud'daki hizmetler için ağ bağlantılarını etkinleştirme.
Genel ofis erişimini desteklemek için bkz. Genel ofis senaryolarındaki uygulamalar için ağ bağlantılarını etkinleştirme.