Belirli Elastic Compute Service (ECS) örnekleri ile bir ApsaraDB RDS for SQL Server örneği arasında dağıtık işlemleri etkinleştirmek için RDS tarafında bir dağıtık işlem beyaz listesi yapılandırın ve ECS güvenlik grubunda gerekli bağlantı noktalarını açın.
Adımlara genel bakış:
ECS örneğinin IP adresini RDS IP beyaz listesine ekleyin.
ECS örneğinin bilgisayar adını ve IP adresini dağıtık işlem beyaz listesine ekleyin.
135 ve 1024–65535 numaralı bağlantı noktaları üzerinden trafiğe izin vermek için ECS örneğine gelen güvenlik grubu kuralları ekleyin.
Ön koşullar
Başlamadan önce aşağıdakilerin sağlandığından emin olun:
-
RDS örneği aşağıdaki SQL Server sürümlerinden birini çalıştırır:
SQL Server 2025 EE (Always On), SQL Server 2022 EE (Always On), SQL Server 2019 EE (Always On) veya SQL Server 2017 EE (Always On)
SQL Server 2016 EE, veya SQL Server 2012 EE
SQL Server 2025 SE, SQL Server 2022 SE, SQL Server 2019 SE, SQL Server 2017 SE, SQL Server 2016 SE, veya SQL Server 2012 SE
Cloud disk kullanan SQL Server 2008 R2
RDS örneği Genel Amaçlı veya Özel Örnek ailesini kullanır.
RDS örneği abonelik veya kullandıkça öde faturalama yöntemini kullanır.
Örnek sürümünü, ailesini ve faturalama yöntemini doğrulamak için RDS örneğinin Basic Information sayfasına gidin.
Sınırlamalar
Aşağıdaki yapılandırmalar desteklenmez:
Paylaşılan örnek ailesi
Serverless örnekler
Kullanım notları
Bir ana motor sürümü yükseltmesinden, ikincil motor sürümü güncellemesinden veya örneğin alanlar arası geçişinden sonra altta yatan ECS örneğinin ana bilgisayar adı ve IP adresi değişebilir. Bu işlemlerden herhangi birinin ardından, ECS güvenlik grubu kurallarını mevcut beyaz liste ayarlarıyla eşleşecek şekilde güncelleyin.
Mevcut ana bilgisayar adını ve IP adresini görüntülemek için RDS konsolunda Data Security > Distributed Transaction Whitelist bölümüne gidin.
RDS örneğini yapılandırın
1. Adım: ECS IP adresini RDS beyaz listesine ekleyin
Dağıtık işlemler için RDS örneğinin ECS örneğinden gelen bağlantıları kabul etmesi gerekir. ECS örneğinin IP adresini default IP adresi beyaz listesine ekleyin.
ApsaraDB RDS konsolunda oturum açın ve Instances sayfasına gidin. Üst gezinme çubuğunda, RDS örneğinin bulunduğu bölgeyi seçin, ardından örnek kimliğine tıklayın.
-
Sol gezinme bölmesinde Whitelist and SecGroup seçeneğine tıklayın. Whitelist Settings sekmesinde,
defaultbeyaz listesinin yanındaki Modify seçeneğine tıklayın ve ECS örneğinin IP adresini ekleyin.Aşağıdaki şekil, bir ECS örneğinin IP adreslerinin nerede bulunacağını göstermektedir.
ECS örneği ile RDS örneği aynı sanal özel cloud (VPC) içindeyse ECS örneğinin özel IP adresini girin.
Farklı VPC'lerde bulunuyorsa ECS örneğinin genel IP adresini girin. Ayrıca RDS örneği için bir genel uç nokta talep etmeniz gerekir. Ayrıntılar için bkz. Genel uç nokta talebi oluşturma veya serbest bırakma.
ECS örneğinin IP adreslerini bulmak için ECS konsolundaki ECS örneğinin Instance Details sayfasına gidin. Daha fazla bilgi için bkz. IP adreslerini görüntüleme.
OK seçeneğine tıklayın.
2. Adım: Dağıtık işlem beyaz listesini yapılandırın
Sol gezinme bölmesinde Data Security seçeneğine tıklayın, ardından Distributed Transaction Whitelist sekmesine tıklayın.
-
Create Whitelist seçeneğine tıklayın. İletişim kutusunda aşağıdaki parametreleri yapılandırın, ardından OK seçeneğine tıklayın.
Parametre
Açıklama
Whitelist Name
2–32 karakter uzunluğunda bir ad girin. İzin verilen karakterler: rakamlar, küçük harfler ve alt çizgi (_). Ad küçük harfle başlamalı ve küçük harf veya rakamla bitmelidir.
IP Addresses
GirişleriIP adresi,AnaBilgisayarAdıbiçiminde girin; burada ana bilgisayar adı, ECS örneğinin Windows bilgisayar adıdır. Örnek:192.168.1.100,k3ecstest. Birden fazla giriş için her girişi ayrı bir satıra yazın. Bilgisayar adını bulmak için Control Panel öğesini açın ve System and Security > System bölümüne gidin .
ECS örneğini yapılandırın
MSDTC'nin dağıtık işlem koordinasyonu için kullandığı bağlantı noktalarını açmak amacıyla gelen güvenlik grubu kuralları ekleyin.
ECS konsoluna giriş yapın.
Sol gezinme bölmesinde Instances & Images > Instances seçeneklerini belirleyin.
Üst gezinme çubuğunda, ECS örneğinin bulunduğu bölgeyi seçin.
ECS örneğini bulun ve örnek kimliğine tıklayın.
Üst gezinme çubuğundaki Security Groups seçeneğine tıklayın.
Güvenlik grubunu bulun ve Actions sütunundaki Manage Rules seçeneğine tıklayın.
-
Inbound sekmesinde Add Rule seçeneğine tıklayın ve aşağıdaki parametreleri yapılandırın, ardından Save seçeneğine tıklayın.
135 numaralı bağlantı noktası, Uzak Yordam Çağrısı (RPC) hizmeti için sabit bağlantı noktasıdır.
Parametre
Değer
Action
Allow
Priority
1 (varsayılan)
Protocol type
Custom TCP
Port range
135
Source
RDS konsolundaki Data Security > Distributed Transaction Whitelist bölümünde gösterilen iki IP adresi.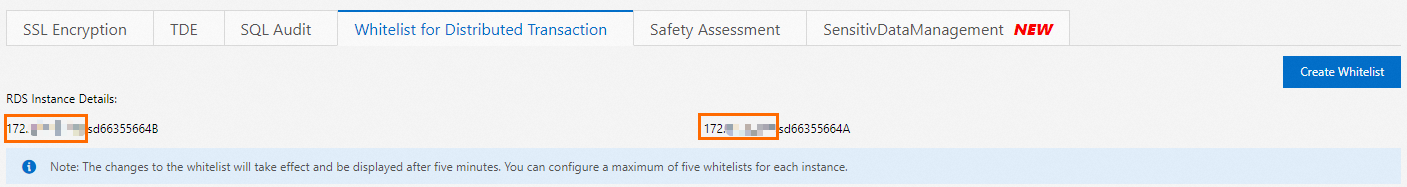 Bu IP adreslerini sorgulamak için DescribeDBInstanceIpHostname API işlemini de çağırabilirsiniz.
Description
2–256 karakter uzunluğunda bir açıklama girin.http://veyahttps://ile başlayamaz. Port range değeri 1024/65535 olarak ayarlanmış şekilde, aynı ayarlara sahip ikinci bir gelen kuralı ekleyin.
Sorun giderme
"Communication with the underlying transaction manager has failed"
Bu hatanın iki yaygın nedeni vardır:
Altta yatan ECS örneğinin ana bilgisayar adı veya IP adresi değişti. Bu durum genellikle ana motor sürümü yükseltmesi, ikincil motor sürümü güncellemesi veya örneğin alanlar arası geçişinden sonra gerçekleşir. RDS konsolunda Data Security > Distributed Transaction Whitelist bölümüne gidin, mevcut ana bilgisayar adını ve IP adresini kontrol edin, ardından ECS güvenlik grubu kurallarını buna uygun şekilde güncelleyin.
Dağıtık işlem yöneticisi düzgün çalışmıyor. Yanlış ayarları, izin sorunlarını veya yetersiz sunucu kaynaklarını kontrol edin. Ayrıca işlem yöneticisine olan bağlantının kararlı olduğunu doğrulayın.