Object Storage Service (OSS) kaynaklarınızı bir koleksiyon olarak yönetmek ve yalnızca belirli bir gruptaki kaynaklarda işlem yapılmasına izin veren Resource Access Management (RAM) ilkelerini uygulamak için kaynak grubu kullanabilirsiniz. Bu sayede Alibaba Cloud hesabınızda en az ayrıcalık ilkesini (PoLP) uygulayabilirsiniz.
İzinleri yalnızca desteklenen kaynak türleri ve eylemler için bir kaynak grubuyla sınırlayabilirsiniz. Desteklenmeyen eylemler için bir ilkedeki kaynak grubu kapsamı yoksayılır ve bunun yerine hesap düzeyinde izin verilmesi gerekir.
Çalışma mantığı
Kaynak grupları kaynaklarınızı projeye veya ortama göre düzenlemenize olanak tanır. Kaynaklar gruplandıktan sonra, izinlerini yalnızca bu grupla sınırlayan bir RAM ilkesini bir kimliğe (RAM kullanıcı, kullanıcı grubu veya rol gibi) ekleyebilirsiniz. Daha fazla bilgi için bkz. Kaynak gruplandırma ve yetkilendirme.
Bu yaklaşım iki temel avantaj sağlar:
Ayrıntılı erişim kontrolü: Hesap genelinde izinler vermek yerine, bir kimliğin erişimini yalnızca belirli bir gruptaki kaynaklarla sınırlayabilirsiniz. Bu, projeye özel iş yüklerini izole etmeye ve istenmeyen erişim riskini azaltmaya yardımcı olur.
Yönetimin basitleştirilmesi: Bir kaynak grubuna yeni kaynaklar eklendiğinde, izinleri o grupla sınırlandırılmış RAM kimlikleri otomatik olarak erişim kazanır. Her yeni kaynak oluşturulduğunda RAM ilkelerini güncellemeniz gerekmez.
RAM kullanıcısına kaynak grubu düzeyinde izinler verin
Bu bölümde, bir RAM kullanıcısına yalnızca belirli bir kaynak grubundaki Object Storage Service (OSS) kaynaklarına erişim izni nasıl verileceği gösterilmektedir.
1. Ön koşullar
Bir kaynak grubu oluşturun ve hedef kaynakların bu grupta bulunduğundan emin olun. Bununla ilgili yardıma ihtiyacınız varsa bkz. Kaynak grubu oluşturma, Kaynakları otomatik olarak bir kaynak grubuna ekleme ve Kaynakları manuel olarak bir kaynak grubuna ekleme.
2. İzinleri verme
Kaynak grubu düzeyindeki izinleri Resource Management konsolundan veya RAM konsolundan verebilirsiniz.
Resource Management konsolu
Resource Management konsolunda oturum açın.
Resource Group sayfasında hedef kaynak grubunu bulun ve Actions sütununda Permission Management seçeneğini tıklayın.
Permissions sekmesinde Grant Permission seçeneğini tıklayın.
-
Grant Permission panelinde ana öğeyi ve erişim ilkesini yapılandırın.
Principal: Bir RAM kullanıcısı seçin.
Policy: Bir System Policy veya Custom Policy seçin. Daha fazla bilgi için bkz. Özel izin ilkesi oluşturma.
OK seçeneğini tıklayın.
Daha fazla bilgi için bkz. RAM kimliğine kaynak gruplarında izin verme.
RAM konsolu
Bir Alibaba Cloud hesabı veya RAM yönetici hesabı kullanarak RAM konsolunda oturum açın.
Sol gezinme bölmesinde seçeneğini belirleyin. Users sayfasında hedef RAM kullanıcısını bulun ve Actions sütununda Attach Policy seçeneğini tıklayın.
-
Attach Policy panelinde RAM kullanıcısı için izinler ekleyin.
Resource Scope: Resource Group seçeneğini belirleyin.
Principal: Mevcut bir RAM kullanıcısını veya önceki adımda oluşturulan RAM kullanıcısını seçin.
Policy: Bir System Policy veya Custom Policy seçin. Daha fazla bilgi için bkz. Özel izin ilkesi oluşturma.
OK seçeneğini tıklayın.
Daha fazla bilgi için bkz. RAM kullanıcı izinlerini yönetme.
Desteklenen kaynaklar
Object Storage Service (OSS) aşağıdaki kaynaklar kaynak grubu düzeyinde yetkilendirmeyi destekler:
|
|
|
|
|
|
|
|
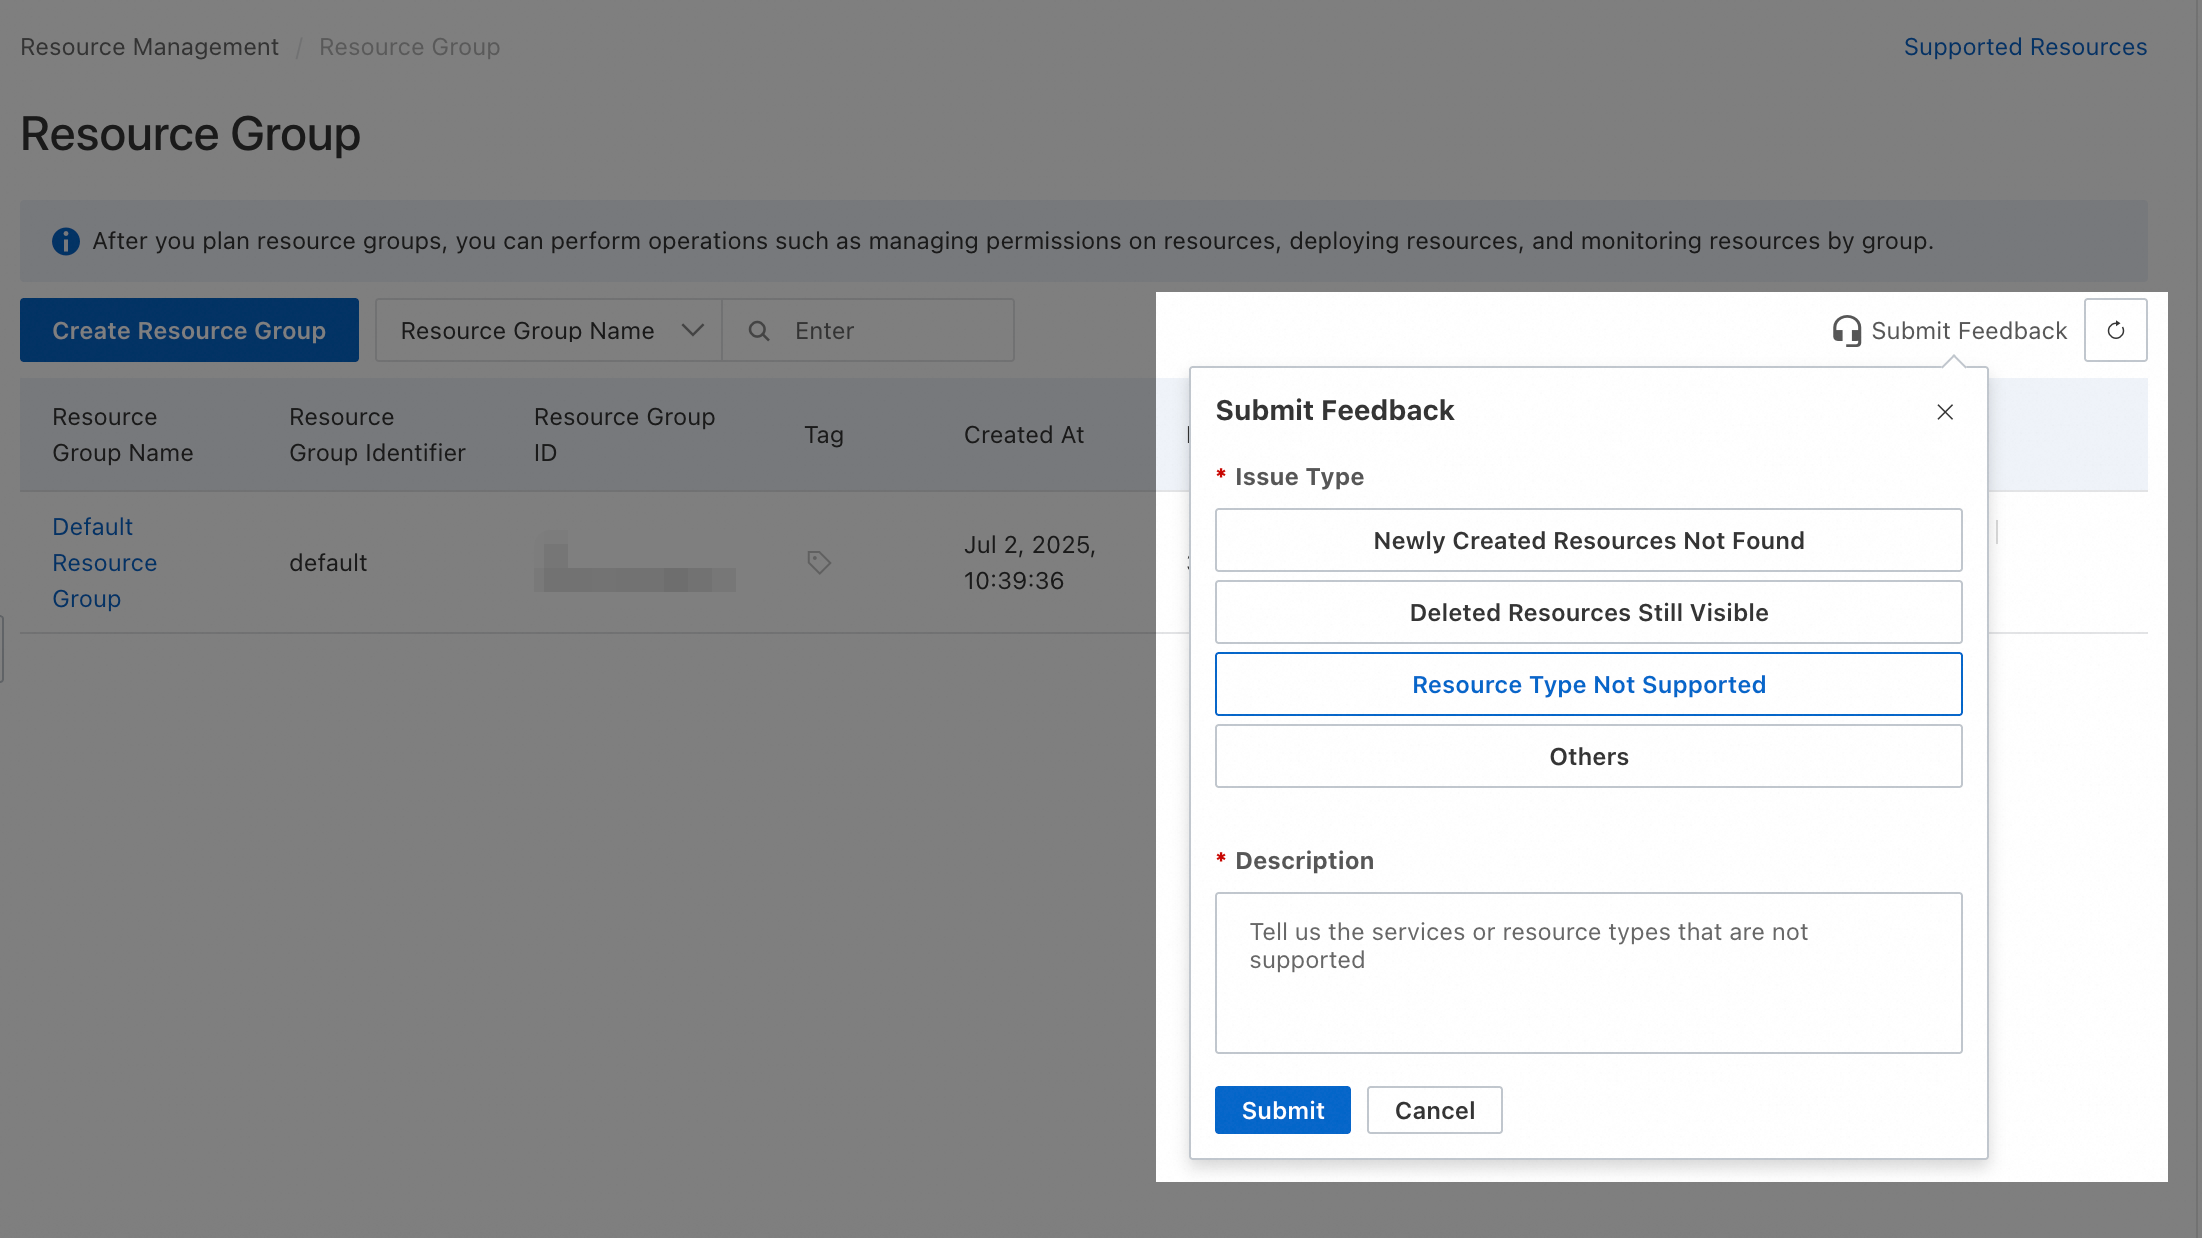
Burada listelenmeyen kaynak türleri için destek talep etmek üzere Resource Management konsolu üzerinden geri bildirim gönderin.
Desteklenmeyen eylemler
Object Storage Service (OSS) aşağıdaki eylemler kaynak grubu düzeyinde yetkilendirmeyi desteklemez:
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Bu eylemler için kapsamı Account olarak ayarlanmış özel bir ilke oluşturmanız gerekir.
 Aşağıdaki ilke örneklerini ihtiyaçlarınıza göre özelleştirin:
-
Salt okunur erişime izin ver
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "oss:DescribeRegions", "oss:GetBucket", "oss:GetBucketPartitionDistribution", "oss:GetCache", "oss:GetFileDetectReport", "oss:GetImageSceneLabelListConf", "oss:GetImportAddress", "oss:GetImportAgent", "oss:GetImportJob", "oss:GetImportJobResult", "oss:GetImportReport", "oss:GetImportTunnel", "oss:GetJobNameList", "oss:GetObjectMeta", "oss:GetOssBucketScanStatistic", "oss:GetOssCheckResultDetail", "oss:GetOssCheckStatus", "oss:GetOssScanConfig", "oss:GetPublicAccessBlock", "oss:GetReservedCapacity", "oss:GetResourcePoolBucketGroupQoSInfo", "oss:GetResourcePoolInfo", "oss:GetResourcePoolPriorityQosConfiguration", "oss:GetResourcePoolRequesterPriorityQosConfiguration", "oss:GetResourcePoolRequesterQoSInfo", "oss:GetScanNum", "oss:GetScanResult", "oss:GetSddpBucketIdentifyStat", "oss:GetSddpBucketRuleTop", "oss:GetSddpDefaultTask", "oss:GetSddpObject", "oss:GetSddpUserPortrait", "oss:GetService", "oss:GetServiceConfig", "oss:GetServiceLabelConfig", "oss:GetStatusList", "oss:GetStockOssCheckTasksList", "oss:GetSwitchRegionDetail", "oss:GetSystemNotification", "oss:GetUserAntiDDosInfo", "oss:GetUserQoSInfo", "oss:Getobject", "oss:List", "oss:ListAccessPointsForObjectProcess", "oss:ListBucketAntiDDosInfo", "oss:ListCache", "oss:ListDataRedundancyType", "oss:ListImportAddress", "oss:ListImportAgent", "oss:ListImportJob", "oss:ListImportJobHistory", "oss:ListImportTunnel", "oss:ListJobs", "oss:ListMaliciousFileWhitelistConfigs", "oss:ListObjectScanEvent", "oss:ListObjectsV2", "oss:ListOssBucket", "oss:ListOssBucketScanInfo", "oss:ListReservedCapacity", "oss:ListResourcePoolBucketGroupQoSInfos", "oss:ListResourcePoolBucketGroups", "oss:ListResourcePoolBuckets", "oss:ListResourcePoolRequesterQoSInfos", "oss:ListResourcePools", "oss:ListSddpBuckets", "oss:ListSddpFileCategorys", "oss:ListSddpObjects", "oss:ListSddpRegions", "oss:ListSddpTasks", "oss:ListSddpTemplateAllRules", "oss:ListServiceConfigs", "oss:ListSupportObjectSuffix", "oss:ListTableBuckets", "oss:ListUserDataRedundancyTransition", "oss:ListVectorBuckets" ], "Resource": "*" } ] } -
Tam erişime izin ver
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "oss:ActivateProduct",
        "oss:AppendObject",
        "oss:BatchDeleteMaliciousFileWhitelistConfig",
        "oss:CancelStockOssCheckTask",
        "oss:CheckMfdServiceOpen",
        "oss:CompleteMultipartUpload",
        "oss:CopyObject",
        "oss:CreateImportAddress",
        "oss:CreateImportAgent",
        "oss:CreateImportJob",
        "oss:CreateImportReport",
        "oss:CreateImportTunnel",
        "oss:CreateJob",
        "oss:CreateMaliciousFileWhitelistConfig",
        "oss:CreateOrder",
        "oss:CreateOssBucketScanTask",
        "oss:CreateOssScanConfig",
        "oss:CreatePreCheck",
        "oss:CreateReservedCapacity",
        "oss:CreateSddpDefaultTask",
        "oss:CreateStockOssCheckTask",
        "oss:CreateTableBucket",
        "oss:DeleteCache",
        "oss:DeleteImportAddress",
        "oss:DeleteImportAgent",
        "oss:DeleteImportJob",
        "oss:DeleteImportTunnel",
        "oss:DeleteJob",
        "oss:DeletePublicAccessBlock",
        "oss:DeleteResourcePoolBucketGroupQoSInfo",
        "oss:DeleteResourcePoolPriorityQosConfiguration",
        "oss:DeleteResourcePoolRequesterPriorityQosConfiguration",
        "oss:DeleteResourcePoolRequesterQoSInfo",
        "oss:DeleteSddpDefaultTask",
        "oss:DeleteSystemNotification",
        "oss:DescribeExportInfo",
        "oss:DescribeJob",
        "oss:DescribeRegions",
        "oss:DescribeServiceLinkedRoleStatus",
        "oss:DoDataPipelineAction",
        "oss:DoLogicalDeleteResource",
        "oss:DoPhysicalDeleteResource",
        "oss:ExportRecord",
        "oss:ExportResult",
        "oss:GeneratePortraitForOss",
        "oss:GetBucket",
        "oss:GetBucketPartitionDistribution",
        "oss:GetCache",
        "oss:GetFileDetectReport",
        "oss:GetImageSceneLabelListConf",
        "oss:GetImportAddress",
        "oss:GetImportAgent",
        "oss:GetImportJob",
        "oss:GetImportJobResult",
        "oss:GetImportReport",
        "oss:GetImportTunnel",
        "oss:GetJobNameList",
        "oss:GetObjectMeta",
        "oss:GetOssBucketScanStatistic",
        "oss:GetOssCheckResultDetail",
        "oss:GetOssCheckStatus",
        "oss:GetOssScanConfig",
        "oss:GetPublicAccessBlock",
        "oss:GetReservedCapacity",
        "oss:GetResourcePoolBucketGroupQoSInfo",
        "oss:GetResourcePoolInfo",
        "oss:GetResourcePoolPriorityQosConfiguration",
        "oss:GetResourcePoolRequesterPriorityQosConfiguration",
        "oss:GetResourcePoolRequesterQoSInfo",
        "oss:GetScanNum",
        "oss:GetScanResult",
        "oss:GetSddpBucketIdentifyStat",
        "oss:GetSddpBucketRuleTop",
        "oss:GetSddpDefaultTask",
        "oss:GetSddpObject",
        "oss:GetSddpUserPortrait",
        "oss:GetService",
        "oss:GetServiceConfig",
        "oss:GetServiceLabelConfig",
        "oss:GetStatusList",
        "oss:GetStockOssCheckTasksList",
        "oss:GetSwitchRegionDetail",
        "oss:GetSystemNotification",
        "oss:GetUserAntiDDosInfo",
        "oss:GetUserQoSInfo",
        "oss:Getobject",
        "oss:HandleObjectScanEvent",
        "oss:HeadObject",
        "oss:InitBucketAntiDDosInfo",
        "oss:InitUserAntiDDosInfo",
        "oss:InitiateMultipartUpload",
        "oss:List",
        "oss:ListAccessPointsForObjectProcess",
        "oss:ListBucketAntiDDosInfo",
        "oss:ListCache",
        "oss:ListDataRedundancyType",
        "oss:ListImportAddress",
        "oss:ListImportAgent",
        "oss:ListImportJob",
        "oss:ListImportJobHistory",
        "oss:ListImportTunnel",
        "oss:ListJobs",
        "oss:ListMaliciousFileWhitelistConfigs",
        "oss:ListObjectScanEvent",
        "oss:ListObjectsV2",
        "oss:ListOssBucket",
        "oss:ListOssBucketScanInfo",
        "oss:ListReservedCapacity",
        "oss:ListResourcePoolBucketGroupQoSInfos",
        "oss:ListResourcePoolBucketGroups",
        "oss:ListResourcePoolBuckets",
        "oss:ListResourcePoolRequesterQoSInfos",
        "oss:ListResourcePools",
        "oss:ListSddpBuckets",
        "oss:ListSddpFileCategorys",
        "oss:ListSddpObjects",
        "oss:ListSddpRegions",
        "oss:ListSddpTasks",
        "oss:ListSddpTemplateAllRules",
        "oss:ListServiceConfigs",
        "oss:ListSupportObjectSuffix",
        "oss:ListTableBuckets",
        "oss:ListUserDataRedundancyTransition",
        "oss:ListVectorBuckets",
        "oss:ModifySddpDefaultTask",
        "oss:OpenOssService",
        "oss:OperateBucketScanTask",
        "oss:OssCheckResultList",
        "oss:PostObject",
        "oss:PublishRtmpStream",
        "oss:PutBucketACL",
        "oss:PutBucketTag",
        "oss:PutCache",
        "oss:PutDataLakeStorageTransferJob",
        "oss:PutObjectACL",
        "oss:PutPublicAccessBlock",
        "oss:PutResourcePoolBucketGroupQoSInfo",
        "oss:PutResourcePoolPriorityQosConfiguration",
        "oss:PutResourcePoolRequesterPriorityQosConfiguration",
        "oss:PutResourcePoolRequesterQoSInfo",
        "oss:PutSystemNotification",
        "oss:SddpCreateDataLimit",
        "oss:SddpDescribeAllBucketInstances",
        "oss:SddpDescribeBucketInstances",
        "oss:StartDataLakeStorageTransferJob",
        "oss:UpdateBucketAntiDDosInfo",
        "oss:UpdateImportAddress",
        "oss:UpdateImportJob",
        "oss:UpdateImportTunnel",
        "oss:UpdateJob",
        "oss:UpdateJobPriority",
        "oss:UpdateJobStatus",
        "oss:UpdateMaliciousFileWhitelistConfig",
        "oss:UpdateOssScanConfig",
        "oss:UpdateReservedCapacity",
        "oss:UpdateSddpTaskStatus",
        "oss:UpdateServiceConfig",
        "oss:UpdateUserAntiDDosInfo",
        "oss:UpgradeSddpVersion",
        "oss:UploadPart",
        "oss:UploadPartCopy",
        "oss:VerifyAgentTunnel",
        "oss:VerifyImportAddress",
        "oss:getObects",
        "oss:gettest"
      ],
      "Resource": "*"
    }
  ]
}
Hesap düzeyinde izinler vermek, hesaptaki tüm ilgili kaynaklara erişime olanak tanır. Her zaman en az ayrıcalık ilkesini (PoLP) uygulayın.
SSS
Bir kaynağın hangi kaynak grubuna ait olduğunu nasıl bulabilirim?
-
Yöntem 1: Hizmet konsolundan
Kaynağın oluşturulduğu hizmet konsoluna gidin. Kaynağın ayrıntılar sayfasında, kaynak grubunu genellikle temel bilgiler bölümünde bulabilirsiniz.
-
Yöntem 2: Resource Management konsolundan
Resource Management konsolunda oturum açın.
seçeneğini belirleyin.
Sol bölmede, hedef kaynağa sahip olan hesabı seçin (varsayılan Current Account).
Kaynağınızı bulmak için filtre koşullarını kullanın.
Resource Group Name sütunu, kaynağın hangi gruba ait olduğunu gösterir.
Belirli bir kaynak grubundaki tüm kaynakları nasıl görüntülerim?
-
Yöntem 1:
Resource Management konsolunda oturum açın.
seçeneğini belirleyin.
Sol bölmede, kaynaklara sahip olan hesabın altında (varsayılan Current Account), istenen kaynak grubunun adını tıklayın.
Sağ bölmede, Select resource types açılır listesinden cloud hizmetini seçin.
Bu gruptaki tüm kaynaklar görüntülenir.
-
Yöntem 2:
Resource Management konsolunda oturum açın.
seçeneğini belirleyin.
İstenen kaynak grubunu bulun ve Actions sütununda Resource Management seçeneğini tıklayın.
Kaynak yönetimi sayfasında, Service açılır listesinden cloud hizmetini seçin.
Bu gruptaki tüm kaynaklar görüntülenir.
Birden çok kaynağı toplu olarak farklı bir kaynak grubuna nasıl taşıyabilirim?
Resource Management konsolunda oturum açın.
seçeneğini belirleyin.
İstenen kaynak grubunu bulun ve Resource Management sütununda Actions seçeneğini tıklayın.
Kaynak yönetimi sayfasında, taşımak istediğiniz kaynakları bulmak için filtre koşullarını kullanın.
Her kaynak için onay kutusunu seçin.
Sayfanın alt kısmında Transfer seçeneğini tıklayın.
İletişim kutusunda hedef kaynak grubunu seçin ve Confirm seçeneğini tıklayın.