Alibaba Cloud kaynaklarını proje veya ekip bazında düzenlemek için kaynak gruplarını kullanın. Ardından, her ekibin yalnızca kendi kaynaklarını yönetebilmesi için Resource Access Management (RAM) kullanıcılarına her bir kaynak grubuna özel kapsamlı izinler verin.
Kaynak gruplarını ne zaman kullanmalısınız?
Bir oyun şirketi, her biri kendi cloud kaynaklarını, yönetici ekibini ve faturalandırmasını gerektiren üç bağımsız oyun projesi yürütmektedir. Şirketin iki temel gereksinimi bulunmaktadır:
Bağımsız proje yönetimi: Her proje yöneticisi, kendi ekip üyelerini ve bu üyelerin ihtiyaç duyduğu erişim izinlerini kontrol eder.
Ayrı faturalandırma: Her projenin kendi faturası bulunur.
Şirket aşağıdaki üç yaklaşımı değerlendirmiştir:
-
Çoklu hesap çözümü
Bağımsız proje yönetimini destekler; her proje için kendi proje yöneticisine sahip ayrı bir Alibaba Cloud hesabı oluşturulur.
Ayrı faturalandırmayı destekler; her hesap bağımsız olarak faturalandırılır ve birleştirilmiş faturalandırma özelliği sayesinde faturalar hesaplar arasında toplanabilir.
-
Etiketli kaynaklarla tek hesap çözümü
Bağımsız proje yönetimini desteklemez; proje yöneticileri kendi ekiplerinin erişim izinlerini kontrol edemez.
Ayrı faturalandırmayı destekler; kaynaklar proje bazında etiketlenir ve bu sayede proje başına faturalandırma mümkün olur.
-
Tek hesaplı, kaynak grubu tabanlı çözüm
Bağımsız proje yönetimini destekler; her kaynak grubunun, grup üyelerini ve erişimlerini yöneten kendi yöneticisi bulunur.
Ayrı faturalandırmayı destekler; Alibaba Cloud'un birleştirilmiş faturalandırma özelliği, kaynak grubu başına ayrı faturalar oluşturur.
Projeler tamamen izole edildiğinde ve ayrı ekipler tarafından yönetildiğinde, hesaplar arasındaki tutarlılığı merkezi bir ekibin denetlediği çoklu hesap çözümünü kullanın. Altyapıyı merkezi bir BT ve İşletme & Bakım (O&M) ekibi çalıştırırken, her proje ekibinin kendi kaynak grubu içindeki kaynakları yönettiği durumlarda ise tek hesaplı, kaynak grubu tabanlı çözümü tercih edin.
Oyun şirketi, tek hesaplı kaynak grubu tabanlı çözümü seçmiştir. Bu konuda uygulamanın adımları açıklanmaktadır.
Çözüm genel bakışı
Kaynak grubu, bir Alibaba Cloud hesabı içinde kaynaklarınızı ekip veya proje bazında yönetmenizi sağlayan bir konteynerdir. Erişim vermek üç bileşenden oluşur: RAM kullanıcı (erişim alan kişi), ilke (yapabilecekleri) ve kaynak grubu (bu izinlerin geçerli olduğu kapsam).
Şirket, tek bir hesap altında üç kaynak grubu ve her oyun projesi için birer tane olmak üzere üç RAM kullanıcı oluşturur. Ayrıca, her bir RAM kullanıcıyı ilgili kaynak grubunun yöneticisi olarak atar. Daha fazla bilgi için bkz. Kaynak Grubuna genel bakış.
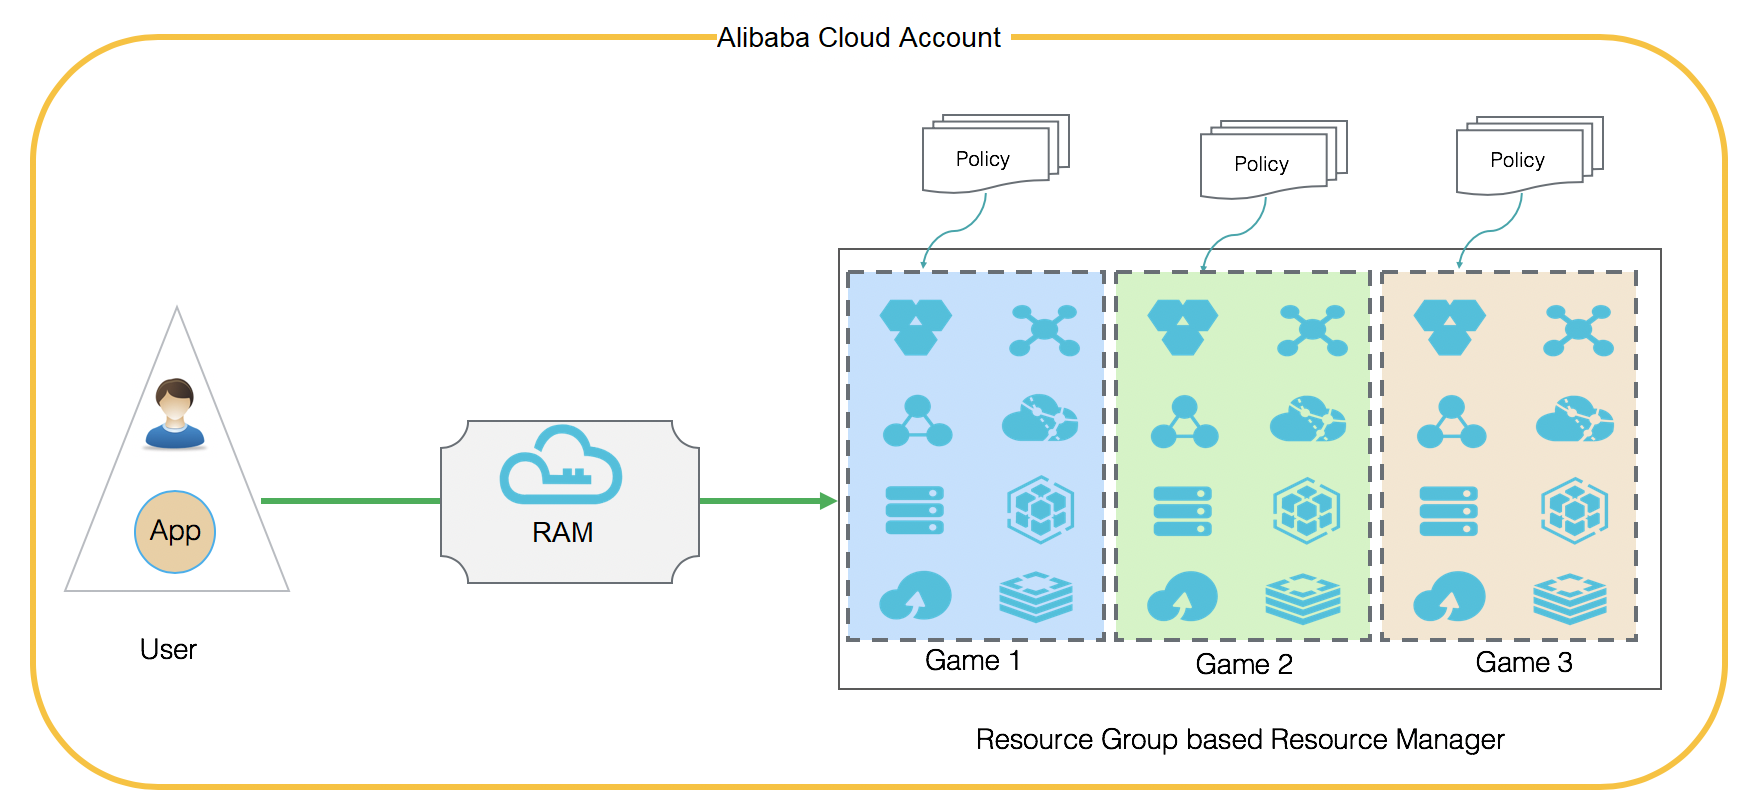
Kaynak grubu yetkilendirmesi, yalnızca kaynak gruplarını destekleyen cloud hizmetleri ve kaynaklar için geçerlidir. Daha fazla bilgi için bkz. Kaynak Grubu ile çalışan hizmetler.
Kaynak grubu tabanlı izinleri ayarlayın
Aşağıdaki adımları hesap yöneticisi gerçekleştirir.
Ön koşullar: Hesap yöneticisinin Alibaba Cloud hesabı üzerinde tam yönetim erişimine sahip olması gerekir. Özellikle, RAM kullanıcıları oluşturma, kaynak grupları oluşturma ve ilkeler atama izinlerine sahip olmalıdır.
-
RAM konsolu içinde RAM kullanıcıları oluşturun.
Bu örnek için üç RAM kullanıcı oluşturun. Daha fazla bilgi için bkz. RAM kullanıcı oluşturma.
RAM kullanıcı
Alice: 1. Oyun Projesi yöneticisi.RAM kullanıcı
Bob: 2. Oyun Projesi yöneticisi.RAM kullanıcı
Charlie: 3. Oyun Projesi yöneticisi.
-
Kaynak Yönetimi konsolu içinde kaynak grupları oluşturun.
Bu örnek için üç kaynak grubu oluşturun. Daha fazla bilgi için bkz. Kaynak grubu oluşturma.
Kaynak grubu
Game1: 1. Oyun Projesi kaynakları.Kaynak grubu
Game2: 2. Oyun Projesi kaynakları.Kaynak grubu
Game3: 3. Oyun Projesi kaynakları.
-
Kaynakları kaynak gruplarına ekleyin.
Yeni kaynaklar: Bir kaynak satın alırken veya oluştururken hedef kaynak grubunu seçin. Daha fazla bilgi için bkz. Kaynak grubu için kaynak satın alma.
Mevcut kaynaklar: Bunları hedef kaynak grubuna taşıyın. Daha fazla bilgi için bkz. Kaynakları kaynak grupları arasında aktarma.
-
Her bir kaynak grubu üzerindeki izinleri ilgili RAM kullanıcıya verin.
Bu örnekte, her RAM kullanıcı bir kaynak grubunun yöneticisi olarak görev yapar. Hedef kaynak grubu üzerinde tam yönetim izinleri vermek için
AdministratorAccessilkesini ekleyin. Örneğin,AliceRAM kullanıcısınaAdministratorAccessilkesini ekleyerekGame1kaynak grubu üzerinde tam kontrol sahibi olmasını sağlayabilirsiniz.Canlı ortamda, en az ayrıcalık ilkesine uyarak her RAM kullanıcının gerçekten ihtiyaç duyduğu izinleri verin. Aşırı geniş izinler güvenlik açıklarını artırır.
AdministratorAccessgibi bir kaynak grubu kapsamındaki tam erişim ilkesi, bazı cloud hizmetlerinin yetkilendirmesiyle çakışabilir. Örneğin, bir RAM kullanıcıya bir kaynak grubu üzerindeAdministratorAccessizni verildikten sonra, ECS konsolundaki güvenlik grupları üzerindeki işlemlerForbidden.RAMhatasıyla başarısız olabilir. Bu sorun oluşursa, kaynak grubu kapsamındaki tam erişim ilkesini kaldırın, izinleri Alibaba Cloud hesabı kapsamında verin veAliyunECSFullAccessgibi daha ince ayarlanmış bir hizmet düzeyi ilkesi ekleyin.İzinleri vermek için aşağıdaki yöntemlerden birini kullanın:
Kaynak Yönetimi konsolu içinde izinleri verin. Daha fazla bilgi için bkz. RAM yetkilendirmesi ekleme.
-
RAM konsolu içinde izinleri verin. Daha fazla bilgi için bkz. RAM kullanıcı izinlerini yönetme.
ÖnemliResource Scope parametresini Resource Group olarak ayarlayın.
Sonuç
Kurulum tamamlandıktan sonra Alice, Bob ve Charlie sırasıyla Game1, Game2 ve Game3 kaynak gruplarının yöneticisi olur. Her yönetici şunları yapabilir:
-
İlgili cloud hizmetlerinin konsollarında, kendi kaynak grupları içindeki kaynakları görüntüleyebilir, yönetebilir ve yeni kaynaklar oluşturabilir.
ÖnemliBir kaynak grubundaki kaynakları görmek için yöneticinin öncelikle konsolda ilgili kaynak grubunu seçmesi gerekir.
Kaynak Yönetimi konsolundan, kendi kaynak grupları üzerinde izinlere sahip olan RAM kullanıcıları, RAM kullanıcı gruplarını ve RAM rollerini yönetebilir.
İlgili bağlantılar
Bir RAM kullanıcının erişimini yalnızca izin sahibi olduğu belirli ECS örnekleriyle sınırlamak için bkz. RAM kullanıcısının belirli ECS örneklerine erişimini kontrol etme.