Küresel ölçekte genişlerken işletmeler genellikle ağ gecikmesi ve Dağıtılmış Hizmet Reddi (DDoS) saldırılarıyla karşılaşır. Global Accelerator (GA) ürününü bir DDoS koruma ürünüyle birleştirmek, küresel kullanıcı erişimini hızlandırır ve bu saldırılara karşı savunma sağlar. Bu sayede hizmet kullanılabilirliği yüksek tutulur, kullanıcı deneyimi iyileştirilir ve güvenlik riskleri azaltılır.
DDoS koruma ürünleri
DDoS saldırısı, hedeflenen bir sistemin normal trafiğini bozarak hizmeti meşru kullanıcılara kapatmayı amaçlayan kötü niyetli bir girişimdir. Güvenlik ihtiyaçlarınıza göre aşağıdaki DDoS koruma ürünlerinden birini seçebilirsiniz:
Koruma ürünü | |||
Azaltma kapasitesi | Düşük GA, Alibaba Cloud DDoS korumasıyla entegre olarak GA örneğinin uç noktaları için hızlandırılmış IP adreslerine ve genel IP adreslerine 5 Gbps'ye kadar ücretsiz temel DDoS koruması sağlar. Maksimum ücretsiz azaltma kapasitesi bölgeye göre değişir. | Yüksek Anti-DDoS Origin, GA örneklerini korunan nesne olarak eklemenize olanak tanır. Bu sayede GA örneklerinin uç noktalarındaki hızlandırılmış IP adresleri ve genel IP adresleri için yüzlerce Gbps'ye kadar koruma sağlanır. Maksimum azaltma kapasitesi bölgeye göre değişir. | Çok Yüksek GA'yı Anti-DDoS Pro ve Anti-DDoS Premium ile entegre edebilirsiniz. Bu entegrasyon, Alibaba Cloud'un küresel DDoS temizleme merkezlerini kullanarak GA örneğinin güvenli CNAME'i için saniyede terabit (Tbps) düzeyinde savunma kapasitesi sağlar. |
Nasıl çalışır | Anti-DDoS Basic, cloud kaynaklarını iki mekanizma aracılığıyla korur: Yapay zeka tabanlı trafik analizi. Anti-DDoS Basic, manuel olarak da yapılandırabileceğiniz varsayılan bir temizleme eşiği uygular. Alibaba Cloud'un büyük veri yeteneklerini kullanarak gelen trafiği sürekli izler. Yalnızca sabit eşiklere güvenmek yerine normal trafik kalıplarını öğrenir ve anormallikleri algılar. Trafik temizleme yalnızca iki koşulun da karşılanması durumunda tetiklenir: Yapay zeka bir DDoS saldırısı algılar ve gelen trafik sizin belirlediğiniz BPS veya PPS eşiğine ulaşır. Bu çift koşullu yaklaşım, normal trafik artışlarından kaynaklanan yanlış pozitifleri önler. Karadelik filtreleme. Bir saldırı azaltma kapasitesini (karadelik tetikleme eşiğini) aşarsa Alibaba Cloud, etkilenen kaynağa yönelik tüm gelen trafiği geçici olarak engeller. Bu işlem saldırıyı sınırlar ve platformdaki diğer varlıkların performansının düşmesini önler. Ayrıntılar için bkz. Alibaba Cloud Karadelik Filtreleme İlkesi. Anti-DDoS Basic, UDP yansıtma saldırıları ve SYN/ACK Flood saldırıları gibi ağ katmanı ve taşıma katmanı (L3/L4) saldırılarına karşı savunma sağlar. HTTP Flood saldırıları ve CC saldırıları gibi uygulama katmanı (L7) saldırılarına karşı savunma sağlamaz. Yüksek hacimli HTTP Flood veya SYN Flood saldırıları ya da platform teknik özelliklerini aşan trafik gibi belirli koşullar altında, Anti-DDoS Basic etkin olsa bile hizmet erişimi etkilenebilir. | Anti-DDoS Origin öncelikli olarak Katman 3 ve Katman 4 hacimsel saldırılara karşı savunma sağlar. Trafik varsayılan temizleme eşiğini aştığında, DDoS saldırısını azaltmak için trafik temizleme otomatik olarak tetiklenir. Anti-DDoS Origin öncelikli olarak pasif bir temizleme yöntemi kullanır ve bunu aktif bastırma ile destekler. Ters tespit, izin listeleri/engelleme listeleri ve paket uyumluluğu gibi standart tekniklere dayanır. Saldırı sırasında korunan cloud hizmetlerinizin kullanılabilir kalmasını sağlamak amacıyla Alibaba Cloud veri merkezlerinin çıkışında bypass modunda konuşlandırılır. | GA, Anti-DDoS Pro veya Anti-DDoS Premium'da yapılandırdığınız iletim kurallarına göre trafiği temizleme amacıyla Anti-DDoS örnek IP'sine yönlendirir. Bu kurallar bir web sitesi alan adı belirtir ve sunucu adresi olarak güvenli GA CNAME'ini kullanır.
|
İlgili konular |
Kullanım senaryoları
GA ve Anti-DDoS Origin
Bir şirket, ABD (Silikon Vadisi) bölgesinde Alibaba Cloud üzerinde bir web sitesi barındırmaktadır. Site, özel bir alan adı aracılığıyla küresel kullanıcılara hizmet verir ve HTTP 80 bağlantı noktasındaki trafiği iletir. Web sitesi aşağıdaki sorunlarla karşılaşmaktadır:
Sınır ötesi genel ağların kararsız olması nedeniyle sık sık gecikme, titreşim ve paket kaybı yaşanması.
Hizmet yanıtlarının kararsız hale gelmesine neden olan sık ve yüksek hacimli DDoS saldırıları.
Bu sorunları GA'yı Anti-DDoS Origin ile dağıtarak çözebilirsiniz.
Global Accelerator (GA): İstemciler Alibaba Cloud ağında en yakın hızlandırma bölgesine bağlanır. Akıllı Yönlendirme ve otomatik ağ planlaması, trafiği ABD'deki (Silikon Vadisi) kaynak sunucuya ileterek erişim hızını artırır. Sağlık kontrollerini etkinleştirmek, sağlıklı olmayan düğümlerden kaçınarak hizmet güvenilirliğini ve kullanılabilirliğini artırır.
-
Anti-DDoS Origin: Anti-DDoS Origin, GA örneklerini korunan nesne olarak eklemenize olanak tanır; böylece hem GA hızlandırılmış IP adresleri hem de uç noktaların genel IP adresleri korunur. Trafik varsayılan temizleme eşiğini aştığında, DDoS saldırılarını azaltmak için trafik temizleme otomatik olarak başlar.

Önkoşullar
-
Bu örnekte Nginx kullanarak Alibaba Cloud Linux 3 üzerinde HTTP 80 hizmeti yapılandırıyoruz. Hizmetleriniz ABD (Silikon Vadisi) bölgesindeki ECS01 ve ECS02 üzerinde dağıtılmıştır.
-
Özel alan adınız için DNS kayıtlarını yapılandırdınız; bu kayıtlar arasında alan adını iki arka uç sunucunuzun genel IP adreslerine yönlendiren bir A kaydı bulunmaktadır.
Alibaba Cloud DNS dışındaki bir DNS hizmeti kullanıyorsanız sağlayıcınızın belgelerine bakın.
HTTPS 443 bağlantı noktası üzerinden hizmet sağlamanız gerekiyorsa bir sertifika talep edip oluşturmanız veya üçüncü taraf bir sertifikayı SSL Certificates Service'e yükleyip alan adınıza bağlamanız gerekir.
Yordam
1. Adım: Global Accelerator'ı yapılandırın
Bu örnekte kullandıkça öde standart bir GA örneği kullanılmaktadır.
Global Accelerator konsolunda sayfasında Create Standard Pay-as-you-go Instance seçeneğine tıklayın.
-
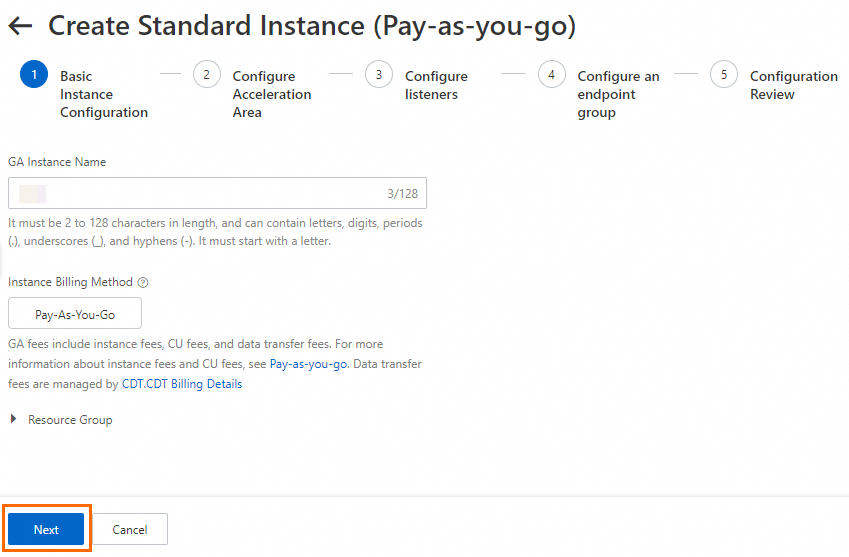
Basic Instance Configuration adımında parametreleri yapılandırın ve Next seçeneğine tıklayın.
-
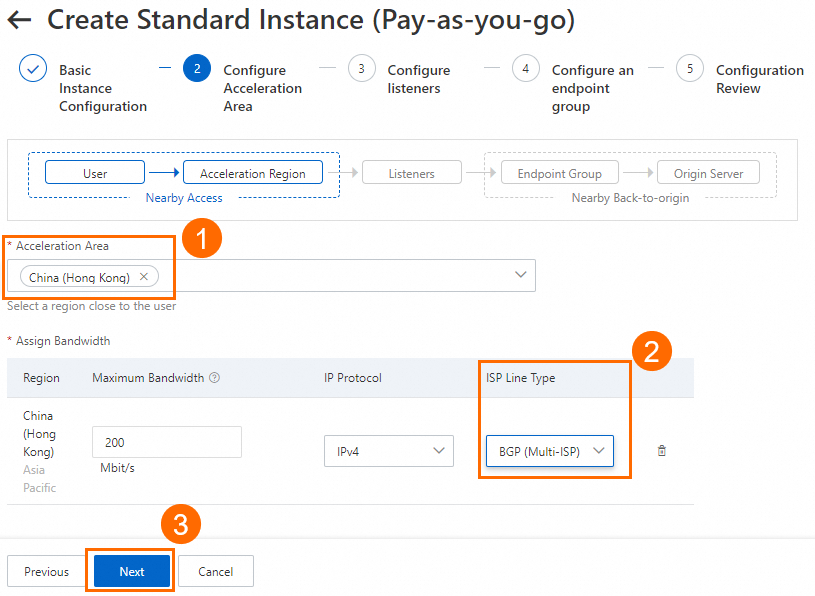
Configure Acceleration Area adımında bir hızlandırma alanı ekleyin, bölgeye bant genişliği atayın ve ardından Next seçeneğine tıklayın.
Bu örnekte Acceleration Area parametresini China (Hong Kong) olarak, ISP Line Type parametresini ise BGP (Multi-ISP) olarak ayarlayın. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Hızlandırma alanlarını ekleme ve yönetme.
ÖnemliÇin anakarasında hızlandırma alanlarına ihtiyacınız varsa hizmet sağlamak için alan adı için bir ICP kaydı almanız gerekir.
Gereksinim duyduğunuz bant genişliğini uygun şekilde planlayın. Yetersiz maksimum bant genişliği kısıtlama ve paket kaybı sorunlarına yol açabilir.
-
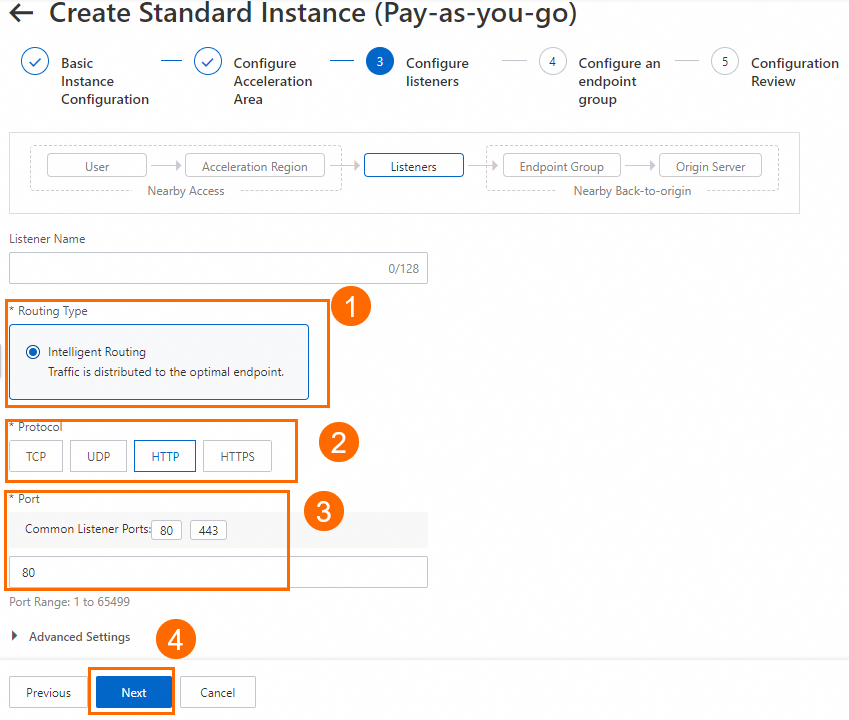
Configure listeners adımında yönlendirme protokolünü ve bağlantı noktasını yapılandırın, ardından Next seçeneğine tıklayın.
Bu örnekte Routing Type parametresini Intelligent Routing olarak, Protocol parametresini HTTP olarak ve Port parametresini 80 olarak ayarlayın. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Akıllı yönlendirme dinleyicilerini ekleme ve yönetme.
NotHizmet sağlamak için HTTPS 443 bağlantı noktasını kullanmak istiyorsanız Protocol parametresi için HTTPS'i, Port parametresi için 443'ü seçebilir, dinleyiciye bir sertifika ilişkilendirebilir ve uç nokta grubunun Port Mapping parametresinde dinleyici bağlantı noktası 443 ile arka uç hizmeti bağlantı noktası 80 arasındaki eşlemeyi yapılandırabilirsiniz. Bu sayede kullanıcılar HTTP web sitesine HTTPS üzerinden güvenli bir şekilde erişebilir.
-
Configure an Endpoint Group sayfasında arka uç hizmeti uç noktalarını yapılandırın ve Next seçeneğine tıklayın.
Bu senaryoda Region parametresini US (Silicon Valley) olarak ayarlayın, ECS01 ve ECS02'yi Backend Service olarak yapılandırın, Health Check özelliğini etkinleştirin ve ardından Compliance Commitments Regarding Cross-border Data Transfers seçeneğini okuyup seçin. Diğer uç nokta grubu parametreleri için varsayılan değerleri koruyabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Uç nokta grupları oluşturma ve yönetme.
Configuration Review adımında GA yapılandırmalarını onaylayın ve Submit seçeneğine tıklayın.
Instances sayfasında oluşturulan GA örneğini bulun ve CNAME sütununda GA örneğine atanan CNAME'i edinin.
-
Arka uç sunucularda GA'nın bunlara bağlanmak için kullandığı CIDR bloğundan gelen trafiğe izin verin.
Bu senaryoda GA, arka uç ECS örneklerine özel bir ağ üzerinden bağlanır. vSwitch CIDR bloğundan gelen trafiğe izin vermek için ECS güvenlik grubuna gelen kuralı eklemeniz gerekir. Ayrıca vSwitch'te en az sekiz kullanılabilir özel IP adresi bulunduğundan emin olun.
2. Adım: Anti-DDoS Origin'i yapılandırın
Anti-DDoS Origin konsolunun Protected Object sayfasında GA örneğinizi korunan nesne olarak eklemek için Add Protected Object seçeneğine tıklayın.
Add Protected Object iletişim kutusunda Product Type filtresini GA olarak seçin. Hedef GA örneğini seçin, sağ oku tıklayarak onu Selected Objects paneline taşıyın ve ardından OK seçeneğine tıklayın.
Örnek eklendikten sonra Protected Object sayfasının GA Assets sekmesinde korunan GA örneğini görüntüleyebilirsiniz. Ayrıca IP Assets sekmesinde GA hızlandırılmış IP adresleri ve uç nokta grubunun genel IP adresleri dahil olmak üzere korunan genel IP'leri görüntüleyebilirsiniz.
3. Adım: CNAME kaydı yapılandırın
Üretim ortamında kendi alan adınızı kullanmanızı öneririz. Alan adınızı GA örneği tarafından sağlanan CNAME'e yönlendiren bir CNAME kaydı oluşturun. Bu işlem, uygulama trafiğinizi hızlandırma için GA'ya yönlendirir.
Arka uç sunucunuza işaret eden mevcut bir A kaydınız varsa önce test amacıyla Çin (Hong Kong) bölgesindeki GA örneği için bir CNAME kaydı ekleyin. Test başarılı olduktan sonra diğer bölgelere kademeli olarak yayılabilir veya tamamen GA CNAME kaydına geçiş yapabilirsiniz.
-
Public Zone sayfasında kullanmak istediğiniz alan adını bulun ve Actions sütunundaki Settings seçeneğine tıklayın.
NotAlibaba Cloud'da kayıtlı olmayan bir alan adı için DNS kayıtlarını yapılandırmadan önce bunu Alibaba Cloud DNS'e ekleyin.
-
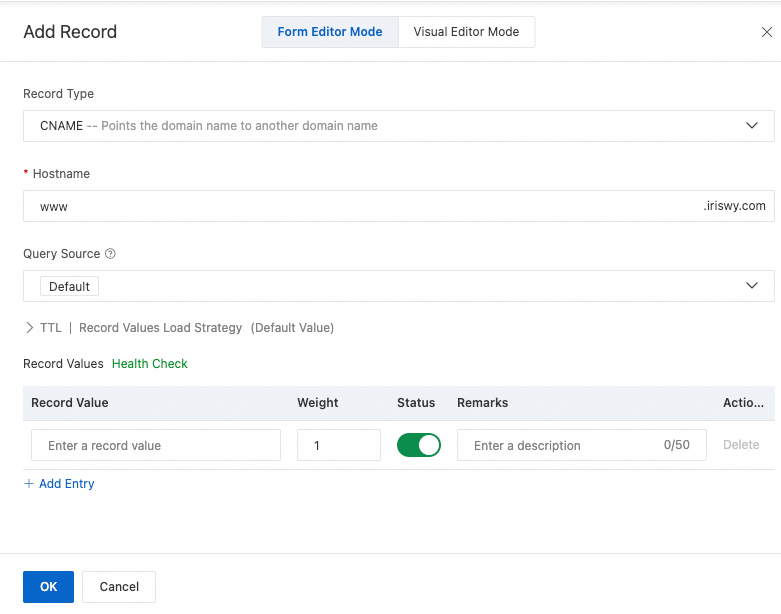
DNS Settings sayfasında Add Record seçeneğine tıklayın, bir CNAME kaydı yapılandırın ve ardından OK seçeneğine tıklayın.
Bu örnekte Record Type parametresi CNAME olarak, Hostname parametresi www olarak, Query Source parametresi Çin (Hong Kong) olarak ve Record Value parametresi GA örneğinin CNAME'i olarak ayarlanır. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. DNS kayıtları ekleme.
4. Adım: Sonuçları doğrulayın
GA hızlandırma doğrulaması
Çin (Hong Kong) bölgesindeki bir denetim noktasından web sitenizin özel alan adı üzerinde GA'yı yapılandırmadan önce ve sonra bir ağ denetimi testi çalıştırın. Gecikmeyi ölçmek için yanıt süresini kontrol edin.
-
GA'yı yapılandırmadan önce ağ gecikmesini test edin.
Yanıt süresi gibi ayrıntıları görüntüleyebilirsiniz. Çözümlenen IP sütunu bir ECS örneğinin genel IP adresini gösterir.
-
GA'yı yapılandırdıktan sonra ağ gecikmesini test edin.
Yanıt süresi gibi ayrıntıları görüntüleyebilirsiniz. Çözümlenen IP sütunu artık GA örneğinin hızlandırılmış IP'sini gösterir.
Doğrulama, GA kullanmanın Çin (Hong Kong) bölgesindeki istemcilerin ABD (Silikon Vadisi) bölgesindeki hizmetlere erişimindeki gecikmeyi azalttığını göstermektedir.
GA'nın gerçek hızlandırma performansı iş testlerinize bağlıdır.
GA sağlık kontrolü doğrulaması
-
Tarayıcıda web sitenizin özel alan adını girerek ABD (Silikon Vadisi) bölgesinde dağıtılan siteye erişin.
Test, web sitesine özel alan adı aracılığıyla erişebildiğinizi doğrular. Tarayıcıyı birkaç kez yenilerseniz yanıt veren sunucu ECS01 ve ECS02 arasında değişir.
Tarayıcı sayfası
Hello World ! This is ECS01, service running on port 80.döndürdüğünde geçerli isteğin ECS01 tarafından işlendiğini gösterir.ECS02 yanıt verdiğinde sayfada
Hello World ! This is ECS02, service running on port 80.görüntülenir. -
Arıza simüle edin: ECS01 sunucusunu durdurun.
Kısa bir süre sonra GA örneğinin Endpoint Group sekmesindeki Health Check Status değerini kontrol edin.
Uç nokta grubunun sağlık durumu Partially Unhealthy olarak gösterilir. ECS01'in sağlık durumu Unhealthy, ECS02'nin sağlık durumu ise Healthy olur.
Tarayıcıyı birkaç kez yenileyin. Hizmete hala erişebilirsiniz ancak yalnızca ECS02 yanıt verir.
Anti-DDoS Origin koruma doğrulaması
Korumayı doğrulamak için Anti-DDoS Origin konsolunda aşağıdaki özellikleri kullanabilirsiniz:
Business Monitoring sayfası, korunan varlıklar için gerçek zamanlı trafik eğilimleri ve DDoS saldırı olayı kayıtları sağlar.
Attack Analysis sayfası, Anti-DDoS Origin örneğinizdeki DDoS saldırı olaylarının saldırı türü, trafik hacmi ve süre dahil olmak üzere ayrıntılarını sorgulamanıza ve analiz etmenize olanak tanır.
Mitigation Logs sayfası, Anti-DDoS Origin'in trafiği nasıl işlediğini, saldırı algılama ve temizleme ayrıntıları dahil olmak üzere kaydeder. Bu günlükleri analiz etmek koruma ilkelerinizin etkinliğini daha ileri düzeyde doğrulamanıza yardımcı olabilir.
GA ve Anti-DDoS Pro ve Premium
Çok uluslu bir oyun, ABD (Silikon Vadisi) bölgesinde Alibaba Cloud üzerinde dağıtılmıştır ve özel bir alan adı aracılığıyla küresel oyunculara hizmet vermektedir. Hizmet aşağıdaki sorunlarla karşılaşmaktadır:
Sınır ötesi genel ağların kararsız olması nedeniyle sık sık gecikme, titreşim ve paket kaybı yaşanması.
Tam hizmet kesintilerine neden olan sık ve büyük ölçekli DDoS saldırıları.
Bu sorunları çözmek için oyun şirketi GA'yı dağıtmayı ve Anti-DDoS Pro ile Anti-DDoS Premium ile entegre etmeyi planlamaktadır:
Global Accelerator (GA): İstemciler Alibaba Cloud ağında en yakın hızlandırma bölgesine bağlanır. Akıllı Yönlendirme ve otomatik ağ planlaması, trafiği ABD'deki (Silikon Vadisi) kaynak sunucuya ileterek erişim hızını artırır. Sağlık kontrollerini etkinleştirmek, sağlıklı olmayan düğümlerden kaçınarak hizmet güvenilirliğini ve kullanılabilirliğini artırır.
Anti-DDoS Pro ve Anti-DDoS Premium: GA'yı Anti-DDoS Pro ve Anti-DDoS Premium ile entegre ettikten sonra normal trafik herhangi bir gecikme eklemeden doğrudan GA üzerinden kaynak sunucuya hızlandırılır. Büyük ölçekli bir DDoS saldırısı sırasında GA, DNS çözümlemesini kullanarak trafiği bir temizleme merkezine yönlendirir. Temizlenen trafik daha sonra güvenli GA CNAME'i aracılığıyla Alibaba Cloud hızlandırma ağına geri yönlendirilir ve sunucuya iletilir; bu sayede oyun sunucusuna kararlı erişim sağlanır.

Sınırlamalar
Yalnızca kullandıkça öde standart GA örnekleri Anti-DDoS Pro ve Anti-DDoS Premium ile entegrasyonu destekler. Abonelik bazlı standart GA örnekleri ve temel GA örnekleri desteklenmez.
Önkoşullar
-
Bu örnekte Nginx kullanarak Alibaba Cloud Linux 3 üzerinde HTTP 80 hizmeti yapılandırıyoruz. Hizmetleriniz ABD (Silikon Vadisi) bölgesindeki ECS01 ve ECS02 üzerinde dağıtılmıştır.
-
Özel alan adınız için DNS kayıtlarını yapılandırdınız; bu kayıtlar arasında alan adını iki arka uç sunucunuzun genel IP adreslerine yönlendiren bir A kaydı bulunmaktadır.
Alibaba Cloud DNS dışındaki bir DNS hizmeti kullanıyorsanız sağlayıcınızın belgelerine bakın.
HTTPS 443 bağlantı noktası üzerinden hizmet sağlamanız gerekiyorsa bir sertifika talep edip oluşturmanız veya üçüncü taraf bir sertifikayı SSL Certificates Service'e yükleyip alan adınıza bağlamanız gerekir.
-
Bir Anti-DDoS Pro veya Anti-DDoS Premium örneği satın aldınız.
Bu örnekte Çin (Hong Kong) bölgesinden erişen istemciler için Anti-DDoS Proxy (Outside Chinese Mainland) örneğinin Insurance ve Standard sürümleri kullanılmaktadır.
ÖnemliYapılandırdığınız GA hızlandırma bölgesi Çin anakarasını içeriyorsa ayrıca bir Anti-DDoS Pro (Mainland China) örneği satın almanız ve özel alan adınızın bir ICP kaydına sahip olduğundan emin olmanız gerekir.
Yordam
1. Adım: Global Accelerator'ı yapılandırın
Global Accelerator konsolunda sayfasında Create Standard Pay-as-you-go Instance seçeneğine tıklayın.
-
Basic Instance Configuration adımında parametreleri yapılandırın ve Next seçeneğine tıklayın.
-
Configure Acceleration Area adımında bir hızlandırma alanı ekleyin, bölgeye bant genişliği atayın ve ardından Next seçeneğine tıklayın.
Bu örnekte Acceleration Area parametresini China (Hong Kong) olarak, ISP Line Type parametresini ise BGP (Multi-ISP) olarak ayarlayın. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Hızlandırma alanlarını ekleme ve yönetme.
ÖnemliÇin anakarasında hızlandırma alanlarına ihtiyacınız varsa hizmet sağlamak için alan adı için bir ICP kaydı almanız gerekir.
Gereksinim duyduğunuz bant genişliğini uygun şekilde planlayın. Yetersiz maksimum bant genişliği kısıtlama ve paket kaybı sorunlarına yol açabilir.
-
Configure listeners adımında yönlendirme protokolünü ve bağlantı noktasını yapılandırın, ardından Next seçeneğine tıklayın.
Bu örnekte Routing Type parametresini Intelligent Routing olarak, Protocol parametresini HTTP olarak ve Port parametresini 80 olarak ayarlayın. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Akıllı yönlendirme dinleyicilerini ekleme ve yönetme.
NotHizmet sağlamak için HTTPS 443 bağlantı noktasını kullanmak istiyorsanız Protocol parametresi için HTTPS'i, Port parametresi için 443'ü seçebilir, dinleyiciye bir sertifika ilişkilendirebilir ve uç nokta grubunun Port Mapping parametresinde dinleyici bağlantı noktası 443 ile arka uç hizmeti bağlantı noktası 80 arasındaki eşlemeyi yapılandırabilirsiniz. Bu sayede kullanıcılar HTTP web sitesine HTTPS üzerinden güvenli bir şekilde erişebilir.
-
Configure an Endpoint Group sayfasında arka uç hizmeti uç noktalarını yapılandırın ve Next seçeneğine tıklayın.
Bu senaryoda Region parametresini US (Silicon Valley) olarak ayarlayın, ECS01 ve ECS02'yi Backend Service olarak yapılandırın, Health Check özelliğini etkinleştirin ve ardından Compliance Commitments Regarding Cross-border Data Transfers seçeneğini okuyup seçin. Diğer uç nokta grubu parametreleri için varsayılan değerleri koruyabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Uç nokta grupları oluşturma ve yönetme.
Configuration Review adımında GA yapılandırmalarını onaylayın ve Submit seçeneğine tıklayın.
Instances sayfasında oluşturulan GA örneğini bulun ve CNAME sütununda GA örneğine atanan CNAME'i edinin.
-
Arka uç sunucularda GA'nın bunlara bağlanmak için kullandığı CIDR bloğundan gelen trafiğe izin verin.
Bu senaryoda GA, arka uç ECS örneklerine özel bir ağ üzerinden bağlanır. vSwitch CIDR bloğundan gelen trafiğe izin vermek için ECS güvenlik grubuna gelen kuralı eklemeniz gerekir. Ayrıca vSwitch'te en az sekiz kullanılabilir özel IP adresi bulunduğundan emin olun.
2. Adım: GA'yı Anti-DDoS Pro ve Premium'a bağlayın
GA konsolunda, sayfasında oluşturduğunuz GA örneğini bulun. Actions sütununda
 > Associate with Anti-DDoS Pro/Premium seçeneğine tıklayın.
-
Associate with Anti-DDoS Pro/Premium iletişim kutusunda entegre edilecek Anti-DDoS Pro veya Anti-DDoS Premium örneğini seçin ve OK seçeneğine tıklayın.
Örneğin, hızlandırma bölgesi Çin (Hong Kong) ise bir Anti-DDoS Proxy (Outside Chinese Mainland) örneği seçin. Yapılandırdığınız hızlandırma bölgesi (istemci bölgesi) Çin anakarasındaki bir bölgeyi içeriyorsa ayrıca bir Anti-DDoS Pro (Mainland China) örneği seçmeniz ve Anti-DDoS Pro (Mainland China) örneği için bir Website Config yapılandırmak üzere 3. Adımı izlemeniz gerekir.
-
Örnek kimliğinin sağındaki Anti-DDoS Pro/Premium simgesinin üzerine gelin. Anti-DDoS Proxy araç ipucundan Secure GA CNAME değerini kopyalayın.
NotBir GA örneğini Anti-DDoS Pro veya Anti-DDoS Premium'a bağladıktan sonra her hızlandırma bölgesine dört hızlandırılmış IP adresi atanır. Bunlardan ikisi, güvenli GA CNAME kaydına eşlenen güvenli hızlandırılmış IP adresleridir. Saldırı sırasında temizlenen trafik, Alibaba Cloud hızlandırma ağına güvenli GA CNAME'i aracılığıyla yönlendirilir.
3. Adım: Website Config yapılandırın
Anti-DDoS Proxy (Outside Chinese Mainland) konsolunda Website Config sayfasına gidin ve Add Website seçeneğine tıklayın.
-
Add Website panelinde Website Config sihirbazını tamamlayın ve Next seçeneğine tıklayın.
Bu senaryoda satın alınan Anti-DDoS Pro veya Anti-DDoS Premium Instance değerini seçin, Website için özel alan adınızı girin, Server Address için Site Domain seçeneğini belirleyin ve 2. Adımdan elde ettiğiniz Secure GA CNAME değerini girin. Protocol ve Server Port değerlerinin GA dinleyicisiyle (HTTP 80) eşleştiğinden emin olun. Ardından Compliance Commitments Regarding Cross-border Data Transfers seçeneğini okuyup seçin. Diğer parametreler için varsayılan değerleri koruyabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. Web siteleri ekleme.
UyarıServer Address için normal GA CNAME'i değil, Secure GA CNAME seçtiğinizden emin olun. Normal CNAME kullanılması trafik döngüsüne neden olabilir.
-
Forwarding Settings sihirbazında iletim ayarlarını onaylayın ve Next seçeneğine tıklayın.
Bu senaryoda varsayılan yapılandırmayı koruyabilirsiniz.
Complete sihirbazında Complete and Return to Domain Name List seçeneğine tıklayın.
-
Kaynak sunucunuzda Anti-DDoS Pro veya Anti-DDoS Premium'un kaynağa dönüş IP adreslerini izin listesine ekleyin.
Trafiğin engellenmemesi için kaynağa dönüş IP'lerinin CIDR bloklarını güvenlik yazılımlarınızın ve güvenlik gruplarınızın izin listelerine eklemeniz gerekir.
4. Adım: CNAME kaydı yapılandırın
Üretim ortamında kendi alan adınızı kullanmanızı öneririz. Alan adınızı GA örneği tarafından sağlanan CNAME'e yönlendiren bir CNAME kaydı oluşturun. Bu işlem, uygulama trafiğinizi hızlandırma için GA'ya yönlendirir.
Arka uç sunucunuza işaret eden mevcut bir A kaydınız varsa önce test amacıyla Çin (Hong Kong) bölgesindeki GA örneği için bir CNAME kaydı ekleyin. Test başarılı olduktan sonra diğer bölgelere kademeli olarak yayılabilir veya tamamen GA CNAME kaydına geçiş yapabilirsiniz.
-
Public Zone sayfasında kullanmak istediğiniz alan adını bulun ve Actions sütunundaki Settings seçeneğine tıklayın.
NotAlibaba Cloud'da kayıtlı olmayan bir alan adı için DNS kayıtlarını yapılandırmadan önce bunu Alibaba Cloud DNS'e ekleyin.
-
DNS Settings sayfasında Add Record seçeneğine tıklayın, bir CNAME kaydı yapılandırın ve ardından OK seçeneğine tıklayın.
Bu örnekte Record Type parametresi CNAME olarak, Hostname parametresi www olarak, Query Source parametresi Çin (Hong Kong) olarak ve Record Value parametresi GA örneğinin CNAME'i olarak ayarlanır. Diğer parametreler için varsayılan değerleri kullanabilir veya ihtiyacınıza göre değiştirebilirsiniz. Daha fazla bilgi için bkz. DNS kayıtları ekleme.
5. Adım: Sonuçları doğrulayın
GA hızlandırma doğrulaması
Çin (Hong Kong) bölgesindeki bir denetim noktasından web sitenizin özel alan adı üzerinde GA'yı yapılandırmadan önce ve sonra bir ağ denetimi testi çalıştırın. Gecikmeyi ölçmek için yanıt süresini kontrol edin.
-
GA'yı yapılandırmadan önce ağ gecikmesini test edin.
Yanıt süresi gibi ayrıntıları görüntüleyebilirsiniz. Çözümlenen IP sütunu bir ECS örneğinin genel IP adresini gösterir.
-
GA'yı yapılandırdıktan sonra ağ gecikmesini test edin.
Yanıt süresi gibi ayrıntıları görüntüleyebilirsiniz. Çözümlenen IP sütunu artık GA örneğinin hızlandırılmış IP'sini gösterir.
Doğrulama, GA kullanmanın Çin (Hong Kong) bölgesindeki istemcilerin ABD (Silikon Vadisi) bölgesindeki hizmetlere erişimindeki gecikmeyi azalttığını göstermektedir.
GA'nın gerçek hızlandırma performansı iş testlerinize bağlıdır.
GA sağlık kontrolü doğrulaması
-
Tarayıcıda web sitenizin özel alan adını girerek ABD (Silikon Vadisi) bölgesinde dağıtılan siteye erişin.
Test, web sitesine özel alan adı aracılığıyla erişebildiğinizi doğrular. Tarayıcıyı birkaç kez yenilerseniz yanıt veren sunucu ECS01 ve ECS02 arasında değişir.
Tarayıcı sayfası
Hello World ! This is ECS01, service running on port 80.döndürdüğünde geçerli isteğin ECS01 tarafından işlendiğini gösterir.ECS02 yanıt verdiğinde sayfada
Hello World ! This is ECS02, service running on port 80.görüntülenir. -
Arıza simüle edin: ECS01 sunucusunu durdurun.
Kısa bir süre sonra GA örneğinin Endpoint Group sekmesindeki Health Check Status değerini kontrol edin.
Uç nokta grubunun sağlık durumu Partially Unhealthy olarak gösterilir. ECS01'in sağlık durumu Unhealthy, ECS02'nin sağlık durumu ise Healthy olur.
Tarayıcıyı birkaç kez yenileyin. Hizmete hala erişebilirsiniz ancak yalnızca ECS02 yanıt verir.
Anti-DDoS Pro ve Premium koruma doğrulaması
-
Anti-DDoS örnek IP'si üzerinden özel alan adınıza bağlantıyı test etmek için
curlkomutunu kullanın. Başarılı bir bağlantı, GA ile Anti-DDoS Pro/Premium arasındaki bağlantının çalıştığını ve GA'nın saldırı sırasında trafiği temizleme merkezine yönlendirebileceğini doğrular.UyarıGA'yı Anti-DDoS Pro veya Anti-DDoS Premium'a bağladıktan sonra trafik kesintisini önlemek için aşağıdaki koşulların karşılandığından emin olun:
GA ile Anti-DDoS Pro/Premium arasındaki bağlantının çalıştığını doğrulamak için bu bağlantı testini tamamlayın.
GA örneğini serbest bırakmadan önce Anti-DDoS Pro veya Anti-DDoS Premium örneğini serbest bırakmayın. Anti-DDoS örneğinin süresinin dolmadığından ve etkin kaldığından emin olun.
curl 170.33.XX.XX -H "Host: <your_domain_name>" -
Koruma durumunu kontrol etmek veya hizmet anormallikleri hakkında bildirim almak için Anti-DDoS Pro ve Anti-DDoS Premium konsolunda aşağıdaki özellikleri kullanabilirsiniz:
Attack Analysis sayfası, Anti-DDoS örneğinizdeki saldırı olaylarının kayıtlarını ve ayrıntılarını görüntüler.
Advanced Mitigation Logs sayfası, gelişmiş azaltma oturumlarının kullanımını gösterir. Bu özellik, gelişmiş azaltma oturumları içeren bir örnek veya ek bir gelişmiş azaltma kaynak paketi satın aldıysanız kullanılabilir.
CloudMonitor Alerts sayfası, uyarı izleme ve gerçek zamanlı bir pano kurmanıza olanak tanır. CloudMonitor, anormallikler oluştuğunda uyarılar göndererek yanıt sürenizi azaltmanıza ve hizmetleri daha hızlı restore etmenize yardımcı olur. Sorun giderme amacıyla izleme ayrıntılarını görüntülemek için gerçek zamanlı panoyu da kullanabilirsiniz.
İlgili konular
GA ücretleri örnek ücretini, kapasite birimi (CU) ücretini ve trafik ücretini içerir.
GA, sınır ötesi senaryolar için varsayılan olarak Premium Bandwidth Cross-border Acceleration kullanır. Daha yüksek ağ kalitesi için Leased Line Cross-domain Acceleration kullanabilirsiniz. Daha fazla bilgi için bkz. Hızlandırma yapılandırması seçme.
-
DDoS koruması hakkında daha fazla bilgi edinin: