Kubernetes uygulamaları genellikle parolalara, API anahtarlarına ve TLS sertifikalarına ihtiyaç duyar. Ancak bu değerleri görüntülere veya yapılandırma dosyalarına doğrudan yazmak güvenlik ve bakım riskleri oluşturur. Enterprise Distributed Application Service (EDAS) içindeki Sırlar (Secrets), hassas verileri ayrı olarak saklamanıza olanak tanır. Uygulamaları oluştururken veya dağıtırken Sırları konteynerlere aktarabilirsiniz.
Bir Sırrı değiştirmek, çalışan uygulamaları otomatik olarak güncellemez. Değişikliklerin etkili olması için ilgili Sırrı kullanan her uygulamayı yeniden dağıtın.
Kullanım Senaryoları
| Kullanım Senaryosu | Açıklama |
|---|---|
| Ortam değişkenleri | Sır değerlerini ortam değişkeni olarak konteynerlere enjekte edin. Daha fazla bilgi için bkz. Ortam değişkenlerini yapılandırma. |
| Birim bağlamaları | Sır verilerini konteyner dizinlerinde dosya olarak bağlayın. Daha fazla bilgi için bkz. Bağlama dizinlerini yapılandırma. |
| Ingress TLS | HTTPS sertifikasını ve özel anahtarı bir Sırda saklayın ve TLS sonlandırması için Ingress içinde buna başvurun. Daha fazla bilgi için bkz. Uygulama için NGINX Ingress oluşturma. |
Ön Koşullar
Başlamadan önce aşağıdaki koşulları sağladığınızdan emin olun:
-
Container Service for Kubernetes (ACK) konsolunda oluşturulmuş bir Kubernetes kümesi:
Kubernetes kümesinin EDAS konsoluna aktarılmış olması
Sır Oluşturma
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Configuration Management > Kubernetes Configurations > Secrets seçeneğini belirleyin.
Üst gezinme çubuğundan bir bölge seçin.
Secrets sayfasında Create Secrets öğesine tıklayın.
Create Secrets panelinde aşağıdaki parametreleri yapılandırın ve Yes öğesine tıklayın.
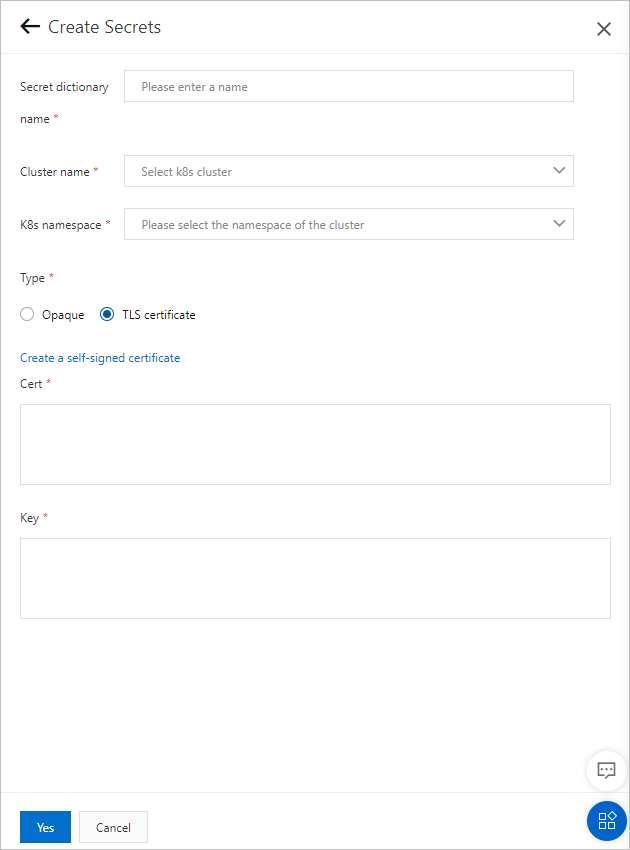
| Parametre | Açıklama |
|---|---|
| Secret dictionary name | Sır için benzersiz bir ad. Küçük harfler, rakamlar ve kısa çizgi (-) kullanın. Ad bir harfle başlamalı ve kısa çizgi ile bitmemelidir. |
| Cluster name | Sırrın oluşturulacağı Kubernetes kümesi. Açılır listeden bir küme seçin. |
| K8s namespace | Sırrın kapsamını belirleyen Kubernetes ad alanı. Geçerli değerler:
|
| Type | Sır türü. Geçerli değerler:
|
Şeffaf Parametreler
Type değeri Opaque olarak ayarlandığında Sır için anahtar-değer çiftlerini yapılandırın:
Bir eşleme girişi eklemek için Add öğesine tıklayın.
-
Her giriş için Key ve Value değerlerini ayarlayın.
Key: Harfleri, rakamları, kısa çizgiyi (-), alt çizgiyi (_) ve noktayı (.) destekler.
Value: Anahtarla ilişkili hassas veriler.
Anahtar-değer çiftlerini bir dosyadan içe aktarmak için Import Configuration öğesine tıklayın ve yerel bir dosya seçin. Desteklenen biçimler: JSON, YAML veya .properties. Maksimum dosya boyutu: 1.024 KB.
İkili verileri depolamak için değerleri girmeden önce
Base64 encoded data
onay kutusunu işaretleyin. Bu seçenek seçildiğinde Base64 kodlu verileri doğrudan girin. EDAS verileri yeniden kodlamaz.
TLS Sertifikası Parametreleri
Type değeri TLS certificate olarak ayarlandığında sertifika ve özel anahtarı aşağıdaki yöntemlerden birini kullanarak sağlayın:
Manuel giriş -- Cert değerini genel anahtar, Key değerini ise özel anahtar olarak ayarlayın.
-
Kendinden imzalı sertifika -- Create a self-signed certificate seçeneğine tıklayın ve aşağıdaki alanları yapılandırın:
Domain
The key length
Certificate start time
Certificate expiration time
Sır Ayrıntılarını Görüntüleme
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Configuration Management > Kubernetes Configurations > Secrets seçeneğini belirleyin.
Üst gezinme çubuğundan bir bölge seçin.
-
Hedef Sırı bulun ve Details öğesine tıklayın.
Gerekli Sırrı
Secret dictionary name
,
Cluster name
,
Cluster ID
veya
K8sNamespace
değerlerine göre arayabilirsiniz.
Ayrıntılar sayfasında temel bilgileri ve anahtar-değer çifti verilerini inceleyin. TLS sertifikası Sırları için sayfada ilişkili etki alanı adı, sertifika durumu ve sertifika yayıncısı da görüntülenir.
Sır Değiştirme
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Configuration Management > Kubernetes Configurations > Secrets seçeneğini belirleyin.
Üst gezinme çubuğundan bir bölge seçin.
-
Hedef Sırı bulun ve Edit öğesine tıklayın.
Gerekli Sırrı
Secret dictionary name
,
Cluster name
,
Cluster ID
veya
K8sNamespace
değerlerine göre arayabilirsiniz.
Düzenleme panelinde anahtarları ve değerleri gerektiği gibi güncelleyin ve Yes öğesine tıklayın.
Sır bir uygulama tarafından kullanılıyorsa değişikliklerinizi kaydettikten sonra uygulamayı yeniden dağıtın. Güncellenmiş Sır değerleri yeniden dağıtım yapılana kadar etkili olmaz.
İlişkili Ingress'leri Görüntüleme
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Configuration Management > Kubernetes Configurations > Secrets seçeneğini belirleyin.
Üst gezinme çubuğundan bir bölge seçin.
-
Hedef Sırı bulun ve View associated apps öğesine tıklayın.
Gerekli Sırrı
Secret dictionary name
,
Cluster name
,
Cluster ID
veya
K8sNamespace
değerlerine göre arayabilirsiniz.
Görüntülenen sayfada Sırla ilişkili Ingress'leri görüntüleyin. Ayrıntılarını görmek için bir Ingress adına tıklayın.
Sır Silme
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Configuration Management > Kubernetes Configurations > Secrets seçeneğini belirleyin.
Üst gezinme çubuğundan bir bölge seçin.
-
Hedef Sırı bulun ve Delete öğesine tıklayın.
Gerekli Sırrı
Secret dictionary name
,
Cluster name
,
Cluster ID
veya
K8sNamespace
değerlerine göre arayabilirsiniz.
Onay iletişim kutusunda Yes öğesine tıklayın.
Sır bir uygulama tarafından kullanılıyorsa silmeden önce Sırrı uygulamadan ayırın.