Konteyner uygulamanızın harici HTTP veya HTTPS trafiğini kabul etmesi gerektiğinde, bir NGINX Ingress gelen istekleri alan adı ve URL yoluna göre doğru arka uç Service hizmetine yönlendirir. Enterprise Distributed Application Service (EDAS) içinde Ingress kaynaklarını doğrudan konsol üzerinden oluşturup yönetebilirsiniz.
Ön koşullar
Başlamadan önce şunlara sahip olduğunuzdan emin olun:
Hedef uygulamaya eklenmiş en az bir Service hizmeti
Sınırlamalar
EDAS tarafından otomatik olarak yönetilen Ingress kaynaklarını değiştirmeyin. Bu kaynaklar
edas-domain: edas-adminveyaedas-domainetiketleriyle işaretlenmiştir.EDAS Standard Edition, örnekleme oranı %10'dan büyük olan en fazla beş yönlendirme kuralına izin verir.
EDAS Professional Edition ve Platinum Edition'da örnekleme oranı sınırlaması bulunmaz.
NGINX Ingress oluşturma
EDAS konsoluna giriş yapın.
Sol gezinme bölmesinde Traffic Management > Application Routing seçeneklerini seçin.
Application Routing (Kubernetes Ingress) sayfasında bir bölge ve bir mikro hizmet ad alanı seçin.
CreateNginx Ingress düğmesini tıklayın.
-
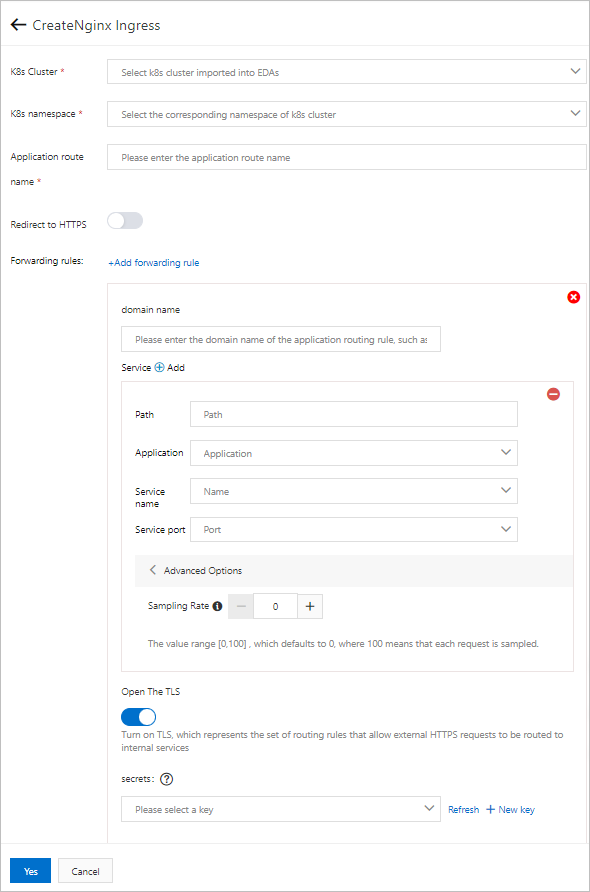
CreateNginx Ingress panelinde aşağıdaki parametreleri yapılandırın:
Parametre Açıklama K8s Cluster Ingress'in oluşturulacağı Kubernetes kümesi. K8s namespace Kubernetes ad alanı. Yaygın değerler: default (ad alanı belirtilmediğinde kullanılır), kube-system (sistem tarafından oluşturulan nesneler) ve kube-public (kimliği doğrulanmamış kullanıcılar dahil tüm kullanıcılar tarafından okunabilir). Redirect to HTTPS Tüm HTTP isteklerini HTTPS'ye yönlendirmek için etkinleştirin. Application route name Ad alanı içinde benzersiz bir ad. Küçük harfler, rakamlar ve tire (-) kullanın. Ad bir harfle başlamalı ve bir harf veya rakamla bitmelidir. -
Add forwarding rule seçeneğini tıklayın ve yönlendirme kurallarını yapılandırın:
NotNot:
Her alan adı-yolu kombinasyonu tam olarak bir Service hizmetine eşlenir, ancak tek bir Service hizmeti birden çok alan adı-yolu kombinasyonuna hizmet verebilir. Bir Ingress'e birden çok iletme kuralı ekleyebilir ve farklı Ingress'ler aynı kuralları paylaşabilir.
Parametre Açıklama domain name Harici istemcilerin Service hizmetine erişmek için kullandığı alan adı. Path Eşleştirilecek URL yolu. Eğik çizgi ( /) ile başlamalıdır.Application Kümedeki hedef uygulama. Service name Eşleşen trafiği alacak arka uç Service hizmeti. Service port Service hizmetinin dinlediği bağlantı noktası. (İsteğe bağlı) İstek izleme için Advanced Options seçeneğini tıklayarak Sampling Rate değerini ayarlayın. Örnekleme oranı, Application Real-Time Monitoring Service (ARMS) tarafından izlenen isteklerin yüzdesini kontrol eder. Geçerli değerler: 0 ile 100 arasında. Varsayılan: 0 (izleme yok). 100 değeri tüm istekleri izler. İz kimliklerini görüntülemek için Ingress izleme sayfasındaki Log Analysis sekmesine gidin.
(İsteğe bağlı) HTTPS trafiği için TLS sonlandırmayı etkinleştirmek üzere Open The TLS seçeneğini etkinleştirin ve secrets açılan listesinden TLS sertifikasını içeren bir Secret kaynağı seçin. Herhangi bir Secret kaynağı yoksa, bir tane oluşturmak için New key seçeneğini tıklayın. Ayrıntılar için bkz. Secret oluşturma.
-
Yes düğmesini tıklayın.
Ingress oluşturulduktan sonra Ingress listesinde görünür. Listeden ayrıntıları görüntüleyebilir, yönlendirme kurallarını değiştirebilir, trafiği izleyebilir veya Ingress'i silebilirsiniz.
Ingress'i doğrulama
Bir tarayıcının adres çubuğuna yönlendirme kuralındaki alan adını ve yolu girin (örneğin, example.com/api). Arka uç uygulamasından başarılı bir yanıt alınması, Ingress'in trafiği doğru şekilde yönlendirdiğini doğrular.
Ingress yönlendirmesi nasıl çalışır?
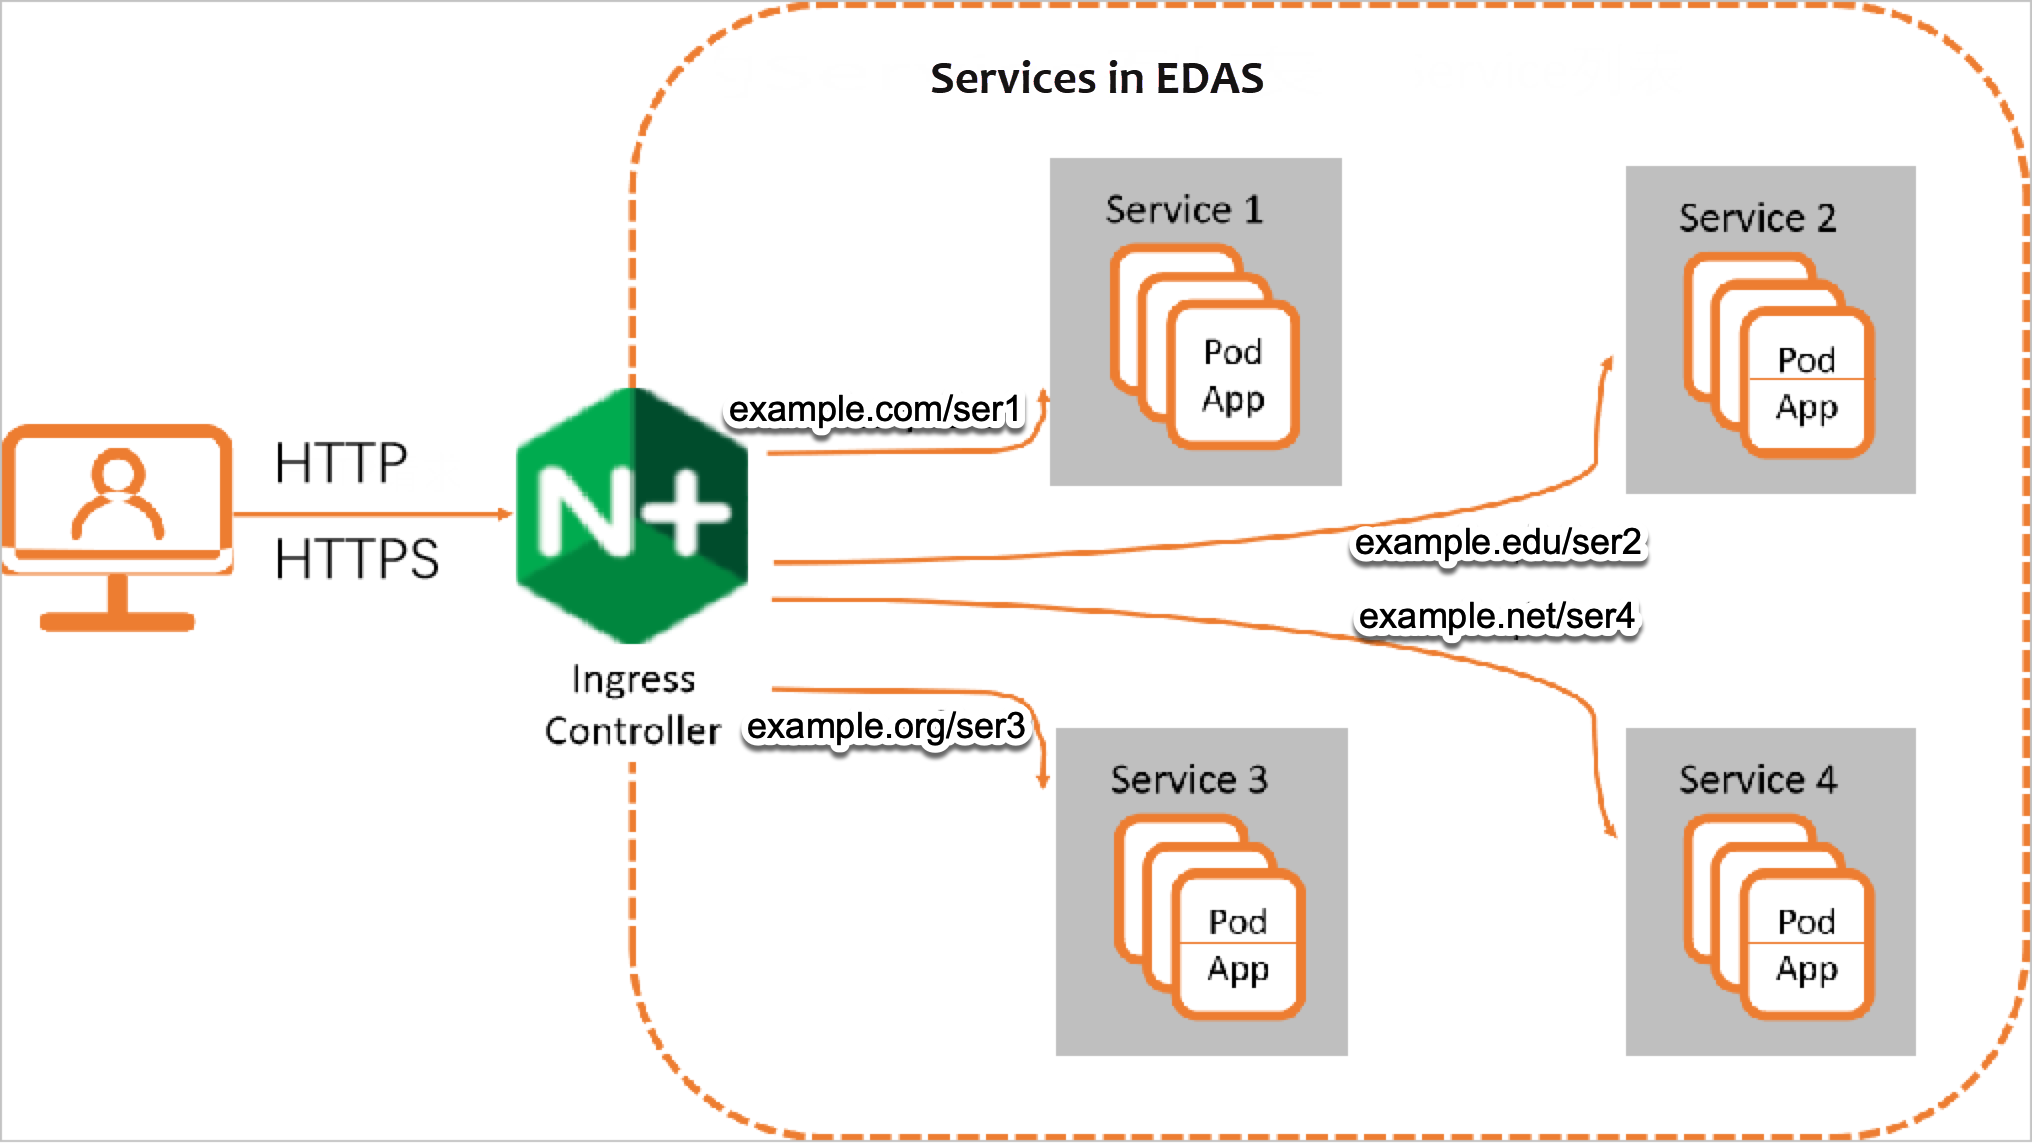
EDAS'ta bir Kubernetes kümesi oluşturduğunuzda, bir Ingress denetleyicisi otomatik olarak dağıtılır. Bu denetleyici, Ingress kaynaklarını sürekli olarak izleyen ve yönlendirme kurallarını uygulayan bir ters proxy olarak görev yapar.
Bir Kubernetes kümesinde trafik yönlendirmesini üç bileşen yönetir:
Service -- Bir dizi Pod üzerinde çalışan bir uygulamayı temsil eder.
Ingress -- Gelen HTTP veya HTTPS isteklerini alan adı ve yola göre arka uç Service hizmetlerine eşleyen kuralları tanımlar.
Ingress controller -- Ingress kurallarını okuyan ve trafiği eşleşen Service hizmetine ileten bir ters proxy'dir. Service hizmeti daha sonra istekleri Pod'lara dağıtır.
Sonraki adımlar
Service ekleme -- Ingress yönlendirmesi aracılığıyla ek uygulamaları kullanıma sunun.
Secret oluşturma -- HTTPS trafiği için TLS sertifikalarını saklayın.