Uluslararası bölgelerden gelen giden trafiği engellemek için bölge tabanlı filtreleme içeren bir İnternet Güvenlik Duvarı erişim kontrol ilkesi yapılandırın. Bu örnek, yalnızca Çin anakarasındaki kullanıcılara hizmet veren işletmeler için geçerlidir.
Senaryo
Aşağıdaki şekilde gösterilen senaryoda, 47.100.XX.XX EIP adresine sahip bir ECS örneğiniz bulunmaktadır. İşletmeniz yalnızca Çin anakarasındaki kullanıcılara hizmet verdiği için uluslararası bölgelerden gelen tüm trafiği engelleyen bir ilke yapılandırmanız gerekir.

Ön koşullar
Cloud Firewall satın aldınız ve İnternet güvenlik duvarı korumasını etkinleştirdiniz. Daha fazla bilgi için bkz. Cloud Firewall Satın Alma ve İnternet güvenlik duvarı.
Yordam
Cloud Firewall konsolu adresinde oturum açın.
Sol gezinme bölmesinde sırasıyla öğelerini seçin.
-
Inbound sekmesinde Create Policy seçeneğine tıklayın. Create Inbound Policy panelinde Create Policy sekmesine tıklayın ve ilkeyi aşağıdaki parametrelerle yapılandırın.
Parametre
Açıklama
Örnek değer
Source Type
Ağ trafiğinin kaynağı. Bir kaynak türü seçin ve adresini girin.
Location
Source
All Locations Outside China
Destination Type
Ağ trafiğinin hedefi. Bir hedef türü seçin ve adresini girin.
IP
Destination
ECS örneğinin genel IP adresini girin:
47.100.XX.XX/32.Protocol Type
Taşıma katmanı protokolü. Geçerli değerler şunlardır: TCP, UDP, ICMP ve ANY. Hangi protokolü kullanacağınızdan emin değilseniz ANY seçeneğini belirleyin.
ANY
Port Type
Hedef bağlantı noktasının türü ve numarası.
Port
Port
İlkeyi tüm bağlantı noktalarına uygulamak için
0/0değerini girin.Application
Trafiğin ilişkili olduğu uygulama türü.
ANY
Action
Eşleşen trafiğe uygulanacak eylem.
Allow: Trafiğe izin ver.
Drop: Herhangi bir bildirim göndermeden trafiği engelle.
Monitor: Bu modda varsayılan olarak trafiğe izin verilir. Trafik Günlükleri'ndeki ilgili alanları kullanarak bu trafiği filtreleyebilir ve gözlemleyebilirsiniz. Bir süre gözlemledikten sonra eylemi Allow veya Deny olarak ayarlayın.
Drop
Priority
Highest: Erişim kontrol ilkesi en yüksek öncelikle etkin olur.
Lowest: Erişim kontrol ilkesi en düşük öncelikle etkin olur.
Custom: Önceliği özelleştirin. Minimum: 1, Maksimum: 50. Sayı ne kadar küçükse öncelik o kadar yüksektir.
Highest
Policy Validity Period
Always
Single Time Range: Tek seferlik bir zaman aralığı seçin.
Recurrence Cycle: Yinelenen bir zaman aralığı ve geçerlilik tarihleri seçin.
NotGeçerlilik başlangıç saati, bitiş saatinden önce olmalıdır. İlkenin etkinleşmesi 3-5 dakika sürer.
Indefinite Recurrence seçeneğini belirlerseniz geçerlilik bitiş saati otomatik olarak 31 Aralık 2099 olarak ayarlanır.
İlgili SSS: Yineleme döngüsü birden fazla günü kapsarsa ilke etkili olur mu?
Always
Status
İlkenin oluşturulurken etkin olup olmayacağını belirtir. Devre dışı bırakılan ilkeleri daha sonra ilke listesinden etkinleştirebilirsiniz.
Enable
Sonraki adımlar
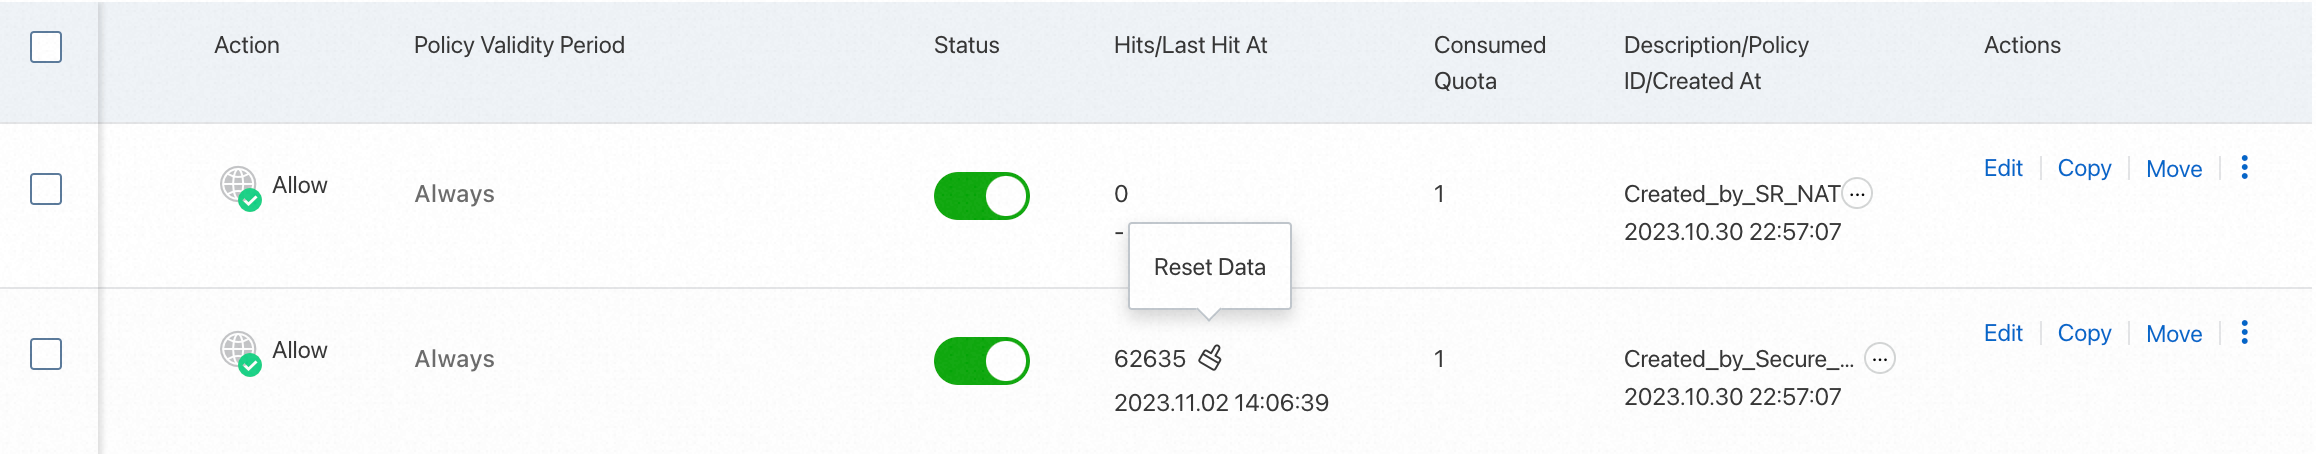
İşletmeniz bir süre çalıştıktan sonra erişim kontrol ilkesi listesindeki Hits/Last Hit At sütununda erişim kontrol ilkelerinin eşleşme sayısını görüntüleyebilirsiniz.
Eşleşme sayısına tıklayarak Traffic Logs sayfasına gidin ve trafik günlüklerini görüntüleyin. Trafik günlüklerinin nasıl görüntüleneceği hakkında bilgi için bkz. Trafik Günlükleri.
İlgili belgeler
İnternet güvenlik duvarı için erişim kontrol ilkelerinin nasıl yapılandırılacağına ilişkin ayrıntılı talimatlar için bkz. İnternet güvenlik duvarı erişim kontrol ilkelerini yapılandırma.
Erişim kontrol ilkesi yapılandırma ilkeleri hakkında daha fazla bilgi için bkz. Erişim kontrol ilkesi yapılandırma örnekleri.
Erişim kontrol ilkeleriyle ilgili sık sorulan soruların yanıtları için bkz. Erişim kontrol ilkeleri hakkında SSS.