Cloud Firewall internet güvenlik duvarı, erişim kontrolü ilkelerini yapılandırana kadar varsayılan olarak tüm trafiğe izin verir. Yetkisiz erişimi önlemek için internete açık varlıklarınız için giden ve gelen ilkeler oluşturabilirsiniz.
Ön koşullar
Internet Firewall özelliği etkinleştirilmiş ve internete açık varlıklarınız için koruma sağlanmış olmalıdır. Daha fazla bilgi için bkz. Varlıklar için korumayı etkinleştirme. Cloud Firewall'ın koruyabileceği internete açık varlık kapsamı hakkında bilgi için bkz. Cloud Firewall nedir.
-
Yeterli ilke kotanızın bulunduğundan emin olun. Kota kullanımınızı sayfasında görüntüleyebilirsiniz. İlke kotalarının nasıl hesaplandığı hakkında bilgi için bkz. Erişim kontrolü ilkelerine genel bakış.
Kullanılabilir kotanız yetersizse, Increase Quota seçeneğine tıklayarak Quota for Additional Policy satın alabilirsiniz. Daha fazla bilgi için bkz. Cloud Firewall Satın Alma.
Usage alanında, kalan kotanızın yeterli olup olmadığını belirlemek için Used/Edition Quota (örneğin, 14/10000) ve Additional Quota (örneğin, 0/0) değerlerini görüntüleyin.
Kaynak veya hedef olarak birden çok nesne eklemek için önce bir adres defteri oluşturun. Daha fazla bilgi için bkz. Adres defterleri.
Internet güvenlik duvarı için erişim kontrolü ilkelerini yapılandırma
Cloud Firewall, erişim kontrolü ilkelerini yapılandırmak için aşağıdaki yöntemleri sağlar:
Özel erişim kontrolü ilkesi oluşturma: İş gereksinimlerinizi karşılayan özel bir ilke oluşturabilirsiniz.
Önerilen akıllı ilkeyi uygulama: Cloud Firewall, son 30 gündeki trafik kalıplarınızı öğrenir, potansiyel riskleri belirler ve erişim kontrolü ilkeleri önerir; bu ilkeleri inceleyip uygulayabilirsiniz.
Önerilen ortak ilkeyi uygulama: Yerleşik olarak sunulan önerilen bir ortak ilkeyi uygulayabilirsiniz.
Açıkta kalan genel IP'ler için, açık ve aktif bağlantı noktalarındaki trafiğe izin veren ve diğer tüm bağlantı noktalarına erişimi reddeden ilkeler oluşturun. Bu durum, internet üzerindeki varlıklarınızın saldırı yüzeyini azaltır.
Güvenilir kaynaklara (IP adresleri ve etki alanı adları gibi) izin vermek ve diğer tüm kaynakları reddetmek için önce güvenilir kaynaklar için yüksek öncelikli bir izin ilkesi oluşturun, ardından tüm kaynaklarla eşleşen düşük öncelikli bir reddetme ilkesi oluşturun.
Önerilen ilkeler, siz uygulamadığınız sürece etkili olmaz.
Belirli bölgelere giden trafiğe izin veren bir giden ilke yapılandırmak, DDoS gibi gelen saldırı riskini artırmaz. Giden ilkeler yalnızca dahili varlıklardan başlatılan trafiği kontrol eder ve herhangi bir gelen bağlantı noktasını açmaz. En az ayrıcalık ilkesini takip etmenizi ve yalnızca gerekli hedef bölgelere ve bağlantı noktalarına izin vermenizi öneririz.
Özel ilke
Internet güvenlik duvarı için özel giden ve gelen ilkeler oluşturabilirsiniz.
Cloud Firewall konsoluna giriş yapın.
Sol gezinme bölmesinde seçeneklerini belirleyin.
Outbound veya Inbound sekmesinde IP sürümünü seçin ve ardından Create Policy seçeneğine tıklayın. Varsayılan olarak IPv4 seçilidir.
Create Outbound Policy veya Create Inbound Policy panelinde Create Policy seçeneğine tıklayın.
-
Aşağıdaki tablolara göre ilke ayrıntılarını yapılandırın ve ardından OK seçeneğine tıklayın.
NotIP adreslerini yapılandırırken aşağıdakilere dikkat edin:
Adres biçimi gereksinimleri: Birden çok IP adresi aralığını ayırmak için virgül (,) veya satır sonu kullanın. Noktalı virgül veya boşluk desteklenmez. Tek bir IP adresi alt ağ maskesi içermelidir, örneğin 192.168.1.1/32. IP adresleri ve CIDR blokları yalnızca statik yapılandırmayı destekler ve dinamik olarak güncellenemez. Dinamik çözümleme için Domain Name türünü seçin ve DNS-based Dynamic Resolution kullanın.
IPv6 ilke eşleştirme kuralları: Bir IPv6 ilkesi oluştururken, hem kaynak hem de hedef adresler IPv6 formatında olmalıdır.
0.0.0.0/0 kapsamı: Gelen bir ilkedeki 0.0.0.0/0 hedef adresi, tüm IPv4 genel varlıklarla eşleşir ancak IPv6 varlıklarını içermez. IPv6 varlıklarını kapsamak için ayrı bir IPv6 ilkesi oluşturmanız gerekir.
Proxy senaryoları için yapılandırma: WAF (CNAME erişimi ile), Anti-DDoS veya ESA gibi proxy hizmetlerini kullandığınızda, Cloud Firewall gelen trafiğin kaynak IP adresini gerçek istemci IP adresi yerine proxy'nin orijine dönüş IP adresi olarak algılar. Gelen bir ilke için kaynak adresini yapılandırırken, orijine dönüş trafiğine izin verildiğinden emin olmak için sistemin yerleşik Cloud Service IP Address Book öğesine başvurun.
Akıllı ilke
Giden ve gelen trafik için önerilen akıllı ilkeleri uygulayabilirsiniz.
Bir ilke uygulamak riskler taşır. Uygulamadan önce ilke ayrıntılarını dikkatlice inceleyin.
Yoksayılan öneriler geri yüklenemez. Dikkatli ilerleyin.
Sol gezinme bölmesinde seçeneklerini belirleyin.
İlke listesinin sağ üst köşesinde, Agent Policy Generation seçeneğine tıklayarak SecOps Agent sayfasına gidin.
Önerilen akıllı ilkeleri görüntüleyin. Uygulamak istediğiniz ilkenin bulunduğu bölümde Apply Policy seçeneğine tıklayın.
Ortak ilke
Bir ilke uygulamak riskler taşır. Uygulamadan önce ilke ayrıntılarını dikkatlice inceleyin.
Yoksayılan öneriler geri yüklenemez. Dikkatli ilerleyin. Tüm ortak ilke önerilerini yoksayarsanız, Recommended Common Policy sekmesi gizlenir.
Sol gezinme bölmesinde seçeneklerini belirleyin.
Outbound veya Inbound sekmesinde Create Policy seçeneğine tıklayın ve ardından Recommended Common Policy sekmesine tıklayın.
Önerilen ortak ilkeleri görüntüleyin. Uygulamak istediğiniz ilkenin bulunduğu bölümde Quick Dispatch seçeneğine tıklayın.
ACL motoru modu
Internet güvenlik duvarı için ACL motoru Loose Mode ve Strict Mode destekler:
Loose Mode (Varsayılan): Gevşek Modda, tanımlanamayan uygulamalardan gelen veya tanımlanamayan etki alanı adlarına giden trafiğe, hizmet kullanılabilirliğine öncelik vermek için izin verilir.
Strict Mode: Sıkı Modda, tanımlanamayan uygulamalardan gelen veya tanımlanamayan etki alanı adlarına giden trafik ilkelerinizle eşleştirilir. Eşleşen bir reddetme ilkesi varsa, bu tanımlanamayan trafik reddedilir.
ACL motoru modunu şu üç yoldan biriyle yapılandırabilirsiniz: yeni varlıklar için varsayılan olarak, tek bir varlık için veya toplu iş olarak birden çok varlık için. sayfasında, erişim kontrolü ilkesi listesinin sağ üst köşesindeki ACL Engine Management seçeneğine tıklayın. Ardından, Access Control Engine Management - Internet Border panelindeki ayarları yapılandırın.
Yeni varlıklar için varsayılan mod
Varlık başına modu değiştirme
Toplu iş olarak modu değiştirme
İlke eşleşme istatistiklerini görüntüleme
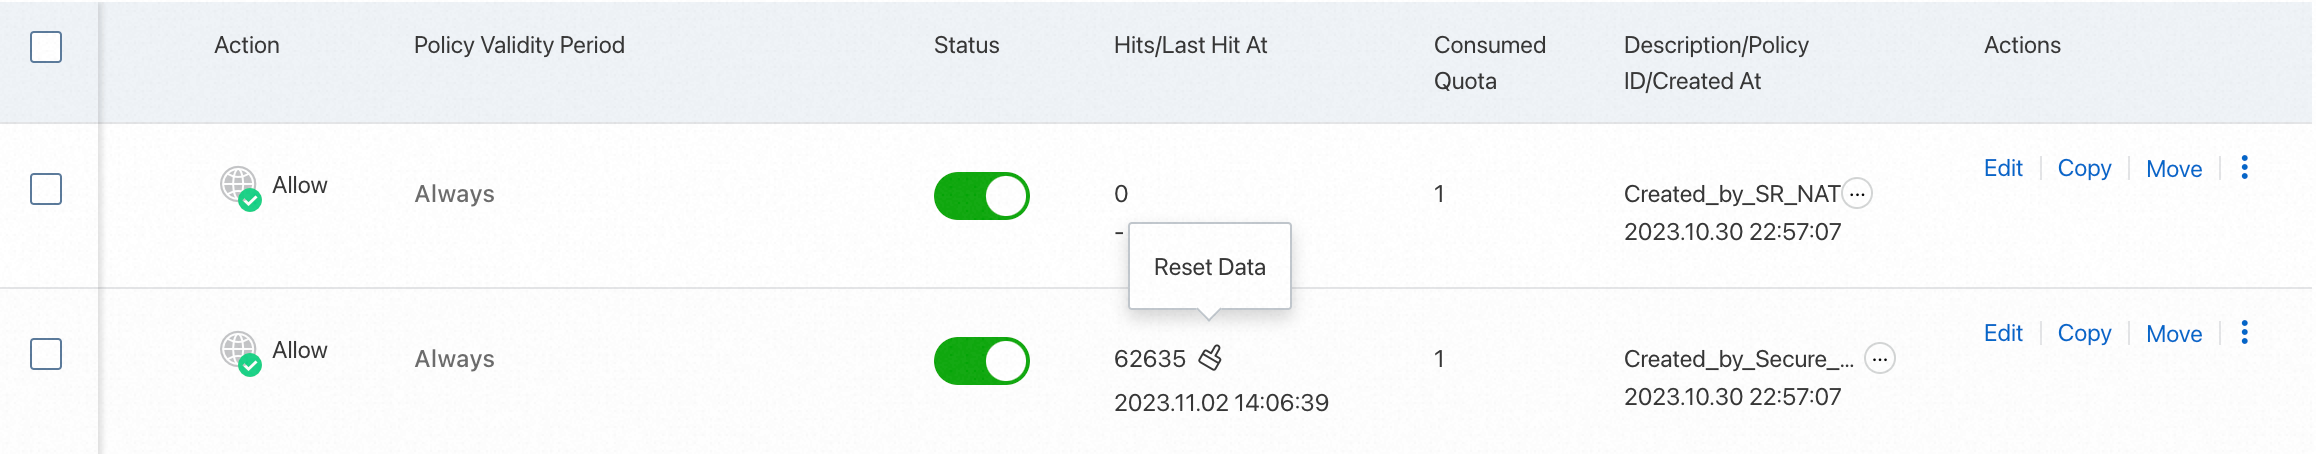
İşiniz bir süre çalıştıktan sonra, erişim kontrolü ilkesi listesindeki Hits/Last Hit At sütununda erişim kontrolü ilkelerinin eşleşme sayısını görüntüleyebilirsiniz.
Trafik günlüklerini görüntülemek için eşleşme sayısına tıklayarak Traffic Logs sayfasına gidin. Trafik günlüklerini nasıl görüntüleyeceğiniz hakkında bilgi için bkz. Trafik Günlükleri.
İlgili işlemler
İlke listesinden özel ilkeleri düzenleyebilir, silebilir (tek tek veya toplu iş olarak), indirebilir, kopyalayabilir veya taşıyabilirsiniz. Bir ilkeyi taşımak önceliğini değiştirir.
Bir erişim kontrolü ilkesinin önceliği 1 ile N arasında ayarlanabilir; burada N, mevcut ilke sayısıdır. Daha küçük bir sayı daha yüksek önceliği gösterir. Bir ilkenin önceliğini değiştirdiğinizde, daha düşük sıralı ilkelerin öncelikleri otomatik olarak ayarlanır.
Bir ilke silindiğinde, ilişkili trafik artık Cloud Firewall'ın erişim kontrolü tarafından yönetilmez. İlkeleri dikkatli silin.
SSS
Gelen ilkeleri yapılandırmak için en iyi uygulamalar nelerdir?
Çoğu ağ saldırısı genel ağdan kaynaklanır. İş ihtiyaçlarınızı karşılayan güvenlik ilkeleri yapılandırın. Bir izin listesi kullanmanızı öneririz. Düşük öncelikli, tüm trafiği reddeden bir catch-all ilkesi ayarlayın. Ardından, daha yüksek önceliğe sahip belirli izin ilkeleri ekleyin.
Yapılandırma önerileri:
Kural sırası: İzin listesi kurallarını her zaman catch-all kuralından önce yerleştirin. Dağıtımdan önce, üretim hizmetleriniz için izin kurallarını reddetme ilkesinin üzerine ekleyin.
Grayscale doğrulama: Başlangıçta, catch-all ilkesinin eylemini Monitor olarak ayarlayın. Log Audit kullanarak trafiği analiz edin ve ilkeyi yalnızca güvenilir trafiğe izin verecek şekilde ayarlayın. Tam bir deneme çalıştırmasından sonra, eylemi Drop olarak değiştirin.
Ortam izolasyonu: Catch-all ilkesini tüm hazırlama ortamınız için etkinleştirebilirsiniz. Üretim ortamınızda hemen eksiksiz bir izin listesi oluşturamıyorsanız, catch-all ilkesinin kaynak adresini test IP segmentinizle sınırlayın. Bu, üretim hizmetlerinizin kesintiye uğramasını önler.
Yabancı IP'leri reddetme ilkesi neden çalışmıyor?
Uluslararası IP adreslerini reddetme ilkeniz çalışmıyorsa aşağıdaki senaryoları kontrol edin:
-
Senaryo 1: Hizmetiniz bir WAF CNAME kullanıyor
Trafik Web Application Firewall (WAF) üzerinden orijin sunucunuza geçtiğinde, Cloud Firewall orijinal istemci IP'si yerine WAF orijin getirme düğümünün kaynak IP'sini algılar. Bu durum, konum tabanlı engelleme ilkelerini etkisiz kılar.Öneri: WAF konsolunda Belirli bölgelerden gelen istekleri engellemek için coğrafi engelleme kuralları yapılandırma işlemi gerçekleştirin. Bu işlem, belirtilen bölgelerinizin dışındaki istekleri trafik giriş noktasında engeller. WAF coğrafi engelleme, Çin içindeki il düzeyinde belirli bölgelerden gelen istekleri engellemeyi veya izin vermeyi destekler.
-
Senaryo 2: Test istemcisinin genel IP adresi beklediğiniz gibi değil
Kurumsal ağdan, VPN'den veya proxy sunucusundan test yapıyorsanız, Cloud Firewall geçit veya proxy'nin genel IP'sini algılar. Test cihazınızın gerçek IP'sini algılamaz. Bu durum, algılanan konumun ilke ayarlarınızdan farklı olmasına neden olabilir.Öneri: Mobil veri ağı veya ev geniş bandı gibi bağımsız bir genel ağdan hedef genel IP'ye doğrudan erişerek test yapabilirsiniz.
-
Senaryo 3: İlke parametreleri yanlış
Aşağıdaki temel yapılandırma öğelerinin doğru ayarlandığını doğrulayın:
Source Type: Gelen bir ilke için Source Type Location olarak ayarlanmalıdır. Ardından "International" seçeneğini belirtin veya belirli ülkeleri/bölgeleri seçin.
Action: İlke Action Drop olarak ayarlanmalıdır.
Priority: Bu engelleme ilkesinin, aynı hedef için herhangi bir izin ilkesinden daha yüksek önceliğe sahip olduğundan emin olun. Bu, yüksek öncelikli bir izin listesi kuralının bunu geçersiz kılmasını önler.
Reddetme eylemine sahip bir ilke Cloud Firewall trafik ücretlerini azaltır mı?
Drop eylemine sahip bir ilke Cloud Firewall trafik ücretlerinizi azaltmaz. Bu ilke, trafiğin arka uç hizmetlerinize ulaşmasını engeller ve orijin sunucunuz üzerindeki yükü azaltır. Ancak, trafik zaten Cloud Firewall tarafından denetlendiğinden, faturalandırılabilir trafiğinize dahil edilir.
Özel bir ECS örneği Internet NAT Gateway üzerinden genel ağa eriştiğinde, internet güvenlik duvarı mı yoksa NAT güvenlik duvarı mı yapılandırmalıyım?
Özel bir ECS örneği Internet NAT Gateway üzerinden genel ağa eriştiğinde bir NAT güvenlik duvarı yapılandırın.
NAT Gateway'i yalnızca giden erişim için kullanıyorsanız ve herhangi bir genel IP veya diğer genel varlıkları açığa çıkarmıyorsanız, internet güvenlik duvarı NAT trafiğine uygulanmaz. Giden trafik, internet güvenlik duvarı ilkeleri tarafından yönetilmez, bu nedenle hedeflenen güvenlik koruması almazsınız.
WAF cloud native modunu kullandığında, Cloud Firewall gelen trafik için gerçek istemci IP'sini algılar mı?
Evet, algılar. Varlıklarınızı WAF cloud native modu kullanarak bağladığınızda, Cloud Firewall gelen trafik için kaynak IP olarak gerçek istemci IP'sini algılar. Bu mod, şeffaf bir proxy veya SDK entegrasyonu kullanır. Trafiği bir WAF orijin getirme IP'sinden iletmez. Bu nedenle, orijinal istemci IP'sini doğrudan alıp iletebilir.